 Anonymous


(нет, к провайдеру претензий нет, т.к. с того же коммутатора доступа кастомеры работают в полную силу)
Anonymous
Может снифером посмотреть. Понятнее будет
да вот и я тоже думаю об этом. завтра возьму с собой домой дампер, буду курить.
 Grig
мир всем
подскажите работает ли правило :
/ip firewall nat add action=masquerade chain=srcnat ipsec-policy=out,none out-interface-list=WAN
или для каждого интерфеса в wan-listе писать свое правило маскарада?
Andy
мир всем
подскажите работает ли правило :
/ip firewall nat add action=masquerade chain=srcnat ipsec-policy=out,none out-interface-list=WAN
или для каждого интерфеса в wan-listе писать свое правило маскарада?
Если у тебя один провайдер в этом листе то да. Если два провайдера в этом листе то да. А если 1 провайдер в листе WAN а второй в WAN2 то тогда и на WAN2 надо тоже вешать правило.
Anonymous
 Anonymous
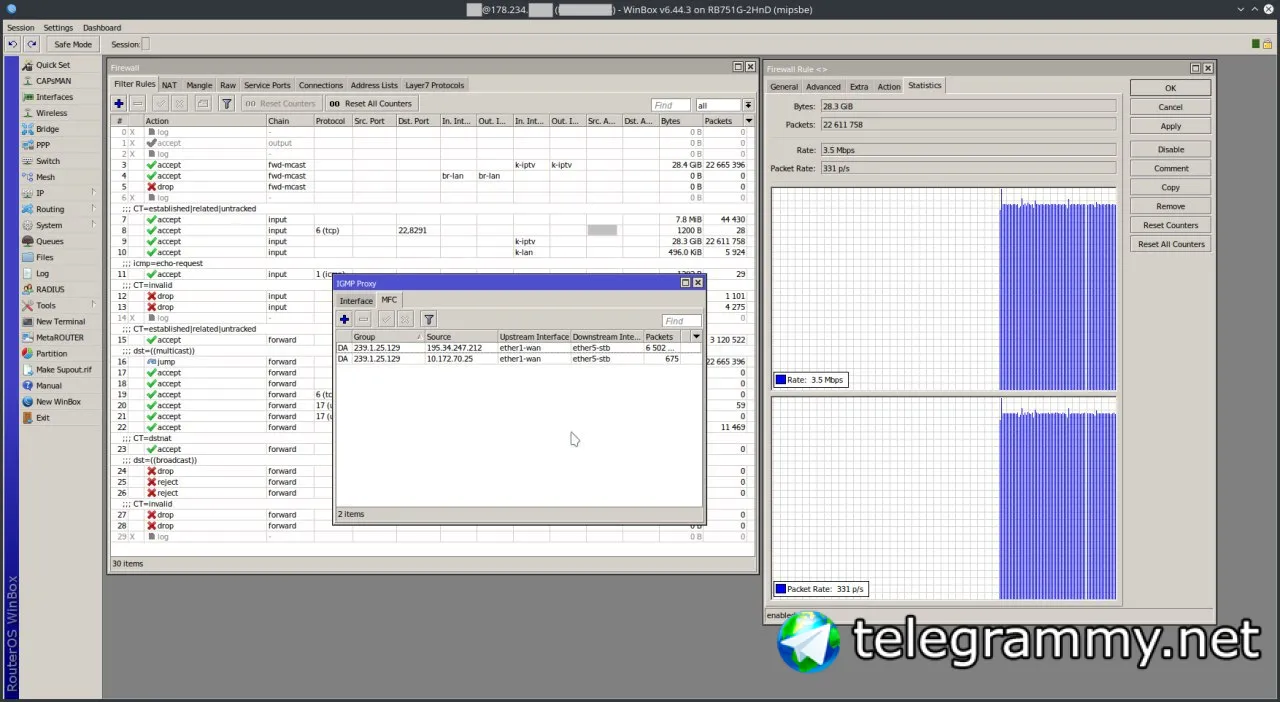
как я вижу поехало?)
Anonymous
нет, оно уже давно спокойно вполне себе ехало
Anonymous
но только на группах из этого диапазона
Anonymous
странно, получается часть каналов не поазывает?
Anonymous
именно! =)
 Sergey
Добрый день, а с mikrotik rb260 можно отдать q-in-q влан акцесом? чтоб клиент видел внутренние вланы, без верхнего тега?
Ильсур
Приветствую!
 Vassiliy
Доброго времении суток, уважаемые!
Обнаружена странная зависимость, рвется линк (GRE) только тогда, когда включен ОСПФ через этот инетерфейс. При выключенном ОСПФ - линк не отваливается.
[Router1]
/routing ospf instance
set [ find default=yes ] redistribute-connected=as-type-1 redistribute-other-ospf=as-type-1 redistribute-static=as-type-1 router-id=10.11.12.10
/routing ospf interface
add cost=15 interface=GRE-Office1-Office2-QNET network-type=point-to-point
/routing ospf network
add area=backbone comment="GRE Office1-Office2 via Qnet" disabled=no anetwork=10.82.1.204/30
/interface gre
add allow-fast-path=no comment="GRE Office1 to Office2 via Qnet" disabled=no local-address=100.100.100.1 mtu=1435 name=GRE-Office1-Office2-QNET remote-address=100.100.100.2
[Router2]
/routing ospf instance
set [ find default=yes ] redistribute-connected=as-type-1 redistribute-other-ospf=as-type-1 redistribute-static=as-type-1 router-id=10.11.12.20
/routing ospf interface
add cost=15 interface=GRE-Office2-Office1-QNET network-type=point-to-point
/routing ospf network
add area=backbone comment="GRE Office2-Office1 via Qnet" disabled=no network=10.82.1.204/30
/interface gre
add allow-fast-path=no comment="GRE Office2 to Office1 via Qnet" disabled=no local-address=100.100.100.2 mtu=1435 name=GRE-Office2-Office1-QNET remote-address=100.100.100.1
Соответственно из-за отвалов туннеля - моргает ОСПФ, при статических маршрутах - туннель не падает.
Есть идеи, где я не то понастраивал?
P.S. сорри за простыню.
Vassiliy
все адреса просто для примера, это разные города, там адрса провайдеров.
Sergey
Добрый день, а с mikrotik rb260 можно отдать q-in-q влан акцесом? чтоб клиент видел внутренние вланы, без верхнего тега?
Народ, подскажите, в инете ничего найти не могу
Sergey
Спасибо
ShN1k
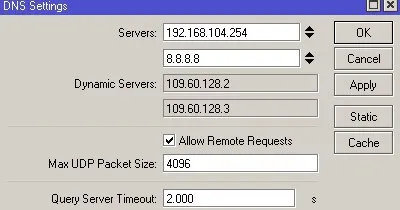
Ребят как добавить статический днс. Не прописывая его в настройках днс, статик днс.
ShN1k
Добавиьт в адрис лист, промиркоровать , и за роутить
ShN1k
?
Cumberbatch
Ребят как добавить статический днс. Не прописывая его в настройках днс, статик днс.
Что такое статический днс?
 Innokentiy
что такое добавить статический днс в адрес-лист, промаркировать и зароутить? (надеюсь, я верно написал)
Александр
Кто нfстраивал ipsec? Не пойму в чем беда, соединяю 2 микрота, ipsec в тарнспортном режиме, туннель ipip. Система почему то множит "Remote peer", и соответственно SA
Александр
при этом линка нет, появляется после сброса
Александр
в логах IPsec-SA expired before finishing rekey
Александр
и далее бесконечное число killing ike2 SA, new ike2SA
Александр
на втором заклинание "simultaneous rekey"
Sergey
ipsec отдельно настраиваете?
Александр
хм... ну думаю да
Александр
точнее ошибка ситала появляться после замены одного микротика, но новый настроен так же с нуля
Sergey
а если просто вписать ipsec сикрет в свойствах ipip туннеля, не работает?
Александр
сертификаты импортировал
Александр
честьно, с данным вариантом не разбирался, настроил отдельно ipsec, вроде бы работало год
Александр
поменял микротик, так же настроил, началась такая хрень
Sergey
с сертификатами не настраивал ipsec, не могу помочь
ShN1k
 ShN1k
Как добавиьт каккую нето запись без этого!
ShN1k
Да ладно можно еще через адрес лист, потом проморкировать и засунеть через route mark
Cumberbatch
Да ладно можно еще через адрес лист, потом проморкировать и засунеть через route mark
Что можно промаркировать?
ShN1k
crm.site.ru 192.168.1.1 Добавить В адрес лист! И все что идет запросом crm.ultrastab.ru маркировать
Александр
там различные значения стояли
ShN1k
И потом route->route mark
Cumberbatch
ShN1k
Ну так же как делаеться обход телеграм, когда кидаеш vpn, тока за место телеграм адрес crm
Cumberbatch
Ну так же как делаеться обход телеграм, когда кидаеш vpn, тока за место телеграм адрес crm
Причём тут как вы называете статик днс?
Vassiliy
а что мешает статик днс,и в фаере редирект 53 порта делать?
ShN1k
Потому что он не заработало!
Vassiliy
chain=dst-nat protcol=udp dst-port=53 action=redirect
Cumberbatch
как ? nmap ?
Ставьте ответ на сообщение для которого вы пишите. Вас не понятно от слова совсем
ShN1k
ShN1k
chain=dst-nat protcol=udp dst-port=53 action=redirect
Просто dst adress добавляю crm.site.ru. Так ?
Cumberbatch
Просто dst adress добавляю crm.site.ru. Так ?
Нет. Вы прописываете статик днс
https://t.me/mikrotikclub/106678
А потом редирект всех днс запросов на сам микрот
Vassiliy
Просто dst adress добавляю crm.site.ru. Так ?
и даже если пользователь себе что-то в днс напишет, ответ он получит от "правильного" днс
/ip firewall nat
add chain=dstnat protocol=udp dst-port=53 action=redirect
add chain=dstnat protocol=tcp dst-port=53 action=redirect
ShN1k
Vassiliy
нет, в статик днс свою запись нужного сайта и то что я выше вам написал
 Moneron 🇷🇺
Да ладно можно еще через адрес лист, потом проморкировать и засунеть через route mark
Ну раз вы знаете как лучше, то и делайте как считаете нужным. В чём тогда вопрос?
ShN1k
в dhcp выдачю dns, ip Роутера ?
ShN1k
нет, в статик днс свою запись нужного сайта и то что я выше вам написал
в dhcp выдачю dns, ip Роутера ?
Vassiliy
в dhcp выдачю dns, ip Роутера ?
любой можете выдать - хоть гугл, хоть яндекс, днс будет редиректится на ваш роутер
ShN1k
Не обязательно. Для этого редирект и делаете
Бнз редиректа не заработало, кеш скидывал, интерфейс компа перезагружал
Cumberbatch
ShN1k
Спасибо. Я знаю.
На одном филиале без редеректа, сработало, по этому и думал что так заработает
ShN1k
Есть отличные курсы (http://mikrotikclub.ru) 😉
Чего то не хватет портал открылся crm.site.ru, А остальное нет
ShN1k
да вообщем все, весь интернет!
ShN1k
не гугл не яндекс
ShN1k
да, теже которые на скрине
Vassiliy
104.254 доступен? На нем днс есть?