 Руслан


На сайте вижу 4 модели.. Получается, чтобы организовать передачу, нужно брать 2 ?
 Roman
 Dmitry
Спасибо. Очень интересно. Возьмём себе пару для тестирования ))
ИМХО, PWR-Line родом из тех стран, где проводка выполнена по принципу: один потребитель = один кабель (т.е. любой провод без коммутации в щит - Америка, например, насколько я читал / видел).
В наших же реалиях (ужасающая, неподдающаяся логике коммутация / возможное наличие нескольких фаз) - все это работает мягко скажем не очень: нужно точно знать, что устройства висят на одном физическом кабеле и на нем минимум коммутации, только в таком сценарии у нас все это когда-то стабильно работало.
Как итог, от всех инсталяций (а это были котеджи дорого/богато/здеськабельтянутьнельзя) отказались и переделали на uniwifi.
Dmitry
На сайте вижу 4 модели.. Получается, чтобы организовать передачу, нужно брать 2 ?
можете взять одно устройство + маршрутизатор с поддержкой pwr-line и специальным БП, мне эта схема кажется более логичной
Руслан
Спасибо за информацию
Так понимаю PL7400 это как раз таки БП, а PL7411-2nD это уже маршрутизатор..
А какие рлутеры дружат с этим БП? Что смотреть в спецификации?
 Alexandr
Коллеги, прошу прощения за оффтоп в MikrotikClub но у меня есть странная плавающая проблема с оборудованием Cisco, и может быть с кем то в личке или в отдельном чате я могу это дело обсудить. Еще раз прошу прощения за оффтоп
 😷Драничек
Коллеги, на wAP lte Kit индикатор сети (три диода) как-то отдельно включается?
Dmitry
 Vassiliy
Спасибо за информацию
Так понимаю PL7400 это как раз таки БП, а PL7411-2nD это уже маршрутизатор..
А какие рлутеры дружат с этим БП? Что смотреть в спецификации?
https://mikrotik.com/product/pwr_line_eu
внизу страницы написано realted products, вот с ними оно и совместимо
Dmitry
Спасибо за информацию
Так понимаю PL7400 это как раз таки БП, а PL7411-2nD это уже маршрутизатор..
А какие рлутеры дружат с этим БП? Что смотреть в спецификации?
либо пара PL7411-2nD + маршрутизатор с ethernet любой, либо PL7400 (is designed for MikroTik products with microUSB port, like hAP mini or hAP lite ) + PL7411-2nD. Смотрите по задачам, хватит ли этих маршрутизаторов
Dmitry
Alexandr
@sa_drug
Cisco 3825, IOS 12.4
Периодически (иногда несколько раз в неделю, иногда по пол года ничего не происходит) перестает приходить произовольный VLAN от циски, смотрю на следующем по схеме управляемой свитче, со стороны циски в произвольном VLAN нет никаких мак адресов как будто отрубили. Сама циска если пинговать что либо в том VLAN который перестал работать тоже ничего не видит
Лечение происходит следующим образом.
Захожу в Vlan Database убиваю vlan, делаю apply, снова прописываю vlan. Иногда достаточно этого действия
И/ИЛИ
Надо снимать vlan на интерфейсе который смотрит в сторону управляемого свитча и снова его прописывать. Прописан в виде
vlan-id dot1q xxx
И/ИЛИ
Приходиться убивать интрейфес vlan и заново его прописывать. Интерфейс прописан в виде
interface vlanXXX
ip address x.x.x.x x.x.x.x
ip virtual-reassembly
ip route-cache policy
ip route-cache flow
Я пока не понял закономерности во первых почему это вообще происходит, а так же нету универсальной последовательности этих трех шагов, иногда нужно проделать все три, иногда помогает какой то произвольный из них
Dmitry
ну и я не знаю, 12-й IOS на 38-й это надо еще найти такой
Alexandr
Вообще в случае петли у нас отрубаются порты на другом оборудовании, да и вообще петли там просто неоткуда взяться, вся маршрутизация по l3 из одного конца в другой конец без альтернативных маршрутов и дублирующих каналов
Alexandr
ну и я не знаю, 12-й IOS на 38-й это надо еще найти такой
Честно говоря опытных цискарей в окружении нет, и проконсультироваться особо не с кем, я понимаю что железка старая, но не какие IOS актуальные для данного железа а какие нет и в каких случаях надо обновляться. Вообще исповедуется принцип «Работает - не трогай» но если данный косяк будет всплывать и дальше придется смотреть в сторону прошивки
Dmitry
Честно говоря опытных цискарей в окружении нет, и проконсультироваться особо не с кем, я понимаю что железка старая, но не какие IOS актуальные для данного железа а какие нет и в каких случаях надо обновляться. Вообще исповедуется принцип «Работает - не трогай» но если данный косяк будет всплывать и дальше придется смотреть в сторону прошивки
да, это я погорячился и перепутал с своими 39-ми
Dmitry
Alexandr
Да
 Михаил
на 38ой циске никакой bpdu guard не включен на порту который блочится?
Alexandr
По крайне мере в show run такие букв не видел 🙂
Михаил
sh log что нибудь интересное говорит?
Alexandr
Уметь бы еще правильно его читать, но вообще криминала я там не видел. Но могу куда нибудь прислать (что бы уж не засорять этот чат совсем) в лс
Alexandr
Пока буду копать в сторону STP
Михаил
 Евгений
Ребята пАмАгите!) при активации (enable) wi-fi на rb951-2hnd, микрот уходит в ребут, прошивал через netinstall на 6.40, 6.43, 6.44. Куда копать дальше?
Dmitry
Ребята пАмАгите!) при активации (enable) wi-fi на rb951-2hnd, микрот уходит в ребут, прошивал через netinstall на 6.40, 6.43, 6.44. Куда копать дальше?
и что вам не живется на long-term ? вы реально используете какую-то недоступную функциональность из stable?
проверьте БП, сбросьте конфиг в blank, прошейте long-term, зайдите на устройство, без настроек поднимите wlan-интерфейс - упадет, "умерла - значит умерла".
Михаил
Евгений
@gtodeus @sa_drug Спасибо други), действительно не хватало силы тока, оказывается бп был от длинка))
Roman
@gtodeus @sa_drug Спасибо други), действительно не хватало силы тока, оказывается бп был от длинка))
В таких случаях лучше ставить оригинальный БП либо если покупать другой, то с запасом по току, чтобы при пиковых нагрузках БП смог отдать тот ток, который требуется в конкретный момент для роутера. А по напряжению - лучше чтобы было такое, как прописано в спецификации, чтобы не нагружать лишний раз DC-DC преобразователи в самом роутере повышенным напряжением.
Евгений
В таких случаях лучше ставить оригинальный БП либо если покупать другой, то с запасом по току, чтобы при пиковых нагрузках БП смог отдать тот ток, который требуется в конкретный момент для роутера. А по напряжению - лучше чтобы было такое, как прописано в спецификации, чтобы не нагружать лишний раз DC-DC преобразователи в самом роутере повышенным напряжением.
Микрот привезли с филиала, сказали вафля не пашет... Кто бы мог подумать...))
Roman
Микрот привезли с филиала, сказали вафля не пашет... Кто бы мог подумать...))
аа, ну есть так, то да) Здесь вариантов может быть несколько
 Андрей
кто-нибудь разрешающие правила для windowsupdate создавал на микротике? если да, то какие адреса вносили в addresslist?
Roman
кто-нибудь разрешающие правила для windowsupdate создавал на микротике? если да, то какие адреса вносили в addresslist?
Гляньте здесь:
https://social.technet.microsoft.com/Forums/ru-RU/96d825f7-fc2b-4681-939f-894cb2d3f1b4/104010761088107710891072-10891077108810741077108810861074?forum=sharedru
http://pyatilistnik.org/spisok-serverov-obnovleniy-windows-update/
Dmitry
кто-нибудь разрешающие правила для windowsupdate создавал на микротике? если да, то какие адреса вносили в addresslist?
И все же официальные докумменты лучше 😏 :
https://docs.microsoft.com/fr-fr/security-updates/windowsupdateservices/18127344
В последних версиях в address-list можно вносить FQDN, оно резолвится при добавлении и автоматически обновляется при достижении DNS TTL - но wildcards не умеет, это да. Только здесь это не требуется 🙂
 Alexandr
Всем привет, подскажете правило как включить правило в нате по коментарию, командой?
 Otto
ip fi na set [fi comment="hui"] dis=n
Андрей
И все же официальные докумменты лучше 😏 :
https://docs.microsoft.com/fr-fr/security-updates/windowsupdateservices/18127344
В последних версиях в address-list можно вносить FQDN, оно резолвится при добавлении и автоматически обновляется при достижении DNS TTL - но wildcards не умеет, это да. Только здесь это не требуется 🙂
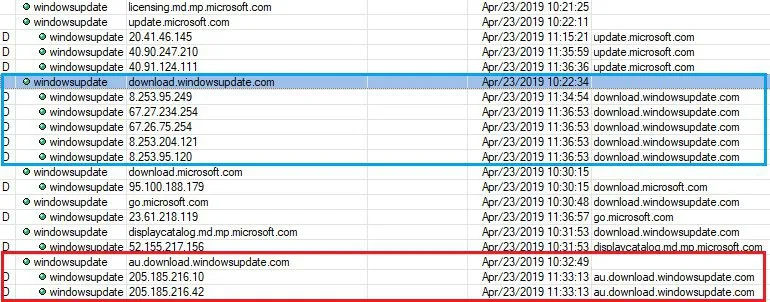
заметил, что можно FQDN, но адреса со звезами - нельзя. при этом, к примеру:
Андрей
 Андрей
разные FQDN имеют разные адреса соответственно......((
Dmitry
заметил, что можно FQDN, но адреса со звезами - нельзя. при этом, к примеру:
Вы ссылку читали ? Там серверу обычный HTTP/HTTPS открыть нужно и все. По поводу FQDN - это нормально.
Андрей
Вы ссылку читали ? Там серверу обычный HTTP/HTTPS открыть нужно и все. По поводу FQDN - это нормально.
я читал, но для начала не стал ограничиваться конкретными протоколами... поиск обновлений стал запускаться и очень долго что-то искать, но к результату, а именно к выводу списка найденных обновлений - это не приводит....
Андрей
Вы ссылку читали ? Там серверу обычный HTTP/HTTPS открыть нужно и все. По поводу FQDN - это нормально.
если кому будет интересно. то, что Вы, Дмитрий, давали, а также по этой ссылке: https://social.technet.microsoft.com/Forums/ru-RU/4ffd29c3-5372-40ea-a713-dc2fd6c522cf/10821072108210801077-107210761088107710891072-107610831103
привело к нужному результату.
Спасибо за помощь
Андрей
последние 6 адресов добавил и тот, что не выделен жирным (остальные были уже) и все заработало.
andrey
привет всем.
на микротике 951-ui-2hnd прошивка 6.43.4 настроено резервирование каналов
оба на статических IP.
при падении инета на первом переключается на другой,
инет появялется все ок, пинги с рабочих станций идут,
а вот с самого роутера timeout-ы и поэтому вачдог не отрабатывает нормально.
Не пойму, что еще прописать что с микротика пинги тожешли при переключении
Dmitry
привет всем.
на микротике 951-ui-2hnd прошивка 6.43.4 настроено резервирование каналов
оба на статических IP.
при падении инета на первом переключается на другой,
инет появялется все ок, пинги с рабочих станций идут,
а вот с самого роутера timeout-ы и поэтому вачдог не отрабатывает нормально.
Не пойму, что еще прописать что с микротика пинги тожешли при переключении
манглы на собственный трафик или дублирование маршрутной информации в main
ну или source при пинге указать, может быть :)
 Grig
rb951ui-2hnd до какой версии обновлять можно
 Innokentiy
7.1beta
 Moneron 🇷🇺
Траль 😁
Innokentiy
👻👻👻
Yevhen
Здравствуйте.
Есть такая железка CRS106-1C-5S
в System->Heath - пусто. По SNMP тоже не отдает.
Это так и должно быть? Или есть смысл с прошивками играть?
Dmitry
Здравствуйте.
Есть такая железка CRS106-1C-5S
в System->Heath - пусто. По SNMP тоже не отдает.
Это так и должно быть? Или есть смысл с прошивками играть?
нет вентиляторов = нет термодатчика = нет system health , у MT, кажется, примерно такая логика - смысла играть прошивками нет
😷Драничек
 Обсессивно беспечное начало основополагающих раздумий
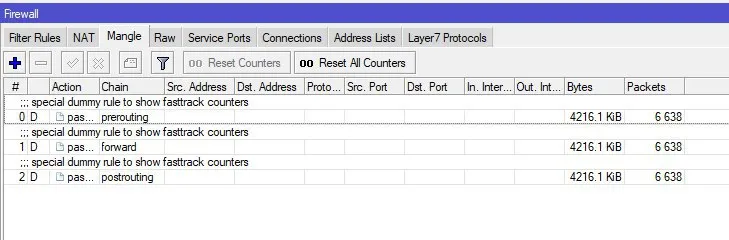
Выключи фасттрак.
😷Драничек
Таки выключен
Vassiliy
вроде после сброса коннекшенов может уйти, если фастрек выключен
Yevhen
😷Драничек
Да. После ребута убрались
 Михаил
Всем привет. Пытаюсь изучить UserManager.
Скинул микротик в Blank. Создал bridge в который включил все порты. bridge ловит DHCP с локальной сети и получает адрес 192.168.2.157. я захожу по вебке в userman добавляю этот же роутер 192.168.2.157 с секретом 123456. Добввляю пользователя указав мак адрес своего телефона. Далее перехожу в winbox и прописываю радиус 192.168.2.157 и указываю секрет 123456, ставлю галочку wireless. В Security Profiles во вкладке radius ставлю галку MAC Authentication. Телефон не подрубается... не могу понять что упускаю
Михаил
https://pastebin.com/DJGtpLjK
Dzianis
Всем доброго дня.
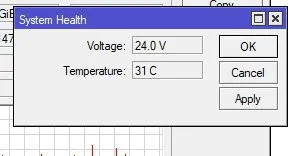
Подскажите владельцы Mikrotik RB4011iGS+5HacQ2HnD. Приобрел пару дней назад - смущает дикий нагрев корпуса. Частота проца на минимум, загрузка 1% - ладонь можно удержать на корпусе секунд 5-7, дальше некомфортно. Температура явно находится в диапазоне +50С и выше. У всех так или брак отдельного экземпляра?
 Андрей
Всем доброго дня.
Подскажите владельцы Mikrotik RB4011iGS+5HacQ2HnD. Приобрел пару дней назад - смущает дикий нагрев корпуса. Частота проца на минимум, загрузка 1% - ладонь можно удержать на корпусе секунд 5-7, дальше некомфортно. Температура явно находится в диапазоне +50С и выше. У всех так или брак отдельного экземпляра?
У меня работает пара RB4011iGS+ (без вафли), температура около 30 градусов держится.
Innokentiy
мне 4011 с вафлей приедет 3 мая, доложу обстановку если не забуду
Sergey
не совсем понимаю, зачем в 4011 wi-fi?
Ed
У меня работает пара RB4011iGS+ (без вафли), температура около 30 градусов держится.
это в серверной с охлаждением )
Ed
 Ed
на столе был 48-50
 Psix
Катерогически приветствую! Делаю банальный vpn-тонель между офисами. Есть 2 микрота, на одном сервер l2tp, на другом - клиент. При подключении клиент получает ip 10.1.2.X и remote 10.1.2.1. Появляется маршрут к 10.1.2.1 через l2tp-out. Пингую 10.1.2.1 с микрота - всё ок. Пингую из локалки за микротом - нихрена. F1!
Bomberman
Катерогически приветствую! Делаю банальный vpn-тонель между офисами. Есть 2 микрота, на одном сервер l2tp, на другом - клиент. При подключении клиент получает ip 10.1.2.X и remote 10.1.2.1. Появляется маршрут к 10.1.2.1 через l2tp-out. Пингую 10.1.2.1 с микрота - всё ок. Пингую из локалки за микротом - нихрена. F1!
банально нет роута обратно в клиентскую сеть
Psix
банально нет роута обратно в клиентскую сеть
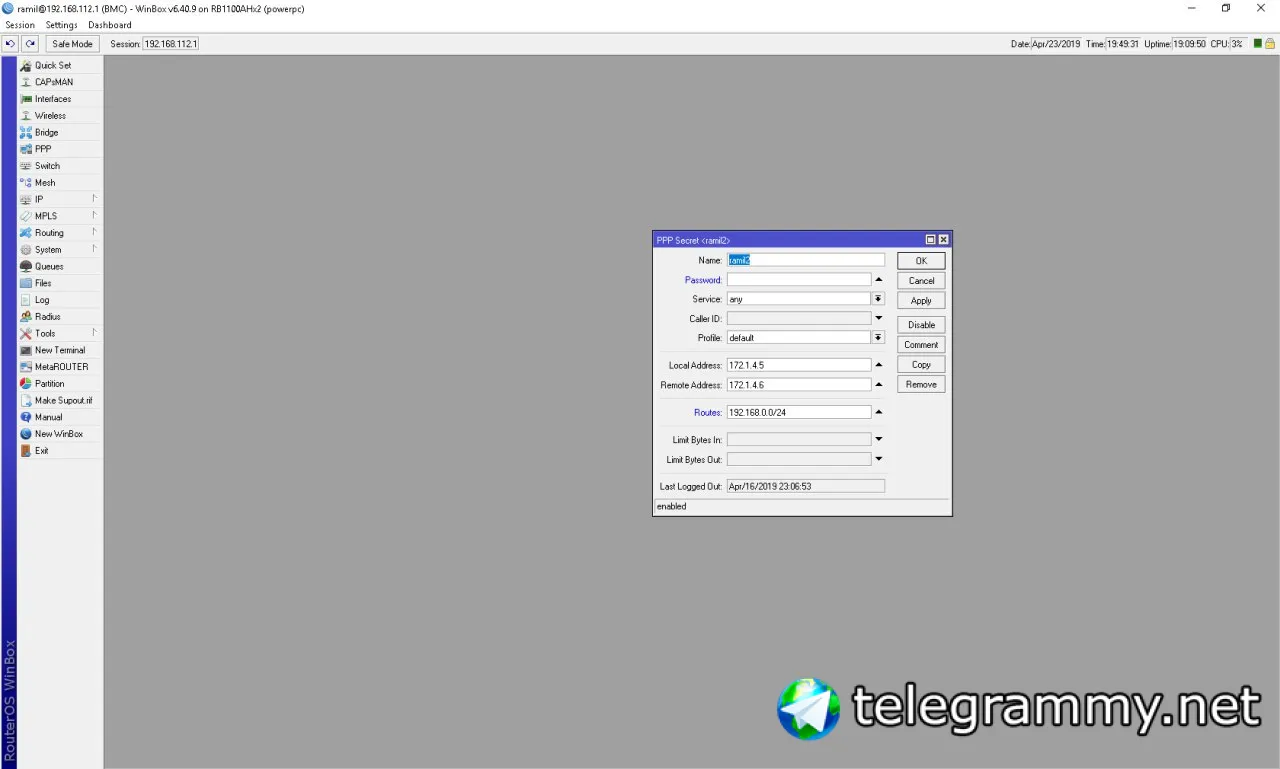
Не догнал. Допустим, сеть 192.168.1.0/24. Как будет выглядеть нужный маршрут?
Bomberman
Не догнал. Допустим, сеть 192.168.1.0/24. Как будет выглядеть нужный маршрут?
 Psix
ох блин... опять настройки на сервере...
Psix
Лан, Я понял, спс
Bomberman
а адрес по DHCP выдаётся или статически забит?
Psix
local ip клиента l2tp? из пула
Bomberman
А, ну тогда только настройки пользователя в Secrets править