 Mikе


как сделать максимально отказоустойчиво
Mikе
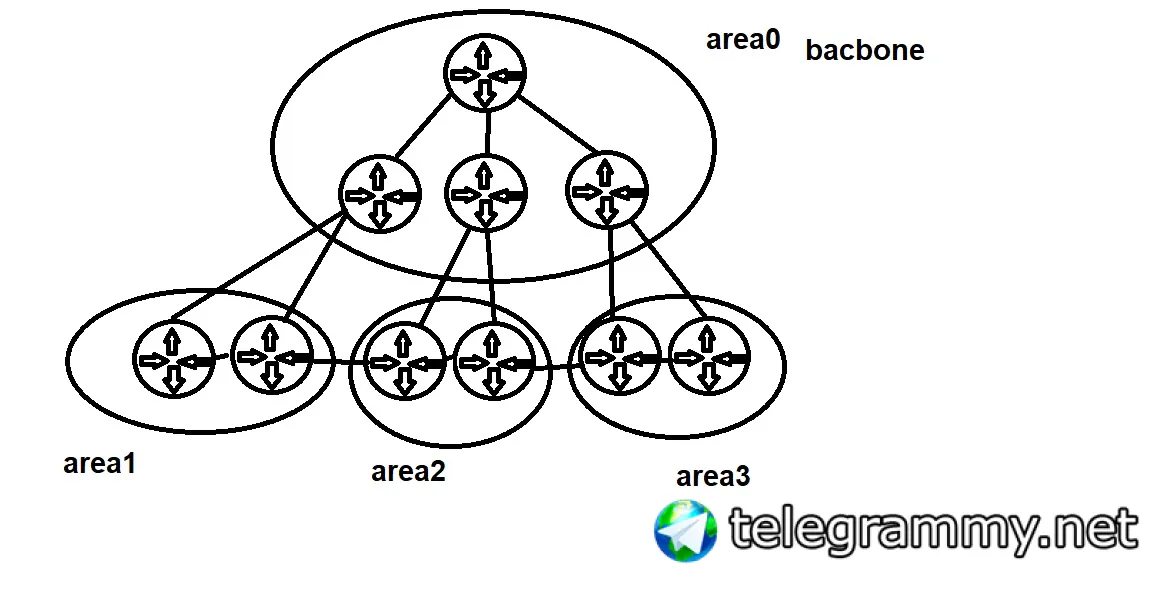 Mikе
Сейчас примерно так
Rodion
2.0 там распаян, хотя SoC умеет в 3.0 и даже отображается в системе
 Dmitry
Rodion
Нет, это не предусмотрено заводом-изготовителем (линии не разведены)
Mikе
Да, но если падает пограничный, теряют доступ все филиалы в городе. Как к облаку так и между собой. Хочется большей устойчивости
Dmitry
Кто настраивал l2tp сервер + ipsec на микротик с авторизацией по rsa key? С авторизацией по прешаред ключу все отлично коннектится и работает. Сервер и клиент оба Mikrotik c прошивкой 6.43.4. Не совсем понимаю где какие ключи указывать и какие при этом методе авторизации должны быть настройки в ipsec (policy Proposals и Peer profiles).
Это просто, но интересно - как сделать быструю замену PSK на PUBKEY в site-2-site VPN (к тому же мануалов на wiki я не нашел)
https://pastebin.com/kjdmaVK6
Dmitry
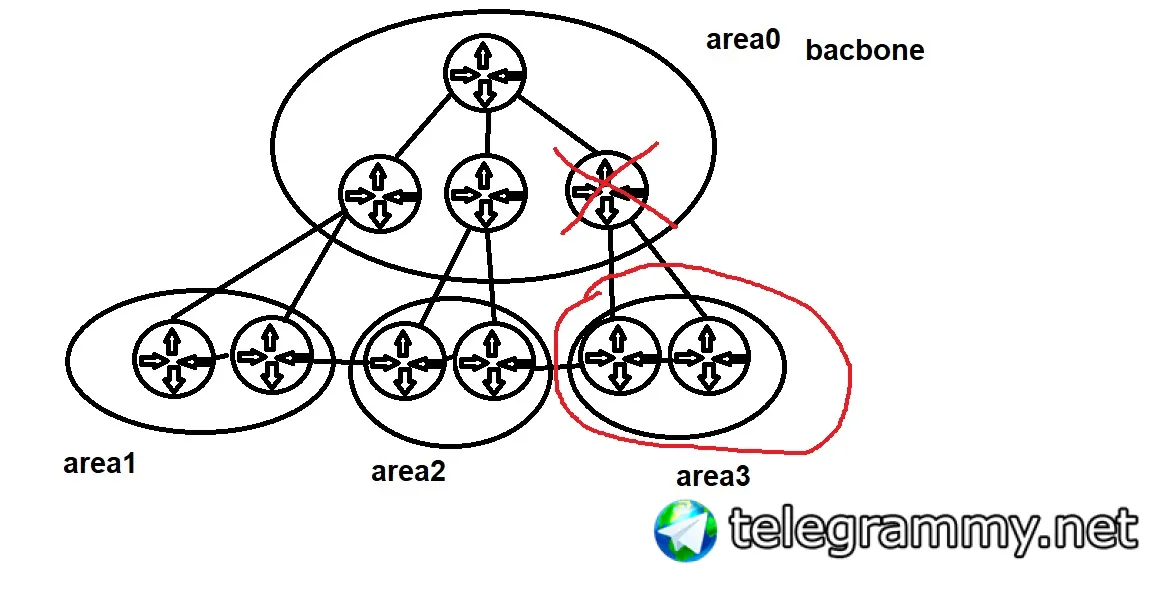
 Innokentiy
как по мне норм
как по мне, тоже норм как образцово-показательный пример того, как НЕ работает OSPF
Innokentiy
даже не знаю, что ответить
Innokentiy
потому что граница между регионами не может проходить по интерфейсам?
Innokentiy
потому что между регионами взаимодействие возможно только через бекбон?
Innokentiy
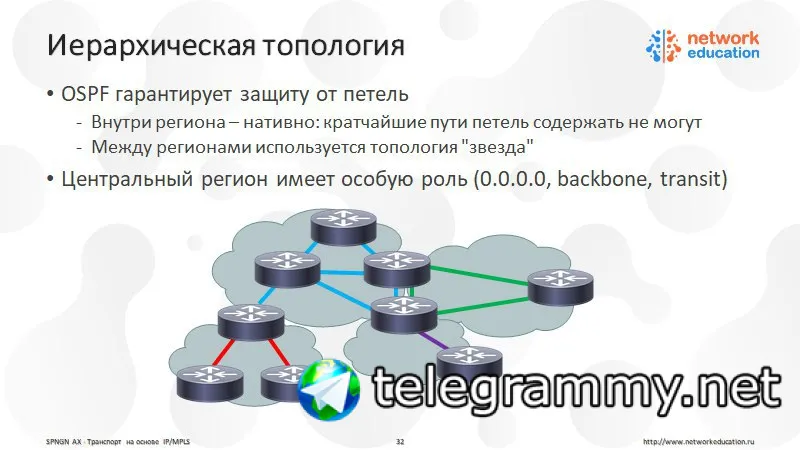 Innokentiy
граница между регионами может проходить только по роутеру; этот роутер получает специальную роль (ABR), но только если у него есть база нулевого региона
Innokentiy
если сделать роутер, который смотрит разными интерфейсами в несколько регионов, но ни один из них не нулевой, то ABRом он не станет
Innokentiy
будет держать на себе обе базы, но лса3 генерировать не будет
Innokentiy
Innokentiy
будут ругаться на area id mismatch
Dmitry
будут ругаться на area id mismatch
эммм ... там не правильно нарисовано, но человек правильно все понимает и поэтому задает логичный вопрос:
https://t.me/mikrotikclub/103568
Dmitry
вот если делать по этой картинке как по ТЗ, роутеры не смогут даже установить соседство
area может быть nssa и горизонтальная связь может быть реализована на другом протоколе, например
Innokentiy
ну начинается)
во-первых, для _другого протокола_ nssa региону быть не обязательно, можно и в обычный регион пятерки запихать
во-вторых, почему бы тогда не сделать всю сеть на _другом протоколе_?
 digdream
а что означает флаг "C"(complete) в ARP-таблице?
решаем проблему, когда перенастроили устройства на новый адрес, адрес выдали другому устройству, а в таблице ARP даже после удаления появлялся MAC "предыдущего владельца" но без флага C, тогда как у остальных рабочих были флаги DC
при этом удалось опустошить маки только перезагрузкой МТ.
Innokentiy
а если серьезно, то bgp is the answer, what was the question?
Innokentiy
сегодня ospf имеет смысл использовать только в двух случаях:
1. хочется настроить zero-config небольшую сетку с минимумом телодвижений и без подключения головного мозга
2. как вспомогательный IGP для BGP/MPLS
Dmitry
а если серьезно, то bgp is the answer, what was the question?
Человек спрашивал про OSPF, использовать ли ему BGP - зависит от масштабов и размеров:
а я вот на текущей работе - смотрю на тысячу BGP сессий, каждая из которых используется для анонса ровно четырех префиксов и каждый раз хочется все снести.
Dmitry
а что означает флаг "C"(complete) в ARP-таблице?
решаем проблему, когда перенастроили устройства на новый адрес, адрес выдали другому устройству, а в таблице ARP даже после удаления появлялся MAC "предыдущего владельца" но без флага C, тогда как у остальных рабочих были флаги DC
при этом удалось опустошить маки только перезагрузкой МТ.
complete = успешное разрешение IP-MAC
По вашему случаю, посмотрите тут:
https://forum.mikrotik.com/viewtopic.php?t=121618#p600808
Mikе
Человек спрашивал про OSPF, использовать ли ему BGP - зависит от масштабов и размеров:
а я вот на текущей работе - смотрю на тысячу BGP сессий, каждая из которых используется для анонса ровно четырех префиксов и каждый раз хочется все снести.
До bgp в полном объеме еще не добрался, хотел отделаться малой кровью. По маштабу примерно 50 филиалов...
Dmitry
До bgp в полном объеме еще не добрался, хотел отделаться малой кровью. По маштабу примерно 50 филиалов...
сетей то сколько ? базовая схема филиала какая ?
Mikе
каждый узел в своей подсети
Dmitry
филиал одна сетка /24 ?
или там: управление устройствами, телефоны, наблюдение - разные подсети?
Mikе
филиал одна сетка /24 ?
или там: управление устройствами, телефоны, наблюдение - разные подсети?
пока добавляю по одной /24. остальные возможно позже но не факт
Dmitry
нужно значительно больше подробностей (и не в пятницу вечером), но вот упадет у вас cloud и точно всему конец
Mikе
нужно значительно больше подробностей (и не в пятницу вечером), но вот упадет у вас cloud и точно всему конец
Инцидентов не было, но все возможно)
Mikе
как по мне, тоже норм как образцово-показательный пример того, как НЕ работает OSPF
ошиблись. рабочая схема
Dmitry
обычно делается:
- есть региональный центр, который множественно зарезервирован в ядро Москва (минимум два линка) - BGP;
- от конечных точек региона: два нормальных линка в сторону регионального центра по IGP, и один через какую-нибудь дичь в ядро-Москва, как резерв по BGP.
- ядро-Москва множественное резервирование между площадками.
Это если оооооочень коротко.
 Nikita
Коллеги, есть два линка с одинаковыми шлюзами. Нужно сделать failover с пингами гейта.
В шлюз пишу ip%<interface> на обоих роутах с check-gateway=yes. Пинги в таком случае пойдут каждый в свой линк, верно?
Alex
Nikita
Только один по воздуху, второй по оптике
Nikita
Суть что шлюз одинаковый
Nikita
В тике можно уточнить интерфейс, через который роутить трафик
Nikita
Через спец символ после ип адреса
 Сергей
2 интерфейса в разные vrf и ok )
Сергей
мангалы или роут рулы
Dmitry
Только один по воздуху, второй по оптике
Эмм... А какой тогда смысл в делении на операторы? Это же просто резервирование последней мили по l2 ?
Сергей
2 wan интерфейса, у них одинковый шлюз
Nikita
общий л2 сегмент
Nikita
провайдер застраховал свои провода
Nikita
при этом заказчик не застраховал себя от отвала провайдера в целом
Alex
Наверное, нужно сделать два маршрута с разным приоритетом и в качестве шлюза указать не адрес, а разные интерфейсы
Nikita
Наверное, нужно сделать два маршрута с разным приоритетом и в качестве шлюза указать не адрес, а разные интерфейсы
Я же очень конкретный вопрос задал :)
Nikita
- Пинги в таком случае пойдут каждый в свой линк, верно?
Alex
- Пинги в таком случае пойдут каждый в свой линк, верно?
Нет, только в шлюз с бОльшим приоритетом
Nikita
Я про пинги, которые генерит функция check gateway = ping
Alex
Я про пинги, которые генерит функция check gateway = ping
Вот это не знаю. По идее их генерирует локал процесс и как ему знать с какого источника пинговали - не знаю
Alex
Попробую сделать на стенде такое подключение по позже
 $continue$
Ребят. Вопрос:
Есть l2tp сервер (vds), есть клиент l2tp (mikrotik).
Локальная сеть: 192.168.88.0/24.
Сеть VPN'ки:
192.168.89.0/24. Вроде бы настроил маршруты на vds, чтобы весь трафик при обращений к сети 192.168.88.0/24 шел через впнку (т.е: через сеть 192.168.89.0/24). На микроте, вроде тоже сделал маршруты. (Хотя не уверен, что правильно).
Проблема: когда пингую свой пк с вдски - ПК не отвечает. В чем проблема и как решить?
P.S: я очень слаб в сетях...
$continue$
А на ПК фаервол отключен?
А прикол то в том (да это моя ошибка), что девайсы которые в локальной сети 192.168.88.0/24 - их не пингует
$continue$
Сейчас покажу traceroute с вдски
$continue$
Пару минут
Cumberbatch
Коллеги, есть два линка с одинаковыми шлюзами. Нужно сделать failover с пингами гейта.
В шлюз пишу ip%<interface> на обоих роутах с check-gateway=yes. Пинги в таком случае пойдут каждый в свой линк, верно?
Так не работает чек. Вчера обнаружил. В main как раз были дофолты прописаны на врф интерфейсы. Не сработало. В самом врф ок а из другой таблицы фиг
Cumberbatch
Думаю это баг. Не успел ещё зарепортить
no_name
Подскажите куда копать, на crs212 решил сделать bonding и cpu уперлось в полку, перечитал много, пробовал разные комбинации но не работает оно без бриджа и все, я так понял не заложено на уровне свитччипа.
no_name
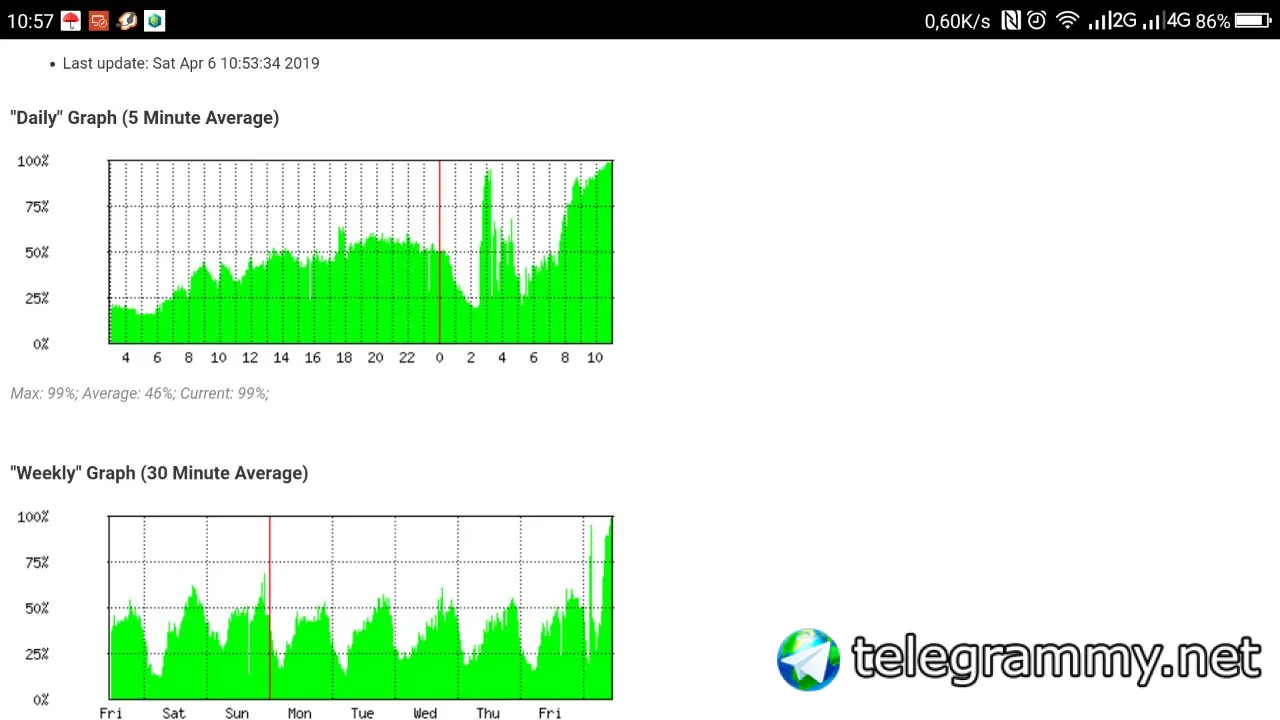
 Raul
Подскажите куда копать, на crs212 решил сделать bonding и cpu уперлось в полку, перечитал много, пробовал разные комбинации но не работает оно без бриджа и все, я так понял не заложено на уровне свитччипа.
На сколько я помню, у всех кроме crs3хх bonding делается с помощью CPU.
no_name
Это так печально....
no_name
Хоть бы реализовали hwof в нем, уже + бы был
Petr
Хоть бы реализовали hwof в нем, уже + бы был
Since RouterOS v6.42 all CRS3xx series switches support hardware offloading with bonding interfaces. Only 802.3ad and balance-xor bonding modes are hardware offloaded, other bonding modes will use the CPU's resources.
https://wiki.mikrotik.com/wiki/Manual:CRS3xx_series_switches#Bonding
Проверял - работает
no_name
Since RouterOS v6.42 all CRS3xx series switches support hardware offloading with bonding interfaces. Only 802.3ad and balance-xor bonding modes are hardware offloaded, other bonding modes will use the CPU's resources.
https://wiki.mikrotik.com/wiki/Manual:CRS3xx_series_switches#Bonding
Проверял - работает
Заказал эту серию, 10 числа приедет.