 Александр


https://jcutrer.com/howto/networking/mikrotik/ios-ikev2-vpn-mikrotik
Александр
Тут, я как понял, рассматривается IPSEC в транспортном режиме, без использование туннелей.
Александр
Вопрос: Такое возможно?
Александр
Зачем тогда, использовать туннели, при соединении пиров?
Cumberbatch
Зачем тогда, использовать туннели, при соединении пиров?
Ospf например. Если вы про интерфейсы
Александр
не совсем.
 Чиркин
Коллеги кто встречал микротик с 4 мя ком портами
 Dmitry
режим работы IPSec - это режим работы IPSec и ничего больше.
1. если нужна маршрутизация нужен интерфейс, через который вы будете ее осуществлять - gre / ipip / l2tp
2. если достаточно явно указать (т.е. грубо говоря задать политику), что такой-то трафик будет ходить через такой-то шифрованный туннель может быть использован чистый IPSec.
Соответственно - для мобильных клиентов можно использовать п.2 , для site-2-site желательно что-то с интерфейсами
Александр
Изначально читал мануалы, IPSEC, понимался как своебразная надстройка(транспорт) для шифрования туннелей. Либо туннуель создавался самими IPSEC
Александр
А прочитав последний мануал, смотрю, что соединение ios, вообще предполагается без создания каких либо туннелей
Cumberbatch
Александр
и у меня из за пробелов в знаниях, снова рассыпался пазл
Cumberbatch
Второй день уже пошёл
Cumberbatch
Вам ответят 😉
Cumberbatch
Или курсы
Cumberbatch
Отличный вариант
Александр
Спрашивайте конкретно
Ну вот вопрос, возможно ли использование IPSEC в транспортном режиме, без создание туннелей, и как это технически работает?
Александр
По курсам, уже понял, что мне они однозначно нужны
 Mikrotik new version checker
🔥 [long-term] New version has been released!
Version: 6.43.14 (long-term)
#mikrotik #routeros #update #packages #checker #longterm #new
https://telegra.ph/Changelog-64314-long-term-04-04
Александр
хотя бы для формирования правильных вопросов
Cumberbatch
Ну вот вопрос, возможно ли использование IPSEC в транспортном режиме, без создание туннелей, и как это технически работает?
Возможно.
В транспортном режиме шифруется (или подписывается) только информативная часть IP-пакета. Маршрутизация не затрагивается, так как заголовок IP пакета не изменяется (не шифруется). Транспортный режим как правило используется для установления соединения между хостами. Он может также использоваться между шлюзами, для защиты туннелей, организованных каким-нибудь другим способом (IP tunnel, GRE туннели и др.).
Dmitry
Ну вот вопрос, возможно ли использование IPSEC в транспортном режиме, без создание туннелей, и как это технически работает?
практического применения транспорта без туннеля мало, разве что вы будете шифоровать трафик от одних глобально маршрутизируемых (внешних) IP-адресов, до других таких же.
Александр
Ну вот вопрос, возможно ли использование IPSEC в транспортном режиме, без создание туннелей, и как это технически работает?
Для меня ipSec, как я понял, это набор правил для шифрования трафика на сетевом уровне, исходя из этого я понял, что IpSec может быть использован как транспорт для уже созданных туннелей(IPIP, L2TP) а если не нужен интерфейст, то IPSEC может сам создать туннель(работать в туннельном режиме). Но в примере с ios, IPSec используется только в транспортном режиме.
Александр
практического применения транспорта без туннеля мало, разве что вы будете шифоровать трафик от одних глобально маршрутизируемых (внешних) IP-адресов, до других таких же.
ну вот в этом примере: вполне частый случай https://jcutrer.com/howto/networking/mikrotik/ios-ikev2-vpn-mikrotik
Александр
т.е я как понимаю в этом примере, точно никакого туннеля не создается
Александр
Возможно.
В транспортном режиме шифруется (или подписывается) только информативная часть IP-пакета. Маршрутизация не затрагивается, так как заголовок IP пакета не изменяется (не шифруется). Транспортный режим как правило используется для установления соединения между хостами. Он может также использоваться между шлюзами, для защиты туннелей, организованных каким-нибудь другим способом (IP tunnel, GRE туннели и др.).
Спасибо, стало понятнее. В примере, я как понимаю IPSEC настроен как транспорт, но через mod, конфиг дает ему IP адрес. И по сути дальше этот ip адрес, я все таки могу маршрутизировать
Dmitry
Где вы видите, что там IPSec имеенно в транспортном режиме?? Имхо по ссылке чистый IKEv2 в туннельном режиме.
Александр
там настраивается, шаблон для генерации политики
Dmitry
Еще раз тунельный транспортный режим IPSec НЕ имеет никакого отношения к обычным туннельным протоколам, а определяет только как будет зашифрован исходный пакет.
Александр
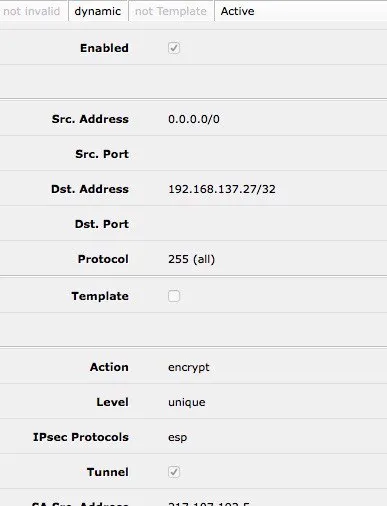
Вот что он генерирует
Александр
 Александр
стоп
Александр
все, извиняюсь, пошел в окно
Александр
Ну не было этой галочки!
Чиркин
Кто знает woobm usb совместима для доступа к cli других вендеров?
Александр
Юрий
Кто знает woobm usb совместима для доступа к cli других вендеров?
Это обычный usb-ttl, тут вопрос, есть ли на него драйвера на других железках...
Mikrotik new version checker
🔥 [testing] New version has been released!
Version: 6.45beta27 (testing)
#mikrotik #routeros #update #packages #checker #testing #new
https://telegra.ph/Changelog-645beta27-testing-04-04
 Nikita
Все видели как с помощью Tunnel IPse можно подменять циферки в передаваемых данных и потом распечатывать бюллетени?
 Cooper
лажа полная
Cooper
хоть бы проверили чтоль перед тем как в эфир выпускать
 vavy
Все видели как с помощью Tunnel IPse можно подменять циферки в передаваемых данных и потом распечатывать бюллетени?
И ведь у нее зарплата тысяч 600 в месяц..
Юрий
Вы про что? Кто-то говорит что можно подменить данные ipsec?
Nikita
Главное смотреть в камеру максимально серьёзно
Nikita
А между прочим у меня диплом телепродюсера, потому у меня двойная истерика по поводу этого контента :)
Cumberbatch
Ну не будем про политику. Хотя косяк конечно.
Dmitry
они подталкивают меня использовать wireguard, такого слова они еще не знают.
Cooper
А между прочим у меня диплом телепродюсера, потому у меня двойная истерика по поводу этого контента :)
гоу в президенты мы тебе циферки подменим )))
 😷Драничек
Да все они понимают и знают. Им нужна ракция хомячков, воспринимающих новости с федерального канала за истину в последней инстанции, главное - оперировать максимально серьезными словами. В лучшем случае хомяк погуглит "айписек" и прочитает про шифрование, подумает: "да да да, тётка с экрана говорила же про шифрование! Опять триклятые хацкеры со своими айписеками жить мешают!"
Пардоньте за оффтоп
FoxPDLL
Гражданин майор! Я не знаю этих людей. Я просто проходил мимо. Прошу это учесть при возбуждении...
Юрий
Гражданин майор! Я не знаю этих людей. Я просто проходил мимо. Прошу это учесть при возбуждении...
Ненадо возбуждать гражданина майора...
Петр
Есть Address list в Firewall, а есть ли такое для mac адресов ?
Dmitry
Есть Address list в Firewall, а есть ли такое для mac адресов ?
https://wiki.mikrotik.com/wiki/Manual:Interface/Bridge#Bridge_Firewall
но вы хотите странного
Edit: только сейчас понял, что вам нужен список маков - такого, имхо, нет
Петр
https://wiki.mikrotik.com/wiki/Manual:Interface/Bridge#Bridge_Firewall
но вы хотите странного
Edit: только сейчас понял, что вам нужен список маков - такого, имхо, нет
Разве делать белый лист из маков это бред ?
Dmitry
для провода - бред конечно.
Dmitry
потому что меняется одной командой.
Dmitry
ок
Петр
Давайте ближе к сути, есть такое или мне белый лист делать исключительно правилами через аргумент отрицания ?
Петр
Через знак !
Cumberbatch
Давайте ближе к сути, есть такое или мне белый лист делать исключительно правилами через аргумент отрицания ?
Что вы хотите в итоге добиться?
Петр
Что вы хотите в итоге добиться?
Исключить миллиард других маков чтобы предотвратить подключение к сети
Dmitry
Исключить миллиард других маков чтобы предотвратить подключение к сети
то что вы хотите, имхо, называется DAI - и как правило не делается на маршрутизаторе при помощи mac white list.
Петр
Cumberbatch
Так я использую не управляемые свитчи и управляю всей сетью через микротик.
DHCP используете? Если да то можно это https://wiki.mikrotik.com/wiki/DHCP_ARP_Inspection
Петр
DHCP используете? Если да то можно это https://wiki.mikrotik.com/wiki/DHCP_ARP_Inspection
Это конечно классно все, но это создаст проблему с явноуказанными айпи и не решит проблему, если человек зная пароль от вайфай подключится к сети.
Петр
Если же иметь белый лист, то при случае с подключением человек не сможет получить доступ к сети так как диапазон маков будет заблочен
Dmitry
при смене оборудования вы руками будете править этот лист ?
Петр
Даже если человек поймает радиосигнал и увидит маки клиентов и захочет их использовать у него ничего не выйдет, так как два устройства не может быть микрот выдаст ошибку, что будет сигналом о попытке взлома