Да все понятно. Вопрос в том что при одинаковой мощности передатчика у wap усиление антенны больше
Откуда информация про разный КУ?
 Ярослав


 Zloi
Не, у меня для 5 нет гостевого виртуала ))) только на 2,4 сделал
Вам просто правильно надо спланировать сеть. Сделать правильный дизайн сети и все будет работать.. Забейте ваши данные в екахау.. и вам все покажет..
 Artem
Точка доступа Mikrotik RBwsAP-5Hac2nD
Точка доступа Mikrotik wAP AC (RBwAPG-5HacT2HnD)
Artem
Что из этого лучше
Artem
Вторая на 2000 дороже
Ярослав
так на сайте же все выкладки есть
У меня другая информация.
https://mikrotik.com/product/hap_ac2
Zloi
в чем разная?
Zloi
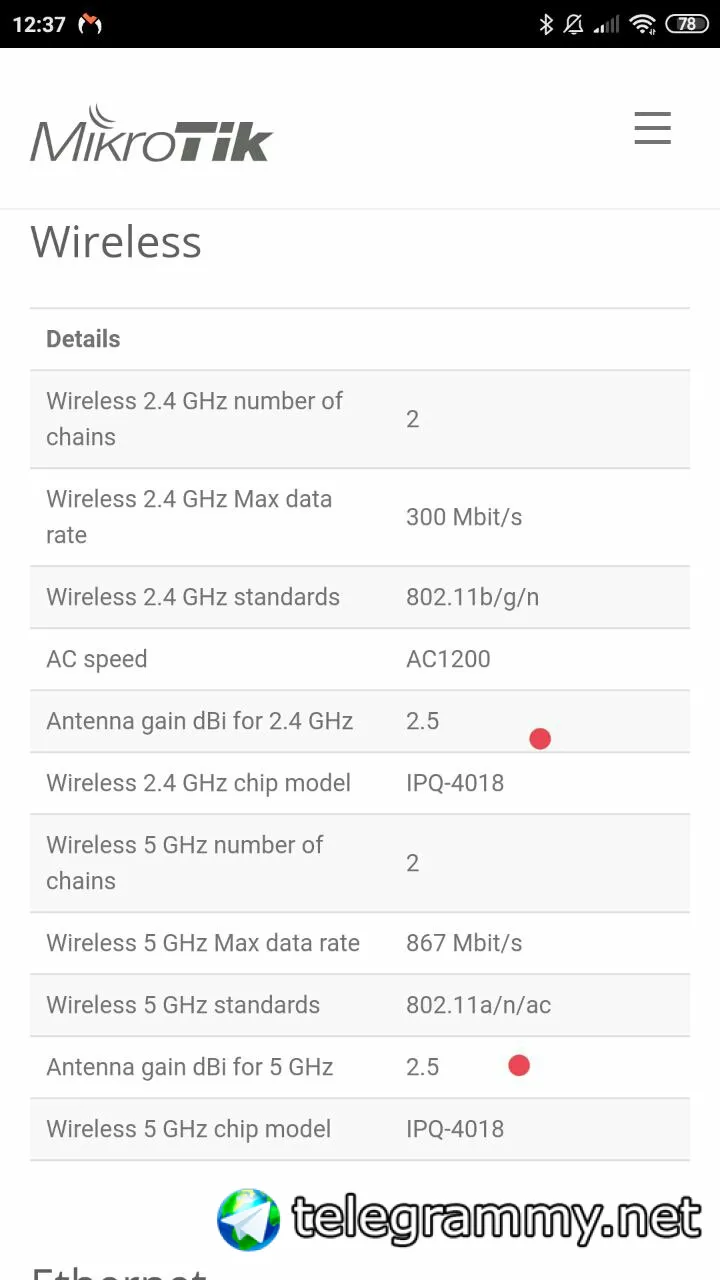
ну ... Antenna gain dBi for 2.4 GHz 2.5
Zloi
Antenna gain dBi for 5 GHz 2.5
Zloi
что на 2,4 что на 5 КУ 2,5
Zloi
все верно
Zloi
ац2
 Cumberbatch
Спрашивали про ац два
Zloi
у него усилиение больше ... он тупо мошьность может дать больше
Zloi
спрашивали про эту https://mikrotik.com/product/RBwAPG-5HacT2HnD
Zloi
там Antenna gain dBi for 2.4 GHz 2
Zloi
и Antenna gain dBi for 5 GHz 2
Zloi
КУ всего 2 ..
Cumberbatch
Предлагаю обнулить дискуссию до конкретных вопросов
Zloi
еще надо понимать что все эти dbi - это изотропный децибел. То есть это верно только для идеальных условий...
Artem
Господи, покупать ац или нет, не получил ответа мощнее ац2 вапа или нет
Artem
Тьфу, вап покупать или нет
Artem
Ас2 уже есть, его антена и не устраивает какраз
 3bl3gamer
доброго времени суток.
есть дефолтное маскарадное правило:
add action=masquerade chain=srcnat out-interface=!ether1
но что-то я понять не могу, как оно работает.
с выходящими наружу через PPPoE пакетами вроде понятно: у них out-interface не ether1, а pppoe_out1, они маскарадятся.
но по этому же правилу должны маскарадится и локально ходящие пакеты, например, из ether2 в ether3? или нет?
Zloi
Господи, покупать ац или нет, не получил ответа мощнее ац2 вапа или нет
https://mikrotik.com/product/RBwAPG-5HacT2HnD
Zloi
плюс ац2 покрывает то что я описывал выше
Zloi
знак ! говорит о том что все кроме ether1 ... знак ! это по типу исключения
3bl3gamer
ether3 ж — не ether1
Ярослав
Zloi
потому что out-interface будет ether3. нет?
у вас получается что исходящий интерфей это ппп.. он висит на етх1 .. вот все что выходит с ппп маскарадится.. а все что с етх1 нет
3bl3gamer
у вас получается что исходящий интерфей это ппп.. он висит на етх1 .. вот все что выходит с ппп маскарадится.. а все что с етх1 нет
но пакет, идущий с локального ether2 на локальный же ether3, тоже будет маскарадиться?
Zloi
нет ... зачем? если с етх2 на етх3 то там уже работает свитч .. комутация а не маршрутизация
3bl3gamer
а!.. хм, действительно ж. спасибо
 Yakov
а!.. хм, действительно ж. спасибо
Packet flow diagram вообще незаменимая вещь для понимания как работают те или иные правила и что куда пойдёт
 Moneron 🇷🇺
Zloi
Packet flow diagram вообще незаменимая вещь для понимания как работают те или иные правила и что куда пойдёт
https://www.mikrotik-trainings.com/trainings_files/docs/MikroTik_PacketFlow_Routing24.jpg
Zloi
это упращенная диаграмма...
Zloi
после курсов мне больше стала нравиться эта
Zloi
https://wiki.mikrotik.com/wiki/Manual:Packet_Flow_v6
 Zloi
для понимания упрощенная пойдет .. но для более детального углубления лучше все же диаграмма яниса что на вики размещена... Но это мое мнение..
Zloi
так вроде разобрались же с этим :) .. у ац2 2,5 а у вап 2 ... КУ
 Sergey
то есть ожидаете модель ац2^2
Sergey
ac²
Sergey
для зануд Ж)
Moneron 🇷🇺
Господи, покупать ац или нет, не получил ответа мощнее ац2 вапа или нет
Спеки же на сайте все есть. У ац^2 макс.мощность передатчика 27дБм, у вап ац – 25дБм. Только нельзя забывать, что EIRP не должен превышать 100мВт
Sergey
у него ангар с металическими морскими контейнерами, вот и не покрывает наверное
Moneron 🇷🇺
доброго времени суток.
есть дефолтное маскарадное правило:
add action=masquerade chain=srcnat out-interface=!ether1
но что-то я понять не могу, как оно работает.
с выходящими наружу через PPPoE пакетами вроде понятно: у них out-interface не ether1, а pppoe_out1, они маскарадятся.
но по этому же правилу должны маскарадится и локально ходящие пакеты, например, из ether2 в ether3? или нет?
Это не дефолтное правило. В дефолтном указывается out-interface-list=WAN
Zloi
Да кстати.. Лучше использовать интерфейс-листы... очень удобно
3bl3gamer
частично я разобрался с исходной проблемой, но как решить её, так и не понял. а проблема такая:
есть фильтр:
add action=drop chain=input comment="defconf: drop all not coming from LAN" in-interface-list=!LAN
есть маскарадинг:
add action=masquerade chain=srcnat comment="defconf: masquerade" out-interface=!ether1
есть проброс порта:
add action=dst-nat chain=dstnat dst-port=22 protocol=tcp to-addresses=192.168.88.15 to-ports=22
и проблема в том, что девайс 192.168.88.15 видит не внешние айпи клиентов, а внутренний ардрес роутера. я так понимаю, потому что его меняет маскарадинг.
если out-interface=!ether1 заменить на out-interface=pppoe_out1, входящие соединения начинет рубить фильтр. если вырубить фильтр, всё работает почти как надо, но без фильтра как-то нехорошо.
как всё-таки правильно настраивать маскарадинг с пробросом?
Zloi
у вас девайс будет видеть адрес именно микротика... потому что именно с него приходят соединения..
Zloi
проброс порта это когда вы обращаетесь на адрес микротика по определенному порту а он вас пробрасывает на какой то сервер.. но для сервера все входящие будут от микротика
Zloi
а не от клиента
Cumberbatch
частично я разобрался с исходной проблемой, но как решить её, так и не понял. а проблема такая:
есть фильтр:
add action=drop chain=input comment="defconf: drop all not coming from LAN" in-interface-list=!LAN
есть маскарадинг:
add action=masquerade chain=srcnat comment="defconf: masquerade" out-interface=!ether1
есть проброс порта:
add action=dst-nat chain=dstnat dst-port=22 protocol=tcp to-addresses=192.168.88.15 to-ports=22
и проблема в том, что девайс 192.168.88.15 видит не внешние айпи клиентов, а внутренний ардрес роутера. я так понимаю, потому что его меняет маскарадинг.
если out-interface=!ether1 заменить на out-interface=pppoe_out1, входящие соединения начинет рубить фильтр. если вырубить фильтр, всё работает почти как надо, но без фильтра как-то нехорошо.
как всё-таки правильно настраивать маскарадинг с пробросом?
add action=drop chain=input comment="defconf: drop all not coming from LAN" in-interface-list=!LAN
Дропает все пакеты адресованные роутеру и пришедшие на интерфейсы которые не перечислены в LAN
add action=masquerade chain=srcnat comment="defconf: masquerade" out-interface=!ether1
Делает srcnat для всех пакетов выходящих через все интерфейсы кроме ether1. Очень странное правило.
есть проброс порта:
add action=dst-nat chain=dstnat dst-port=22 protocol=tcp to-addresses=192.168.88.15 to-ports=22
Делает dstnat для всех пакетов адресованных на 22 порт
Тоже очень странное правило
3bl3gamer
проброс порта это когда вы обращаетесь на адрес микротика по определенному порту а он вас пробрасывает на какой то сервер.. но для сервера все входящие будут от микротика
> для сервера все входящие будут от микротика
если вырубить фильтр и маскарадинг, входящие адреса будут клиентские
Cumberbatch
> для сервера все входящие будут от микротика
если вырубить фильтр и маскарадинг, входящие адреса будут клиентские
Опишите задачу и приложите схему. Вам помогут сразу
Zloi
да это будет правильно.. сейчас это гадание.. не понятно что хотите получить
Ярослав
> для сервера все входящие будут от микротика
если вырубить фильтр и маскарадинг, входящие адреса будут клиентские
Ну так у тебя на локальном порту маскарадится все. Ты ж out-interface задал любой, кроме ether1. Все на всем маскарадится. У тебя локалка на бридже висит или на определённом порту?
3bl3gamer
Ну так у тебя на локальном порту маскарадится все. Ты ж out-interface задал любой, кроме ether1. Все на всем маскарадится. У тебя локалка на бридже висит или на определённом порту?
да я понял, что маскарадится, но не понял, как это исправить. да, на бридже
Zloi
да я понял, что маскарадится, но не понял, как это исправить. да, на бридже
когда бридж - это комутация
Zloi
а при комутации работает свитчинг
Ярослав
Как как. Изменить out-interface=WAN или какой там у тебя интерфейс в интернет смотрит