 ingvarr


 Nickolay
Подскажите пожалуйста, имеется CRS125, по 23-24 порту бегает не тегированный траффик и по этим же портам проходит VLAN-ID=2, этот траффик выходит в акссес портах 21-22. В остальных портах не тегированный пришедший с 23 порта, он же уходит в 24. В общем еще проще сказать: то 23-24 порты - это гибридные порты. А 21-22 - это VLAN2. Нужно загнать в этот второй влан полностью беспроводной интерфейс. В свойствах интерфейса пишу Use-tag = 2 добавляю его в общий бридж. Но не взлетает. ЧЯНТД?
Nickolay
видится как wlan1
Nickolay
https://pastebin.com/5UBpXTee
Nickolay
вот такой конфиг
 Dmitry
просто вот в такой настройке я вообще не вижу что трафик ходит какой либо,глухо
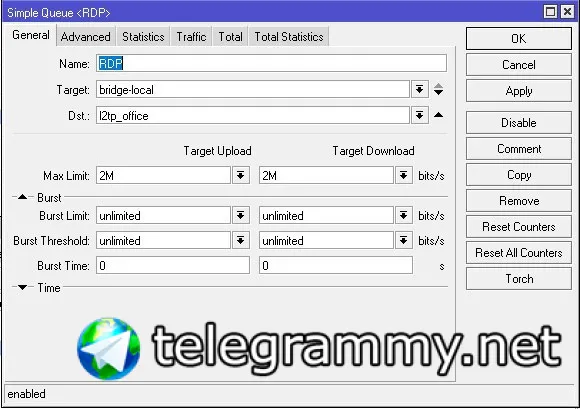
ИМХО, в dst нужно указать удаленные сети, т.е. сети головного офиса
Nickolay
не хватает switch-cpu
спасибо. сейчас попробую! везде просто добавить sw-cpu? я правильно понимаю?
Dmitry
спасибо. сейчас попробую! везде просто добавить sw-cpu? я правильно понимаю?
сделать по мануалу: https://wiki.mikrotik.com/wiki/Manual:CRS1xx/2xx_series_switches_examples
Dmitry
спасибо. сейчас попробую! везде просто добавить sw-cpu? я правильно понимаю?
но я бы в вашей ситуации начал:
/interface ethernet switch vlan add ports=ether21,ether22,ether23,ether24,switch1-cpu vlan-id=2
Nickolay
но я бы в вашей ситуации начал:
/interface ethernet switch vlan add ports=ether21,ether22,ether23,ether24,switch1-cpu vlan-id=2
с этого и начал 😊 пойду до точки - проверять
Nickolay
с этого и начал 😊 пойду до точки - проверять
Не прокатило. Попробую везде добавить свитч-чип.
Dmitry
Не прокатило. Попробую везде добавить свитч-чип.
в bridge добавили беспроводной интерфейс ? где терминируется VLAN2 ?
Nickolay
Да
Nickolay
Сейчас еще раз проверю
Nickolay
в bridge добавили беспроводной интерфейс ? где терминируется VLAN2 ?
да, 100% в бридже - и use tag = 2 стоит.
ingvarr
ИМХО, в dst нужно указать удаленные сети, т.е. сети головного офиса
а можно же ещё указать конкретный ip сервера ( RDP сервера например )
ingvarr
 Nickolay
в bridge добавили беспроводной интерфейс ? где терминируется VLAN2 ?
Кстати, вот тут не совсем понял. У меня все порты с 1 по 24 в одном бридже.
Nickolay
и там же wlan1
Dmitry
ip address для VLAN-а где назначен, на другом оборудовании ?
Nickolay
ip address для VLAN-а где назначен, на другом оборудовании ?
да, на роутере на отдельном порту и кабелем просто включен в акссес порт vlan2 и через несколько свитчей этот влан прокинут до этого CRS.
 Расим
https://youtu.be/zsrdgo0Npc8
Dmitry
да, на роутере на отдельном порту и кабелем просто включен в акссес порт vlan2 и через несколько свитчей этот влан прокинут до этого CRS.
Если так не работает:
/interface ethernet switch vlan add ports=ether21,ether22,ether23,ether24,switch1-cpu vlan-id=2
/interface ethernet switch egress-vlan-tag add tagged-ports=ether23,ether24,switch1-cpu vlan-id=2
То попробуйте, на бридже включить vlan-filtering, но не уверен.
Nickolay
Если так не работает:
/interface ethernet switch vlan add ports=ether21,ether22,ether23,ether24,switch1-cpu vlan-id=2
/interface ethernet switch egress-vlan-tag add tagged-ports=ether23,ether24,switch1-cpu vlan-id=2
То попробуйте, на бридже включить vlan-filtering, но не уверен.
Спасибо. сейчас пропишу и пойду посмотрю.
Nickolay
Если так не работает:
/interface ethernet switch vlan add ports=ether21,ether22,ether23,ether24,switch1-cpu vlan-id=2
/interface ethernet switch egress-vlan-tag add tagged-ports=ether23,ether24,switch1-cpu vlan-id=2
То попробуйте, на бридже включить vlan-filtering, но не уверен.
Заработало!!!! Огромное спасибо за помощь!!!!!!!
Dmitry
Спасибо. сейчас пропишу и пойду посмотрю.
после чего заработало ? после включение switch1-cpu или vlan-filtering ?
Nickolay
после чего заработало ? после включение switch1-cpu или vlan-filtering ?
После включения sw-cpu1, бридж фильтеринг не включал.
Dmitry
ок, значит все как надо - объяснять почему ?
Dmitry
вот почему: https://i.mt.lv/cdn/rb_files/CRS125-24G-1S-2HnD-160620160529.png
Dmitry
да, вот этот линк в 1Gbit/s - это грубо говоря и есть switch1-cpu, по нему все должно передаваться в тэгированном виде, точка это access - дальше из проца транк в свитч-чип
Nickolay
Точнее встроен в проц
Nickolay
да, вот этот линк в 1Gbit/s - это грубо говоря и есть switch1-cpu, по нему все должно передаваться в тэгированном виде, точка это access - дальше из проца транк в свитч-чип
Я только не допру почему у меня 21,22 аксесс порты висят в общем бридже?
Nickolay
Но если исключит, они перестают работать
Dmitry
По моей логике их исключить нужно из бриджа
неа, грубо говоря bridge = switch, c access-портами
Dmitry
А ну да... мастер портов то теперь нет
У Вас как бы еще такое должно быть - но я его не вижу :
/interface ethernet switch
set drop-if-invalid-or-src-port-not-member-of-vlan-on-ports=<PORTS>
c этой строчкой аккуратнее, тем более вы используете не тэггированный трафик
Nickolay
неа, грубо говоря bridge = switch, c access-портами
Хотя по мне они должны пересекаться только в гибридном порту, в том же свитче когда настраиваешь в обычном коммутаторе, там указываешь - member или none...
Dmitry
Nickolay
У Вас как бы еще такое должно быть - но я его не вижу :
/interface ethernet switch
set drop-if-invalid-or-src-port-not-member-of-vlan-on-ports=<PORTS>
c этой строчкой аккуратнее, тем более вы используете не тэггированный трафик
/interface ethernet switch
set drop-if-invalid-or-src-port-not-member-of-vlan-on-ports=ether21,ether22 — по идее так?
Dmitry
/interface ethernet switch
set drop-if-invalid-or-src-port-not-member-of-vlan-on-ports=ether21,ether22 — по идее так?
по идее на всех ethernet-портах
Nickolay
сохраню конфиг сначала
Dmitry
ах... страшно 😊
По идее так должно работать, но да - это опасная операция:
/interface ethernet switch
set drop-if-invalid-or-src-port-not-member-of-vlan-on-ports=ether21,ether22,ether23,ether24
Nickolay
По идее так должно работать, но да - это опасная операция:
/interface ethernet switch
set drop-if-invalid-or-src-port-not-member-of-vlan-on-ports=ether21,ether22,ether23,ether24
добавил вообще все порты с 1 по 24 - почему-то wlan вылетел из бриджа... другой свитч за CRS - я вижу... не тегированный трафик ходит. Wlan засунул обратно в бридж. Пойду смотреть.
Nickolay
По идее так должно работать, но да - это опасная операция:
/interface ethernet switch
set drop-if-invalid-or-src-port-not-member-of-vlan-on-ports=ether21,ether22,ether23,ether24
странно... все же без косяка не обошлось... пропали настройки на VLAN
Nickolay
По идее так должно работать, но да - это опасная операция:
/interface ethernet switch
set drop-if-invalid-or-src-port-not-member-of-vlan-on-ports=ether21,ether22,ether23,ether24
оставил только 21 и 22 - иначе не тегированный трафик не бегает
 Serega 🧑🏻💻
в firewall отключил все кроме
add chain=input action=accept protocol=udp port=1701,500,4500
add chain=input action=accept protocol=ipsec-esp
Serega 🧑🏻💻
Может в Route List нужно указать куда идти пакетам в
Dst. Address - указать ip локалки 192.168.0.0/24
А вот что указать в Gateway?
 Cumberbatch
 Олег
Олег:
Добрый вечер. Умеет ли Тик route based IPSec (VTI в терминологии циски). Вроде я такой поддержки не нашел. Однако на IPSec туннель можно навесить виртуальный туннельный интерфейс. Заработает ли он с цисковским VTI? К сожалению тестовой циски нет под рукой
 Moneron 🇷🇺
Нет, с вти не работает. Но прекрасно работает GRE, обёрнутый в ипсек.
Anonymous
Добрый день. Добавили еще одного провайдера (оба раздают PPPoE), в результате pppoe сессия 1го провайдера не поднимается. Куда рыть ?
Vladimir
рыть в логи
 Владимир
Нанять спеца 😇
Anonymous
После запроса и приема конфигурации сразу идет PADT от прова не устанавливая соединение
Anonymous
Разобрался, это просто Ростелеком.... загадочные люди, почему-то перестали понимать mschap
 Danil
Господа, вопрос!
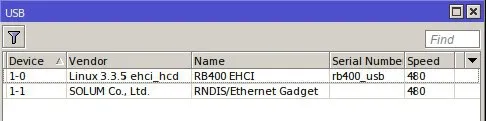
Воткнул в хАП АС лайт юсб железку которая видится как RNDIS адаптер.
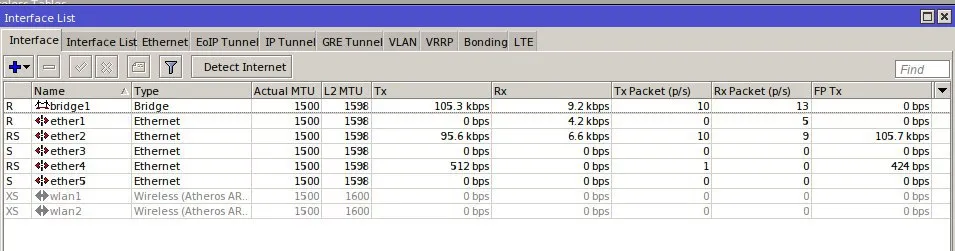
так вот оно не появляется в интерфейсах ни в каком виде.
В system -> resources -> USB железка определяется
Можно как то заставить ее работать в микротике?
Anonymous
если это усб модем то может напряжения не хватать
 Sergey
Danil
это не модем. Моргает нормально лампочками как и должно. потребление там совсем небольшое
Sergey
касса?
Danil
 Danil
 Sergey
Danil
драйверов в микротике нет, вот и не создает устройство?
видимо так, но RNDIS вроде очень даже стандартная история
Sergey
видимо так, но RNDIS вроде очень даже стандартная история
ну теже модемы хуавей, где рндис где ндис, а в микротике в драйверах вендор иди или девайс айди не прописаны, и приплыли что не работает