Смотрите , я нажимаю в винбоксе new terminal , выскочил терминал и в нем работаю , снова нажал new terminal уже второе окно и с нем работаю , а я хочу вызвать второй new terminal с первого командной строкой
это копия shell-процесса, ее нет - про терминалы Вам ответили выше
 Dmitry


 Alexander
Всем привет, извинитие что врываюсь сразу с вопросами. Может кто подсказать как реализовать рекурсивную маршрутизацию через PPPoE соединение? У меня работает только если я указываю удаленный IP-адрес PPPoE-сессии
Dmitry
/interface pppoe-client
add add-default-route=yes comment="==RTELECOM-INET==" default-route-distance=100 disabled=no interface=ether2 keepalive-timeout=60 max-mru=1492 max-mtu=1492 name=\
wan0 password=<pass> use-peer-dns=yes user=<user>
/ip route add dst-address=0.0.0.0/0 gateway=8.8.8.8 check-gateway=ping
Так пойдет ?
Alexander
/interface pppoe-client
add add-default-route=yes comment="==RTELECOM-INET==" default-route-distance=100 disabled=no interface=ether2 keepalive-timeout=60 max-mru=1492 max-mtu=1492 name=\
wan0 password=<pass> use-peer-dns=yes user=<user>
/ip route add dst-address=0.0.0.0/0 gateway=8.8.8.8 check-gateway=ping
Так пойдет ?
Добавил default route. Появился в таблице маршрутизации DS route 0.0.0.0/0 через pppoe-rostel, но как его завязать теперь в рекурсию?
 Maxim
/interface pppoe-client
add add-default-route=yes comment="==RTELECOM-INET==" default-route-distance=100 disabled=no interface=ether2 keepalive-timeout=60 max-mru=1492 max-mtu=1492 name=\
wan0 password=<pass> use-peer-dns=yes user=<user>
/ip route add dst-address=0.0.0.0/0 gateway=8.8.8.8 check-gateway=ping
Так пойдет ?
Вопрос немного в другом. Рекурсивный маршрут не отрабатывает, если в качестве шлюза у узкого маршрута указывать PPPoE подключение. Если указать удалённую сторону BRAS - всё работает нормально.
Alexander
Dmitry
Вопрос немного в другом. Рекурсивный маршрут не отрабатывает, если в качестве шлюза у узкого маршрута указывать PPPoE подключение. Если указать удалённую сторону BRAS - всё работает нормально.
route c next-hop в качестве gateway не участвует в next-hop lookup, да
Alexander
Отбой, все работает. Максим же и нашел решение проблемы. Все было в том, что в фаерволле было правило, которое дропало пакеты через нужного провайдера. Перенастраиваю микротик, доставшийся от оутсорсеров, поэтому тут много вопросов возникло, но большинство уже решили. Спасибо за оперативный отклик!
Maxim
route c next-hop в качестве gateway не участвует в next-hop lookup, да
т.е. указывать PPtP-интерфейс попросту нельзя?
Alexander
Ан нет, обманул
Alexander
 Vladyslav
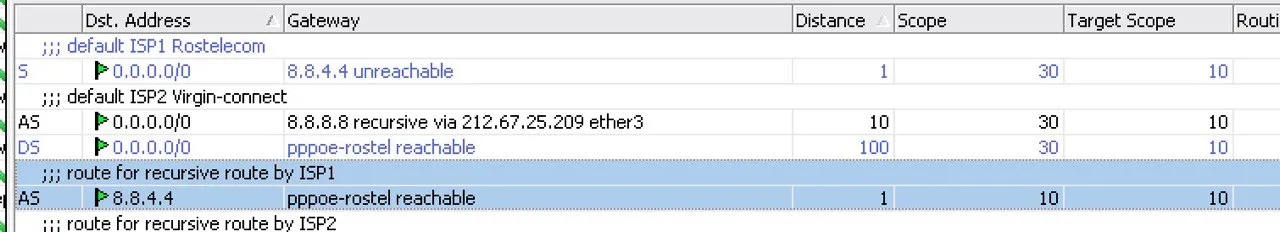
Всем привет, извинитие что врываюсь сразу с вопросами. Может кто подсказать как реализовать рекурсивную маршрутизацию через PPPoE соединение? У меня работает только если я указываю удаленный IP-адрес PPPoE-сессии
я решил это дело так:
- в ппп профиле скопировал дефолтный и в скриптах on up прописал скрипт
:global pppoeout1 [/ip address get [find interface="pppoe-out-CTnet"] network];
#comment of route
:local comment "Your_comment of recursive route"
/ip route set gateway="$pppoeout1" [/ip route find where comment=$comment]
Для пппое клиента выбрал данный профиль. В маршруте ip route dst-address=8.8.8.8/32 gateway="Your pppoe gateway" check-gateway=ping comment="Your_comment of recursive route"скрипт меняет гейтвей при поднятии пппое сессии.
Dmitry
т.е. указывать PPtP-интерфейс попросту нельзя?
Value of gateway can be specified as an interface name instead of the nexthop IP address. Such route has following special properties:
Unlike connected routes, routes with interface nexthops are not used for nexthop lookup.It is possible to assign several interfaces as a value of gateway, and create ECMP route. It is not possible to have connected route with multiple gateway values
Dmitry
Поэтому я привел два дефолта с различными методиками, но видимо не работает
Vladyslav
Maxim
Поэтому я привел два дефолта с различными методиками, но видимо не работает
просто если мы будем держать маршрут с метрикой 100, через сам интерфейс. Какой в этом смысл? Резервный с метрикой 10,грубо говоря, и так отработает.
Dmitry
Да, я scope забыл
Alexander
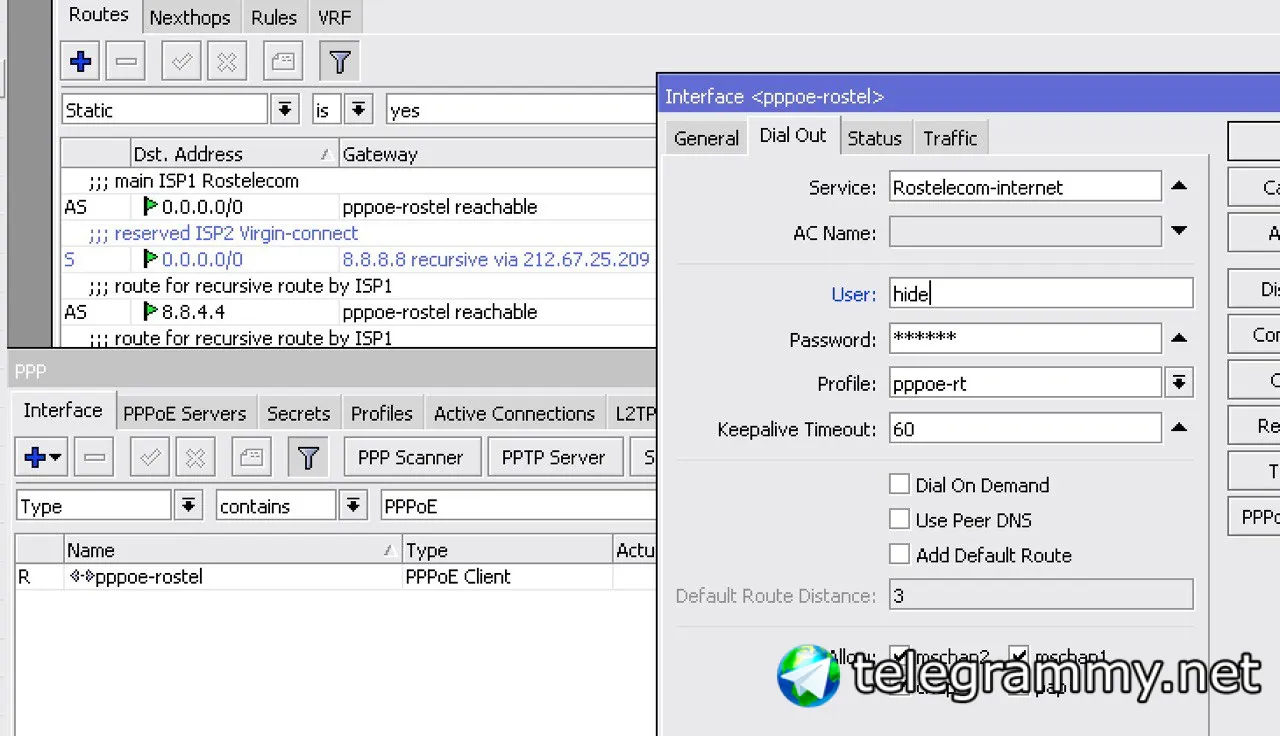
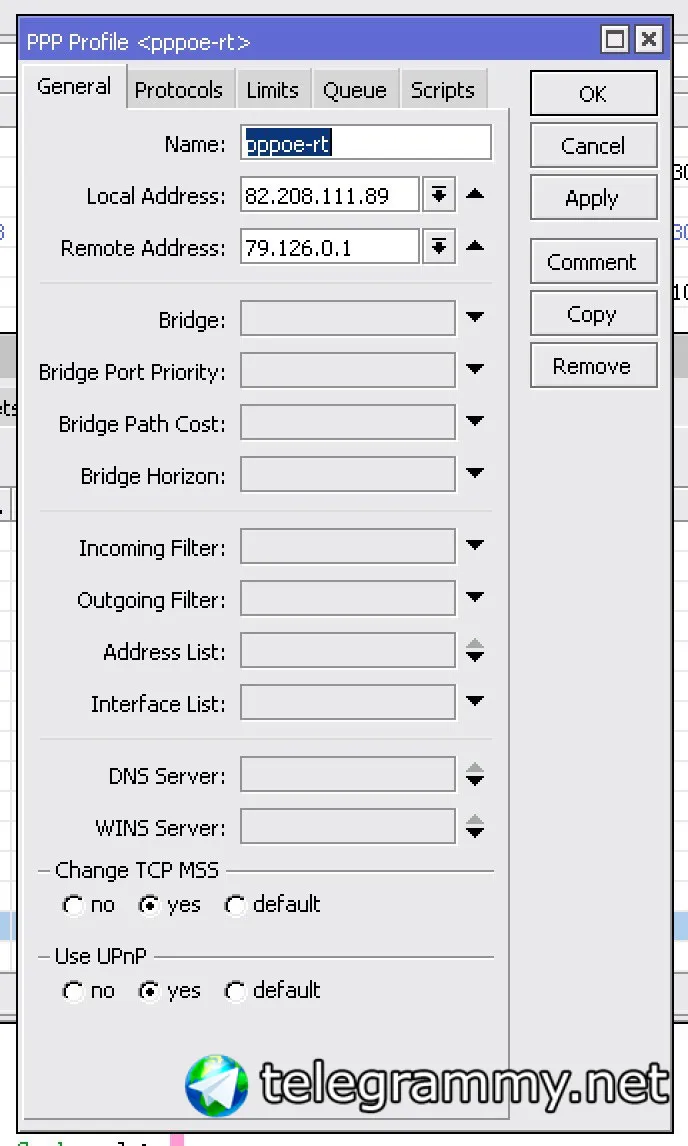
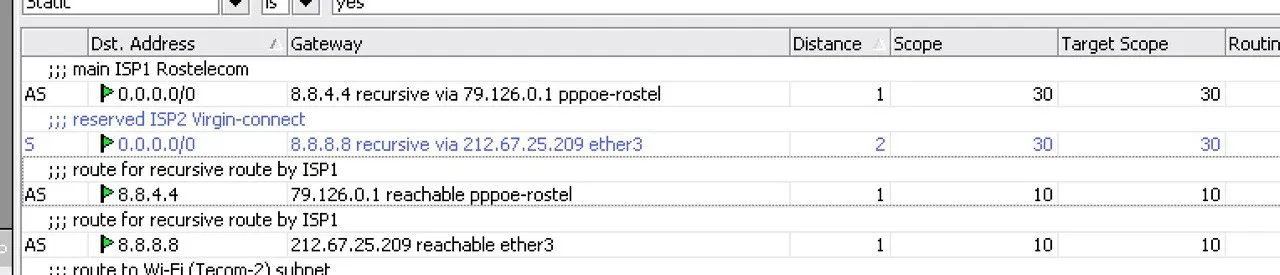
@moneron подсказал: “Создать профиль со статик ремоут-адресом, использовать его для рекурсии”. Только остается не понятно, а не появится ли момент, когда назначенный статически адрес будет не работать?
Maxim
@moneron подсказал: “Создать профиль со статик ремоут-адресом, использовать его для рекурсии”. Только остается не понятно, а не появится ли момент, когда назначенный статически адрес будет не работать?
Не будет работать - рекурсия переключится на резервный канал)
Alexander
Не будет работать - рекурсия переключится на резервный канал)
 Alexander
 Alexander
 Vladyslav
Мои ответы значит мимо) кек
Alexander
Мои ответы значит мимо) кек
просто не хочется уходить на скрипты, когда задача уйти от них.
 Cumberbatch
Всем привет, извинитие что врываюсь сразу с вопросами. Может кто подсказать как реализовать рекурсивную маршрутизацию через PPPoE соединение? У меня работает только если я указываю удаленный IP-адрес PPPoE-сессии
В профиле укажите Remote address и его используйте для рекурсии
Dmitry
В профиле укажите Remote address и его используйте для рекурсии
а если он поменяется со временем ?
Cumberbatch
а если он поменяется со временем ?
Поэтому мы его руками и указываем. Любой. Свой. 10.10.40.1 например
Cumberbatch
Это ppp там не важен какой адрес. Лишь бы он был для системы явно указан.
Alexander
Поэтому мы его руками и указываем. Любой. Свой. 10.10.40.1 например
Взял тот же, который выдало по PPPoE. Только пока в голове не укладывается на счет того, что PPP адрес не важен и что можно указать любой.
Cumberbatch
An
https://nvd.nist.gov/vuln/detail/CVE-2019-3924
 Sergey
Там же есть LTE passthru
это какое то кривое кастыльное решение, с дхцп клиентов, и не работает в6
 Andrey
Vladyslav
В моём случае у прова три браса, и я столкнулся с тем что иногда на статический другой не хотело коннектится минут 20, вот поэтому и скрипт
 Nickolay
ещё не пофиксили?
MikroTik RouterOS before 6.43.12 (stable) and 6.42.12 (long-term) is vulnerable to an intermediary vulnerability.
 😷Драничек
Ребята, я проспал, long-term это бывший bugfix?
Dmitry
Вот сегодня пришло официальное от Mikrotik: https://blog.mikrotik.com/security/cve-20193924-dude-agent-vulnerability.html
Dmitry
The issue is fixed in:
6.43.12 (2019-02-11 14:39)
6.44beta75 (2019-02-11 15:26)
6.42.12 (2019-02-12 11:46)
Maxim
😷Драничек
Спасибо! Кто дудь не юзает, может не беспокоиться? Или неправильно понял?
Dmitry
which allows to proxy a TCP/UDP request through the routers Winbox port, if it's open to the internet.
😷Драничек
Гранд мерси
Сергей Ли
а как увидеть что тебя используют ?
NM
logs
NM
даже не хочу - дырявые они и тормозные + отсутствие 5K. буду откатываться на Apple Time Capsule
NM
вот колеги бывшие скинули https://www.tenable.com/blog/mikrotik-routeros-vulnerabilities-there-s-more-to-cve-2018-14847
NM
как вариант - openbsd готовим прошивку по части офисов в микрот
Dmitry
а раскрыть тему поподробнее, там будет типа логин винбокс
как можно определить, что Вас используют как прокси - куча соединений с внешнего IP, источником которых не являются внутренние хосты.
Сергей Ли
как можно определить, что Вас используют как прокси - куча соединений с внешнего IP, источником которых не являются внутренние хосты.
но при этом прокик будет выключен
Cumberbatch
Спасибо! Кто дудь не юзает, может не беспокоиться? Или неправильно понял?
Не открывайте порт winbox наружу. И ок
😷Драничек
Я этого никогда не делал =)
 Sergey
Кто нить подскажет нормальное описание как L2TP настроить для mikrota
Sergey
Iphone подключить, а то весь мозг затрахали эти яблочники
 Firgat
выполните в терминале export, удалите пароли и явки и выложите - то что вы показали - это копия формума и там вообще ничего не понятно
Добрый вечер. Я высылал. Вы не посмотрели мой экспорт?)
😷Драничек
Iphone подключить, а то весь мозг затрахали эти яблочники
Не сильно отличается способом настройки от пптп
Sergey
ну да
Alexander
Кто нить подскажет нормальное описание как L2TP настроить для mikrota
Важно в IP - IPSEC - Peers для 0.0.0.0/0 задать Pre-shared key, его-то и нужно использовать на iPhone. Это дефолтная политика в данном случае для l2tp будет
Cumberbatch
Кто нить подскажет нормальное описание как L2TP настроить для mikrota
https://wiki.mikrotik.com/wiki/Manual%3AInterface/L2TP
Cumberbatch
Посмотрел и ничего не понял :)
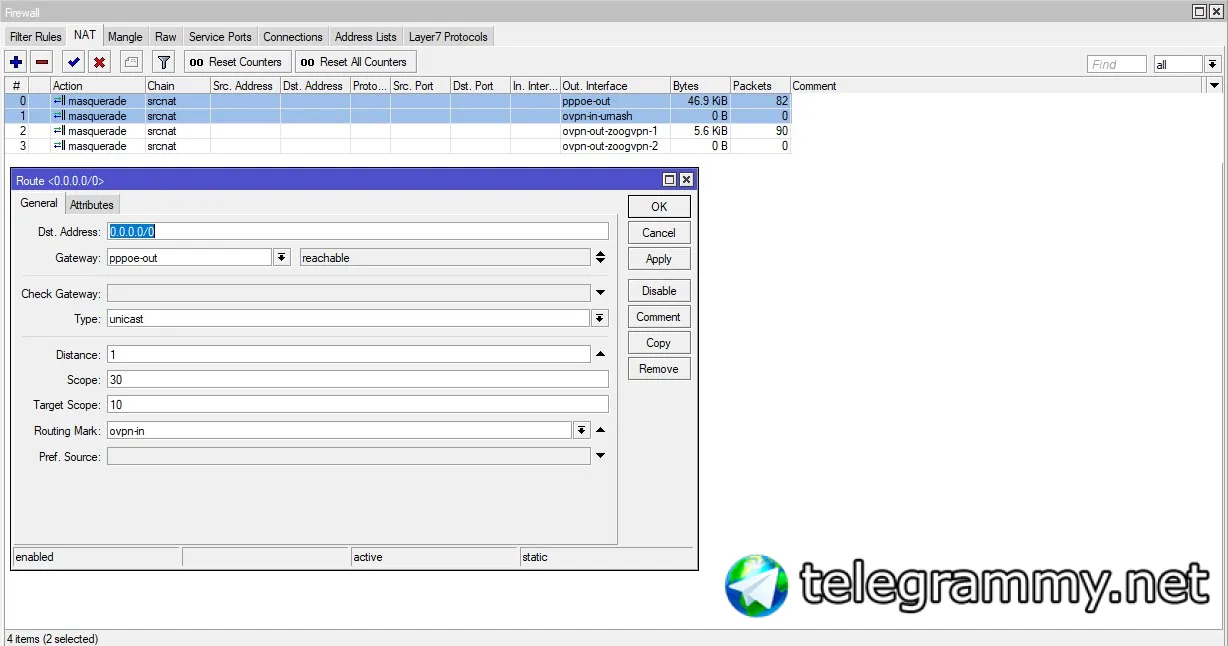
Аналогично. В натах вообще дичь. Приведите к нормальному виду. @urnash
Firgat
Аналогично. В натах вообще дичь. Приведите к нормальному виду. @urnash
Там настроен на на внешних интерфейсах( то есть на ppoe out)
Ещё 2 Ната это для ovpn-out (подняты 2 ВПН в Европу)
Dmitry
Там настроен на на внешних интерфейсах( то есть на ppoe out)
Ещё 2 Ната это для ovpn-out (подняты 2 ВПН в Европу)
Там копипаста с различных сайтов с русскими коментами
Sergey
 Dmitry
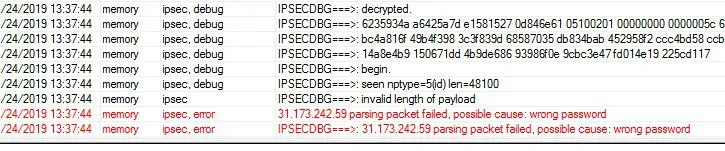
Этот я для себя писал комментарии.
Не ясно где push с маршрутами для клиентов ovpn, не ясно где нат, не ясно зачем пул, если он не используется
 V 🏴☠️
Всем добра!
V 🏴☠️
Вопрос по socks. Когда его включаю, все IP начинают слушать указанный порт, как можно сделать так, чтоб выходящим IP был тот же, что и принимающий подключение? mikrotik chr с парой десятков IP на интерфейсе
Сергей Ли
Кто нить подскажет нормальное описание как L2TP настроить для mikrota
http://mikrotik.vetriks.ru/wiki/VPN:L2TP_%D0%B8_L2TP/IPsec_client-to-site_(%D1%83%D0%B4%D0%B0%D0%BB%D0%B5%D0%BD%D0%BD%D0%BE%D0%B5_%D0%BF%D0%BE%D0%B4%D0%BA%D0%BB%D1%8E%D1%87%D0%B5%D0%BD%D0%B8%D0%B5_%D1%81_%D0%BC%D0%BE%D0%B1%D0%B8%D0%BB%D1%8C%D0%BD%D1%8B%D1%85_%D1%83%D1%81%D1%82%D1%80%D0%BE%D0%B9%D1%81%D1%82%D0%B2)
Sergey
А вот сами попробуйте по этому описанию сделать
Sergey
в 6.43.8
Firgat
 Firgat
 Firgat
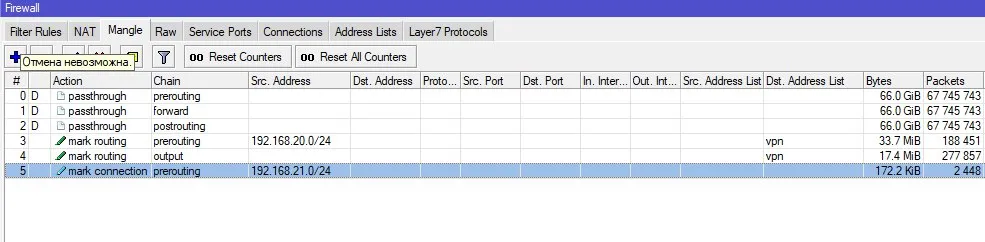
Не ясно где push с маршрутами для клиентов ovpn, не ясно где нат, не ясно зачем пул, если он не используется
Push route вроде микротик не поддерживает, наверное в конфиг файле надо прописывать что то.
Сейчас такой конфиг