 Sergey


пропиши админ мак на бридже
Vladimir
и задизейблил бы еще
 Cooper
у меня период такое возникает, причём на портах куда ничего не подключено
Cooper
пробовал дизейблить в такой ситуации, луп оставался
Vladimir
мне достать из бриджа в двух случаях подобной ерунды помогало.
Vladimir
а дизейблил я так, для порядку, чо он разрешен будет
 Михаил
пойду почитаю что за админ мак ))
Михаил
ну и вытащу третий порт из бриджа
 Vitalii
в интерфасе бридж есть пункт admin mac address - смени его
Михаил
удалил третий порт из бриджа, сменился мак на бридже
Vladimir
логично. Почитайте про админ мак.
Михаил
хорошо, больше всем спасибо :)
 Moneron 🇷🇺
это же если не путаю противоречит правилам коммутации, фрейм не принимается на том порту с которого отправлен, а если прилетает то дропится или не так
Если петелька где-то имеется, то так и произойдёт. Без петли такой сценарий естественно невозможен.
Cooper
Если петелька где-то имеется, то так и произойдёт. Без петли такой сценарий естественно невозможен.
а у мт логика работы в бридже при таком сценарии(попадание фрейма на тот порт с которого был отправлен при отсутствии реальной петли) какая, фрейм не дропнется ? И какое решение будет верным, назначение админ мака на бридже?
Vladimir
тут дело не в админ маке, насколько я понимаю. Тут вообще произошла фантастика - в бридж прилетел кадр с маком порта, который никуда не подключен, но в бридже. Это как бы не очень нормально, насколько я понимаю
Sergey
если ничего не путаю, админ мак назначается чтобы мак бриджа не менялся при up/down интерфейся входящего в бридж
Cooper
выше писал, иногда такой баг мне прилетал, причём с маками тех портов к которым вообще ничего не подключено
Sergey
это возможно
Vladimir
а каким образом это возможно?
Cooper
и в догонку тогда как этого избежать
Sergey
я точно всей механаки назначения мак на бридж не знаю, но где-то читал, ну и собственно сам наблюдал, что если отваливается интерфейс входящий в бридж, и его мак назначен маком бриджа, по РОС меняет мак бриджа, на первый активный интерфейс, или что-то вроде того, какой мак назначится бриджу если все интерфейсы входящие в бридж в down я не нзаю
Sergey
избежать изменения мака бриджа, можео как раз прописав админ мак, т.е. он будет постоянный, независимо от состояния интерфейсов входящих в мост
Михаил
 Михаил
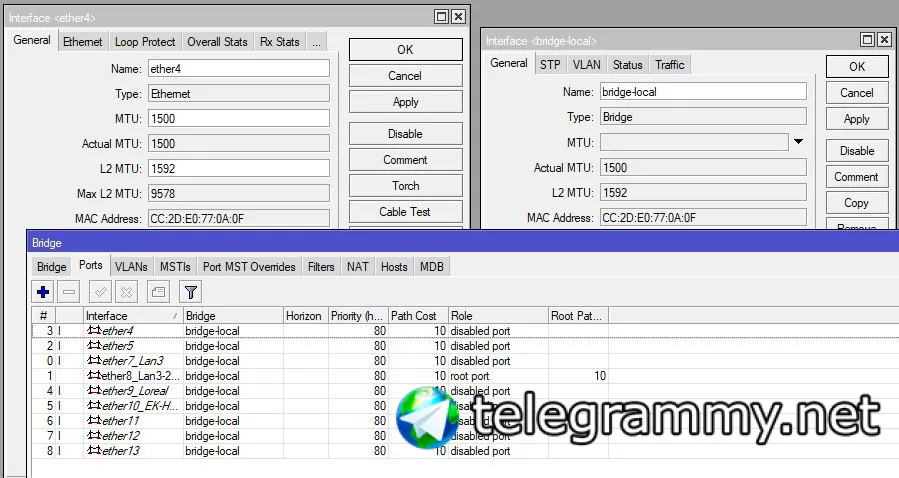
судя по всему автоматический мак адрес на бридже ставится исходя из первого физического порта который входит в этот бридж
Михаил
до этого авто-мак соответствовал третьему порту, когда тот входил в бридж
Михаил
теперь он соответствует 4-му
Sergey
у вас мак бриджа был как раз того интерфейса который фапал, судя по логам hp, так вот в момет фапов, микторик мог изменить мак бриджа на другой
Vladimir
а, то есть то, что на микроте произошло - это следствие, а не причина. Звучит логично.
Sergey
возможно и причина, если интерфейс подыхает, я бы пропиал админ мак и понаблюдал какое-то время, если посторится, убрать этот интерфейс из моста, переключить hp в другой порт микротика и снова наблюдать
Sergey
если опять повторится, это это или физика, или hp
Vitalii
 Dmitry
Vitalii
 Vladimir
а почему он должен работать?
Dmitry
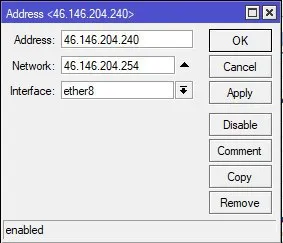
в ip route д.б. DAS маршрут до 46.146.204.254 через ether8 c pref-src 46.146.204.240
Vladimir
Dmitry
зачем это сделано - мне не очень понятно
Vladimir
а где это домру таким развлекается?
Vitalii
вот и я пытаюсь понять
Vitalii
в Перми)
Vladimir
да ладно. Во дают.
Dmitry
это называется Tunnel Adressing и об этом например рассказывают на курсах MTCRE ;) обычно интерфейс в таком случае будет какой-либо туннель
Vitalii
 Vladimir
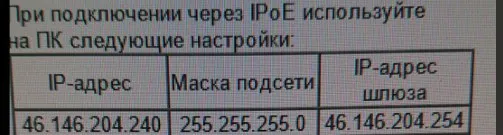
эм так маска /24
Vitalii
ага
Dmitry
эххх ... тогда просто кто-то ошибся :)
Vladimir
а у вас в скриншоте чот не так настроено
Vitalii
это не я настривал
Vitalii
дали задание понять почему на работет этот ISP
Vladimir
наркоманы настраивали. Если убрать из поля "сеть" все, и адрес вбить 46.146.204.240/24 - то все заведется
Vitalii
нам только сказали разберитесь
Vladimir
короче, я думал домру наркоманы, но видимо не в этом случае
Vitalii
админы там наркоманы
Cumberbatch
Давайте поаккуратнее тут. И флуда поменьше.
Vitalii
еще этот порт в бридже со всеми
Vitalii
 Lenar
Добрый день. У кого-нибудь был опыт подключение MIkrotik DynaDish 6 в режиме station pseudobridge к точке доступа NanoStation M6.
 Алексей
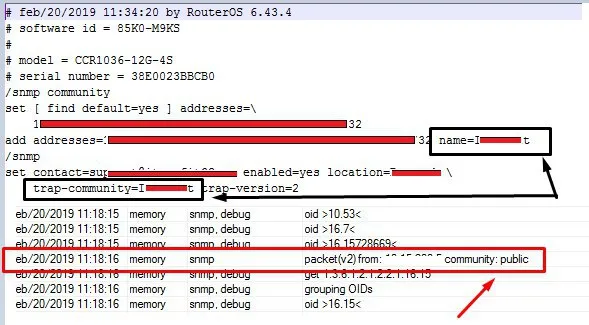
Всем привет, ребят кто поскажет по проблеме с SNMP в микроте, архитектура tile, прошивка 6.43.4. Суть проблемы в чем, я включил SNMP, создал своё комьюнити, выбрал, но он всё равно использует public, по этому пришлось редактировать в нём разрешенные ip адреса. Кто то может сталкивался?
Dmitry
Алексей
snmp print ???
Dmitry
`/snmp export - community спрячьте
Lenar
в чем конкретно проблема ?
Проблема в том, что при сканирование с Dynadish не видно AP. Я правильно же понимаю, что в режиме station pseudobridge можно в качестве AP использовать точки доступа других вендоров?
Dmitry
ща подготовлю
/snmp community
set [ find default=yes ] addresses=0.0.0.0/0 read-access=no
add addresses=0.0.0.0/0 authentication-password=COMMUNITY authentication-protocol=SHA1 encryption-password=COMMUNITY encryption-protocol=AES name=COMMUNITY \
security=authorized
/snmp
set contact="noc@local.net" enabled=yes location="Volgograd, pr. Lenina 92" trap-community=COMMUNITY trap-generators=start-trap,interfaces \
trap-interfaces=ether2,ether7,tunnel475 trap-target=10.254.x.x
Dmitry
Проблема в том, что при сканирование с Dynadish не видно AP. Я правильно же понимаю, что в режиме station pseudobridge можно в качестве AP использовать точки доступа других вендоров?
station pseudobridge = arp nat - никакого влияния на радио-параметры не оказывает.
 Dmitry
я Вам привел свой рабочий конфиг - там public не используется
Dmitry
вы зачем-то трогаете default, хотя все что нужно сказать там read-access=no
Алексей
я Вам привел свой рабочий конфиг - там public не используется
да спасибо, я забрал себе, просто всё равно хотелось бы разобраться в чём дело
Алексей
вы зачем-то трогаете default, хотя все что нужно сказать там read-access=no
это не я, мне в таком виде достался микрот
Алексей
на обслуживание
Dmitry
да спасибо, я забрал себе, просто всё равно хотелось бы разобраться в чём дело
https://wiki.mikrotik.com/wiki/Manual:SNMP
Default settings only have one community named public without any additional security settings. These settings should be considered insecure and should be adjusted according required security profile.
Следовательно, чтобы убить public надо сказать read-access=no в default
 Алексей
добрый день
Алексей
не получается сделать ussd с микротика
Алексей
/interface lte at-chat lte1 input="AT+CUSD=1,\"*107#\",15"
action timed out - try again, if error continues contact MikroTik support and send
a supout file (13)