 Vitalii


Ну так и маршрутизируйте их дальше другим маршрутом
 Александр
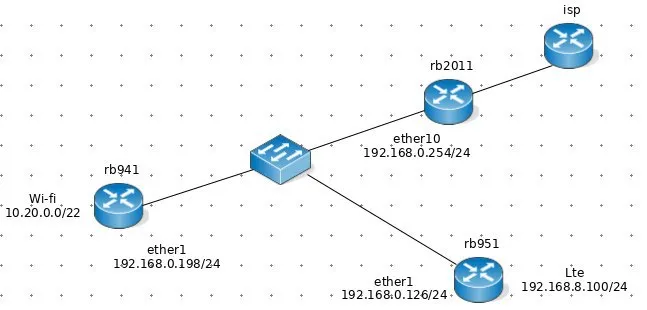
то есть по логике мы создаем мангл на rb941. нат не меняем он так же преобразовывает на ip 192.168.0.198. только теперь ему нужно лететь в rb951. и на rb951 еще раз мангл только теперь по условию если пакет пришел с ip 192.168.0.198. получается так?
Vitalii
Типа того
 0xDEFACE
мужики как узнать порядковый номер записи если я делаю find where ?
0xDEFACE
они с 0 идут
 Dmitry
мужики как узнать порядковый номер записи если я делаю find where ?
Имхо это указатель, как в Си. Так что никак.
0xDEFACE
Имхо это указатель, как в Си. Так что никак.
мне кажется это очень нужная вещь и все таки должен быть способ. я о number... который потом можно использовать в том же set numbers=
Dmitry
 Moneron 🇷🇺
мне кажется это очень нужная вещь и все таки должен быть способ. я о number... который потом можно использовать в том же set numbers=
После принта с фильтром сет применяется по номерам последнего вывода
Александр
На rb951: ip route add 10.20.0.0/22 192.168.0.198
На rb941: ip route rule от 10.20.0.0/22 до всего кроме rfc1918 через 192.168.0.126
Nat убрать
И все.
Спасибо!
Но уже сделал по другому. не помню но по каким то причинам у меня так не получилось....
Moneron 🇷🇺
Если после print where у вас в выводе есть 5 объектов – по этим номерам set и применяется, а не по глобальному списку
Dmitry
Спасибо!
Но уже сделал по другому. не помню но по каким то причинам у меня так не получилось....
mangle нагружает cpu железок, но как хотите.
0xDEFACE
Если после print where у вас в выводе есть 5 объектов – по этим номерам set и применяется, а не по глобальному списку
у меня есть куча адресов которые абсолютно разные не попадают ни в 1 подсеть и т.д. они + еще куча адресов в 1 списке. мне бы хотелось вывести содержимое этого списка, почитать комментарии и переписать номера записей чтобы потом их указать в сет
Moneron 🇷🇺
А в чём сложность?
0xDEFACE
print where addres-list="simple"
0xDEFACE
там допустим 30 записей с 0 по 29
0xDEFACE
а по факту numbers там за 300+
Dmitry
> put [ /ip route find where bgp ]
*400dd51d;*4010829f;*400d2403;*400dd445;*400d7035;*400dfcc3;*400ce069;*400d6f5d;*400d2523;*4010ba25;*400be671;*400e3cf5;*4010a16f
Dmitry
вот номера, но это указатель
 Алексей
0xDEFACE
контекст устанавливается последним вызовом принт
0xDEFACE
точно
0xDEFACE
я и не знал
0xDEFACE
спасибо
Dmitry
после вывода списка номера идут с 0
так не вариант? или данные совсем разнородные ?
foreach id in [ /ip route find where bgp ] do={ put [ /ip route get $id value-name=dst-address ] };
Dmitry
о вот кстати хотел спросить - а как сделать set для множества элементов, ну например, от 0 до 29 - не указывая их через запятую?
Cumberbatch
set [find]
Dmitry
ну, да - я же писал выше, что умею так :) но иногда лень. По другому никак?
Можно /ip route print where <условие>, будет список - и как прделожено выше с списком можно сделать /ip route set numbers=0,1,2,3 ... и т.д. И кажется раньше я как-то делал раньше 0..3, но сейчас это не работает
Anonymous
Всем привет кто имеет опыт с swOS
Anonymous
Не могу войти в него
Anonymous
Точнее css326-24G-2S+RM
Anonymous
Это же swos???
 Evgeny
Не могу войти в него
Что это значит? Запустите Winbox, он его найдет - узнаете IP-адрес. А там через веб-морду
Anonymous
SwOS winbox найдет?
Moneron 🇷🇺
о вот кстати хотел спросить - а как сделать set для множества элементов, ну например, от 0 до 29 - не указывая их через запятую?
Либо set [find <условия>] , либо :foreach
Dmitry
Читать мануалы полезно: /log print folow и /log print folow-only
Moneron 🇷🇺
Да. А в небольших списках ещё удобно print interval=1
Anonymous
всх приветствую парни. есть магарычевое дело с настройкой микрота, у кого есть время и желание стукните в лс пожулйста
Dim-soft
подскажите, правильно входящий DNS резать в RAW или в filter rules ?
Moneron 🇷🇺
Режьте там, где вам удобнее, чтобы потом вы не запутались. Raw будет чуть дешевле (см. Packet flow diagram)
 Alexandr
Написал, приложил. Жду.
Коллега, есть какие то подвижки?
Мне только что прилетело следующее письмо
Hello,
is there any AR5212 chipset based devices in your network? We found out that this chip-set used in RouterOS answers to all keep alive frames, even on frames that are not addressed to this device.
Fix for this issue is available in 6.44rc1 version
Best regards,
Antons B.
 Евгений
Коллега, есть какие то подвижки?
Мне только что прилетело следующее письмо
Hello,
is there any AR5212 chipset based devices in your network? We found out that this chip-set used in RouterOS answers to all keep alive frames, even on frames that are not addressed to this device.
Fix for this issue is available in 6.44rc1 version
Best regards,
Antons B.
Ответа не было пока. Скорее всего будет тоже самое.
Alexandr
Ну сейчас на тестовой точке накачу, стоит 6.43.12, уже скопилось не отключенных клиентов с аптаймом почти 10 дней, посмотрим что будет завтра-после завтра после апдейта
Евгений
Alexandr
Тоже завтра проверю.
Ну, конечно пока слишком рано делать выводы, но уже работает час, и судя по всему проблема ушла. Но опять же лучше об этом удостовериться завтра 🙂
 res_nom
подскажите, правильно входящий DNS резать в RAW или в filter rules ?
Если что-то резать в raw, то всегда стоит, что, зачем и как там порезать понимать. Иногда можно удивительные чудеса поймать. В фильтре, чуть виднее
Cumberbatch
Если что-то резать в raw, то всегда стоит, что, зачем и как там порезать понимать. Иногда можно удивительные чудеса поймать. В фильтре, чуть виднее
Там нет состояний это да. Остальное. Ну смотреть packet flow
res_nom
Там нет состояний это да. Остальное. Ну смотреть packet flow
Вот я от высокого ума дропнул на инпуте 123 порт в raw, а потом долго не понимал, что это ntp не работает.
Cumberbatch
res_nom
Prerouting, прошу прощения
 Юрий
 Юрий
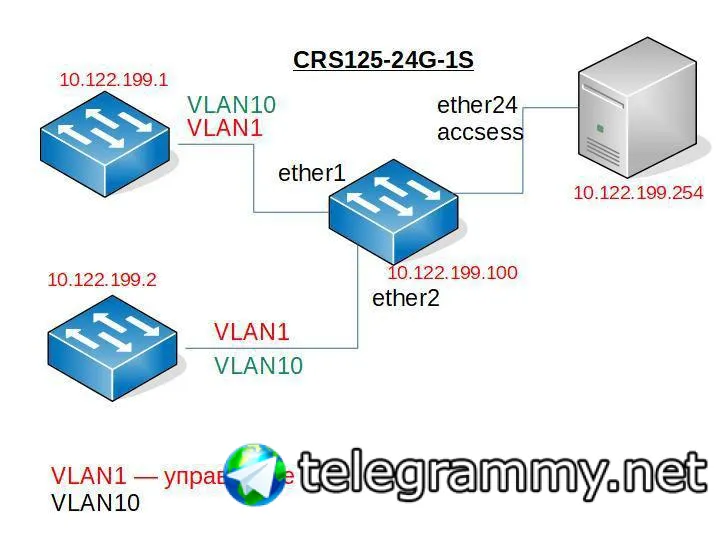
Только включаю фильтрацию - пинги на 10.122.199.1 и 2 пропадают. egress-vlan-translation , в доке написано, делать не надо. Хотя делал - ничего не меняется. Ткните, куда еще копать. Я так понимаю, у меня не добавляется тег влана 1 к трафику ether24 почему то...
Юрий
На 3011 по инструкции из той же инструкции - все завелось идеально. Печалит только то, что там 5 портов на чипе коммутации... нужно штучек 12... Может посоветуете железяку для этих целей другую, проверенную?
Dmitry
не используйте VLAN1 (желательно никогда), в вашей конфигурации сделайте его БЕЗ тэга
Dmitry
примеры для CRS1xx - тут: https://wiki.mikrotik.com/wiki/Manual:CRS1xx/2xx_series_switches_examples
 sergey
не используйте VLAN1 (желательно никогда), в вашей конфигурации сделайте его БЕЗ тэга
да и вообще лучше 2-3-4 значные обозначения вланов, иногда сильно выручает
Юрий
не используйте VLAN1 (желательно никогда), в вашей конфигурации сделайте его БЕЗ тэга
не получится... все упирается как раз в них. железяки 10.122.199.1-2 только по 1 управляются... (хуавеи, управляемые только через веб-морду, даже командной строки нет!!! )
Юрий
примеры для CRS1xx - тут: https://wiki.mikrotik.com/wiki/Manual:CRS1xx/2xx_series_switches_examples
спасибо. пройдено. результат аналогичный. Это то же, что по моей ссылке, только расписывается более расширено некоторые позиции. Суть та же.
Dmitry
не получится... все упирается как раз в них. железяки 10.122.199.1-2 только по 1 управляются... (хуавеи, управляемые только через веб-морду, даже командной строки нет!!! )
что за хуавеи секрет ? а то у меня тоже есть :)
Юрий
s1720-28gwr-4p
Dmitry
1700-52GFR - им не нужен tag на VLAN1
Dmitry
более того - VLAN там меняется, но геморно
Юрий
ну раз выхода нет - попробую поиграться. У меня какая-то резанная лицензия. В первый раз я с них охренел, когда пробовал войти в командную строку, которой именно в них нет))) Или тупо интервлан на одном из них разверну, хотя там возможности пожиже будут...
Dmitry
Юрий
ее там нет потому что они web-managed
поубивал бы гадов... то, что можно сделать одной строкой, приходится делать кучей тыканий мышкой.
Dmitry
поубивал бы гадов... то, что можно сделать одной строкой, приходится делать кучей тыканий мышкой.
# IFACE-2-SWITCH
/interface bridge
add name=bridge1
/interface bridge port
add bridge=bridge1 interface=ether1 hw=yes
add bridge=bridge1 interface=ether2 hw=yes
add bridge=bridge1 interface=ether24 hw=yes
# VLAN-DATABASE
/interface ethernet switch vlan
add ports=ether1,ether2,ether24,switch1-cpu vlan-id=2 learn=yes
add ports=ether1,ether2 vlan-id=10 learn=yes
# VLAN2-IN-NATIVE
/interface ethernet switch ingress-vlan-translation
add ports=ether1,ether2,ether24 customer-vid=0 new-customer-vid=2 sa-learning=yes
# VLAN10-OUT-TAGGED
/interface ethernet switch egress-vlan-tag
add tagged-ports=ether1,ether2 vlan-id=10
# L3
/interface vlan
add interface=bridge1 vlan-id=2 name=MGMT
/ip address
add address=10.122.199.100/24 interface=MGMT
Dmitry
И зря вы не читаете маны:
If you are intending to use invalid VLAN filtering (which you should), then ports, from which you are going to access the switch, must to be added to the VLAN table for _untagged_ traffic
Юрий
Дмитрий, спасибо, Вы оказались правы. На одном обновлена прошивка - там можно повесить другой управляющий влан. Сейчас все обновлю. Одна загвоздка - нельзя убрать айпишник на первом влане))) Но это уже не настолько страшно.
Dmitry
Дмитрий, спасибо, Вы оказались правы. На одном обновлена прошивка - там можно повесить другой управляющий влан. Сейчас все обновлю. Одна загвоздка - нельзя убрать айпишник на первом влане))) Но это уже не настолько страшно.
он не убирается, а становится не активным - Выше я привел конфиг и расписал его в терминах cisco - он будет работать даже, если управление huawei висит по дефолту (я так собственно их и захватывал)
в конфиге возможно не хватает одной строчки, которая снимает tag, если он есть ...
Юрий
спасибо. побежал играться. Есть чем заняться теперь и переосмыслить.