 Dmitry


хотя да, тут я скорее всего не прав ... expressed as time since midnight
 Максим
 Dmitry
пользователи все время разные
вот тут посмотрите, может что-то получится:
https://forum.mikrotik.com/viewtopic.php?t=104495
 Евгений
спасибо
 Игорь
Коллеги подскажите есть qnap с port trunking как его реализовать на mikrotik rb2011uias-2hnd-in?
Dmitry
Коллеги подскажите есть qnap с port trunking как его реализовать на mikrotik rb2011uias-2hnd-in?
https://wiki.mikrotik.com/wiki/Manual:Interface/Bonding
Dmitry
спасибо
> foreach id in [ /caps-man registration-table find where uptime > 1h ] do={ foreach mac in [ /caps-man registration-table get $id value-name=mac-address ] do={ /caps-man access-list add action=accept comment="AUTO::TIMEOUT" mac-address=$mac place-before=[ /caps-man access-list find where comment~"SIGNAL-LEVEL-REJECT" ] }; };
> /caps-man access-list print
Flags: X - disabled
# INTERFACE MAC-ADDRESS MAC-ADDRESS-MASK ACTION
0 ;;; AUTO::TIMEOUT
A0:32:99:9A:28:C0 accept
1 ;;; AUTO::TIMEOUT
C0:17:4D:37:DF:14 accept
2 ;;; AUTO::TIMEOUT
E0:62:67:2B:98:CC accept
3 ;;; AUTO::TIMEOUT
80:A5:89:90:D6:DD accept
4 ;;; ==SIGNAL-LEVEL-REJECT==
any reject
Прям меня задела эта тема :) Вспомнил, что такое скрипты - в Вашем случае действие должно быть reject - но подход не правильный, syslog - будет завален сообщениями о reject-е при подключении клиентов. Правильно, найти по mac-у dhcp lease, взять оттуда ip-адрес и вкинуть address-list который будет действовать сутки и используется в правиле, разрешающим доступ в инет.
Евгений
Возможно, рассмотрю этот вариант
FoxPDLL
Эммм. А не 7?
FoxPDLL
3
FoxPDLL
Не. Все от оператора зависит конечно. Но я бы давала как 3. Хотя ежели у кого отдельный влан на сип то можно давать как 2.
 Sergey
Dmitry
ну начинается, да ...
 Sergey
камрады скажите как на interace vlan поменять мак
 Evgeny
Добрый день. Подключаю МТС: интернет и sip у них приходят по разным vlan, шлюзы в серых сетках. Микрот 951rb 5 портов. Подскажите инструкцию что завести эту конфигурацию. Компы и телефоны сидят за неуправляемым свитчом и смотрят в один порт микрота соответственно.
Просто в SIP vlan дефолтный маршрут не пишите, а пропишите туда маршрут до их SIP-сервера. Ну и NAT, если нужно
 Алексей
Добрый день. Подключаю МТС: интернет и sip у них приходят по разным vlan, шлюзы в серых сетках. Микрот 951rb 5 портов. Подскажите инструкцию что завести эту конфигурацию. Компы и телефоны сидят за неуправляемым свитчом и смотрят в один порт микрота соответственно.
не делайте этого!!! Большего ужаса, чем сип от МТС представить себе невозможно. Разные виланы, айпишники серверов в 192.168/16 сетях, невозможность подключения с другого провайдера - это только вершина айсберга, как говорится...
Алексей
если уж так нравится логотип, подключите МТТ
 😷Драничек
Просто в SIP vlan дефолтный маршрут не пишите, а пропишите туда маршрут до их SIP-сервера. Ну и NAT, если нужно
+ если SIP без регистрации, нужно будет натить IP астериска
😷Драничек
не делайте этого!!! Большего ужаса, чем сип от МТС представить себе невозможно. Разные виланы, айпишники серверов в 192.168/16 сетях, невозможность подключения с другого провайдера - это только вершина айсберга, как говорится...
У меня раньше так местный провайдер отдавал SIP, меня устраивало полностью. Правда, там не МТ был, а CUCM.
Алексей
+ если SIP без регистрации, нужно будет натить IP астериска
я так понял, у коллеги нет своего астера, но есть N телефонов
😷Драничек
я так понял, у коллеги нет своего астера, но есть N телефонов
Если нету астера, то его нужно поднять (С)
 Danil
Господа, вопрос с *
Есть некие умные железки которые общаются между собой, обнаружение друг друга происходит по мультикасту, трафик ходит обычным TCP по айпишникам.
Соединяли их в сеть через микротики по L2TP + BCP, т.е. по Л2 и всё работало.
Как заставить работать мультикаст через Л3 тоннели правильно чтобы за каждым микротики была своя подсесть и не строить размазанный Л2 через интернет?
 Расим
Благодарю за советы. Сейчас отправил их искать решение что мне сразу sip сервер был доступен, через шлюз инета. Обещали думать
Cumberbatch
Господа, вопрос с *
Есть некие умные железки которые общаются между собой, обнаружение друг друга происходит по мультикасту, трафик ходит обычным TCP по айпишникам.
Соединяли их в сеть через микротики по L2TP + BCP, т.е. по Л2 и всё работало.
Как заставить работать мультикаст через Л3 тоннели правильно чтобы за каждым микротики была своя подсесть и не строить размазанный Л2 через интернет?
Пиры (соседей) указать. Зависит от железок как.
Алексей
Благодарю за советы. Сейчас отправил их искать решение что мне сразу sip сервер был доступен, через шлюз инета. Обещали думать
я так пробовал... Раза 3 у разных клиентов. Ни разу у них не получилось ((
 Innokentiy
Господа, вопрос с *
Есть некие умные железки которые общаются между собой, обнаружение друг друга происходит по мультикасту, трафик ходит обычным TCP по айпишникам.
Соединяли их в сеть через микротики по L2TP + BCP, т.е. по Л2 и всё работало.
Как заставить работать мультикаст через Л3 тоннели правильно чтобы за каждым микротики была своя подсесть и не строить размазанный Л2 через интернет?
адрес мультикастовый в железках настраивать можно?
Innokentiy
224.0.0.0/24 - немаршрутизируемый мультик
Danil
224.0.0.0/24 - немаршрутизируемый мультик
По торчу смотрел - ходит мультикаст
224.0.0.113 - протокол AllJoyn
239.255.255.250:1900 - что-то своё
Danil
Сейчас раскуриваю ещё про мультикаст и получается только тянуть Л2 везде
 Mikrotik new version checker
🔥 [long-term] New version has been released!
Version: 6.42.12 (long-term)
#mikrotik #routeros #update #packages #checker #longterm #new
https://telegra.ph/Changelog-64212-long-term-02-12
Innokentiy
Vladimir
Сейчас раскуриваю ещё про мультикаст и получается только тянуть Л2 везде
почитайте https://forum.mikrotik.com/viewtopic.php?t=135405
Вдруг поможет. Я так dlna растягивал между сегментами
 Андрей
Коллеги, добрый день! Помогите решить архитектурно вопрос:
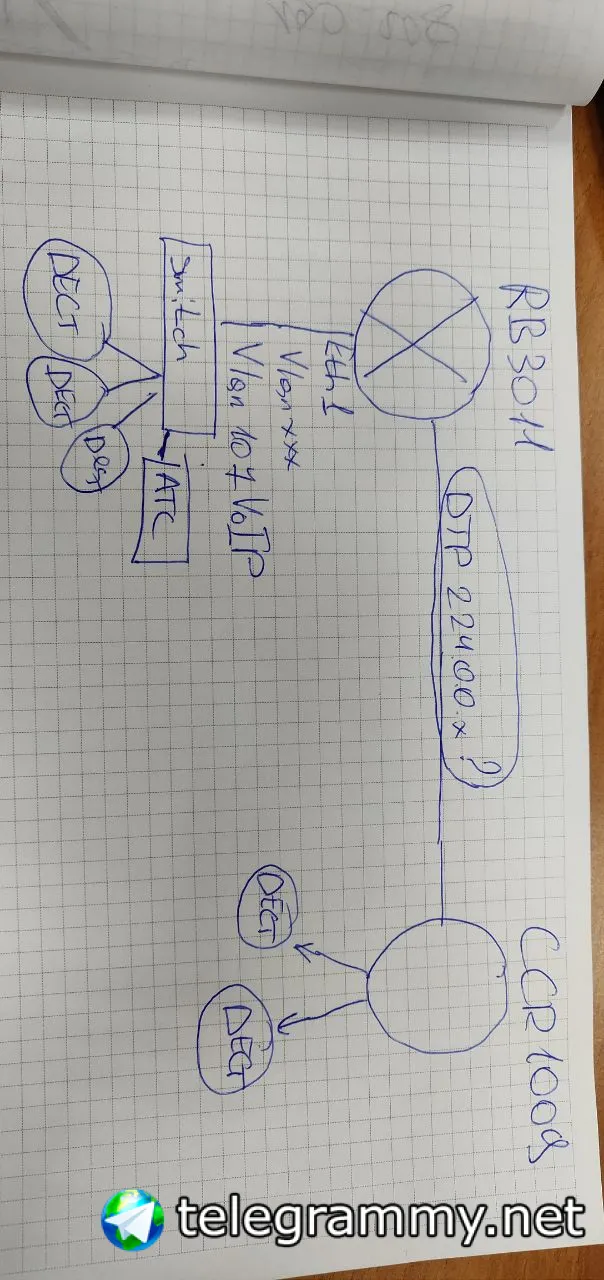
Есть два роутера микротик RB3011 и CCR1009. На обоих есть интерфейсы смотрящие в локльную есть, в которых используются подсети разделенные в разные VLAN. Со стороны маршрутизатора RB3011 есть АТС Панасоник NS500, она синхронизируется с IP-DECT базами с помощью протокола DTP, общение идет по ип 224.0.0.x, вопрос, как этот вилан соединить и пробросить на CCR1009, с которого будут работать остальные базы? По мне, смотрится так, что нужно построить EoIP туннель, со стороны RB3011 его забриджевать с интерфейс виланом, а с другой стороны бридж сделать со свободным портом, с которого нужно получить данный вилан. Есть ли у меня архитектурные ошибки и есть ли другие варианты реализации?
Андрей
разные.
Андрей
 Андрей
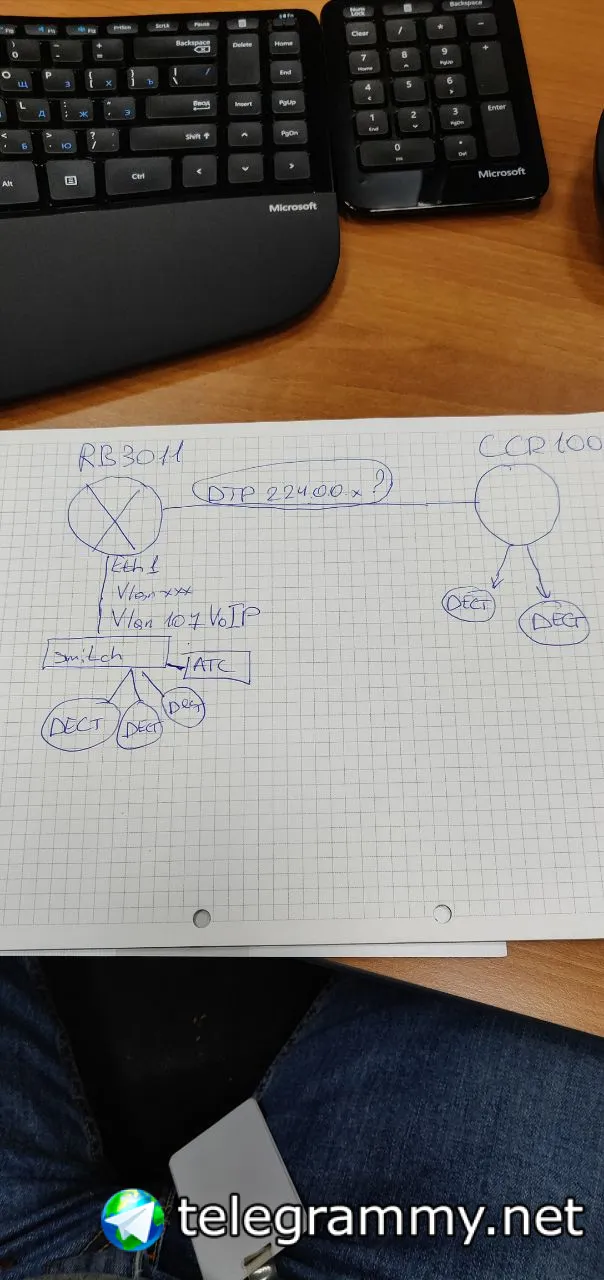 Андрей
Вот так выглядит эта задача.
Андрей
вопрос в том, как правильно пробросить мультикаст с одной площадки на другую.
Андрей
точно знаю, что это может eoip-туннель, так как он фактически ethernet пробрасывает.
Андрей
но, нет ли другого пути более правильного и не ошибаюсь ли я в выборе.
Evgeny
Да, если Вам нужно именно "пробросить" VLAN, бриджуете eoip с двух сторон с VLAN-ом.
Evgeny
Вот на 10 сообщений выше уже писали про мультикаст
Evgeny
224.0.0.0/24 - немаршрутизируемый мультик
Андрей
Да, если Вам нужно именно "пробросить" VLAN, бриджуете eoip с двух сторон с VLAN-ом.
Спасибо других реализаций Ethernet протянуть нет в микротике, верно?
Evgeny
Спасибо других реализаций Ethernet протянуть нет в микротике, верно?
можно использовать bcp с каким-то VPN-протоколом, но на мой взгляд это куда кривее.
Есть еще вариант сбриджевать интерфейсы локалки и канала между железками и разрулить VLAN-ы на новых бриджах, но это еще более наркомански, чем eoip :)
 Alexander
всем привет, Есть проблема с микротиками, не приходит Relay-Agent на Главный микротик с настроенным DHCP-Server. Схема такая: Микротик с dhcp-server-> микротик с dhcp-relay -> ПК. Хотя микротик с настроенным dhcp relay их отправляет.
MIKROTIK RELAY:
ip dhcp-relay print
Flags: X - disabled, I - invalid
# NAME INTERFACE DHCP-SERVER LOCAL-ADDRESS
0 I inet ether1 10.200.12.12 30.30.30.1
[admin@CLIENT] > ip address print
Flags: X - disabled, I - invalid, D - dynamic
# ADDRESS NETWORK INTERFACE
0 10.200.11.11/16 10.200.0.0 ether8_vlan_4000
1 30.30.30.1/24 30.30.30.0 ether1
MIKROTIK SERVER:
admin@SERVER] > ip dhcp-server print
Flags: D - dynamic, X - disabled, I - invalid
# NAME INTERFACE RELAY ADDRESS-POOL LEASE-TIME ADD-ARP
0 server1 bridge_105 inet 10m yes
[admin@SERVER] > ip address print
Flags: X - disabled, I - invalid, D - dynamic
# ADDRESS NETWORK INTERFACE
0 10.200.12.12/16 10.200.0.0 bridge_4000
1 30.30.30.1/24 30.30.30.0 bridge_105
[admin@SERVER] > ip pool print
# NAME RANGES
0 inet 30.30.30.2-30.30.30.30
Evgeny
У Вас адресация по 30.30.30.0/24 пересекается
Андрей
@Morgens Спасибо за помощь.
Bomberman
Микрот же не может одновременно как беспроводной клиент и точка работать на одной частоте?
 Otto
только так и может
Bomberman
Не понял
Innokentiy
 Moneron 🇷🇺
Господа, вопрос с *
Есть некие умные железки которые общаются между собой, обнаружение друг друга происходит по мультикасту, трафик ходит обычным TCP по айпишникам.
Соединяли их в сеть через микротики по L2TP + BCP, т.е. по Л2 и всё работало.
Как заставить работать мультикаст через Л3 тоннели правильно чтобы за каждым микротики была своя подсесть и не строить размазанный Л2 через интернет?
Задумка разнести всё по маршрутизации хорошая. По каким адресам происходит обнаружение? Если 224.0.0.0/24, то с большой вероятностью это невозможно.
Максим
Есть проблема: у свитча нет арп-таблицы.
не уверен что у циски 2960 или 3560 нет арп табиц...
Максим
причем через свичи все работает, не работает именно на устройствах подключенных напрямую в МТ.
Moneron 🇷🇺
точно знаю, что это может eoip-туннель, так как он фактически ethernet пробрасывает.
Между площадками что? Просто интернет, или вдруг л2впн от провайдера?
Moneron 🇷🇺
можно использовать bcp с каким-то VPN-протоколом, но на мой взгляд это куда кривее.
Есть еще вариант сбриджевать интерфейсы локалки и канала между железками и разрулить VLAN-ы на новых бриджах, но это еще более наркомански, чем eoip :)
Вланы на бриджах – огонь. Куда как менее наркомански, чем на свитче црс1хх/2хх их настраивать
Moneron 🇷🇺
причем через свичи все работает, не работает именно на устройствах подключенных напрямую в МТ.
Dhcp-snooping не включали?
Moneron 🇷🇺
не уверен что у циски 2960 или 3560 нет арп табиц...
Давайте так: если говорим про л2-коммутацию, которой занимается свитч, то в чипе арп-таблицы нет, там есть таблица коммутации. И клиентами она не используется. Но т.к. на устройстве есть айпишник, и, вероятно, к нему обращаются, то арп-таблица у него есть. Но вот только клиентами она тоже не используется.
Максим
Danil
Задумка разнести всё по маршрутизации хорошая. По каким адресам происходит обнаружение? Если 224.0.0.0/24, то с большой вероятностью это невозможно.
Ну я почитал всякое по ссылкам выше - сделать то можно при большом желании, но проще сделать сплошной Л2 видимо.
Для настройки мултикастовой маршрутизации нужен будет оспф + веселые танцы с настройками PIM и всего сопутствующего
Максим
Максим
Максим
Да похоже клиентами арп таблица не используется. только несколько адресов в ней.
Dmitry
Максим
Да всем в датапач висит бридж.
Dmitry
/ip address print ? и модель Вашего mikrotik
Максим
ip address print
Flags: X - disabled, I - invalid, D - dynamic
# ADDRESS NETWORK INTERFACE
0 xx.xxx.xxx.xxx eee.eee.eee.eee Internet
1 192.168.9.10/22 192.168.8.0 Bridge
Максим
rb1100hx2