 Shakhnazarov Artur V.


проц все равно 100%
 Pavel
Два правила и жди когда отпустит
Shakhnazarov Artur V.
там лист уже наполнился, как воздушный шарик
Pavel
Это норма
Pavel
Жди теперь когда китайцы перестанут
Shakhnazarov Artur V.
понял, буду ждать, спасибо!))
Pavel
Сутки-двое
Pavel
Блочатся запросы в фаере?
Shakhnazarov Artur V.
может на часа 3-4 d kbcnt
Pavel
У меня 2кк запросов в день было
Pavel
В пике
Shakhnazarov Artur V.
спасибо, думал что два три блока будет)
Shakhnazarov Artur V.
может время побольше выставить?
Pavel
Час достаточно
Pavel
Обычно
Shakhnazarov Artur V.
Ок. уже 500 штук
 Сергей
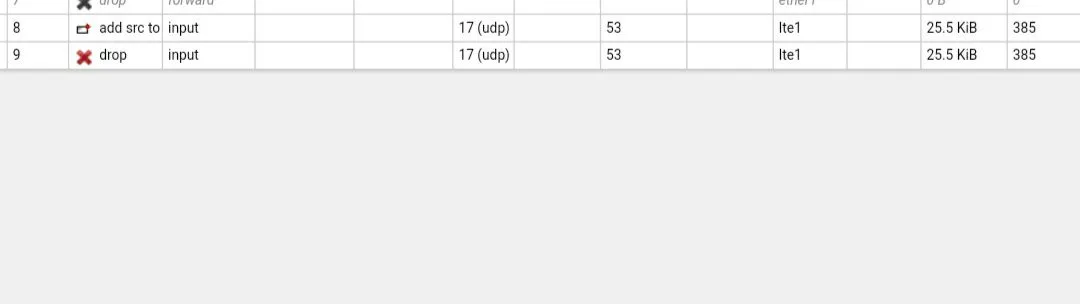
нельзя просто дропать udp 53 в raw prerouting c инет интерфейса? зачем эти ип заносить в адрес лист ?
Pavel
Ну можно и так. Но мы приверженцы стандартных методов :)
Сергей
так это и есть стд. метод ) у китайся ип много, смысл раздувать адресс лист ?
Shakhnazarov Artur V.
тогда достаточно , првила drop?
Сергей
вообще на свитче allow remote requests нужна ? он у вас днс сервер ?
Shakhnazarov Artur V.
пока нет
Pavel
 Pavel
Простейшее и работающее
Shakhnazarov Artur V.
вообще на свитче allow remote requests нужна ? он у вас днс сервер ?
вырубил, и жить веселей стало
Сергей
http://prntscr.com/mh4dsd
Shakhnazarov Artur V.
а из за нагрузке dns, мог Wifi не корректно рабоать?
Shakhnazarov Artur V.
скажем клиенты отваливатся переодичский
Сергей
цпу загружен 100%, рухтору тяжело
Shakhnazarov Artur V.
спасибо за помощь
Сергей
не за что
Ed
Жесть там походу фаер)
 Moneron 🇷🇺
Добрый вечер всем, у меня проблмка одна есть ввиде CSR125-24G-1S проц от 90 до 100% . посмотрел что dns много "кушает" через торч глянул что с 53 порта многовато запросов ether1, написал правило. Что все udp с 53 портов , в Adress list на часик
Нужно не с 53 порта, а на 53 порт запросы блочить. И помогает это мгновенно
 Nikita
нельзя просто дропать udp 53 в raw prerouting c инет интерфейса? зачем эти ип заносить в адрес лист ?
+1 за raw preroute drop - не обязательно каждый пакет гонять по таблице packetflow до самого input фильтра. Слишком много процессора сжирается.
 Андрей
Всем доброго времени суток. Порекомендуйте радиомост, из которого на расстоянии 350-400 метров(будем считать, что эфир не засорен) можно выбить мегабит 200-300 в полном дуплексе....?
Сергей Ли
Sxt
Andrei
На сайте mikrotik есть wireless link calculator... Очень помогает
Андрей
Sxt
100 с трудом. в условиях офиса... днем тестировал на 802.11 - увидел 160-180, вечером как отрезало.. 100 и все тут....
Сергей Ли
Гы lhg но говорят надо в -10 уходить по мощности на таком расстоянии
Сергей Ли
Sxt есть и на 17 ват это оч много. Тут и вата хватить должно
Сергей Ли
100 с трудом. в условиях офиса... днем тестировал на 802.11 - увидел 160-180, вечером как отрезало.. 100 и все тут....
Попробовать с мощностью поработать уменьшить .
Андрей
Гы lhg но говорят надо в -10 уходить по мощности на таком расстоянии
вчера тоже идея пришла такая, что они тупо слишком близко, и решили совместно с Cumberbatch , что оставляем настройки как есть, ставим и тестируем на расстоянии... посмотрим что покажут в полевых условиях.... просто думал, может sxtsqg-5acd и не приспособлены для таких скоростей.....думал может есть у кого опыт, какое оборудование ставили чтобы такие скорости получить....
Сергей Ли
https://mikrotik.com/product/wap_60gx3_ap
 Raul
Всем доброго времени суток. Порекомендуйте радиомост, из которого на расстоянии 350-400 метров(будем считать, что эфир не засорен) можно выбить мегабит 200-300 в полном дуплексе....?
Новые 60g железки, lhg + wap, либо 2х lhg. Если на улице, то вроде как нужно будет уведомить ГКРЧ.
Сергей Ли
Raul
да тут всего 400 м
wap 60g + wap 60g до 200 метров. LHG 60G + wap 60g 800 метров. LHG 60g + LHG 60g 1500 метров.
Сергей Ли
 Nickolay
Добрый день, поскажите пожалуйста, где-то тема мелькала в чате, про то что два ipsec не поднимаются, из одного nat. Как выйти из ситуации? Провайдер билайн, два клиента с динамическими адресами. Один туннель поднимается, второй падает, и так далее, поочереди.
 Diana
Подними сстп
Diana
Либо опенвпн (но его не любят типа медленный)
Diana
Без айписека можно, но так тоже не принято. Сстп очень удобен в связках микрот-микрот, прямо те же профили и секреты можно перетащить.
Moneron 🇷🇺
Л2тп с айписеком не взлетит.
Взлетит. Но только при ручном распедаливании ипсека на одном из них
Nickolay
Взлетит. Но только при ручном распедаливании ипсека на одном из них
а чистый ипсек можно "распедалить"?
Moneron 🇷🇺
А что "педалить" в чистом? Он и так норм работает вроде, не?
Diana
А что "педалить" в чистом? Он и так норм работает вроде, не?
Не должен судя по логике. Порт так же не выбирается динамически, в итоге впереди стоящий маршрутизатор не понимает кому это все.
Nickolay
А что "педалить" в чистом? Он и так норм работает вроде, не?
При условии, что два клиента за одним натом находятся. Ипсек у одного падает, у второго взлетает и так по кругу. или это мой косяк в настройке где-то? хотя я уже 100000 раз пересмотрел настройки
Moneron 🇷🇺
Level=unique в полиси вроде решает проблему
Moneron 🇷🇺
Хотя могу ошибаться. Но в том, чтобы распедалить, ничего невозможного не вижу.
Moneron 🇷🇺
Немножко срц-ната потребуетс.
 Kirill
приветствуют
Kirill
немного не так
Kirill
если клиенты находятся за одним адресом, клиенту необходиму определить уникальность
Nickolay
Хотя могу ошибаться. Но в том, чтобы распедалить, ничего невозможного не вижу.
на обоих клиентах unique или одного в reque можнооставить?
Kirill
my-id-type должен быть установлен быть уникальным
Nickolay
unique не помогло, сейчас my-id-type попробую
Kirill
Level=unique - говорит о том что для каждой policy будет своя уникальная связка ключей
Kirill
в пределах одного пира
Kirill
а у вас же если я правильно понял, два разных пира
Nickolay
Прописал unique + my id type fqdn И ЗАРАБОТАЛО!!!
Nickolay
да, две железки разных, и с каждой свой пир к центральному офису