 0лer


а тем временем у меня всё ни как не сломается сеть... 😞
Cumberbatch
Давайте по существу парни.
0лer
Connection tracker? Нат не пускает напрямую?
Там не на микротиках. Там их педосети развернуты, там всё может быть.
evgenii76
Там не на микротиках. Там их педосети развернуты, там всё может быть.
Випнет? Так то неважно, что стоит, главное понимание процессов
 Artem
Бери шарк и смотри
Artem
Сип без него не разрулишь
Nikita
Про ip телефоны речь, с двумя портами. Типа один inetrnet второй pc
по одному порту. не используя свич телефона
Cumberbatch
Давайте по теме все же
Петр
Доброго времени суток всем. Столкнулся с проблемой vpn и связки например asus rtxxx и микротик.
Суть:
Есть микротик на котором есть сервер l2tp/ipsec. Все порты для соединения открыты и все ок.
Есть один из клиентов который находится за домашним роутером асус и с его машины не происходит установки связи. В логах картина следующая: подключение на сервер vpn на порт 4500, 500 с айпи адреса клиента с порта 2033, или какие то другие.
Если же у меня клиент сидит за таким же микротиком, то там явно видно, что коннект идет с 4500, 500 на 4500, 500 порты.
 Dmitrii
коллеги, а unset опция работает не во всех блоках? в /interface wireless cap не работает :(
Сергей Ли
Доброго времени суток всем. Столкнулся с проблемой vpn и связки например asus rtxxx и микротик.
Суть:
Есть микротик на котором есть сервер l2tp/ipsec. Все порты для соединения открыты и все ок.
Есть один из клиентов который находится за домашним роутером асус и с его машины не происходит установки связи. В логах картина следующая: подключение на сервер vpn на порт 4500, 500 с айпи адреса клиента с порта 2033, или какие то другие.
Если же у меня клиент сидит за таким же микротиком, то там явно видно, что коннект идет с 4500, 500 на 4500, 500 порты.
могу только предположить , что в асусе есть кнопка разрешить пропускать ppoe соединения, ну или пробросить порты на клиента в асусе
Петр
могу только предположить , что в асусе есть кнопка разрешить пропускать ppoe соединения, ну или пробросить порты на клиента в асусе
Та в том то и дело что все проброшено
Петр
Да что-то не канает там такое
Mikе
Всем привет! У кого есть опыт развертывания Active Directory в облочном сервисе, вне локальной сети? Нужна консультация в личке.
An
Коллеги, поделитесь толковым мануалом, по настройке CAPsMAN с рабочей и гостевой сетью
 Nikolai
Там всё просто. Настраиваем рабочий конфиг как master. Делаем копию для slave, меняем в ней ssid/pass и vlanid
Получаем всех гостей в отдельном vlan
 Pavel
Знаете аргумент против микротика (hap ac2) в сравнении с зюкселем (keenetic giga)? ВНИМАНИЕ, АРГУМЕНТ: "какой-то он неказистый, антенок не видно.. он точно потянет?"
 Aleksandr
 Nickolay
 УГРЮМЫЙ
Знаете аргумент против микротика (hap ac2) в сравнении с зюкселем (keenetic giga)? ВНИМАНИЕ, АРГУМЕНТ: "какой-то он неказистый, антенок не видно.. он точно потянет?"
- а вы потрогайте его, на ощупь он такой приятный 😏
Тоже аргумент 😁
Wowcheeck
Знаете аргумент против микротика (hap ac2) в сравнении с зюкселем (keenetic giga)? ВНИМАНИЕ, АРГУМЕНТ: "какой-то он неказистый, антенок не видно.. он точно потянет?"
I'ts a man's world.
У кого антена длиннее, тот и круче. Очевидно же!
 Innokentiy
главное не длина, а диаметр же
 Дмитрий
 😷Драничек
Один гвоздь, три Юрика без интернета
 Vitalii
странно что кабель так кинули
😷Драничек
Это строители его так "перекинули".
Nickolay
Всем добрый вечер, проверьте пожалуйста настройки VLAN.
Настраиваю CRS125...
Задача:
1) на ether24 приходит VLAN ID=2, а так же остальной нетегированный трафик c некоего коммутатора.
2) Необходимо влан2 + не тегированный трафик прокинуть дальше на ether23
3) сделать акссес портом влан2 - ether1.
Делаю так:
/interface ethernet switch ingress-vlan-translation
add new-customer-vid=2 sa-learning=yes ports=ether1
/interface ethernet switch egress-vlan-tag
add tagged-ports=ether23,ether24 vlan-id=2
/interface ethernet switch vlan
add ports=ether1 vlan-id=2 learn=yes
add ports=ether23,ether24,switch1-cpu vlan-id=2 learn=yes
все порты в одном бридже.
Nickolay
остальные порты с ether2 по ether22 должны понимать нетегированный трафик пришедший с ether24
Nickolay
т.е. ether23 и ether24 должны быть гибридными портами.
 Ilya
Вечер добрый. настраиваю связку mikrotik centos через l2tp+ipsec. Версия прошивки микротика 6.43.8. Появилась проблема не проходит вторая фаза в ipsec. Докопался до того что не совподает pfs_group хотя что в конвиг mikrotik прописан modp2048 что в конфиг ракона тоже самое. Подскажите что может быть?
E
 Nikita
Коллеги, а как advanced wireless настройка hw protection mode (cts, cts/rts) влияет на интерфейсы в режимах station? С AP все понятно, а на station влияет? Если да, то как?
Nikita
Коллеги, поделитесь толковым мануалом, по настройке CAPsMAN с рабочей и гостевой сетью
Мана нет, могу в личке ответить. Запускал не раз
Alex
Всем привет! При переключение канала, на старом остается ити трафик. Что делать?
 Владимир
Всем привет! При переключение канала, на старом остается ити трафик. Что делать?
Сбрасывать коннекты
 res_nom
Сбрасывать коннекты
Если не использовать рекурсию, предположим линк до провайдера активен, к какому тригеру есть смысл привязываться для запуска скрипта, сброса конекта?
Владимир
Да это каждый решает сам. У меня давным давно Яндекс пинговался. Если не пинуется - переключал маршрут и рубил коннекты. Но могу ошибаться
res_nom
да вот и пытаюсь, раз уж разговор зашел, практику узнать.
Владимир
Практика проста - чем меньше скриптов - тем лучше)))
res_nom
ну это рекурсивные маршруты
Ed
если потери 2\3 то переключает
Ed
по коментарию маршрута
Ed
Так вернее будет https://pastebin.com/gcdfzVmq
Ed
первый скрипт не полный
An
Мана нет, могу в личке ответить. Запускал не раз
Спасибо, уже разобрался, правда с костылями. Но заработало
res_nom
Так вернее будет https://pastebin.com/gcdfzVmq
Как бы так сказать, аккуратно. Это немного избыточно-ненужный скрипт. И я немного о другом пытался спросить.
Alex
А как рубить коннекты?
Cumberbatch
Коллеги, а как advanced wireless настройка hw protection mode (cts, cts/rts) влияет на интерфейсы в режимах station? С AP все понятно, а на station влияет? Если да, то как?
if there are 2 "hidden" stations, there is no use for them to use "CTS to self" protection, because they will not be able to receive CTS sent by other station - in this case stations must use RTS/CTS so that other station knows not to transmit by seeing CTS transmitted by AP
res_nom
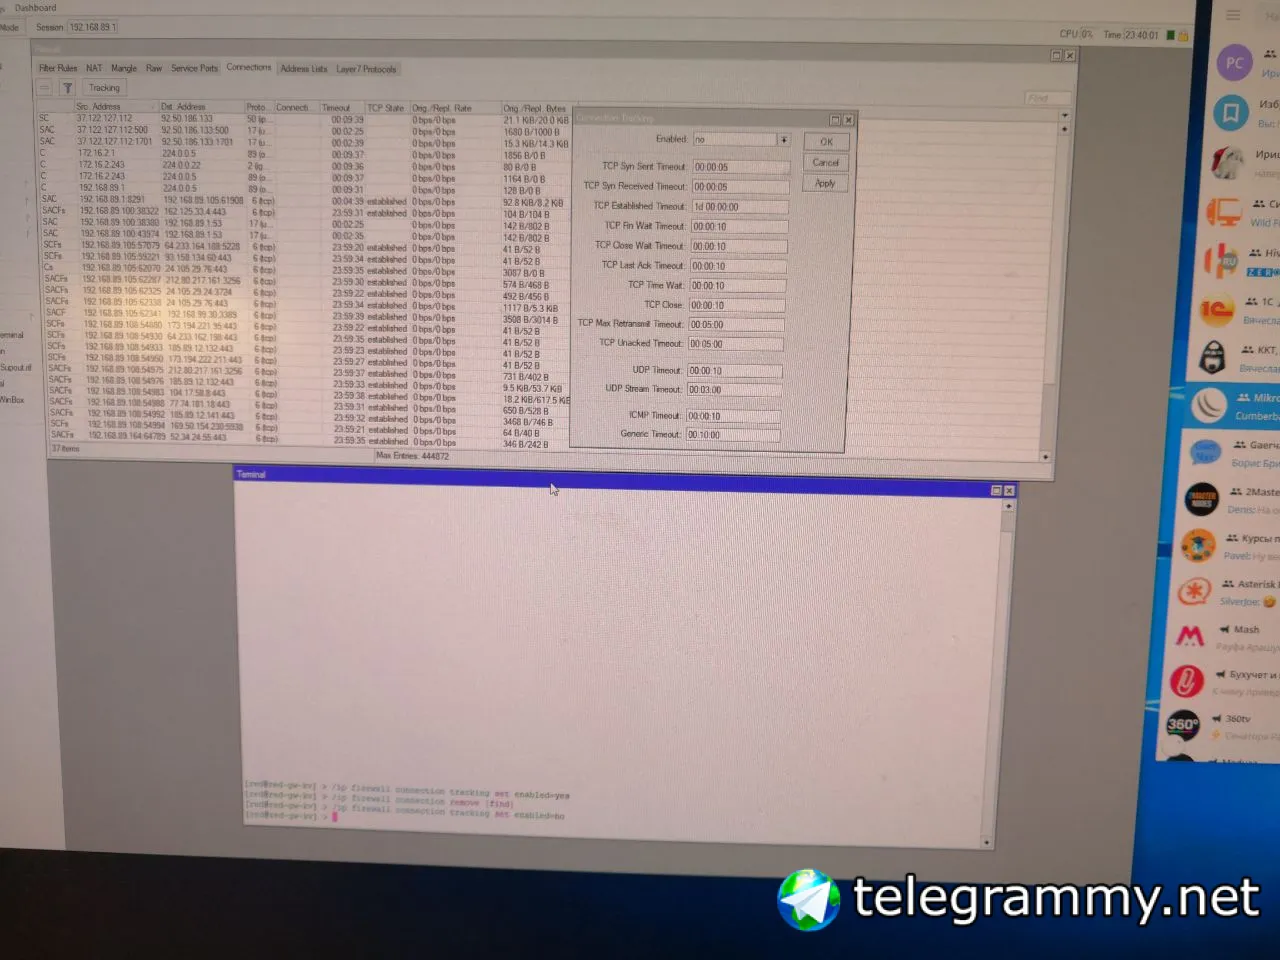
/ip firewall connection remove [find]
а контракер enable/disable не даст толку. там таймауты у всего разные могут быть.
Спасибо.
Cumberbatch
а контракер enable/disable не даст толку. там таймауты у всего разные могут быть.
Спасибо.
Контрек в disable тоже все конекты убьёт вместе со всем Firewall
res_nom
 res_nom
Estab висят и не грустят. Или я что-то не понимаю?
res_nom
Новых, нет - это да. А вот эстаб так и будут сутки висеть или нет?
res_nom
Удивительно, помогает совершенно точно.
Alex
Всеравно трафик идет 30Мб
Alex
Отключаю интерфейс на несколько минут і все ок
Alex
Есть 2 провайдера и стоит скрипт на пинг, если на основном пропадает пинг то включается резерв и наченает ити трафик с резерва и несколько мегабит с основного.
res_nom
а задача какая? в этой не простой схеме.
Cumberbatch
Есть 2 провайдера и стоит скрипт на пинг, если на основном пропадает пинг то включается резерв и наченает ити трафик с резерва и несколько мегабит с основного.
Вам ответили как сбросить коннекшены. Если переключение срабатывает и потом сбрасываете коннекшены то все должно сработать
Alex
Переключаю, идет трафик от другого провайдера и 30Мб с прежнего, потом делаю /ip firewall connection remove [find] и всеравно идет етих 20-30Мб пока на некоторое время не отключу интерфейс.
 Moneron 🇷🇺
Переключаю, идет трафик от другого провайдера и 30Мб с прежнего, потом делаю /ip firewall connection remove [find] и всеравно идет етих 20-30Мб пока на некоторое время не отключу интерфейс.
Если трафик летит со стороны неактивного провайдера – полагаю, вопрос можно задать провайдеру
Moneron 🇷🇺
Это странное поведение, если у вас, конечно, не бгп.
Alex
бгп
Alex
Но я его отключаю
 Sergey
бгп, пинг, что за треш?
Moneron 🇷🇺
Апстрим один или два разных? Бгп нужно фильтрами разруливать. Препенды, МЕДы, вес маршрутов
Vladimir
Moneron 🇷🇺
Если несколько железок и ибгп – то локалпреференс