не проблема, просто убираем эту точку из файлика host и все, больше к ней не стучимс
Ещё б мы, админы, своевременно узнавали о ее закрытии...
 Алексей


 Raul
Ещё б мы, админы, своевременно узнавали о ее закрытии...
ну когда в забиксе будет висеть, что точка не доступна 3 дня, тут явно что то не то :)
Посмотрите это видео https://www.youtube.com/watch?v=-NfES26eE-c Вадим Шепелев очень круто все объянил + поделился готовыми конфигами, на основе их легко делать свои.
 Vladimir
Я б в сторону паппет подумал, его концепция состояний очень клевая. Но придётся, скорее всего, свой класс писать.
Алексей
У меня мысля(реализованная) такова: берём номер точки 1-10000. Переводим в hex. Делим на 2 отктета, половинки обратно в dec - вот тебе и айпишник. Из скрипта обновления по хрону работаем только с теми ip, которые есть на интерфейсах pppX
Алексей
Алексей
Сколько в реале сейчас точек? - около 2500
Алексей
Сколько микротов - 0
Алексей
Сколько в планах - до 10 000
Алексей
Заббикс на 10000 точек пингами нафиг положит все что можно )))
Алексей
Да и смысла нет: у нас разделение труда
Алексей
В регионах есть свои эникеи
Алексей
Резервирование модемами уже продумали
Raul
а если 10.X.Y.0/24 где X и Y числа от 0 до 99 например филиал 1234 подсеть будет 10.12.34.0/24 ?
Алексей
Не
Алексей
Подсеть занята
Алексей
Так что именно изврат с хексом
Алексей
От 172.17.0.1 до 172.17.31.254
Алексей
Так проще
Алексей
Берём номер филиала, допустим, 1000
Алексей
Переводим в hex
Алексей
03e8
Алексей
Делим на две части
Алексей
Получаем 172.17.3.232
Алексей
Всегда скриптом обращаемо
Алексей
а если 10.X.Y.0/24 где X и Y числа от 0 до 99 например филиал 1234 подсеть будет 10.12.34.0/24 ?
И нам не надо в филиал. Нам только на сам микрот надо
Алексей
Ещё: в РФ 84 региона. Мы - не во всех. Так что и 300 и 400 точек в одном регионе может быть
Алексей
И номер точки - он вообще не зависит от региона )
Алексей
И ещё раз: внутренности филиала - нас крайне мало волнуют
Алексей
Если уж захочется - sshuttle в помощь)
Алексей
Raul но в любом случае спасибо за участие
 Алексей
Ждал что-то более юзер-френдли )
Вот здесь что-то есть https://telecom-sales.ru/content/stati/rukovodstvo-po-napisaniyu-skriptov-k-mikrotik-routeros/
Алексей
Алексей
@moneron не в курсе, когда-то будет курс типа MTCS[script]E?
Raul
Raul но в любом случае спасибо за участие
будет интересно посомотреть, что Вы придумали на МУМе. 2500 филиалов это конечно круто :)
Алексей
@moneron ну или Python в RouterOS 7...
Алексей
Алексей
будет интересно посомотреть, что Вы придумали на МУМе. 2500 филиалов это конечно круто :)
Обещать не могу: до mum мало времени. Если и успеем придумать, то только бэту и замеры сможем показать
Алексей
Нам просто и не купят и не внедрят до марта столько железок. А вот измерить скорость на каждом этапе мы постараемся
 Moneron 🇷🇺
 Aleksandr
NDA... Сеть аптек, так скажем
Очень много совпадений, являюсь аутсорсером и веду одну федеральную аптечную сеть, примерно с таким же количеством филиалов, в одном из регионов. И к Марту как раз есть распоряжение внедрять микротики... Вот и думаю не одно ли дело делаем
 Алексей
Добрый вечер. Не подскажите возможно ли на CCR1036 настроить Port Mirroring ???
Алексей
Будь в нем отдельный чип коммутации (switch) вопросов бы не было ))
Alexsandr
Алексей
Действительно, как вариант....
Алексей
Только для "чистого зеркалирования" нужно еще конвертер поднимать
 Владимир
А чем закончилась история обсуждения зондирования узлов в The Dude по времени? Типа чтобы ночью уведомлялки о падении не сыпались
Boris
Коллеги, подскажите как настроить множественные pptp-подключения из-за одного NAT?
Boris
Одновременно работает только одно pptp-подключение. А мне нужно 10. Может другой протокол использовать, с учётом зоопарка windows-систем (от XP до 10)?
 Vitalii
моожет у вас лицезия Level 1?
Петр
я просто не понимаю как я мог фаерволом все заблочить
В фаерволе есть настройка инпут, истаблишед коннекты и еще одна запись. Инпут релэй коннекты. Любую отключаешь и подключение терчешь. На этот случай просто настраиваешь любой порт до микротика, и указываешь, что только с твоего ip вслучае чего, можно подключиться.
 Artem
Всем привет
Вопрос: умеет ли микротик отправлять письма на электронку, выступая локальным смтр сервером, как на windows сервере iis?
Artem
Задача: apc старый и не умеет авторизацию на маил серверах. Ему нужен серв без авторизации. Роль сейчас выполняет сервер, который apc гасит через 3 минуты. Соответственно оповещения прекращаются. Может ли микрот быть таким smtp сервером?
 Dmitrii
нет, он только smtp-клиент
Anonymous
Anonymous
https://www.bluecompute.co.uk/blogposts/creating-email-smtp-relay-server-windows-2008-2012/
Artem
Да на сервере все это настроено. Сервер потребляет 500вт, его апс гасит... микрот потребляет много меньше, думал на нем настроить
Anonymous
Да на сервере все это настроено. Сервер потребляет 500вт, его апс гасит... микрот потребляет много меньше, думал на нем настроить
так задача какая? слать с микротика сообщения, что сервер стал не доступен?
Artem
Слать с микрота сообщения что ибп перешел на батареи
Потом ибп шлет сообщения о завершении серверов
Потом при появлении
Потом напряжение байпаса и зарядка
Потом пуск серверов
Artem
Сейчас это шлет ибп сам через виндовый сервер
Anonymous
У меня сделано - софт от apc шлет, что все плохо по питанию, гасит сервер. А когда сервер выключился , микротик через tools-netwatch , что пропал пинг сервера, потом дали питания, АPC включили, микротик включился , как только сервер начал отвечать на пинг, шлет уведомления на почту.
Andrei
Слать с микрота сообщения что ибп перешел на батареи
Потом ибп шлет сообщения о завершении серверов
Потом при появлении
Потом напряжение байпаса и зарядка
Потом пуск серверов
Делал такое для подключенного по USB ИБП Smart UPS 1000 XL с информированием на Telegram. Наскольео помню для информирования на почту все намного проще через встроеный клиент.
Artem
У меня сделано - софт от apc шлет, что все плохо по питанию, гасит сервер. А когда сервер выключился , микротик через tools-netwatch , что пропал пинг сервера, потом дали питания, АPC включили, микротик включился , как только сервер начал отвечать на пинг, шлет уведомления на почту.
Вариант, а можно скрипты подсмотреть?
Anonymous
Вариант, а можно скрипты подсмотреть?
https://buywifi.ru/blog/mikrotik/mikrotik-netwatch-opovescheniya-na-e-mail-o-padenii-hosta/ -вот также как у меня
Artem
Artur
Добрый день.
Необходимо зеркалировать трафик пользователей подключенных по GRE к CCR-1009 (маршрут в интернет - NAT)
Зеркалировать собираюсь на Cisco
Как правильно пропустить трафик пользователей подключенных по GRE к CCR-1009 через Cisco 3750 чтобы зеркалировать его до того как сработает NAT.
На данный момет канал провайдера (vlan 10) так же подключен к CCR-1009 (адрес/gw маршруты). Пробовал канал провайдера на Cisco 3750 и vlan 10 зеркалировать но там уже после NAT.
Если пошагово то канал GRE до CCR-1009 -> отправлется в cisco -> возвращается в CCR-1009 -> NAT в интернетъ
Возможно ли такое? Понятно ли я изложил?
 Evgeny
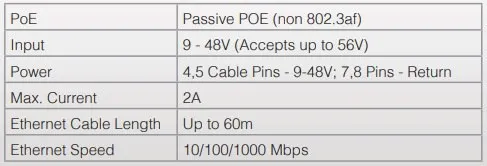
Кто-то в курсе, как внутри устроены RBGPOE, это которые гигабитные инжекторы? Там жилы питания так же напрямую запаяны на 3 и 4 пары? Или как-то иначе?
Просто wAP LTE Kit через него от 24В БП работает вроде, но я тогда не совсем понимаю, как с таким инжектором 1Гбит работает, если 3 и 4 пара задействованы под питание?
 Serg
 Innokentiy
разница потенциалов не внутри пары, а между 4-5 и 7-8 парами
Evgeny
Т.е. получается, что он "подмешивает" питание в сигнальные пары как в af/at?
 Danil
af/at насколько помню помимо питания ещё и общаются друг с другом относительно напряжения/мощности. Пассивное РоЕ тупо даёт питание
Innokentiy
Evgeny
af/at насколько помню помимо питания ещё и общаются друг с другом относительно напряжения/мощности. Пассивное РоЕ тупо даёт питание
Да, это то понятно.
Ладно, вроде разобрались. Спасибо! :)
В af/at, насколько я знаю, наличие PoE-устройства определяется по резистору "на том конце". Если он есть, то питание подается
Konstantin
Друзья, помогите пожалуйста. Какая-то проблема с ДНС, с микротика не пингуется ya.ru, а с клиентов за ним пингуется. ДНС от провайдера получается, добавил 8.8.8.8 , в настройках DHCP не указывал дополнительно. Обновление прошивки не работает, cloud не работает :( Есть идеи?