Evgeniy


/interface print oid where type=cap чего там выдает
Evgeniy
Может через Dude можно?
 Master
Попробуй просканить snmpwalk-ом
 Tim
Есть возможность, но я удивляюсь почему у людей всё ещё есть cacti...
Он же уже давно устарел
Evgeniy
Он прикольный для простых задач норм
Evgeniy
В телегу алерты шлет и на почту
Evgeniy
Заббикс более «тяжелый» хотя и его тоже используем
Evgeniy
Попробуй просканить snmpwalk-ом
Не помню на какой версии ros но когда пробовал ранее - кажется ничего не было вообще про уровни клиентов именно когда capsman
Master
Не помню на какой версии ros но когда пробовал ранее - кажется ничего не было вообще про уровни клиентов именно когда capsman
Нода бы в MIB-е от микрота посмотреть, пойду гляну.
 Raul
можно еще на самом mikrotik зайти в нужный раздел и ввести print oid
 Илья
Не помню на какой версии ros но когда пробовал ранее - кажется ничего не было вообще про уровни клиентов именно когда capsman
По запросу MikroTik zabbix template гуглится . Cap-ы как отдельные интерфейсы показывает но вот с уровнями клиентов это ручками допиливать видимо . Утилизацию может отдать
Master
Описано 5-ть параметров
Evgeniy
Понял погуглю
Master
Wireless CAPSMAN registration table, Wireless CAPSMAN registration table entry count, Wireless CAPSMAN remote-cap entry count, CAPS-MAN mode interface, CAPSMAN remote-cap list,
Master
https://box.mikrotik.com/f/e260a2d51e7b4d3382c9/?dl=1 ссылка на MIB
Evgeniy
спасибо!
 Vladyslav
Покажите
/snmp export hide-sensitive
/snmp community
set [ find default=yes ] addresses=192.168.42.1/32 name=ITNagiozzreally \
security=authorized
/snmp
set contact="Odmin" enabled=yes engine-id=6825 location=Che \
trap-generators=interfaces trap-interfaces=all trap-target=192.168.42.1 \
trap-version=3
Vladyslav
на сколько я знаю для в3 надо воодить пароли аутентификации и шифрования, и engine ID должен быть. Только в заббиксе это дело надо в каждый елемент данных вводить отдельно или можно в одном месте?...
Пока какая-то каша...
 Bomberman
Господа, а параметр keep alive работает только с адресами на концах или он своими методами определяет доступность туннеля?
Dim-soft
Господа, а параметр keep alive работает только с адресами на концах или он своими методами определяет доступность туннеля?
в gre, если на микротиках он по хитрому отправляет пакеты и работает без IP на концах
Bomberman
в gre, если на микротиках он по хитрому отправляет пакеты и работает без IP на концах
Да он и на IPIP без них работает. По крайней мере в Вики не нашёл упоминания про адреса на концах, если используется опция keep alive
Dim-soft
Да он и на IPIP без них работает. По крайней мере в Вики не нашёл упоминания про адреса на концах, если используется опция keep alive
сейчас бился в keepalive - 10s,10 не работает туннель IPIP, 10s,20 - работает
почему - не пойму.
Dim-soft
через некоторое время туннель умирает
Dim-soft
убираю keepalive - поднимается
 Moneron 🇷🇺
 Nikolai
убираю keepalive - поднимается
Он при этом не поднимается, а просто перестает проверять кипалайвы и всегда считает туннель живым.
Bomberman
Тогда попутный вопрос, почему если туннель упал и на нём включён keep alive, то он не поднимается автоматически? Если отключить/включить туннель с обеих сторон руками - поднимается...
Nikolai
Десяток причин. От конфига фаервола, до фокусов прошивки.
 Nickolay
Подскажите пожалуйста, если за роутером находится несколько локальных сетей, нужно подключить удаленный офис по шифрованному каналу, чтобы в этом офисе видно было удаленные сети. Как в данном случае лучше подключаться клиентом?
Bomberman
Десяток причин. От конфига фаервола, до фокусов прошивки.
Да вроде всё, нужное для туннеля включено... Вот прошивку можно обновить... Лучше чтобы на концах она была одинаковой?
Bomberman
Nikolai
Желательно.
Nikolai
Подскажите пожалуйста, если за роутером находится несколько локальных сетей, нужно подключить удаленный офис по шифрованному каналу, чтобы в этом офисе видно было удаленные сети. Как в данном случае лучше подключаться клиентом?
Что в вашем понимании "видно было"? В подзорную трубу?
Bomberman
Желательно.
Хорошо, попробую ночью обновить на одинаковые. А то у меня из прошивок зоопарк небольшой... В центре stable, по филиалам current
Nickolay
Что в вашем понимании "видно было"? В подзорную трубу?
Сейчас использую ipsec site to site, в политике прописывается удаленная сеть, вторую политику прописывать, как-то неправильно, я считаю.
Nikolai
Лично по мне, так во второй policy ничего плохого. Особенно, если сети на удаленной стороне одной маской для одной policy не описать.
Nikolai
У "чистого" ipsec мне лично видится единственный минус - нет интерфейса, состояние которого возможно отслеживать. На который можно повесить линковочный адрес. И, соответственно, хлопотнее динамическую маршрутизацию сделать между двумя узлами.
Nickolay
Лично по мне, так во второй policy ничего плохого. Особенно, если сети на удаленной стороне одной маской для одной policy не описать.
Какие бэст практис? Что лучше и удобнее использовать? Gre? Ipoe? L2tp?
Nikolai
Сильно зависит от провайдеров обеспечивающих доступ.
И от того, действительно надо ли вам предусматривать возможность поднятия динамической маршрутизации.
Nikolai
Ну и небольшие потери на инкапсуляцию тоже стОит иметь ввиду
Nikolai
Наиболее простыми и быстрыми являются IPIP и l2tp
Nikolai
GRE проигрывает IPIP в размере заголовка. К тому же его некоторые провайдеры целенаправленно блочат.
Bomberman
 Bomberman
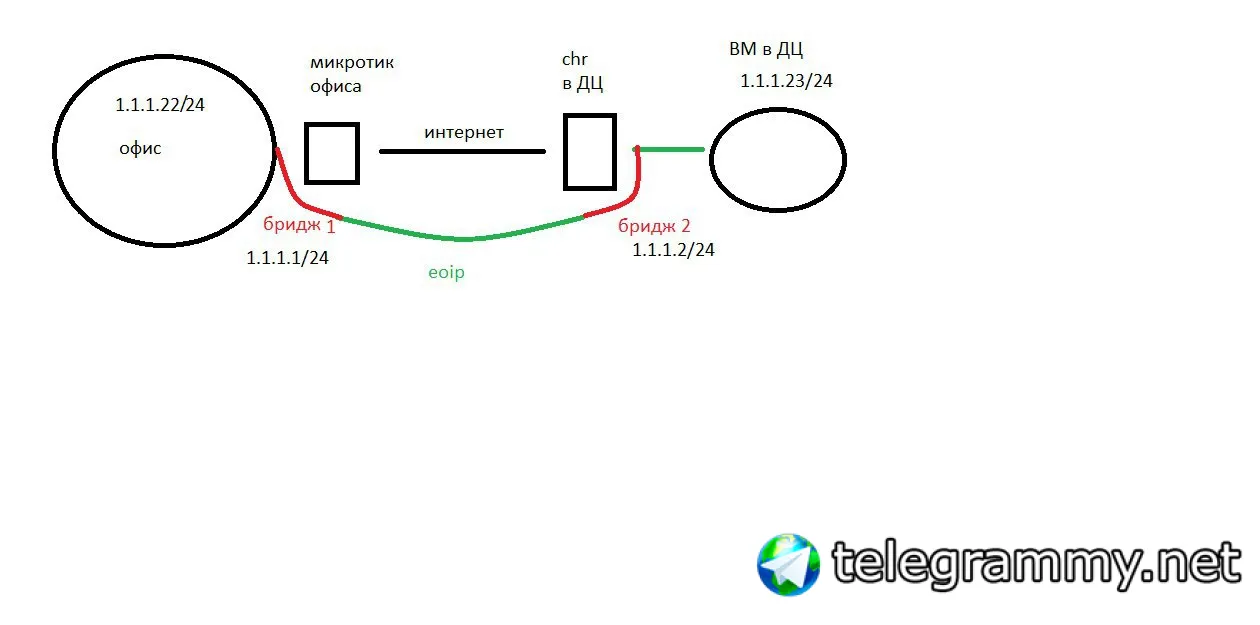
из офиса через eoip все видят бридж2
Bomberman
вм видит бридж2
Bomberman
офис не видит вм
бридж1 не видит вм
вм не видит ни бридж1 ни офис
Bomberman
Почему?
Cumberbatch
У "чистого" ipsec мне лично видится единственный минус - нет интерфейса, состояние которого возможно отслеживать. На который можно повесить линковочный адрес. И, соответственно, хлопотнее динамическую маршрутизацию сделать между двумя узлами.
Так настрой обычный ospf 3 и политиками лупбеки пропиши
Nickolay
Прописываю вторую политику, туннель established и после этого обе удаленные сети отваливаются, где я косячу?
Nickolay
После flush sa на некоторое время проявляется одна сеть, потом отваливается.
An
колеги что я делаю не так?
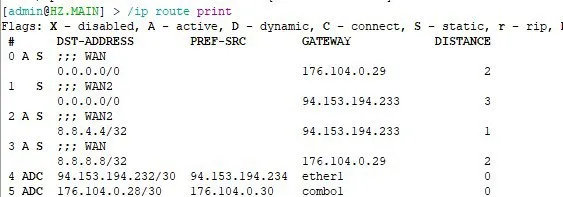
/tool netwatch
add comment="Chenge Main ISP" down-script="/ip route set distance=5 numbers=[find comment=WAN]" host=8.8.8.8 interval=3s up-script=\
"/ip route set distance=2 numbers=[find comment=WAN]"
An
Роуты
An
 An
netwatch не в какую не срабатывает
 Андрей
find comment=WAN и на up и на down
Андрей
а пардон, там разная метрика.
Bomberman
Андрей
лучше через рекурсивный маршрут сделать. с check-gateway=ping
 Алексей
А зачем вообще дистанцию нетвотчем назначать?
An
я толкько начал изучать RouteOS, вот что удась самостоятельно разобрать.
Moneron 🇷🇺
Ну и небольшие потери на инкапсуляцию тоже стОит иметь ввиду
Оверхед у транспортного ипсека меньше, чем у туннельного :)
Moneron 🇷🇺
GRE проигрывает IPIP в размере заголовка. К тому же его некоторые провайдеры целенаправленно блочат.
Но если завернуть его в ипсек, то провайдеры не в курсе про гре
Moneron 🇷🇺
Так настрой обычный ospf 3 и политиками лупбеки пропиши
Оспф не поднимется оуэр чистый айписек. Ибо протокол линк стейт, а интерфейса нет.
Moneron 🇷🇺
Прописываю вторую политику, туннель established и после этого обе удаленные сети отваливаются, где я косячу?
Level = unique в политиках
Cumberbatch
Оспф не поднимется оуэр чистый айписек. Ибо протокол линк стейт, а интерфейса нет.
Мухи отдельно котлеты отдельно
An
IPSEC в режиме тунеля работает, узлы между собой общаються , но вот адреса с ТИКа на удаленную сеть не пингуютсья, куда копать?
Tim
Но если завернуть его в ипсек, то провайдеры не в курсе про гре
Я не полностью вникать в контекст.
Можно просто использовать только транспортный IPSec.
Зачем нужен туннель?
Tim
IPSEC в режиме тунеля работает, узлы между собой общаються , но вот адреса с ТИКа на удаленную сеть не пингуютсья, куда копать?
Вероятно, вопрос выше к вам.
Зачем туннель?
An
объденеят офис и ДЦ
Cumberbatch
An