 Максим


Всем привет! Отписываюсь как и обещал по поводу восстановления доступа без потери конфигурации. Понижал через netinstall до 6.40.1 и через эксплоит на питоне вырвал пароль. Сменил пароль и обновил до актуальной версии, а так же закрыл доступ из вне.
Максим
Буду признателен если подскажите где искать "мусор". Оператор связи говорил что много исходящего трафика генерируется.
Cumberbatch
Vladimir
настройки прокси проверить и скрипты посмотреть
Максим
Лучше с нуля настроить.
ну сейчас хотя бы посмотреть можно что да как и по новой накатить все :)
Максим
прокси офф
Максим
ладно будем смотреть в будни. может кто-то из работников подхватил что-то.
спасибо за советы
 Nikita
Подарок на МУМ
Nikita
 Nikita
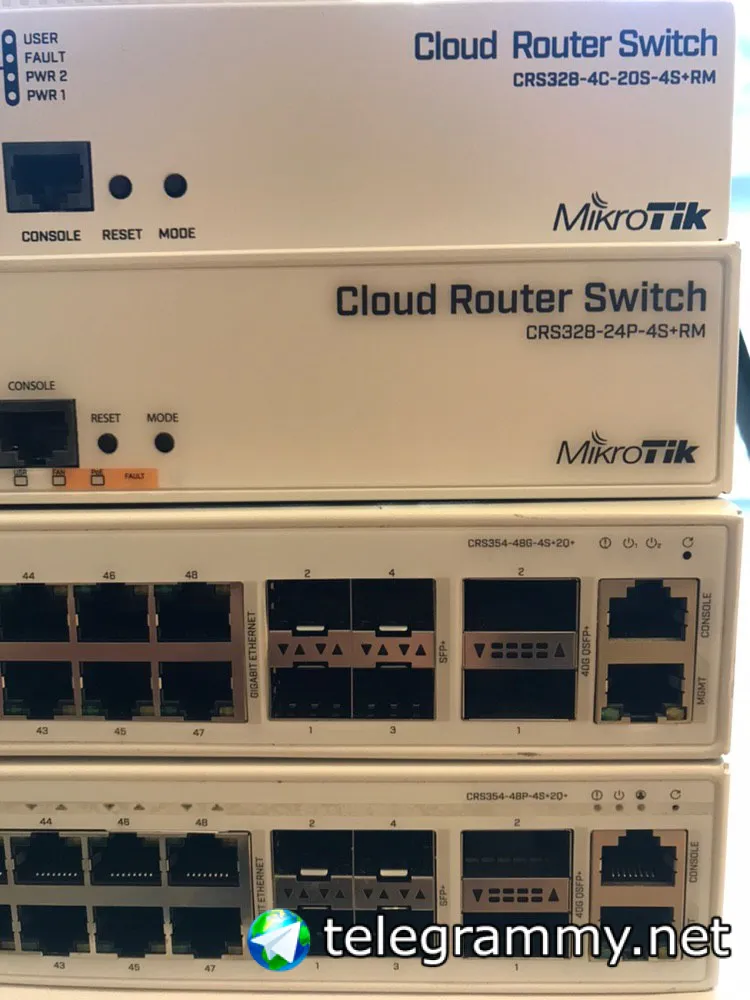 Nikita
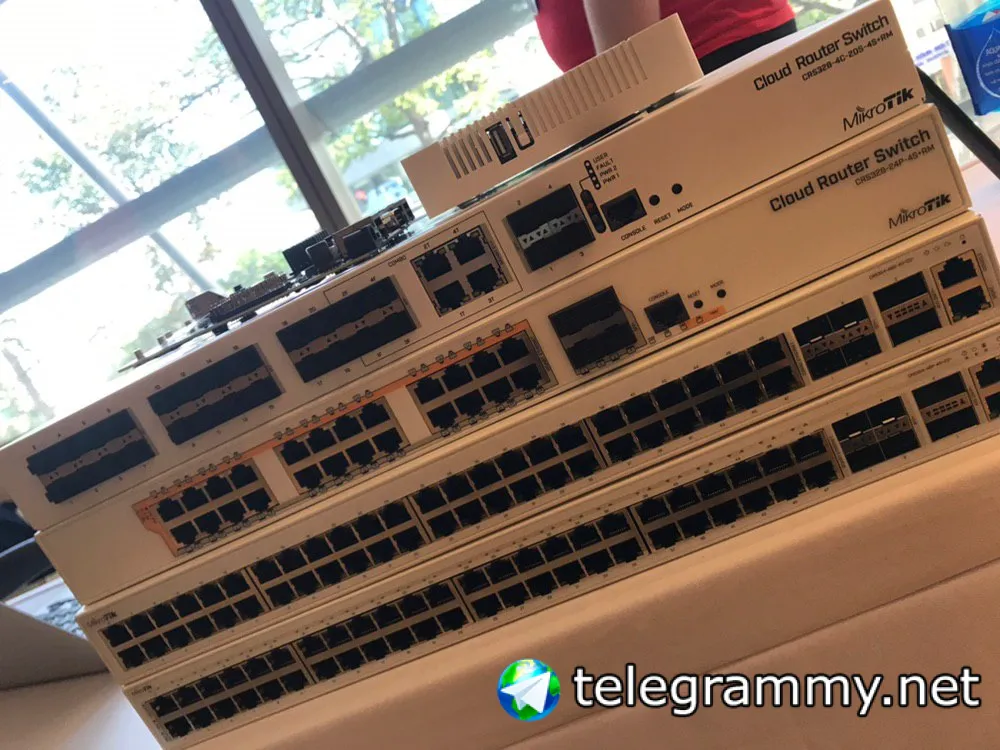 Юрий
 Юрий
Это все подарки?
 Alex
Так это Вьетнам - там тепло
 Raul
привет всем
скажите, а реально для каждого пользователя IPsec+L2TP сделать свой IPSec secret?
Не очень хорошая идея делать один secret для всех. Если потребуется сменить пароль, то придется заходить на все компьютеры к пользакам, чтобы поменять им пароль.
 Алексей
я их хочу...
Nikita
Попробую достать
Nikita
 Алексей
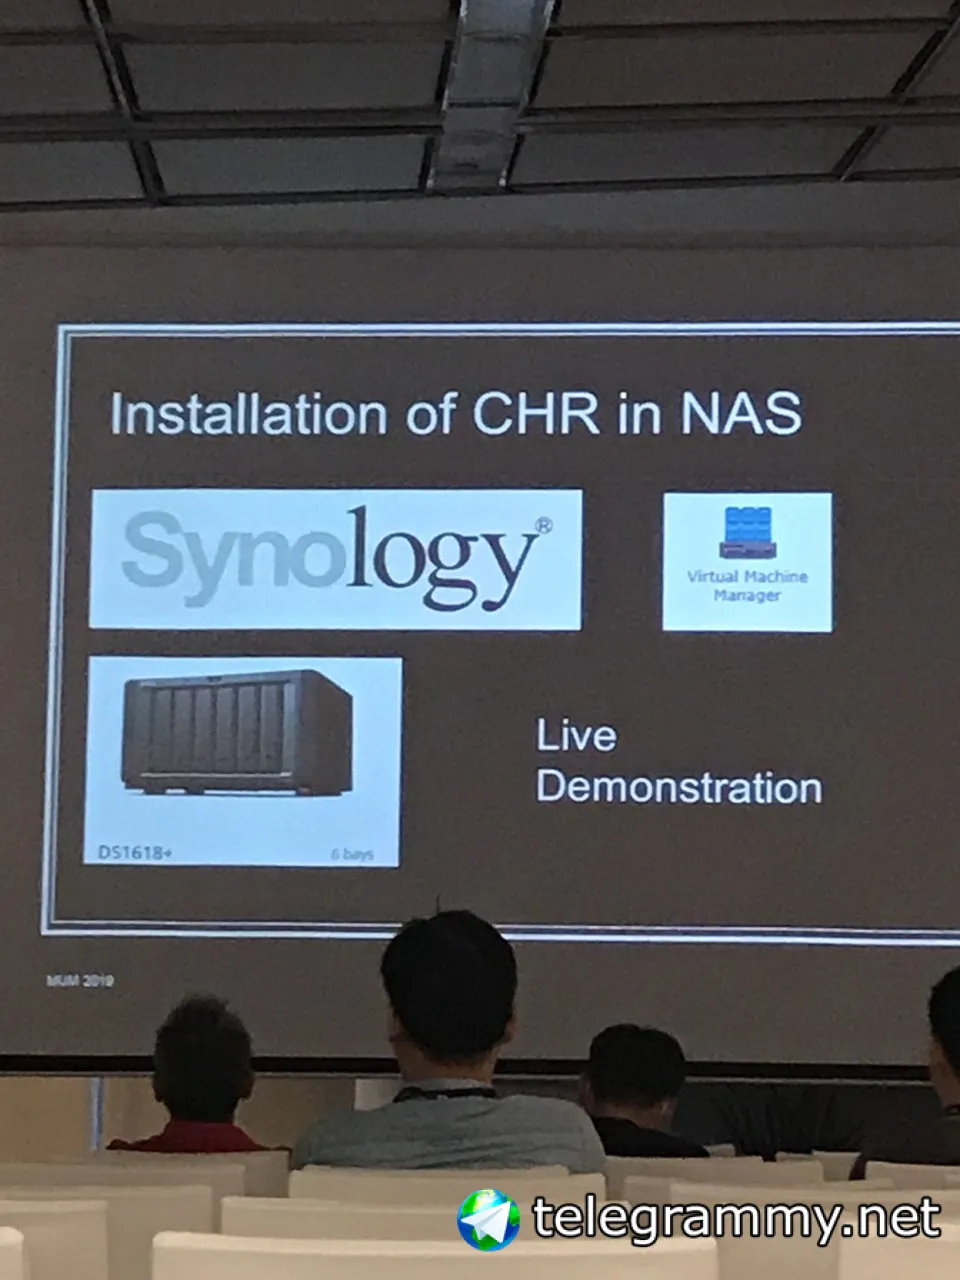
я не давно на эту тему думал, что в синолоджи можно пихнуть цхрку, только надо пару разъёмов сетевых на синолоджи тогда :) получится хороший комбайн :)
Nikita
Автору лучшего вопроса спикеру подарок - маленький синодожи нас. Придумайте что-нибудь оригинальное плиз :)
Nikita
Пока в голове только вопрос об аппаратной поддержке IPSec
 Dmitrii
можно ли доставить сетевых карт?
Поддержка в докере или встандартном VirtualAPlication?
Bomberman
Не очень хорошая идея делать один secret для всех. Если потребуется сменить пароль, то придется заходить на все компьютеры к пользакам, чтобы поменять им пароль.
Ну так подскажи как сделать разный для всех?
Dmitrii
@tarikin дополнительно Wifi будет в синоложи?
Алексей
непонятно только можно ли будет его пробросить внутрь ВМ с CHR
Dmitrii
так для него дрова нужны, не все поддерживаются, как пробросить его в CHR да
Raul
Ну так подскажи как сделать разный для всех?
Прошу прощения, не так прочитал вопрос. Для каждого пользака свой ppp-secret(логин+пасс), ipsec-secret один для всех.
Dmitrii
Автору лучшего вопроса спикеру подарок - маленький синодожи нас. Придумайте что-нибудь оригинальное плиз :)
могут ли положить CHR в стандартный репозиторий контейнеров, чтобы каждый сам мог у себя разворачивать?
Юрий
Можно прикрутить хотспот с бд и хранением всех данных в одном устройстве, теоретически...
 Moneron 🇷🇺
Bomberman
Прошу прощения, не так прочитал вопрос. Для каждого пользака свой ppp-secret(логин+пасс), ipsec-secret один для всех.
На данный момент так и сделано
Bomberman
Проще с сертификатами
Рассмотрю Вашу идею. Это надо на ike v2 переходить или первая версия тоже поддерживает?
Насколько помню, сертификаты можно и в самом мт сгенерировать?
Юрий
Можно прикрутить хотспот с бд и хранением всех данных в одном устройстве, теоретически...
А-ля под закон яровой, в отдельно взятом chr на nas
Bomberman
Добрый день Ув. Гуру RouterOSa , вообщем дело такое,мне нужно пустить vlanы через тегированый порт на свитч trendnet ,но в новой версии router os ,а именно в 6.43.8 vlanы как то стали по другому работать чтоле,даже если я создаю vlan_10 на eth4 ,и создаю dhcp сервер на интерфейс vlan_10 он не раздает айпишки пока я не создам bridge (port eth4+vlan_10)Как это система работает?
Nikita
туда можно свисток вай-файный вставить
Задал три нокаутирующих вопроса: проброс vlan, проброс usb девайсов, аппаратный ipsec. Чувак растерялся, сказал, что не тестировал, но должно работать.Про ipsec сказал нет
Алексей
Задал три нокаутирующих вопроса: проброс vlan, проброс usb девайсов, аппаратный ipsec. Чувак растерялся, сказал, что не тестировал, но должно работать.Про ipsec сказал нет
ну да, я точно знаю что DSM поддерживает вай-фай по юсб :) только с пробросом вопрос :)
Moneron 🇷🇺
Dmytro
Это вам не поможет
Тик 2 подключён к Тик 1 у которого статический Ip. Какой лучше использовать проброс порта ?
Cumberbatch
Тик 2 подключён к Тик 1 у которого статический Ip. Какой лучше использовать проброс порта ?
Подключайтесь тоже с удаленький на микрот 1. И далее обычно маршрутизацией подключайтесь. Можно конечно и дст-нат настроить. Решайте сами
Dmytro
Подключайтесь тоже с удаленький на микрот 1. И далее обычно маршрутизацией подключайтесь. Можно конечно и дст-нат настроить. Решайте сами
Мне лучше дст-нат. Порт 23, подходит?
Bomberman
Мне лучше дст-нат. Порт 23, подходит?
Для чего? Вообще, на этот порт часто ломятся, не советую использовать
Dmytro
Для чего? Вообще, на этот порт часто ломятся, не советую использовать
Для удаленного доступа на тик 2
Cumberbatch
Мне лучше дст-нат. Порт 23, подходит?
Лучше использовать ssh. На микроте 1 порт 22. А вот для дст-нат используйте допустим 8022
Dmytro
Bomberman
Лучше использовать ssh. На микроте 1 порт 22. А вот для дст-нат используйте допустим 8022
+
telnet - это открытая передача информации
Andrey
 Peter
Добрый день! Маленький вопрос. Провайдер дает несколько белых ip. 1 используется для пользователей через nat. Задача воткнуть железку в mikrotik и дать белый ip. Как сделать? Сделать bridge с провайдером и на железке прописать ip?
Юрий
Peter
Как вариант, или нетмапом
Как я понимаю netmap в том случае если железка получила серый ip верно?
Nikita
 Dmitrii
тогда уж посоветовали бы dst-nat сразу.
Peter
Интересует возможность дать железке сразу белый ip не выдавая серый.
Юрий
В вопросе как раз несколько адресов, да и первый вариант с бриджем норм, хотя выставлять железки во вне без файерволла - "не то пальто"
Виталий
Юрий
Ниндзя-х..индзя )
Peter
Тогда бриджем
А можете подсказать как в этом случае бриджевать? В eth1 провайдер в eth3 железка. сейчас на eth1 висит ip .23, а на eth3 нужно дать .24. eth1 и eth3 приджую. а ip как повесить?
Юрий
В бридж оба порта, один адрес на бридж, другой в железку