 Vitalii


соеденить по pptp
 Ettercap
Попробую еще как будет pptp
Ettercap
Странно...
Но, как вариант, в шедулер закинуть скрипт, который будет отключать/включать соединение
Скрипт пробовал по инструкции https://blog.simplix.info/auto-vpn/
Не получилось, не перезванивает.... не знаю, может косячу где-то
Vitalii
а если с микрота на комп цепляться?
Ettercap
а если с микрота на комп цепляться?
Сервер поднять на Windows? Хм... поищу мануал, никогда не делал так
Vitalii
так поднимать даж не надо
 Bomberman
Скрипт пробовал по инструкции https://blog.simplix.info/auto-vpn/
Не получилось, не перезванивает.... не знаю, может косячу где-то
rasdial vpn /disconnect
rasdial vpn user pass
Vitalii
https://remontka.pro/windows-vpn-server/
Cumberbatch
Роутер hap AC2. Клиент жалуется, что приходится постоянно переподключать iPAD. Андроиды работают стабильно. Может кто сталкивался с такой проблемой?
Frequency mode = regulatory domain, country = russia3, wireless protocol = 802.11 preamble=long, hw protection mode = rts cts, chanel width = 20 mhz
 Алексей
С подачи присутствующих в этом чате, настроил на каналах от 2ух провайдеров IPSEC+GRE, где-то IPSEC+L2TP. Прикрутил к этому всему OSPF, настроил приоритеты каналов с помощью костов а также router dead interval. И теперь у меня при отвале канала переключение на резервный занимает около 3 секунд. Пользователи даже не замечают.
Осталось шлифануть флоатинг роут фэйловером, и бфд.
 Cooper
 An
 An
а в итог вот такая ошибка
An
 An
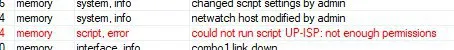
Я понимаю что не хватает прав, но каких прав и как их выдать не могу понять :(
Vitalii
System/users
Vitalii
А какой группе твой юзер?
An
Я работаю из под пользователя, группа full
Vitalii
 Vitalii
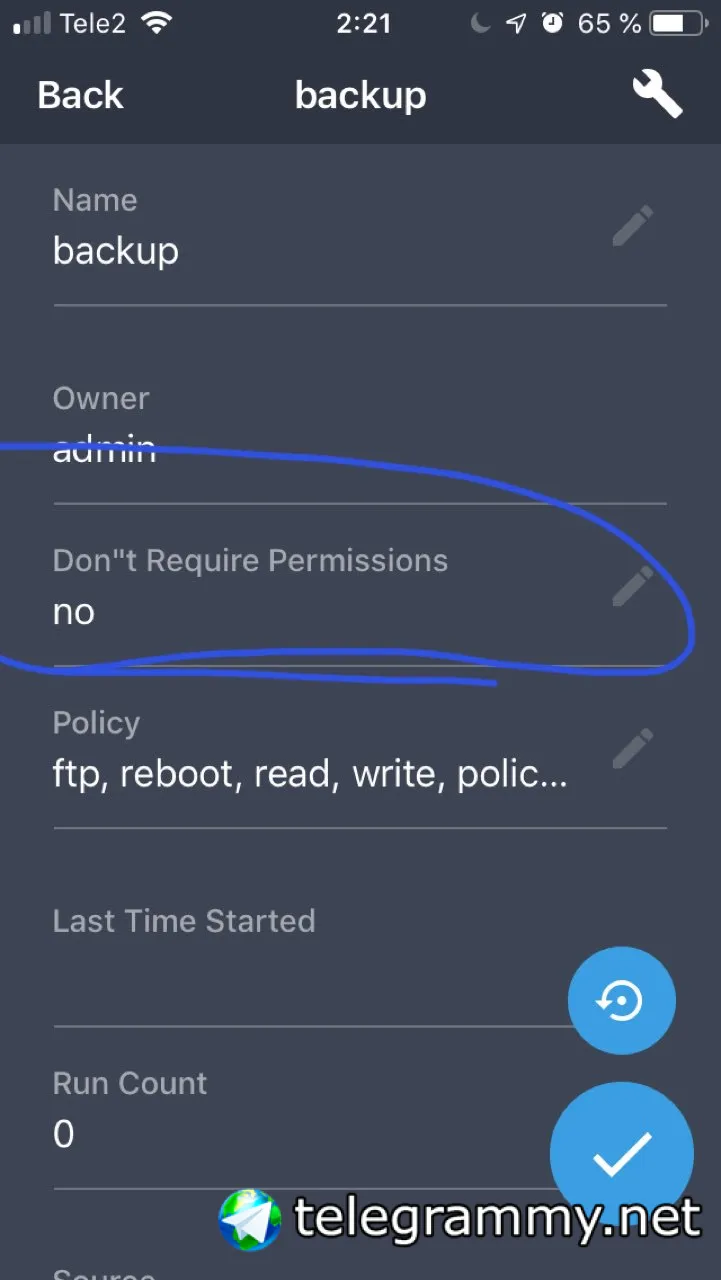
В настройках скрипта поменяй
An
Ошибка пропала, но вот не задача netwatch не обрабатывает скрипт
 Moneron 🇷🇺
Нетвоч может запускать скрипты с правами read, write, test, reboot. Если у скрипта есть другие полиси – получаете ошибку.
 Михаил
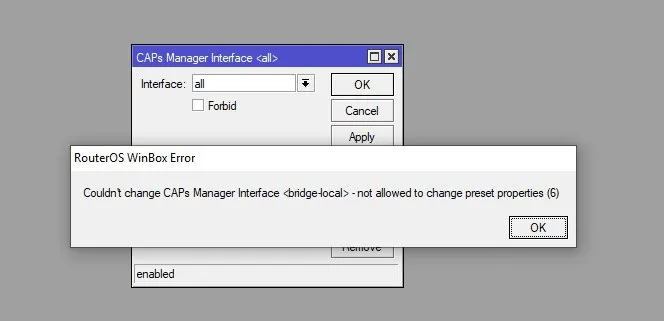
доброе утро, не могу никак сообразить и понять, разварачиваю сеть CAPsMAN, и не хочу чтобы сетка вещала в ван порт, пытаюсь выбрать bridge-local или же поставить wan порт в Forbid но микротик ругаеться, не могу понять ((
Михаил
 Otto
ну создай сущность с нужным интерфейсом, а для олл поставь форбид
Alexander
Всем привет. В описании к RB4011iGS+5HacQ2HnD-IN сказано, что порт оптический порт SFP+. Это какие модули, кто может подсказать?
E
ну создай сущность с нужным интерфейсом, а для олл поставь форбид
странно что до этих настроек не дошли интерфейс листы
Moneron 🇷🇺
ну создай сущность с нужным интерфейсом, а для олл поставь форбид
+. нельзя поменять интерфейс в all, только форбиднуть можно
E
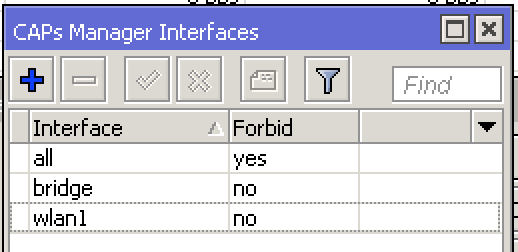
прикол с форбидов олл, после включения не подтягивает wlan с устройства на котором контроллер
E
 E
даже так не подтягивает
E
wlan в бридже
Vitalii
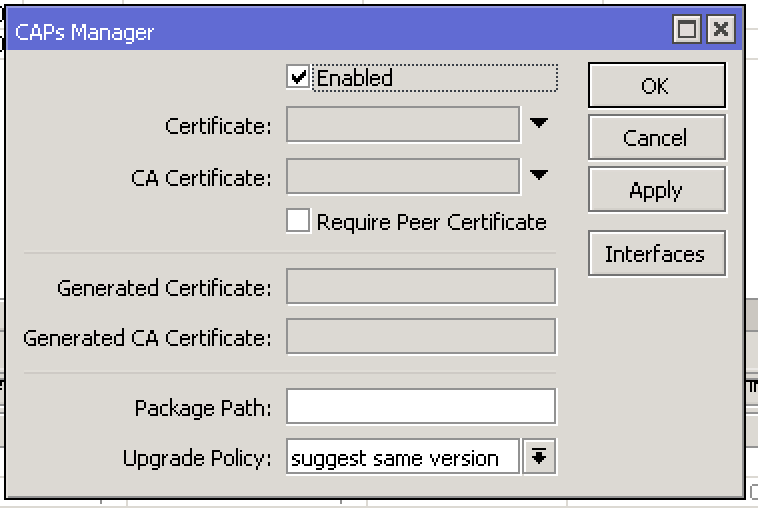
а где эта нстройка? что то потерял
E
 E
кнопка интерфейсы
Михаил
прикол с форбидов олл, после включения не подтягивает wlan с устройства на котором контроллер
возможно all forbid надо в низ опустить?
E
Не, тут нет порядка
Михаил
ну вдруг :)
E
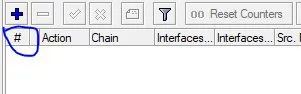
# бы была
Vitalii
порядок есть там где есть решетка
Vitalii
 Bomberman
как говорит Александр: "Видим решётку - напрягаемся" )))
Михаил
я всегда напрягаюсь )
 Alexandr
Коллеги, есть задача в одном из кафе города сделать гостевой, бесшовный wifi, планирую ставить туда 3 точки доступа wap ac и подключать их через capsman к контроллеру. Подскажите вывезет ли hex poe lite роль контроллера или стоит взять что-то помощнее?
Александр
Коллеги, есть задача в одном из кафе города сделать гостевой, бесшовный wifi, планирую ставить туда 3 точки доступа wap ac и подключать их через capsman к контроллеру. Подскажите вывезет ли hex poe lite роль контроллера или стоит взять что-то помощнее?
Если Local Forward = yes поставить - то вывезет.
E
бесшовный wifi это легеда, а по существу да, local forwarding и хоть hap lite вывезет
E
если не нужно всепогодное исполнение я бы выбрал cAP AC, там нормальный poe
E
и цена ниже
 Aleksandr
Всем привет, кстонибудь CAPsMAN поднимал в CHR? Не было случайно проблем с брижами?
Antans
Всем привет, кстонибудь CAPsMAN поднимал в CHR? Не было случайно проблем с брижами?
Поднимал. все работает без проблем.
Alexandr
и цена ниже
тут ещё важный критерий это дизаин) cap не особо вписывается, а рисовать и печатать новый корпус нет желания и времени)
Aleksandr
Ну я так еще не пробовал хотел просто запихнуть в бриджи, трафик не идет вобще, немогу понять почему, притом что IP получают клиенты
Aleksandr
Нашел проблему, может кому пригодится
Aleksandr
Packets not passing from guests
The problem: after configuring a software interface (VLAN, EoIP, bridge, etc.) on the guest CHR it stops passing data to the outside world beyond the router.
The solution: check your VMS (Virtualization Management System) security settings, if other MAC addresses allowed to pass if packets with VLAN tags allowed to pass through. Adjust the security settings according to your needs like allowing MAC spoofing or certain MAC address range. For VLAN interfaces, it is usually possible to define allowed VLAN tags or VLAN tag range.
Using vlans on CHR in various Hypervisors
In some of hypervisors before Vlans can be used on VMs they need to first be configured on hypervisor it self.
ESXI
Enable Promiscuous mode in port group or virtual switch that you will use for specific VM.
Aleksandr
Ну да оно
 Roman
В мире WEB-разработки можно автоматизировать управление сервисами с помощью DevOps инструментов (Chief, Puppet, Kubernetes, Ansible, SaltStack).
Можно ли что-то подобное заюзать для MikroTik RouterOS?
// Пока я копнул только в Ansible, но там очень куцый инструментарий для RouterOS - на первый взгляд годится только чтобы автоматизировать бэкапы или как инструмент для выполнения одной команды одновременно на N-девайсах. Но нет инструментов для контроля состояния конфигурации. Kubernetes вообще не подходит для управления роутерами - так что тоже мимо.
Roman
Лучшее что придумал - это ansible + full config files + /system reset-configuration run-after-reset=fullconfig.rcs
Так получается что-то похожее на true ansible way of managing state. Для домашнего роутера годится, но не более.
Максим
всем привет. в общем только сегодня обнаружили что роутер заражен. генерирует много трафика куда-то. естественно пароль не подходит. и к сожалению нет бекапа конфигурации.
Собственно есть идея сделать так. Пинизить версию прошивки через netinstall (БЕЗ СБРОСА КОНФИГУРАЦИИ). Если это вообще возможно.
Сейчас стоит 6.42.7 хочу на 6.40.1. В ней есть дыра которая позволяет узнать пароль.
Как думаете. Прокатит?
Максим
Сменить пароль и обновиться уже на последнюю.
 Alex
А что там такого настроено,что нельзя просто скинуть к заводским
Максим
Прошлый админ настраивал. Не хотелось бы заново настраивать.
Alex
А что там такого настроено,что нельзя просто скинуть к заводским
Попробуй,расскажешь. Желаю удачи
 😷Драничек
Плохо настроил, видимо, раз так вышло у Вас. Нетинсталл должен затереть конфиг
Максим
Плохо настроил, видимо, раз так вышло у Вас. Нетинсталл должен затереть конфиг
там же есть пункт который позволяет сохранить конфигурацию
😷Драничек
Тогда какой смысл его нетинсталлить?
Максим
понизить версию прошивки
E
и будешь потом разбираться где настройки прошлые, а где дыра
E
проще с ноля
Alex
Я не видел такой функции. Но я один раз его юзал, когда он не хотел быть видимым в винбоксе
Alex
вдруг там пароли какие то от vpn
Максим
Я не видел такой функции. Но я один раз его юзал, когда он не хотел быть видимым в винбоксе
http://joxi.ru/RmzEXjbF0qYblr