
 Bomberman

 Cumberbatch
Anton
А причем тут мту?) Если изначально человека не пускало?
История из жизни. Пока мту не понизил, никакие яблочные даже прицепиться на точку не могли. Возможно особенности конкретной Настройки, но за что купил, за то продаю.
 Kirill
Господа, добрый день!
есть счастливые обладатели crs 317?
сколько он на самом деле скорости выдает на sfp+ портах?
 Vlad
Господа, добрый день!
есть счастливые обладатели crs 317?
сколько он на самом деле скорости выдает на sfp+ портах?
Добрый. Я счастливый облодатель 4 гбит я смог забить. Но пока больше нечем. И это постоянная сейчас нагрузка на канал. 8 портов занято через dac кабель
Vlad
Я бы предоставил скрины но я в больнице лежу. Я думаю выжмет все 10 гбит
 Moneron 🇷🇺
Господа, добрый день!
есть счастливые обладатели crs 317?
сколько он на самом деле скорости выдает на sfp+ портах?
Как свитч – вытащит все 10г. У МТ неблокирующая матрица коммутации
Vladislav
История из жизни. Пока мту не понизил, никакие яблочные даже прицепиться на точку не могли. Возможно особенности конкретной Настройки, но за что купил, за то продаю.
Прикол в другом. Каждый что то делал, у каждого заработало, причем у всех методы совершенно разные. Пока я склоняюсь что нужно было поменять страну на штаты, отключить N режим, оставить расширение на 20, и ставить что очень важно HT Guard interval на long
 Oleg
Добрый день! В общем, как я и сказал, на тестовом стенде gre + ospf заработали как надо. Я попробовал потестировать скорость коннекта бтестом и увидел интересный нюанс. Нагрузка на туннель 100 Мбит в обе стороны, в интерфейсах tx и rx по 100. Но на физических интерфейсах один принимает 100 Мбит а другой отдает с той же скоростью, хотя он к работающему туннелю отношения не Имеет. Я где. То туплю?
Bomberman
Добрый день! В общем, как я и сказал, на тестовом стенде gre + ospf заработали как надо. Я попробовал потестировать скорость коннекта бтестом и увидел интересный нюанс. Нагрузка на туннель 100 Мбит в обе стороны, в интерфейсах tx и rx по 100. Но на физических интерфейсах один принимает 100 Мбит а другой отдает с той же скоростью, хотя он к работающему туннелю отношения не Имеет. Я где. То туплю?
в смысле на физических интерфейсах интернета?
если да, то надо кост на одном из них поменять
Oleg
Стенд представляет из себя три устройства. Два как конечных и один типа провайдер. До провайдера идёт по два Линка. Поднято два gre туннеля от одного оконечного роутера до другого. Если без айпишников, то один туннель поднят между первыми интерфейсами оконечных роутера, второй - между вторыми. На Одном из роутера я запустил бтест. Он показывает следующее: интерфейс туннель2 нагружен в обе стороны на 100 Мбит, интерфейс ether1 нагружен на прием, ether2 на передачу. Мне казалось, что и tx и rx должны ходить через ether2 на котором работает туннель2
Юрий
Прикол в другом. Каждый что то делал, у каждого заработало, причем у всех методы совершенно разные. Пока я склоняюсь что нужно было поменять страну на штаты, отключить N режим, оставить расширение на 20, и ставить что очень важно HT Guard interval на long
Выкинуть яблочную продукцию надо. Только с ней какие-то косяки и фантомные проблемы вечно.
 Vassiliy
Выкинуть яблочную продукцию надо. Только с ней какие-то косяки и фантомные проблемы вечно.
да ладно, хлаоми тоже часто чудачит
Юрий
Дома 5 аппаратов, проблем нет. Я решал с ипхонами переходом на 11 канал (в абсолютно чистом эфире) и НТ интервалом. По другому не взлетало.
Cumberbatch
Давайте по существу. Свои мнения оставьте при себе.
Oleg
По существу - разобрался при помощи заворачивания входящего трафика в соответствующие таблицы. Теперь роутер отвечает на тот же интерфейс, с которого получил трафик
Moneron 🇷🇺
Прикол в другом. Каждый что то делал, у каждого заработало, причем у всех методы совершенно разные. Пока я склоняюсь что нужно было поменять страну на штаты, отключить N режим, оставить расширение на 20, и ставить что очень важно HT Guard interval на long
Отключить Н? Превратить и без того овощную технологию совсем в тыкву?
sai
Выкинуть яблочную продукцию надо. Только с ней какие-то косяки и фантомные проблемы вечно.
Кстати, Apple перестала получать сертификацию Wi-Fi Alliance начиная с iPhone 6
Vladislav
Отключить Н? Превратить и без того овощную технологию совсем в тыкву?
Александр, может вы что то подскажите, хотя помню говорили что не преподаете вайрлесс ибо физика.
Гугл пестрит сообщениями что микротик бывает не дружит с яблоками, и каждый кто решил данную проблему пишет, что он "поменял канал", "включил такую то ширину", etc
Но конкретно нет какого-то гарантированного решения
Cumberbatch
Александр, может вы что то подскажите, хотя помню говорили что не преподаете вайрлесс ибо физика.
Гугл пестрит сообщениями что микротик бывает не дружит с яблоками, и каждый кто решил данную проблему пишет, что он "поменял канал", "включил такую то ширину", etc
Но конкретно нет какого-то гарантированного решения
Покажите уже ваш конфиг. Ей богу. Одни слова.
И логи. И вам помогут
Vladislav
Покажите уже ваш конфиг. Ей богу. Одни слова.
И логи. И вам помогут
Да пожалуйста, вечером. Но я сомневаюсь что вы в нем что то увидите. Я не думаю что ошибка из за некорректной настройки
Cumberbatch
Да пожалуйста, вечером. Но я сомневаюсь что вы в нем что то увидите. Я не думаю что ошибка из за некорректной настройки
Если у меня работает и у других работает а у вас нет то ... попробуем помочь 😉
Bomberman
коллеги, поправьте меня, если я не прав... NAT отрабатывает до фаерволла?
Cumberbatch
Сначала мангл потом фильтр
Bomberman
я заблочил с инета форвард в локальную сетку и весь dst-nat отвалился
сделан дроп всего, кроме dst-nat и заработало
 Алексей
Bomberman
да
Bomberman
да, пардон, понял свою ошибку, перепутал input и forward
в принципе, что логично, так на форвард сетка локальная всем ветрам открыта
Bomberman
там немного по-другому пакеты пойдут
Marat
 aladin.00
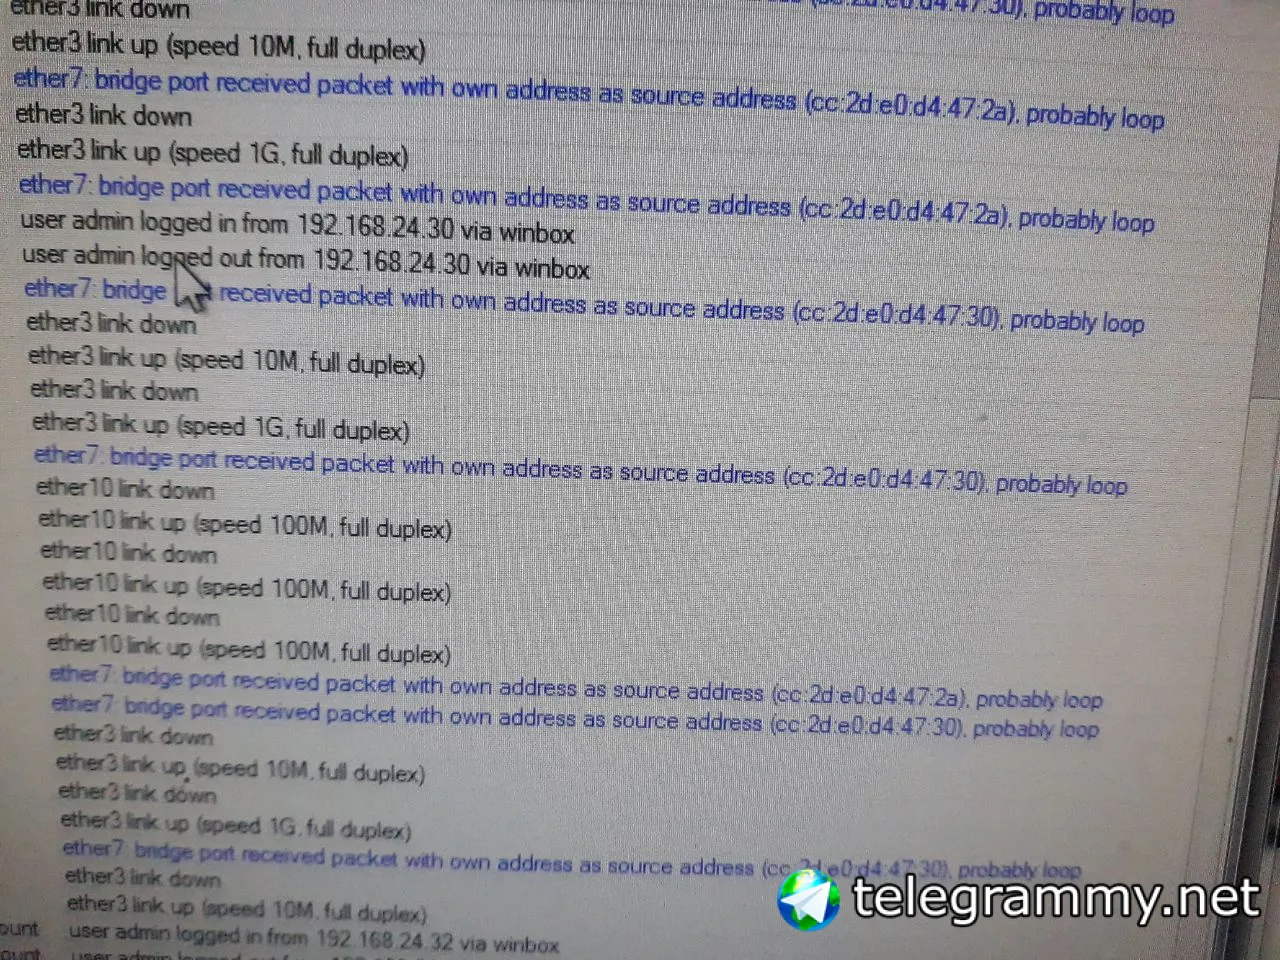
Добрый день.помогите понять.стоит микротик 2011 в качестве коммутатора.стояла прошивка 6.40.9 было все норм.прошил 6.42.11 появилась проблемма
aladin.00
 aladin.00
Откат на 6.40.9 решает проблемму
 Innokentiy
Cumberbatch
 УГРЮМЫЙ
Const
Здравствуйте. Коллеги, подскажите, пожалуйста, у кого CCR1009-7G-1C-PC: память распаяна или можно заменить, при необходимости?
Vladislav
например
У меня лично было так что отвалилось полсети после настройки Квик сетом, просто маска с 20 поменялась на 24
Vladislav
Да можно было клиентов забить статикой, но я не заморачивался вот итог, было пару лет назад
 Сергей
Здравствуйте. Коллеги, подскажите, пожалуйста, у кого CCR1009-7G-1C-PC: память распаяна или можно заменить, при необходимости?
https://viva-telecom.org/images/MIKROTIK/ccr1009-7g-1c-pc_10.jpg
Const
https://viva-telecom.org/images/MIKROTIK/ccr1009-7g-1c-pc_10.jpg
спасибо )
ндя, думал, там нечто больше, чем одна плата и расчёска радиатора
 Алексей
спасибо )
ндя, думал, там нечто больше, чем одна плата и расчёска радиатора
Ну и 4 Хуникса справа, если мне глаза не врут?
Алексей
Я так и сказал 😁
Если хорошо знать что в него заложено по-дефолту, то можно конечно и им пользоваться, дело привычки, в некоторых случаях наверняка можно и им пользоваться.
An
Коллеги, кто знает команду, которая дропает\закрывает все соедеенения /ip firewall connectinons ?
Fasv
/ip firewall connection remove [find]
Fasv
Только сегодня нужна была
Fasv
При большом количестве коннекторы может глючить
Fasv
Коннектов*
Vladimir
А если conntrack выкл/вкл?
 Nickolay
Подключаю удаленные филиалы как site-to-site ipsec, все работает, обе сети видят друг друга, но если пускать пинг из консоли роутера, то удаленная сеть не пингуется.
Nickolay
Подскажите где проблема?
 Vladimir
Cumberbatch
Подключаю удаленные филиалы как site-to-site ipsec, все работает, обе сети видят друг друга, но если пускать пинг из консоли роутера, то удаленная сеть не пингуется.
Либо source адрес указывайте либо доп правило для локального адреса
 Alexander
народ, подскажите как лучше сделать, чтоб было красиво. имеется: центральный офис с 2 каналами интернета, есть по паре свободных белых айпишников на каждом. на входе планируется поставить 2 ccr1016 для обеспечения отказоустойчивости железа. пара десятков удалённых офисов с одним каналом фиксированного интернета и вторым - 4г-модемом. шлюзы тоже микротики. нужно организовать шифрованный канал впн между центральным офисом и удалёнными. в случае пропадания любого из каналов интернета, соединение не должно разрываться. связь удалённых офисов между собой не нужна.
Vladimir
оно будет разрываться в любом случае
Vladimir
ну то есть как я вижу - vrrp. Но при обрыве линии или пропадании связи все равно будет некоторая пауза, пока одна из железок не возьмет на себя функции упавшей
Vladimir
детали вполне гуглятся по словам "mikrotik vrrp"
Vladimir
ну и надо будет поддерживать идентичность конфигурации устройств, конечно
Vladimir
а на клиентах можно, например, сделать некрасиво - два eoip через 4g и провод до одного из центральных роутеров, их в бридж на обоих концах, у eoip который по 4g pasth cost сделать повыше - тогда при пропадании проводного интернета соединение не потеряется точно )
Vladimir
Выше поправил про vrrp
Moneron 🇷🇺
народ, подскажите как лучше сделать, чтоб было красиво. имеется: центральный офис с 2 каналами интернета, есть по паре свободных белых айпишников на каждом. на входе планируется поставить 2 ccr1016 для обеспечения отказоустойчивости железа. пара десятков удалённых офисов с одним каналом фиксированного интернета и вторым - 4г-модемом. шлюзы тоже микротики. нужно организовать шифрованный канал впн между центральным офисом и удалёнными. в случае пропадания любого из каналов интернета, соединение не должно разрываться. связь удалённых офисов между собой не нужна.
На каналах со статикой – гре, через 4г – например, л2тп. Оспф овер это всё. Готово.
Vladimir
да, бондинг выглядит логичнее, но отпадывает
Vladimir
например l2tp например через 4g может не работать - если 4g клиенты у одного оператора за одним ip сидят
Vladimir
но через 4g какое-то ptp конечно надо будет делать, а поверх него уже тоннель
Vladimir
ospf хорошо, но сходится какое-то время, почти мгновенно при правильной настройке, но иногда мешает - тем, что почти, но не совсем мгновенно.
И иногда внезапно нужно l2.
Но если l2 не нужно, и мгновенная сходимость тоже - тогда конечно ospf
Moneron 🇷🇺
например l2tp например через 4g может не работать - если 4g клиенты у одного оператора за одним ip сидят
Вручную распедалить сложно, но можно.
Alexander
На каналах со статикой – гре, через 4г – например, л2тп. Оспф овер это всё. Готово.
то есть, по gre на каждый белый айпишник ЦО с клиента?
Vladimir
вручную оператор может распедалить клиентов по разным своим маршрутизаторам. Клиент на это повлиять не может
Moneron 🇷🇺
вручную оператор может распедалить клиентов по разным своим маршрутизаторам. Клиент на это повлиять не может
Я про то, что через нат в один адрес вручную я подниму столько ипсек/л2тп сессий, сколько нужно. Но очень много ручной работы с ипсек.
Vladimir
а, в этом смысле - ну, так оно, согласен
E
а на клиентах можно, например, сделать некрасиво - два eoip через 4g и провод до одного из центральных роутеров, их в бридж на обоих концах, у eoip который по 4g pasth cost сделать повыше - тогда при пропадании проводного интернета соединение не потеряется точно )
Eoip же только на белых айпи работает