 Yevhen


И, по вашему мнению,что лучше юзать для данной задачи, swos, or ros?
 Андрей
swos вроде похоронили и уже не развивают
Yevhen
Ещё никогда не юзал МТ как свич. Буду учится.
 Pavel
Ещё никогда не юзал МТ как свич. Буду учится.
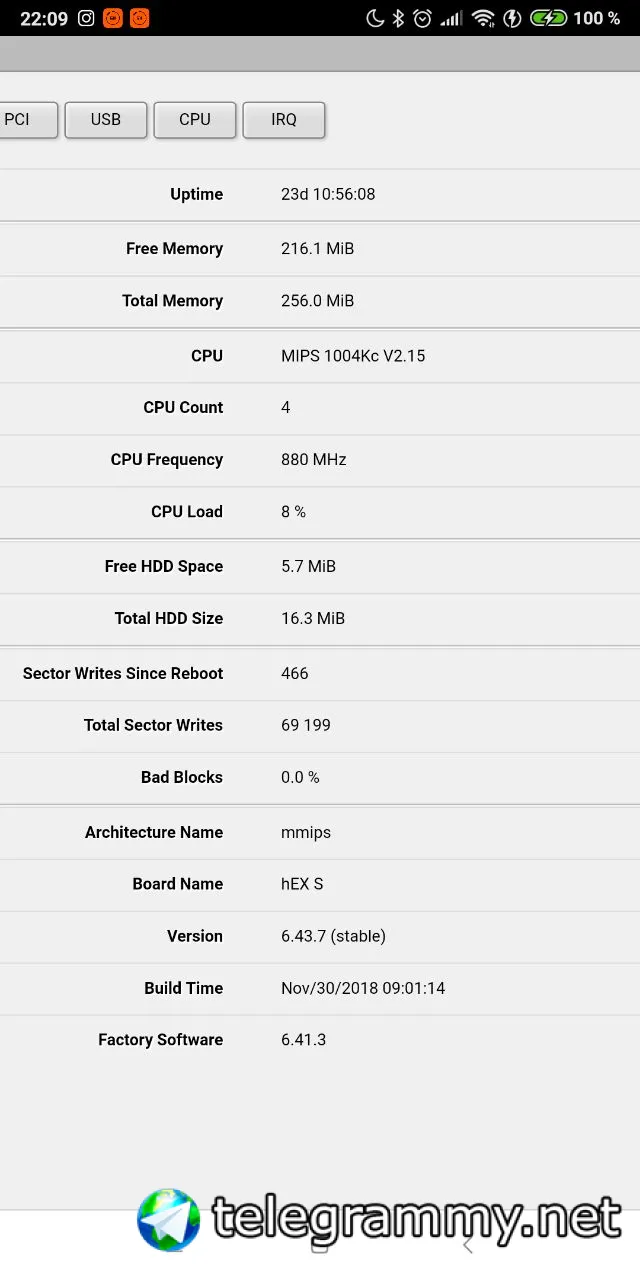
У меня на видеонаблюдении поселочном hex S роутером, а за ним 2x CRS106-1C-5S в роли свичей а за ними 6х PowerBox Pro) отлично работают и гоняют вланы допом по всей сетке)
Yevhen
Pavel
Траф финальный около 200 мбит
Pavel
36 камер
Pavel
Цп хз, надо смотреть, но не виснет ниче)
Yevhen
Спасибо за информацию.
Pavel
Ну, и на hex s пара туннелей EoIP поверх L2TP
Pavel
Для удаленной диагностики и контроля
Pavel
 Yevhen
Хекс точно справится. Я больше за црс волнуюсь.😄
Mihail
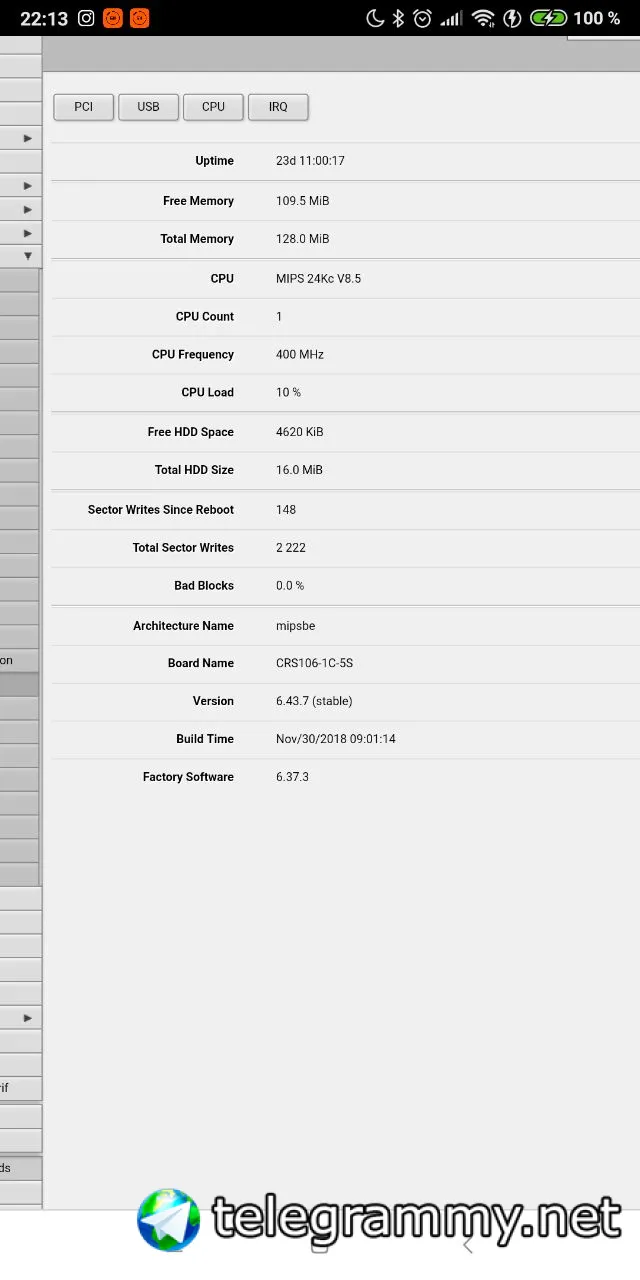
Црс в чистом свичинге а аппаратном hw должен вытянуть
Yevhen
Возьму на тест. Проверю на хомяках
Pavel
 Pavel
Да вроде тянет
Pavel
И даже не особо напрягается
Pavel
Прыгает бывает до 21%
Mihail
Пока нет коннешен трекинга
Mihail
И правил фаервола
Cumberbatch
Ребята. Давайте по существу
Yevhen
Спасибо за советы. Отзывы получил. Буду учитывать.
Aleksandr
Подскажите пожалуйста , есть основной микротик csr125 в режиме homeap и нужно на другом этаже подключить дополнительно hAp lite чтобы он был в качестве WiFi точки доступа и пару клиентов на проводе, какой режим выбрать ?так чтобы сеть у них была одна ?
 Алексей
Подскажите пожалуйста , есть основной микротик csr125 в режиме homeap и нужно на другом этаже подключить дополнительно hAp lite чтобы он был в качестве WiFi точки доступа и пару клиентов на проводе, какой режим выбрать ?так чтобы сеть у них была одна ?
соединить их витой парой между собой и с двух сторон порты пихнуть в локальный бридж.
Aleksandr
витой парой они соеденины
Aleksandr
порты в bridge судя по всему
Aleksandr
но при том раскладе который у меня сейчас есть wifi на 3 этаже работает но не у всех
Алексей
ну и все, на хап-лайте настройте вай-файку, обычно это делают также как и на самой хомеап
Aleksandr
а на 5 этаже где hap wifi не работает, сеть есть ,а интернета нет
Aleksandr
на hAp через quickset если делать , то какой режим лучше выбрать
Алексей
а на 5 этаже где hap wifi не работает, сеть есть ,а интернета нет
значит л2 нет, скорее всего
E
добрый день, всем, есть вопрос, не понимаю почему файер не пускает трафик между сетями. Есть гостевая сеть 10.0.0.0/24, есть рабочая 192.168.0.0/24. Хотел чтобы сетевой принтер был доступен из гостевой сети, прописал два правила, но трафик не бегает
E
1 chain=forward action=accept src-address=10.0.0.0/24
dst-address=192.168.0.202 log=no log-prefix=""
2 chain=forward action=drop in-interface-list=Bridges
out-interface-list=Bridges log=no log-prefix=""
E
в гостевом бридже arp=reply-only
E
мб в этом проблема?
E
если выключаю второе правило, все работает
 Vladyslav
E
спасибо, помогло
Bomberman
добрый день, всем, есть вопрос, не понимаю почему файер не пускает трафик между сетями. Есть гостевая сеть 10.0.0.0/24, есть рабочая 192.168.0.0/24. Хотел чтобы сетевой принтер был доступен из гостевой сети, прописал два правила, но трафик не бегает
можно просто дропать только new-пакеты, тогда можно обойтись 2-мя правилами
E
ок, в данном случае не критично, всего 2 бриджа
 Nickolay
Подскажите пожалуйста, по транкам может не тегированный трафик бегать? Дело в том, что имею огромный зоопарк свитчей, длинки-тплинки, микротики, и за один раз не смогу прописать вланы на всех свитчах, дабы не остановить работу предприятия, хочу по транкам гонять и не тегированный трафик.
Mihail
Можно ещё все завернуть в capsman для получения единой точки управления
 Nikolai
Подскажите пожалуйста, по транкам может не тегированный трафик бегать? Дело в том, что имею огромный зоопарк свитчей, длинки-тплинки, микротики, и за один раз не смогу прописать вланы на всех свитчах, дабы не остановить работу предприятия, хочу по транкам гонять и не тегированный трафик.
Может. Это называется hybrid port, когда одновременно и тегированый и нетегированый траф в порту
Oleksandr
Может. Это называется hybrid port, когда одновременно и тегированый и нетегированый траф в порту
Именно так это и называется :)
Oleksandr
Подскажите пожалуйста, по транкам может не тегированный трафик бегать? Дело в том, что имею огромный зоопарк свитчей, длинки-тплинки, микротики, и за один раз не смогу прописать вланы на всех свитчах, дабы не остановить работу предприятия, хочу по транкам гонять и не тегированный трафик.
Может, вешаете на порт вланы прост
 Sergey
в циске это switchport mode trunk
Oleksandr
транк это р2р между свичами где гоняется только тег через 1 физ порт(как правило)
Sergey
нет, транк это когда есть один нативлан без тега
Sergey
остальные стегами, без тега может и не быть
Oleksandr
нет, транк это канал р2р между свичами
Oleksandr
где есть только тег
Oleksandr
https://ru.wikipedia.org/wiki/%D0%9C%D0%B0%D0%B3%D0%B8%D1%81%D1%82%D1%80%D0%B0%D0%BB%D1%8C%D0%BD%D1%8B%D0%B9_%D0%BF%D0%BE%D1%80%D1%82
Oleksandr
матчасть.
Sergey
в циске гибрида не знаю, а в снрах гибрид это еще и с селектив qinq на порту
Oleksandr
смысл транка в нескольких вланах на одном физ канале
 Cooper
Oleksandr
ребят
Oleksandr
https://community.cisco.com/t5/%D0%BC%D0%B0%D1%80%D1%88%D1%80%D1%83%D1%82%D0%B8%D0%B7%D0%B0%D1%86%D0%B8%D1%8F-%D0%B8-%D0%BA%D0%BE%D0%BC%D0%BC%D1%83%D1%82%D0%B0%D1%86%D0%B8%D1%8F/%D0%BD%D0%B0%D1%81%D1%82%D1%80%D0%BE%D0%B9%D0%BA%D0%B0-%D0%BA%D0%B0%D0%BD%D0%B0%D0%BB%D0%BE%D0%B2-%D1%82%D0%B8%D0%BF%D0%B0-trunk-%D0%BD%D0%B0-%D0%BA%D0%BE%D0%BC%D0%BC%D1%83%D1%82%D0%B0%D1%82%D0%BE%D1%80%D0%B0%D1%85-cisco/ta-p/3126838
Oleksandr
читаем, учим матчасть
Oleksandr
то что у вас по транку летает всё подряд, не делает исколючений в общепринятой терминологии
Sergey
switchport trunk native vlan XXXX
Sergey
switchport trunk allowed vlan add XXXX и он буде без метки
Oleksandr
Trunk port или магистральный порт — порт, передающий тегированный трафик. Как правило, этот порт поднимается между сетевыми устройствами.
Oleksandr
https://habr.com/post/319080/
Oleksandr
читаем, учим матчасть х3
Sergey
вики как забор
Oleksandr
хабр тоже?
Oleksandr
оф форум циско?
Oleksandr
люблю я вот это вот "Вы всё врёти"
Sergey
https://community.cisco.com/t5/%D0%BC%D0%B0%D1%80%D1%88%D1%80%D1%83%D1%82%D0%B8%D0%B7%D0%B0%D1%86%D0%B8%D1%8F-%D0%B8-%D0%BA%D0%BE%D0%BC%D0%BC%D1%83%D1%82%D0%B0%D1%86%D0%B8%D1%8F/%D0%BD%D0%B0%D1%81%D1%82%D1%80%D0%BE%D0%B9%D0%BA%D0%B0-%D0%BA%D0%B0%D0%BD%D0%B0%D0%BB%D0%BE%D0%B2-%D1%82%D0%B8%D0%BF%D0%B0-trunk-%D0%BD%D0%B0-%D0%BA%D0%BE%D0%BC%D0%BC%D1%83%D1%82%D0%B0%D1%82%D0%BE%D1%80%D0%B0%D1%85-cisco/ta-p/3126838
Введите команду switchport trunk native vlan [vlan-id], чтобы настроить native VLAN. В этом VLAN будет отправляться и пприниматься нетэгированный трафик по протоколу 802.1q. Допустимыми значениями номера native VLAN являются значения от 1 до 1001.
Sergey
вы сами написали, и сами спорите
Sergey
Введите команду switchport mode trunk, чтобы настроить порт как канал типа trunk.
Sergey
и заголовок Настройка каналов типа trunk на коммутаторах Cisco
Oleksandr
 Oleksandr
всё, не спорю, всем спасибо