 invariance


возможно ты можешь создать модель пивота и там мутатор имплементить
invariance
https://laracasts.com/discuss/channels/eloquent/how-to-define-an-accessor-for-a-pivot-table-attribute?page=1
 Евгений
https://laracasts.com/discuss/channels/laravel/laravel-53-pivot-accessors-mutators
Евгений
почти то же самое
 Игорь
возможно ты можешь создать модель пивота и там мутатор имплементить
Да вот сейчас про модель и думаю + искать через модель будет намного удобнее, так как нужно там чекать когда заканчивается срок дейсвия, спасибо)
 Aleksey Y.
https://laracasts.com/discuss/channels/eloquent/how-to-define-an-accessor-for-a-pivot-table-attribute?page=1
У меня также на одном проекте
 Dmitry
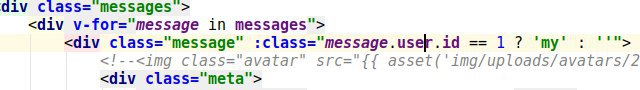
Скоро вью в говно превратят
Dmitry
 Dmitry
Ща бы юзать вью когда джс не знаешь
Dmitry
Зря к ларе его прикрутили. Такого говна я не видел. Челики делают шаблоны Блейд и юзаюд сдн и тащатсч
 Anonymous
Ябать запарафинелся тимурчик
Dmitry
Ахха
 старий
Зря к ларе его прикрутили. Такого говна я не видел. Челики делают шаблоны Блейд и юзаюд сдн и тащатсч
Я так же думал в своё время и про эликсир
старий
Ну что зря вообще он в ларе есть
Евгений
шото я в кроне запутался
Евгений
короче каждый 15 минут запускается вот это */15 * * * * /usr/bin/php /home/username/domains/domain.com/artisan schedule:run > /dev/null 2>&1
Евгений
в консольном Kernel
protected function schedule(Schedule $schedule)
{
$schedule->command('mycommand')->everyMinute();
}
Евгений
вот эти вот ->everyMinute() и тд можно вообще не указывать? мне это нафиг не надо по идее, если я сам крондергаю раз в 15 минут ради одной команды
Евгений
или так и оставить типа каждую минуту?
Anton
Строка в кроне - это чтобы шедулер запускался и искал что запустить надо - то есть его желательно каждую минуту запускать
Anton
А потом уже когда само расписание (шедуле) пишешь - там указываешь с какой переодиностью команд запускать
Евгений
ну а если мне надо ращ в 15 минут одну команду дергать, какой смысл мне запускать крон каждую минуту?
 Peter
тогда из крона дёргай саму команду artisan mycommand
Yushkevich
Тебе потом при поддержке надо будет об этом помнить.
Если нагрузка не огроменная на проект - оставь как лара предлагает - дёргай шедулер каждую минуту, а в нем красивыми настройками уже напиши чего тебе надо.
Yushkevich
И код будет переносимый между серверами, и жить проще в поддержке
 Владислав
Привет. Есть система аутентификации (из коробки), чтобы ходили письма, например, для восстановления пароля, нужно настроить Mailer?
Евгений
Aleksey Y.
короче каждый 15 минут запускается вот это */15 * * * * /usr/bin/php /home/username/domains/domain.com/artisan schedule:run > /dev/null 2>&1
Неверный подход. Крон должен быть * * * * *. А уже в приложении можно запускать задачу с такой периодичностью с какой надо.
Евгений
понял уже
Aleksey Y.
https://laravel.com/docs/5.4/scheduling#schedule-frequency-options
Dmitry
Эликсир зло. Ух сколько там говна. Достаточно выбпак выучить. Все проще пойдет. И легче.
Юзал эликсир когда не знал что что такое вебпаг и галп. Он тянет много говна. И + захочешь ты проект сделать. И чё эликсир тянуть ? ( Проект не на ларе
Dmitry
Я так же думал в своё время и про эликсир
Евгений
ну вот прописал теперь крон * * * * * и вызываю команду everyMinute
Евгений
но один фиг она почему то вызывается раз в час
 Luka
всем привет. знаю тут лара, но вопрос в от какй
Luka
подскажите как в tablesorter сделать функцию сортировку по двум и более полям
Luka
https://pastebin.com/yRyH6rm9
 Arthur'); DROP TABLE Users;--
подскажите пожалуйста, как лучше сделать? у меня все пользователи в боте телеграм, хочу перенести на сайт, и отключить почти весь функционал бота. Создавать форму на сайте с указанием ID в боте, email и паролем? а в боте отображать твой id. В "миграционной" таблице связывать пользователей с имеющимися Telegram ID? Кажется что-то не так. Пользователи могут подбирать ID
Os
Пока у ТГ не будет оауз или подобного апи, только вариант с ещё одним ботом, через которого регистрировать
Os
Как вариант массовый перенос, но вход через бота
Arthur'); DROP TABLE Users;--
а что если специальную менюшку в боте сделать в которой вводить мыло и пароль? ключ ларавела тот же оставить, чтобы пароли понимались и там и там
Luka
Luka Solncev, [02.09.17 15:30]
подскажите, кочему данная функция https://pastebin.com/mnTF9uvP не работает нормально
Luka Solncev, [02.09.17 15:31]
а эта работает нормально https://pastebin.com/BQKBAgD3
Luka Solncev, [02.09.17 15:31]
разница у них в том что я добавляю некоторые значения в массив, если у меня выбран радио бокс
Игорь
Пацаны, а как логировать в отдельный файл? Не в laravel.log
Евгений
useFiles
Игорь
Точнее так, могу ли я логировать в отдельный файл, не изменяя основной?
Log::useFiles(base_path() . '/path/to/custom/file.log', 'info');
Log::info('Do log this another PATH');
Могу ли я тут написать вместо info к примеру test и потом юзать Log::test('Log to test')
Arthur'); DROP TABLE Users;--
https://stackoverflow.com/a/37612400
Игорь
Уточнил вопрос выше
Евгений
Зачем тебе вместо инфо писать тест?
Евгений
Инфо это как бы тип записи в лог
Евгений
Там всякие ерроры ещё есть
Игорь
Чтобы Log::info кидалось в laravel.log а Log::test в test.log
Евгений
Дебаги
 Dmitriy
Евгений
useFiles решает полностью твою задачу
Евгений
Первым параметром путь, вторым тип лог записи
Luka
почему фул стек такая боль... и яву надо знать и jq и фронт и php
Евгений
И скул
 alex_ti
Ребят. Вечер добрый. Вопрос можн. Mamp кто использует? :) под Лару? тут описал на тостере https://toster.ru/q/456822. Уже который день прошел, а проблема все нерешаема. По ходу nginx как-то странно работает в мамп. Кто пересекался может с этой темой?
alex_ti
Aleksey Y.
 SarcasmIO
смотри
SarcasmIO
тот же php-s
SarcasmIO
тоже
Aleksey Y.
Конфиг nginx для начала показать можно было
alex_ti
в Application ... вроде он =?
Aleksey Y.
Aleksey Y.
И мне весь не нужен, покажи настройки виртуалхоста
alex_ti
#user nobody;
worker_processes 1;
#error_log logs/error.log;
#error_log logs/error.log notice;
#error_log logs/error.log info;
#pid logs/nginx.pid;
events {
worker_connections 1024;
}
http {
include mime.types;
default_type application/octet-stream;
#log_format main '$remote_addr - $remote_user [$time_local] "$request" '
# '$status $body_bytes_sent "$http_referer" '
# '"$http_user_agent" "$http_x_forwarded_for"';
#access_log logs/access.log main;
sendfile on;
#tcp_nopush on;
#keepalive_timeout 0;
keepalive_timeout 65;
#gzip on;
server {
listen 80;
server_name localhost;
#charset koi8-r;
#access_log logs/host.access.log main;
location / {
root html;
index index.html index.htm;
}
#error_page 404 /404.html;
# redirect server error pages to the static page /50x.html
#
error_page 500 502 503 504 /50x.html;
location = /50x.html {
root html;
}
# proxy the PHP scripts to Apache listening on 127.0.0.1:80
#
#location ~ \.php$ {
# proxy_pass http://127.0.0.1;
#}
# pass the PHP scripts to FastCGI server listening on 127.0.0.1:9000
#
#location ~ \.php$ {
# root html;
# fastcgi_pass 127.0.0.1:9000;
# fastcgi_index index.php;
# fastcgi_param SCRIPT_FILENAME /scripts$fastcgi_script_name;
# include fastcgi_params;
#}
# deny access to .htaccess files, if Apache's document root
# concurs with nginx's one
#
#location ~ /\.ht {
# deny all;
#}
}
# another virtual host using mix of IP-, name-, and port-based configuration
#
#server {
# listen 8000;
# listen somename:8080;
# server_name somename alias another.alias;
# location / {
# root html;
# index index.html index.htm;
# }
#}
# HTTPS server
#
#server {
# listen 443 ssl;
# server_name localhost;
# ssl_certificate cert.pem;
# ssl_certificate_key cert.key;
# ssl_session_cache shared:SSL:1m;
# ssl_session_timeout 5m;
# ssl_ciphers HIGH:!aNULL:!MD5;
# ssl_prefer_server_ciphers on;
# location / {
# root html;
# index index.html index.htm;
# }
#}
}
alex_ti
извините за портянку😅 если я верно понял, что именно ?
alex_ti
*кстати с Apache - все норм
Aleksey Y.
Вот и ответ на твой вопрос
Aleksey Y.
Ищи в гугле как правильно должно быть
Aleksey Y.
Мне ребёнка укладывать надо