Верни мидлвару в исходное состояние
вернул и не работает если убрать protected static $serialize = true;
 Сергей

 Сергей
понял
Oleh
Сделай composer up
Сергей
я просто вроде и лару не обновлял, но к сожалению провозился около 10 часов с этим уже(
Сергей
видимо всё таки она обновилась при запуске контейнера(
 Artem
Ребята , вопрос такой знающим , я добавил в проект laravel passpor. Токен выдает , но нужно чтобы данный токен для определенного домена был , некая проверка , как это реализовать ? В данный момент по любым токенам есть доступ .
Artem
Логика такая , хочу выдавать токен для определенного домена , поставил passport , подскажите пожалуйста
 Александр
В jwt за это отвечает iss, но не могу понять, зачем - просто иметь разные secret на доменах
Artem
В jwt за это отвечает iss, но не могу понять, зачем - просто иметь разные secret на доменах
Я хочу давать токену определенному домену , их несколько
Александр
А, тогда еще aud
Artem
А, тогда еще aud
А в паспорте это не реализовать ??
В паспорте все сделано что бы клиент стучался приложению
Artem
А я хочу вручную написать допустим домен для которого данный токен предназначается , создал , и только этот домен может по нему заходить
Александр
Passport юзает jwt, верти им как хочешь
Anonymous
/link@yetanotherstatsbot о
 Yet Another Stats (β)
https://yasb.exileed.com/t/laravel_pro
Artem
Passport юзает jwt, верти им как хочешь
а мне надо вручную создать токен для определенного домена
Александр
А как ты узнаешь, с какого домена запрос пришёл?
Александр
curl -H "referer=https://google.com"
Александр
Нельзя ему доверять, можно только REMOTE_ADDR, и то не всегда
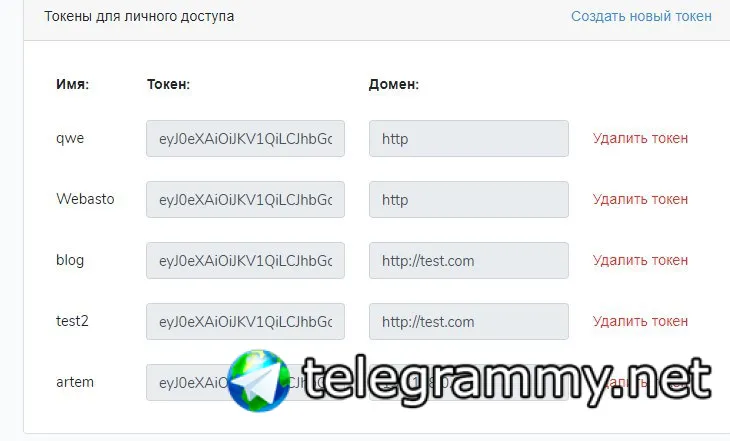 Александр
А ip может быть разный, он может поменяться и быть за натом
Александр
это ip веб-сервиса
Александр
Хотя если это - все твои и ты их полностью контроллируешь, то всё норм
Александр
а токены автоматически должны генериться или пользователь запрашивать будет? если пользователь, то у oauth есть redirect_uri вроде
Artem
Хотя если это - все твои и ты их полностью контроллируешь, то всё норм
Немного разные вещи сказал , они и так и так генерируются , и нет возможности от пользователя (сервера ) стучатся в том то и беда
Artem
а токены автоматически должны генериться или пользователь запрашивать будет? если пользователь, то у oauth есть redirect_uri вроде
Так то очень много способов получить токен путем "стучатся" но попробуй 1c научить это делать
Александр
Если сервер, то в токен добавь ip, по которому и будешь дополнительно проверять при авторизации
Artem
Если сервер, то в токен добавь ip, по которому и будешь дополнительно проверять при авторизации
Интересно ) это как ) ведь токен это токен , он есть и все , если он есть значит есть доступ
Александр
Нет, это не просто бессмысленный набор символов. Зайди на jwt.io, поиграйся)
Александр
Он может быть протухшим, например, но при этом он все равно есть. А время протухания тоже в токене самом хранится
Artem
Он может быть протухшим, например, но при этом он все равно есть. А время протухания тоже в токене самом хранится
А ну да , то есть мне надо в паспорте искать где он декодит токен
Александр
Ты можешь сам задекодить. Обычный base64
Artem
Но сервер получает при помощи токена инфу , это не то мне кажется ..... Мне же не нужен токен на стороне сервера
Александр
И проверить там ip, а остальное паспорт проверит. Хотя в паспорте наверняка есть возможность такая
Artem
Клиент то есть
Artem
И проверить там ip, а остальное паспорт проверит. Хотя в паспорте наверняка есть возможность такая
Я может и тормоз но у меня есть данные которые в контроллере прописаны , они отдаются по апи, мне наверное где то надо проверочку доп сделать кто стучится
Александр
Это не токен на стороне клиента, сервер выдает токен, в котором зашифрован ip, и изменить в токене ip - значит изменить токен и потерять доступ. В middleware можно все это проверить
Artem
Просто ни как не связанную с api , по данному роуту api имеет ли доступ данный Ip адрес
Artem
Это не токен на стороне клиента, сервер выдает токен, в котором зашифрован ip, и изменить в токене ip - значит изменить токен и потерять доступ. В middleware можно все это проверить
Сложнааа 😂 все что от сервака идёт мне пофиг , главное что бы шло кому надо , а кому надо отослать надо на своей части заранее сделать
Artem
Это не токен на стороне клиента, сервер выдает токен, в котором зашифрован ip, и изменить в токене ip - значит изменить токен и потерять доступ. В middleware можно все это проверить
Просто что бы 1с получал данные и все , а 1с стучится с определенного ip
 Roman
 Anonymous
авторизацию на яндексе через курл делал кто?
 Oleksandr
Доброй ночи, как передать переменную во вьюху после регистрации?
 SarcasmIO
но то что нет драйвера это другое
SarcasmIO
и качай при надобности
Timur
Ребят у меня есть spa на vue. И лара как апи. Как от апи послать файл на скачку на фронт?
Timur
Обычный download не работает
Владислав
2
Roman
и качай при надобности
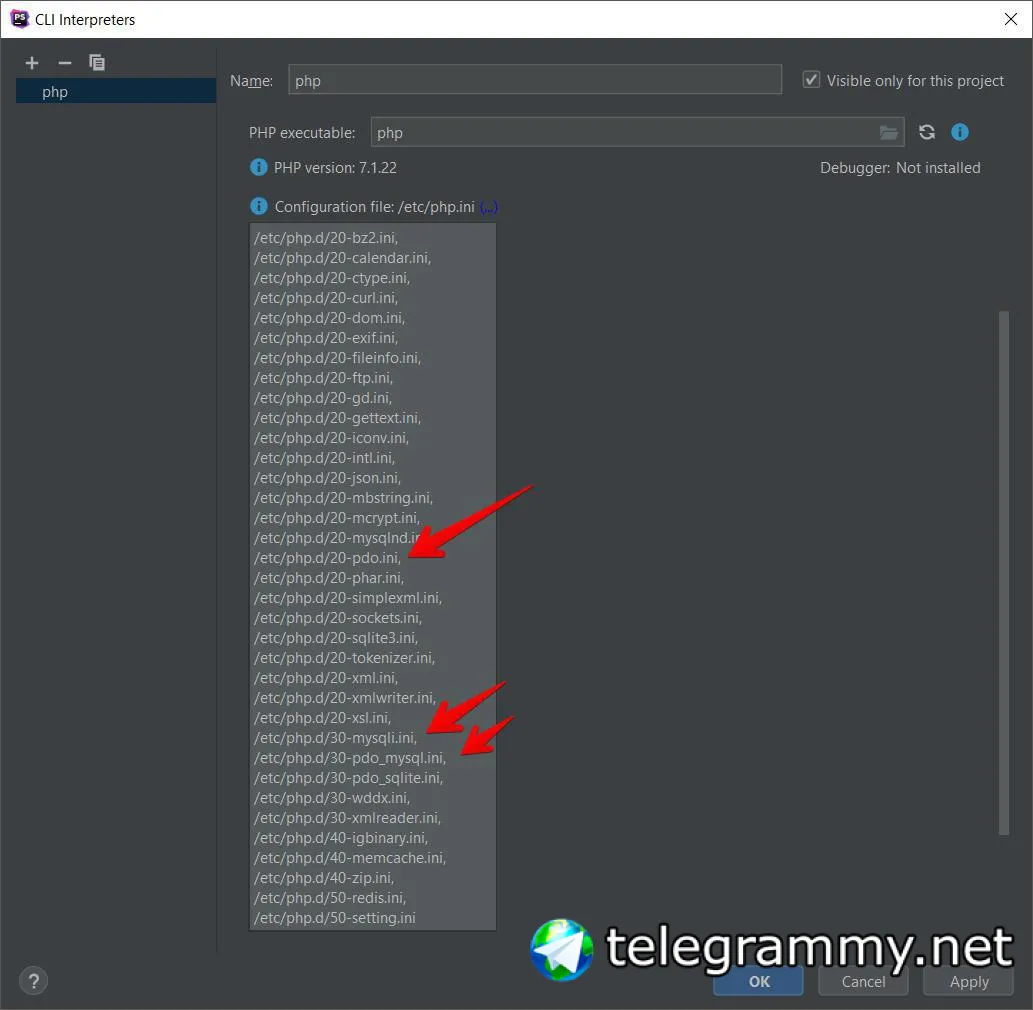
у меня докер и там написано при установке php-pdo php-mysql. мне не понятно что может быть не так
Саша
у меня докер и там написано при установке php-pdo php-mysql. мне не понятно что может быть не так
Скопируйте в контейнере нужный файл из mods available в mods enabled
Dmitrij
Привет всем!
Ребята на проект нужен 1-2 человека (Junior-Middle), Laravel + Vue.js.
Украина, г.Днепр.
(писать в личку)
P.S.
Админ, если не в тему, плз сориентируй в какой чат писать!
Dmitrij
спс
Anonymous
Всем добрый день! Есть задача на доработку проекта Сделан на Laravel Сайт работает, но часть функционала не доделана. Подробности в личном сообщении.
 Nerd
Всем привет!
Загружаю изображение, ссылку на него добавляю в базу. Как вывести это изображение во vue? Там оно не открывается по пути
Такая ссылка на изображение хранится в базе
uploads/YSJn6npKt3yl6SHTlCX716ifwAIQkE9UKiW36DVg.png
 Bogdan
Http://тырыпыхы.com/uploads/тырымпырым.жэпэгэ
Bogdan
Такая ссылка должна быть.
Nerd
не работает
Bogdan
А попробуй в адресной строке до изображения путь прописать
Nerd
на 404 кидает
Bogdan
.htdocs покажи
Bogdan
Ты же на апаче?
Nerd
У меня homestead
Bogdan
Там апач или nginx?
Nerd
nginx