darkwoolf
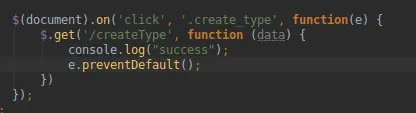
Если просто так заюзать
darkwoolf
то ничё не поменяется
Anonymous
в начале юзай
Anonymous
перед запросом
darkwoolf
перед запросом
И так и так пробовал
darkwoolf
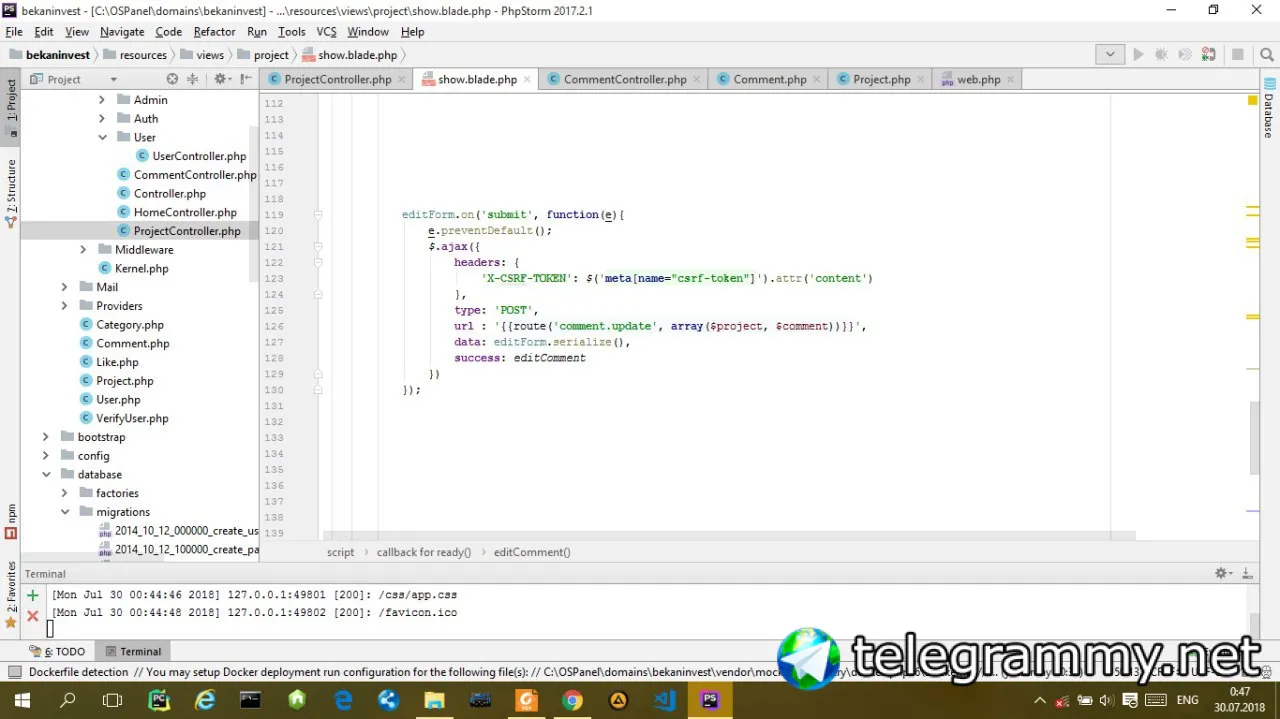
Сделал и на сабмит формы уже и добавил preventdefault
Bekzod
Здравствуйте. Можно ли через ajax запрос передать метод put? Мне просто нужно редактировать объект но сделать это нужно через аякс.
бджовелін⁂
Можно
Bekzod
А поподробнее можете рассказать
Bekzod
Япробовал и put и post передать но ошибка 500 выходит
Bekzod
Ну а если без аякс запроса сделать то все нориально
Bekzod
Bekzod
вот здесть я все правильно делаю?
Bekzod
можете подсказать
бджовелін⁂
можешь просто token: $(document).find('head[type="csrf-token"]');
бджовелін⁂
типо этого
бджовелін⁂
тут тебе сказали можно без спуфинга, как я понимаю не поднимая тайп, но я делал так:
бджовелін⁂
$.ajax({ url: $(document).find("#edit-" + id).attr('action'), method: 'POST', data: { _token: $("#edit-" + id).find("input").attr("value"), _method: 'PUT', message: $(document).find("#edit-" + id + " .form-control").val(), },
Bekzod
Сейчас попробую
бджовелін⁂
всё работает
Azer 🌚
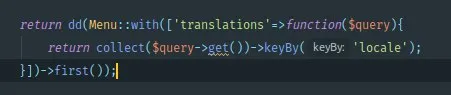
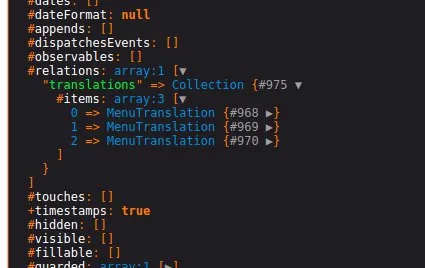
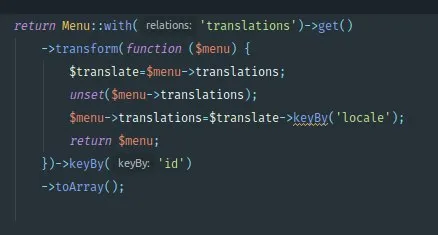
ребят кто может помочь? мне надо давать ключ relation-у .. типо чтобы не стандартно 0,1,2 было а было кастомный ключ массива . я знаю keyBy но это помогает только в самой таблице а в релейшне нет
Евгений
Я ниче не понял
Евгений
В релейшене можно
Azer 🌚
там 0,1,2
Azer 🌚
вместо него допустим ru
Евгений
with(['translations' => function(){ ... }])
Евгений
И там keyBy
Azer 🌚
Azer 🌚
че то не робит(
Евгений
Щас чот с телефона неудобно подсказать...
Azer 🌚
Щас чот с телефона неудобно подсказать...
коротенько пиши может пойму))
Евгений
Так я не знаю, думал так сработает, сам бы попробовал тоже)
Azer 🌚
Так я не знаю, думал так сработает, сам бы попробовал тоже)
когда вместо return пишу dd внутри with .. показывает как надо
Андрей
господа, почему может не работать конструкция Foo::Active()->with('bar:id,name')->get() простой запрос по доке, но дд не показывает ничего в релейшене
Андрей
один ко многим отношение (прямое), лара последняя
Alexander
Пачаны, подскажите пожалуйста какой-то тру пакет для api авторизации
Alexander
Я попробовал использовать Laravel Passport, но вместе с ним не получится реализовать кастомную авторизацию в полной мере. Например я хотел бы сделать для начала стандартную авторизацию с помощью email-password, но в будущем добавить возможность авторизации по sms кодам. И в таком случае я не смогу создать accessToken вместе с refreshToken
Alexander
Я уже попробовал. Для авторизации пользователя там только один метод $user->createToken('название', ['*'])
Alexander
И он генерирует access_token, но не делает refresh_token
Alexander
И я не нашел метода для создания refresh_token
Саша
И я не нашел метода для создания refresh_token
Ну я только что читал статью в документации про Passport - насколько я понимаю (я довольно плохо пока знаком с технологией OAuth), он делается POST запросом на определённый url
Юрий
И я не нашел метода для создания refresh_token
grant_type передай с refresh_token, а еще лучше доку почитай
Юрий
https://laravel.com/docs/5.6/passport#password-grant-tokens - на один пункт выше
Юрий
Прям так и называется раздел
Александр
Глупая задача
Александр
Можешь строковое поле создать text
Саша
Я бы на фронте отдавал что-то вроде type, а там уже связанные таблицы или что душе угодно)
Александр
Можно сохранять в базу не файл, а ссылку на него
Саша
Ну когда добавите, прикрепите <input type="hidden" name="type" value="file/text/etc"
Александр
Фронт все равно будет знать тип
Anton
json поле сделать можно
Rustam
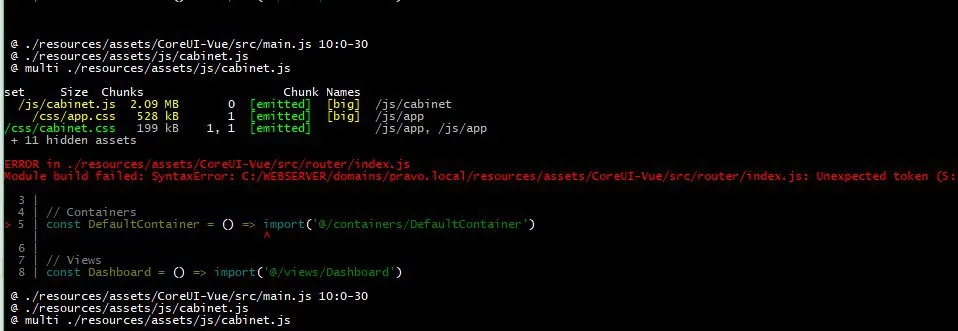
Парни почему у меня вылазит ошибка
Rustam
const DefaultContainer = () => import('@/containers/DefaultContainer')
Rustam
Rustam
Не могу понять
Rustam
может кто сталкивался?
invariance
не поленился написать даже
invariance
https://jsfiddle.net/u2rx6k5c/17/
invariance
@fyshtey
Alexander
grant_type передай с refresh_token, а еще лучше доку почитай
То на что ты линканул используется для обновления access_token
Alexander
grant_type передай с refresh_token, а еще лучше доку почитай
А мне надо написать способ авторизации, отличный от стандартного. Который вернет пользователю access_token и refresh_token. Например авторизация по sms. Для этих целей отлично бы подошел метод createToken() если бы он генерировал также и refresh_token
Юрий
This /oauth/token route will return a JSON response containing access_token, refresh_token, and expires_in attributes. The expires_in attribute contains the number of seconds until the access token expires.
Alexander
да, но в документации описано еще на пункт выше что отдается и то, и другое
Это если использовать стандартный метод входа /oauth/token через email / password
Alexander
да, но в документации описано еще на пункт выше что отдается и то, и другое
А если я хочу дать пользователю access_token и refresh_token но при аутентификации через смс код который я отправлю на телефон?
Юрий
Это если использовать стандартный метод входа /oauth/token через email / password
а если ты входишь через коды авторизации - то они конвертятся в такие же токены авторизации
Юрий
Converting Authorization Codes To Access Tokens
Anonymous
Есть ли решение какое-нибудь, чтобы при обновлении страницы не исчезали данные из инпутов? old('inputname') становится уже пустым при обновлении страницы
Anonymous
Вдруг юзер случайно нажал на обновление, а он писал огромный пост скажем
Евгений
а если он случайно комп выключил а потом включил тебе тоже хранить надо?)
Maksim (Ellrion)
Есть ли решение какое-нибудь, чтобы при обновлении страницы не исчезали данные из инпутов? old('inputname') становится уже пустым при обновлении страницы
именно для поста, лучше на клиенте js'ом это реализовать. тоесть периодически скидывать в локалсторедж. а при заходе на страницу проверять есть ли там данные.