оу, красиво
У них там все красиво
 Олексій

 Олексій
Ну. Другие пакеты от них
 Соевый
я просто когда разбирался с jwt решил писать свой костыль и сто раз переписывал все с нуля. но все равно не смог все сделать нормально
 Segmentation
Да, можешь юзать паспорт. Прислушайся к совету вынести это в отдельный микросервис только
Хорошо. Вот у меня есть отдельный микросервис работающий на Passport.
Но получается, что третьи лица могут стать клиентами моего сервиса и получать данные пользователя?
И не понятно что будет в моем случае клиентом. Каждый пользователь зарегистрированный через мобильное приложение, либо само мобильное приложение? Или что-то другое?
Соевый
Хорошо. Вот у меня есть отдельный микросервис работающий на Passport.
Но получается, что третьи лица могут стать клиентами моего сервиса и получать данные пользователя?
И не понятно что будет в моем случае клиентом. Каждый пользователь зарегистрированный через мобильное приложение, либо само мобильное приложение? Или что-то другое?
получать данные сможет любой авторизованный клиент.
Соевый
клиент это программа, которая ходит за данными
Соевый
пользователь это пользователь
Соевый
очень грубо говоря у тебя идет отдельная авторизация для мобильного приложения и отдельная для пользователя этого приложения
Соевый
если ты пользовался сторонними апи, то вот эти secret_token'ы различные, которые они тебе выдают, это и есть авторизация твоего клиента
Олексій
Хорошо. Вот у меня есть отдельный микросервис работающий на Passport.
Но получается, что третьи лица могут стать клиентами моего сервиса и получать данные пользователя?
И не понятно что будет в моем случае клиентом. Каждый пользователь зарегистрированный через мобильное приложение, либо само мобильное приложение? Или что-то другое?
у тебя отдельно авторизируются приложения и клиенты
Segmentation
если ты пользовался сторонними апи, то вот эти secret_token'ы различные, которые они тебе выдают, это и есть авторизация твоего клиента
Соответственно каждое новое скаченное приложение с Apple Store это отдельный клиент?
Соевый
нет
Соевый
это все один клиент
Соевый
вообще советую почитать как работает oauth(2) в целом и что такое jwt в частности
Segmentation
вообще советую почитать как работает oauth(2) в целом и что такое jwt в частности
Я читал, но как-то не улегло
Соевый
времени это займет обратно пропорционально полученной пользе
Segmentation
времени это займет обратно пропорционально полученной пользе
Но правильно то, что кто-то со стороны сможет воспользоваться моим сервером?
Соевый
если ты дашь ему секретный токен приложения
Соевый
грубо говоря потом при разработке приложения ты вшиваешь токен в код и используешь его при каждом запросе
Соевый
чтобы твой сервер понимал откуда идет запрос и куда это приложение имеет доступ
 FUTURICO
Но правильно то, что кто-то со стороны сможет воспользоваться моим сервером?
выдаётся 2 токен, один для рефреша, второй содержит json данные ЗАШИФРОВАННЫЕ
Соевый
рефреш и json данные это уже JWT
FUTURICO
расшифровать может только имею ключ или сбрутить, что по сути нереально при достаточной криптостойкости
Соевый
это другое
Соевый
мы тут про авторизацию клиента и ограничение доступа
Соевый
не авторизовав клиент ты даже зашифрованные данные не получишь
FUTURICO
oauth это ведь другое и не связано с jwt
Соевый
косвенно связано
Соевый
но секрет токен клиента это просто пароль произвольной длины. никаких шифрованных данных, в отличии от jwt он не несет
Соевый
Но правильно то, что кто-то со стороны сможет воспользоваться моим сервером?
грубо говоря ты в oauth сервере на паспорте регистрируешь клиенты, которые могут иметь доступ к данным. Клиент это приложение в целом, не каждый его экземпляр. в процессе регистрации клиента ты присваеваешь ему права доступа и секретный ключ. потом этот ключ вшиваешь в приложение. авторизация пользователей каждого экзепляра приложения происходит на этом же сервере следующим образом: если приложение передает верный ключ, а пользователь вел правильные логин:пароль, то ему отдается JWT, содержащий краткую информацию о пользователе, чтобы другие твои сервисы могли их идентифицировать
Соевый
как все это настраивается и генерируется нужно читать уже более подробно. ничего сложного там нет и накостылить что-то монструозное можно за вечер
Segmentation
Спасибо большое
бджовелін⁂
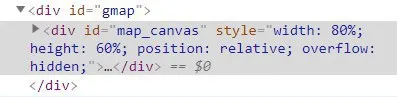
почему карта пропадает, при помещении её в контейнер?
бджовелін⁂
если посмотреть в инструментах разраба, то она есть
Фарид
Здравствуйте, есть такие строки в валидации:
'type' => 'required|in:array,link,text,photo',
'photo' => 'bail|required_if:type,photo|image',
Почему возвращается ошибка, что поле photo не изображение, если type не равен photo ? Как сделать проверку на изображение только тогда, когда type == photo?
бджовелін⁂
mimes: jpeg, bmp, png
 𝕯𝖆𝖓𝖎𝖑𝖆
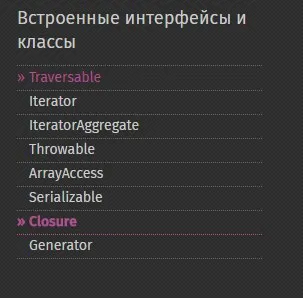
Ребят, вот допустим в файле illuminate/http/request есть такие строчки
use Closure;
use ArrayAccess;
use RuntimeException;
насколько я знаю, это просто ярлыки на видимые классы, но где они по факту лежат?
Фарид
Фарид
Ищи в php.net.
𝕯𝖆𝖓𝖎𝖑𝖆
А, прям в php встроенные?
𝕯𝖆𝖓𝖎𝖑𝖆
 𝕯𝖆𝖓𝖎𝖑𝖆
вроде не много
Фарид
По всей видимости, это оно.
𝕯𝖆𝖓𝖎𝖑𝖆
В жизни бы сам не додумался, пасибки
 Sergue
Почему мои сообщения удаляются?)
Sergue
Длинные мб
 Sergue
Ребят, я достаю пост с комментами, в каждый коммент вложен юзер вот так: Post::where('slug', $slug)->with('comments.author')->firstOrFail(), но у юзера мне нужны только конкретные и модифицированые поля, я создал в моделе юзера даже метод специальный getPublicData() чтобы только то что нужно бралось, можно как то сделать, чтобы в коммент вкладывалась инфа о юзере именно через этот метод, а не просто голая модель?
бджовелін⁂
Я уже решил, там дефолтный position: relative, который не давал мне её увидеть
бджовелін⁂
теперь вопрос другой, она на всю страницу, хотя ширина и высота не перекрыты
 Vir
указывай в пиксилях
бджовелін⁂
Зачем?
бджовелін⁂
мне статика не нужна
Vir
rem
Vir
em
Vir
или колдуй со стилями
Anonymous
Всем привет. Ребята подскажите. Пытаюсь запустить gulp, выдает No gulpfile found
 Artem
Ребят, такая проблема. У меня на одном движке 2 сайта, а авторизация общая. Как мне решить проблему с REDIRECT_URI у SocialProviders. Наверное как то для одного сайта одна ссылка должна быть, а на другом другая. Как сделать такое?
Anonymous
Все делал по инструкции ((
Anonymous
То место откуда ты запускаешь gulp не содержит файла gulpfile
я это понимаю. Его в ручную создавать нужно?
Anonymous
ок а куда его размещать? в корень проекта или куда?
 Maxim
ок а куда его размещать? в корень проекта или куда?
https://github.com/gulpjs/gulp/blob/v3.9.1/docs/getting-started.md
Artem
𝕯𝖆𝖓𝖎𝖑𝖆
Пацаны, почему в лог не выводятся вещи типа такого info(static::$app);
𝕯𝖆𝖓𝖎𝖑𝖆
грубо говоря, как можно посмотреть класс/объект и доступные свойства/методы?
 Игорь
Ctrl + Left click
Игорь
В IDE
Игорь
А лучше, через офф доку, так как некоторые методы могут быть магическими
Игорь
Дебажить свойства можешь через dd($variable)
𝕯𝖆𝖓𝖎𝖑𝖆
О, Игорь
 Nik
https://ru.wikipedia.org/wiki/YAGNI - о как правильно называется нежелание работать
 Александр
https://ru.wikipedia.org/wiki/YAGNI - о как правильно называется нежелание работать
не нежелание работать, а методология борьбы с неадекватным менеджментом
)
Nik
не нежелание работать, а методология борьбы с неадекватным менеджментом
)
>неадекватным менеджментом
выстрел в ногу заменяет 3 часа воспитательной беседы :)
Anonymous
как взять названия столбцов таьлицы которые "foreign key"?