 Den


говнокод - мнение сугубо субъективное и предвзятое
 kås
 Yuri
 Co(n)stantine👨🔬
@onokonem
 Daniel
Что?
 Vladislav
код покажи
wg := &sync.WaitGroup{}
for i := 0; i < 2; i++ {
wg.Add(1)
go func(i int) {
client := &http.Client{}
defer wg.Done()
for j := 0; j < 10000; j++ {
req, err := http.NewRequest("GET",fmt.Sprintf("http://localhost:9000/%d", j),nil)
if err != nil {
log.Fatal(err)
return
}
resp, err := client.Do(req)
if err != nil {
log.Fatal(err)
}
ioutil.ReadAll(resp.Body)
resp.Body.Close()
}
}(i)
}
wg.Wait()
Yuri
Почему при создании 2х горутин, которые в цикле отправляют 10к запросов на сервер, открывается 2 порта, а при создании 3х аналогичных горутин - over10k. Использую дефолтный http.client и создаю его непосредственно в самом начале горутины
wg := &sync.WaitGroup{}
for i := 0; i < 2; i++ {
wg.Add(1)
go func(i int) {
client := &http.Client{}
defer wg.Done()
for j := 0; j < 10000; j++ {
req, err := http.NewRequest("GET",fmt.Sprintf("http://localhost:9000/%d", j),nil)
if err != nil {
log.Fatal(err)
return
}
resp, err := client.Do(req)
if err != nil {
log.Fatal(err)
}
defer resp.Body.Close()
ioutil.ReadAll(resp.Body)
}
}(i)
}
wg.Wait()
Кто-нибудь знает?)
if err != nil {
log.Fatal(err)
}
defer resp.Body.Close()
может трабл тут? ты фаталишь но не закрываешь канал
Vladislav
if err != nil {
log.Fatal(err)
}
defer resp.Body.Close()
может трабл тут? ты фаталишь но не закрываешь канал
Но тогда был бы фатал)
А никаких ошибок нет, пока порты не заканчиваются)
 Aleksandr
2 или 10т?
Yuri
вроде три создает, внутри уже 10к запросов.
Yuri
и попробуй)
Aleksandr
3+ горутин начинают плодить открытые порты
не, я думаю ты просто старый код запускаешь, ведь ресурсы закрываются
Yuri
resp, err := client.Do(req)
defer resp.Body.Close()
Aleksandr
resp, err := client.Do(req)
defer resp.Body.Close()
он все праивльно сделал. если будет фатал, то в resp.Body - nil
Vladislav
resp, err := client.Do(req)
defer resp.Body.Close()
тогда он будет закрывать все тела только после отправки всех 10к запросов
Aleksandr
я пример кинул выше, как я бы написал. Видел что нет defer
это ошибка, я выше написал почему здесь defer надо избегать
Yuri
тогда он будет закрывать все тела только после отправки всех 10к запросов
ааааааа..... точно. у тебя же цикл по 10к.
Vladislav
не, я думаю ты просто старый код запускаешь, ведь ресурсы закрываются
В смысле "старый код"?
Aleksandr
других проблем в коде нет. ты неверно интерпретируешь информацию)
 Vladislav
а легально ли вообще defer использовать в цикле?
 Roman
Нет, не безопасно читать и писать в слайс из нескольких потоков
А в чем может быть проблема, если мы не превышаем capacity? ))
Aleksandr
в данном случае. но ты сам должен понимать, что defer'ы выполнится в самом конце. может тебе так и надо
Alexey
А в чем может быть проблема, если мы не превышаем capacity? ))
С чем угодно. Слайс – сложная структура данных без атомарных операций
Alexey
Например, добавление элемента, даже если нет превышения capacity, увеличивает длину слайса. len++ происходит не атомарно
Yuri
Например, добавление элемента, даже если нет превышения capacity, увеличивает длину слайса. len++ происходит не атомарно
он же там увеличивает в два раза
Alexey
Не понял о чём это
Vladislav
других проблем в коде нет. ты неверно интерпретируешь информацию)
Есть, раз порты плодятся)
Roman
С чем угодно. Слайс – сложная структура данных без атомарных операций
Да ну? Там же тонкая обёртка над массивом ))
Alexey
Ну, нет… capacity увеличивается (и не в 2 раза, там сложнее), только если его не хватает, а я написал "даже если нет превышения capacity"
Alexey
Я бы советовал почитать статьи в блоге golang.org, а не выхватывать куски из сообщений тут
Alexey
Да ну? Там же тонкая обёртка над массивом ))
Там 3 поля – два числа и указатель. Операции с ними не синхронизированы
Alexey
В общем, безопасных гонок не бывает. Не надо их делать. Используйте race detector.
https://software.intel.com/en-us/blogs/2013/01/06/benign-data-races-what-could-possibly-go-wrong
Vladislav
проблемы в твоей интерпретации
Интерпретации чего? Если 2 горутины не плодят открытые порты, то и 3 не должны. Разве не так?
Yuri
как можно через тестирование многопоточность протестировать?
Roman
Там 3 поля – два числа и указатель. Операции с ними не синхронизированы
Имхо, пока мы работаем со слайсом как с массивом - все ок
Alexey
Тестировать из нескольких горутин и делать параллельные тесты
Alexey
Имхо, пока мы работаем со слайсом как с массивом - все ок
Нет, не ок. Например, запись и чтение одного элемента массива должна быть синхронизирована.
Daniel
ну как что,
чет ссылки под рукой нет
придется на память :)
MITM при наличии ключа и сертификата сервера может декриптить тот SSL, который сделал key exchange методом RSA, и не может декриптить тот, который провел обмен ключами с помощью DHE (ECDHE)
гугл по запросу "rsa vs dhe" выдает релевантные, но не прям вот огонь все объясняющие ссылки.
видимо, потому, что ответ на вопрос "как так dhe обеспечивает невозможность декрипта дампа трафика даже если покрасть приватный ключ" - он ни хрена не простой
Yuri
Ну, нет… capacity увеличивается (и не в 2 раза, там сложнее), только если его не хватает, а я написал "даже если нет превышения capacity"
ну вот пример на хабре хороший про выделение памяти
Yuri
@alek_si
a := make([]int, 32)
a = append(a, 1)
Он создаёт новый слайс из 32 целых чисел и добавляет к нему ещё один, 33-й элемент.
ыделение памяти это всегда дорогая операция, поэтому append() пытается оптимизировать это, и запрашивает в данном случае памяти не для одной переменной, а для ещё 32х — в два раза больше, чем начальный размер.
Yuri
поэтому да х2 от начального размера
Roman
Yuri
нет, попробуй на 1к, 10к
К слову, append() увеличивает слайс удвоением только до 1024 байт, а затем начинает использовать другой подход — так называемые "классы размеров памяти", которые гарантируют, что будет выделяться не более ~12.5%.
Aleksandr
Интерпретации чего? Если 2 горутины не плодят открытые порты, то и 3 не должны. Разве не так?
ты видишь что порты у тебя кончаются и интерпретируешь это, как связанное со своим кодом, но код порты закрывает.
Alexey
Я всё же настаиваю на чтении первоисточника, а не хабра и наивных экспериментов. https://golang.org/src/runtime/slice.go#L88
 Artem
12.5% вроде как не x2
Alexey
Как я писал – там сложнее
Vladislav
ты видишь что порты у тебя кончаются и интерпретируешь это, как связанное со своим кодом, но код порты закрывает.
Нет. 7 параллельно запущенных приложений с двумя горутинами не плодят порты, а 1 приложение с тремя - плодит
Проблема явно в данной цифре
Vladislav
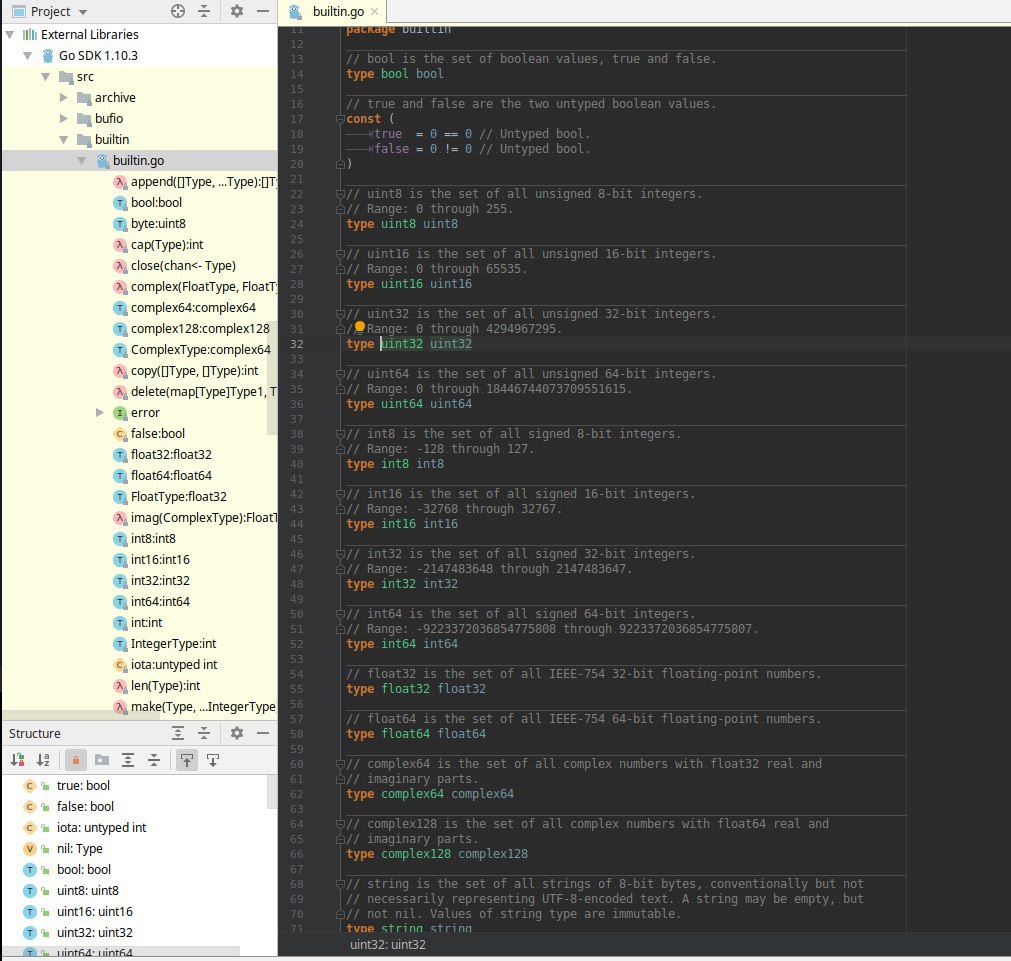
есть какой-то способ как можно посмотреть исходники builtin.go? кроме как открыть код функции на гите я не нашел, а он не так удобен, как любимый GoLand
Vladislav
ты видишь что порты у тебя кончаются и интерпретируешь это, как связанное со своим кодом, но код порты закрывает.
Третья горутина по какой-то не особо понятной причине не переиспользует порт
Alexey
Пальцем в небо – а если использовать IP вместо имени?
Aleksandr
Nikita
есть какой-то способ как можно посмотреть исходники builtin.go? кроме как открыть код функции на гите я не нашел, а он не так удобен, как любимый GoLand
А что мешает зажать ctrl+клик мышкой на любой тип из стандартной библиотеки?
Nikita
 Vladislav
я хочу увидеть именно реализацию, как оно в коде выглядит. Здесь я вижу только типы
Nikita
я хочу увидеть именно реализацию, как оно в коде выглядит. Здесь я вижу только типы
Ну так находишь слева)
Nikita
я хочу увидеть именно реализацию, как оно в коде выглядит. Здесь я вижу только типы
многие функции имеют кучу реализаций под разные платформы
Alexey
Хорошо 😄