Ты тоже как маленький
дак я и не отрицаю!
 Ilya


 Vasily
Никакие не референс
Vasily
Обычные
 Ayrat
 Ayrat
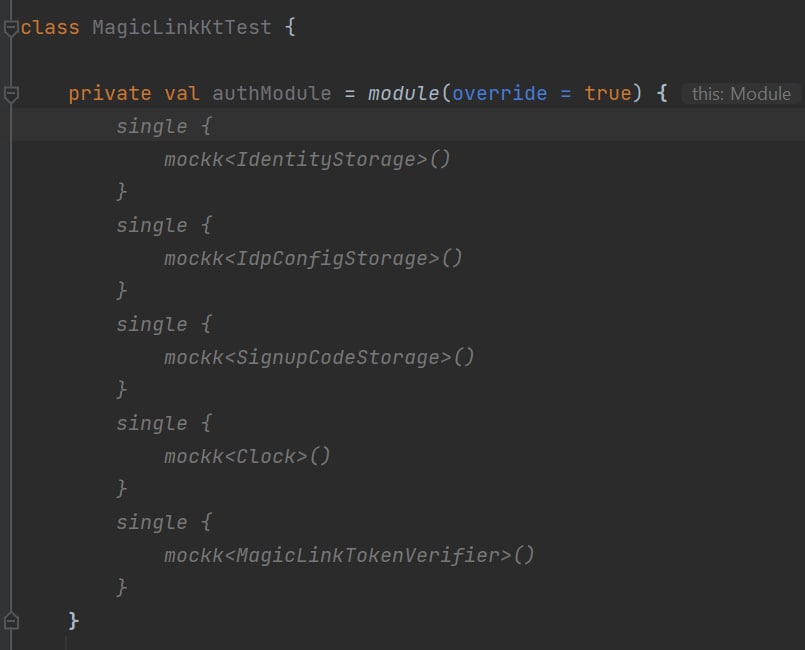
все эти названия используются в проекте, но не в файле, ага
Ilya
нашел - jti
Ayrat
а ты уже и сам нашёл!
Ayrat
а я тебе тут спеку искал -_-
 Ilya
Ayrat
это же ИЗИ
 Vasiliy
Да, я ошибся.
GitHub Copilot relies on file content for context, both in the file you are editing, as well as neighboring or related files. When you are using GitHub Copilot, it may also collect the URLs of repositories or file paths to identify relevant context.
https://copilot.github.com/#faq-what-context-does-github-copilot-use-to-generate-suggestions
Да это еще давным-давно tabnine делал, если у тебя была подписка. Ну Копайлот молодец, чо
Vasily
Ну дайте годных папиров на тему ,шоле
 Vladimir
Ну дайте годных папиров на тему ,шоле
https://datatracker.ietf.org/doc/html/draft-ietf-oauth-browser-based-apps-04
 Vladislav
Igor
это как
используют только access токен и то хранят его в памяти
а вообще есть мнение, что jwt использовать в браузере было ошибкой, типа сессии в куках проще и надежнее, а jwt никакую проблему не решают
Vladimir
используют только access токен и то хранят его в памяти
а вообще есть мнение, что jwt использовать в браузере было ошибкой, типа сессии в куках проще и надежнее, а jwt никакую проблему не решают
там в папире написано что c PKCE экстенжном норм
Igor
там в папире написано что c PKCE экстенжном норм
мне кажется PKCE решает другую проблему (чтобы нельзя было воспользоваться похищеным кодом авторизации )
вообще рефреш токен не нужен в браузере, потому что его можно похитить
и чтобы получить новый токен доступа, кроме рефреш токена, надо предоставить клиент_ид и клиент-секрет
когда браузер логинится в провайдере аутентификации, ему выдается кука, вот благодаря этой куке можно получать токен доступа
вообще надо бы еще раз перечитать, а то кажется я отстаю от жизни, там уже что-то изменилось наверняка
Ilya
мне кажется PKCE решает другую проблему (чтобы нельзя было воспользоваться похищеным кодом авторизации )
вообще рефреш токен не нужен в браузере, потому что его можно похитить
и чтобы получить новый токен доступа, кроме рефреш токена, надо предоставить клиент_ид и клиент-секрет
когда браузер логинится в провайдере аутентификации, ему выдается кука, вот благодаря этой куке можно получать токен доступа
вообще надо бы еще раз перечитать, а то кажется я отстаю от жизни, там уже что-то изменилось наверняка
Если у тебя из браузера утекли куки, то у тебя в любом случае проблемы
Igor
вообще изначально все эти токены доступа и рефреш токены выдавались именно серверу, который от имени пользователя мог делать запросы к другим сервисам
это потом уже с переменным успехом стали это натягивать на spa
Igor
Если у тебя из браузера утекли куки, то у тебя в любом случае проблемы
куку HttpOnly труднее стырить, чем токен сохраненный в коде или хуже того в локальном хранилище (XSS)
Igor
Если у тебя из браузера утекли куки, то у тебя в любом случае проблемы
речь не про куку, а про код авторизации, с помощью которого уже можно получить токен доступа. Но эта уязвимость тоже не простая, ведь там клиент_ид и клиент-секрет тоже надо передавать, значит их тоже надо стырить
Ilya
речь не про куку, а про код авторизации, с помощью которого уже можно получить токен доступа. Но эта уязвимость тоже не простая, ведь там клиент_ид и клиент-секрет тоже надо передавать, значит их тоже надо стырить
Процесс обмена кода на токен происходит только вначале, потом все хранится в куке
Igor
Процесс обмена кода на токен происходит только вначале, потом все хранится в куке
и чо? атаки обычно всегда в начале
Ayrat
код авторизации одноразовый если чо, и по спеке там state передаётся, его крайне тяжело подделать mitm'у
Ayrat
если всё делать красиво и на современном браузере, спиздить куки в OAuth2 code-flow практически нереально
Igor
не куку, а код авторизации
Igor
OAuth 2.0 [RFC6749] public clients are susceptible to the
authorization code interception attack.
https://datatracker.ietf.org/doc/html/rfc7636
Igor
во, тут ключевое public clients, а по определению, у них известны клиент_ид и клиент_секрет
Vladimir
куку HttpOnly труднее стырить, чем токен сохраненный в коде или хуже того в локальном хранилище (XSS)
https://auth0.com/blog/refresh-tokens-what-are-they-and-when-to-use-them/#You-Can-Store-Refresh-Token-In-Local-Storage
Igor
https://auth0.com/blog/refresh-tokens-what-are-they-and-when-to-use-them/#You-Can-Store-Refresh-Token-In-Local-Storage
This reduces the impact of a reflected XSS attack (but not of a persistent one).
Igor
т.е. мое утверждение все еще верно
Vladimir
ну httponly тоже от xss не защищает) представь что я получил доступ к твоему скрипту и из него вызвал рефреш токена, http кука прилепилась к запросу и я получил access token из ответа
Mikhαil
Представь что я отобрал твой ноутбук и все твои деньги и заставил переписать на себя квартиру….
Vladimir
ну xss просто это атака которая если прошла, то у тебя есть практически все)
Igor
ну httponly тоже от xss не защищает) представь что я получил доступ к твоему скрипту и из него вызвал рефреш токена, http кука прилепилась к запросу и я получил access token из ответа
Возможно токен доступа надо тоже в куках хранить, такой вариант тоже есть
Igor
У нас сайт сейчас по старинке на сессиях спринговых, вот скоро должны начать переделывать на spa, возможно мне придется придумывать как это правильно делать
Dark
Здесь норм описание общих +/- jwt и т.д. В одном месте
https://youtu.be/2PPSXonhIck
Ayrat
С этого поржал
https://twitter.com/fillpackart/status/1484066658616586243?t=plMA_HhzjudPuvuIqI3wyg&s=19
Vasiliy
https://twitter.com/badamczewski01/status/1484228084647792653?s=28
 Doge
https://twitter.com/badamczewski01/status/1484228084647792653?s=28
Ну это скорее про ограничения JIT'а, чем просто про компиляторы
Doge
У него не так много времени, чтобы нормально работать во всех кейсах
 Диёр
Ну это скорее про ограничения JIT'а, чем просто про компиляторы
но компилятор должен уметь подобрать оптимальный результат, тут вроде понятно что 2*2 ни на что не влияет и можно их поменять местами
 Sergey
Диёр
обязан
Vasiliy
Вообще интересно, за счет чего тут скорость достигается
Диёр
ну типа когда запросы в базу пишешь база смотрит на запрос, на индексы и прочее и хуевертит твой запрос как угодно пока ей не понравится
Диёр
я думаю тут тоже можно
Ilya
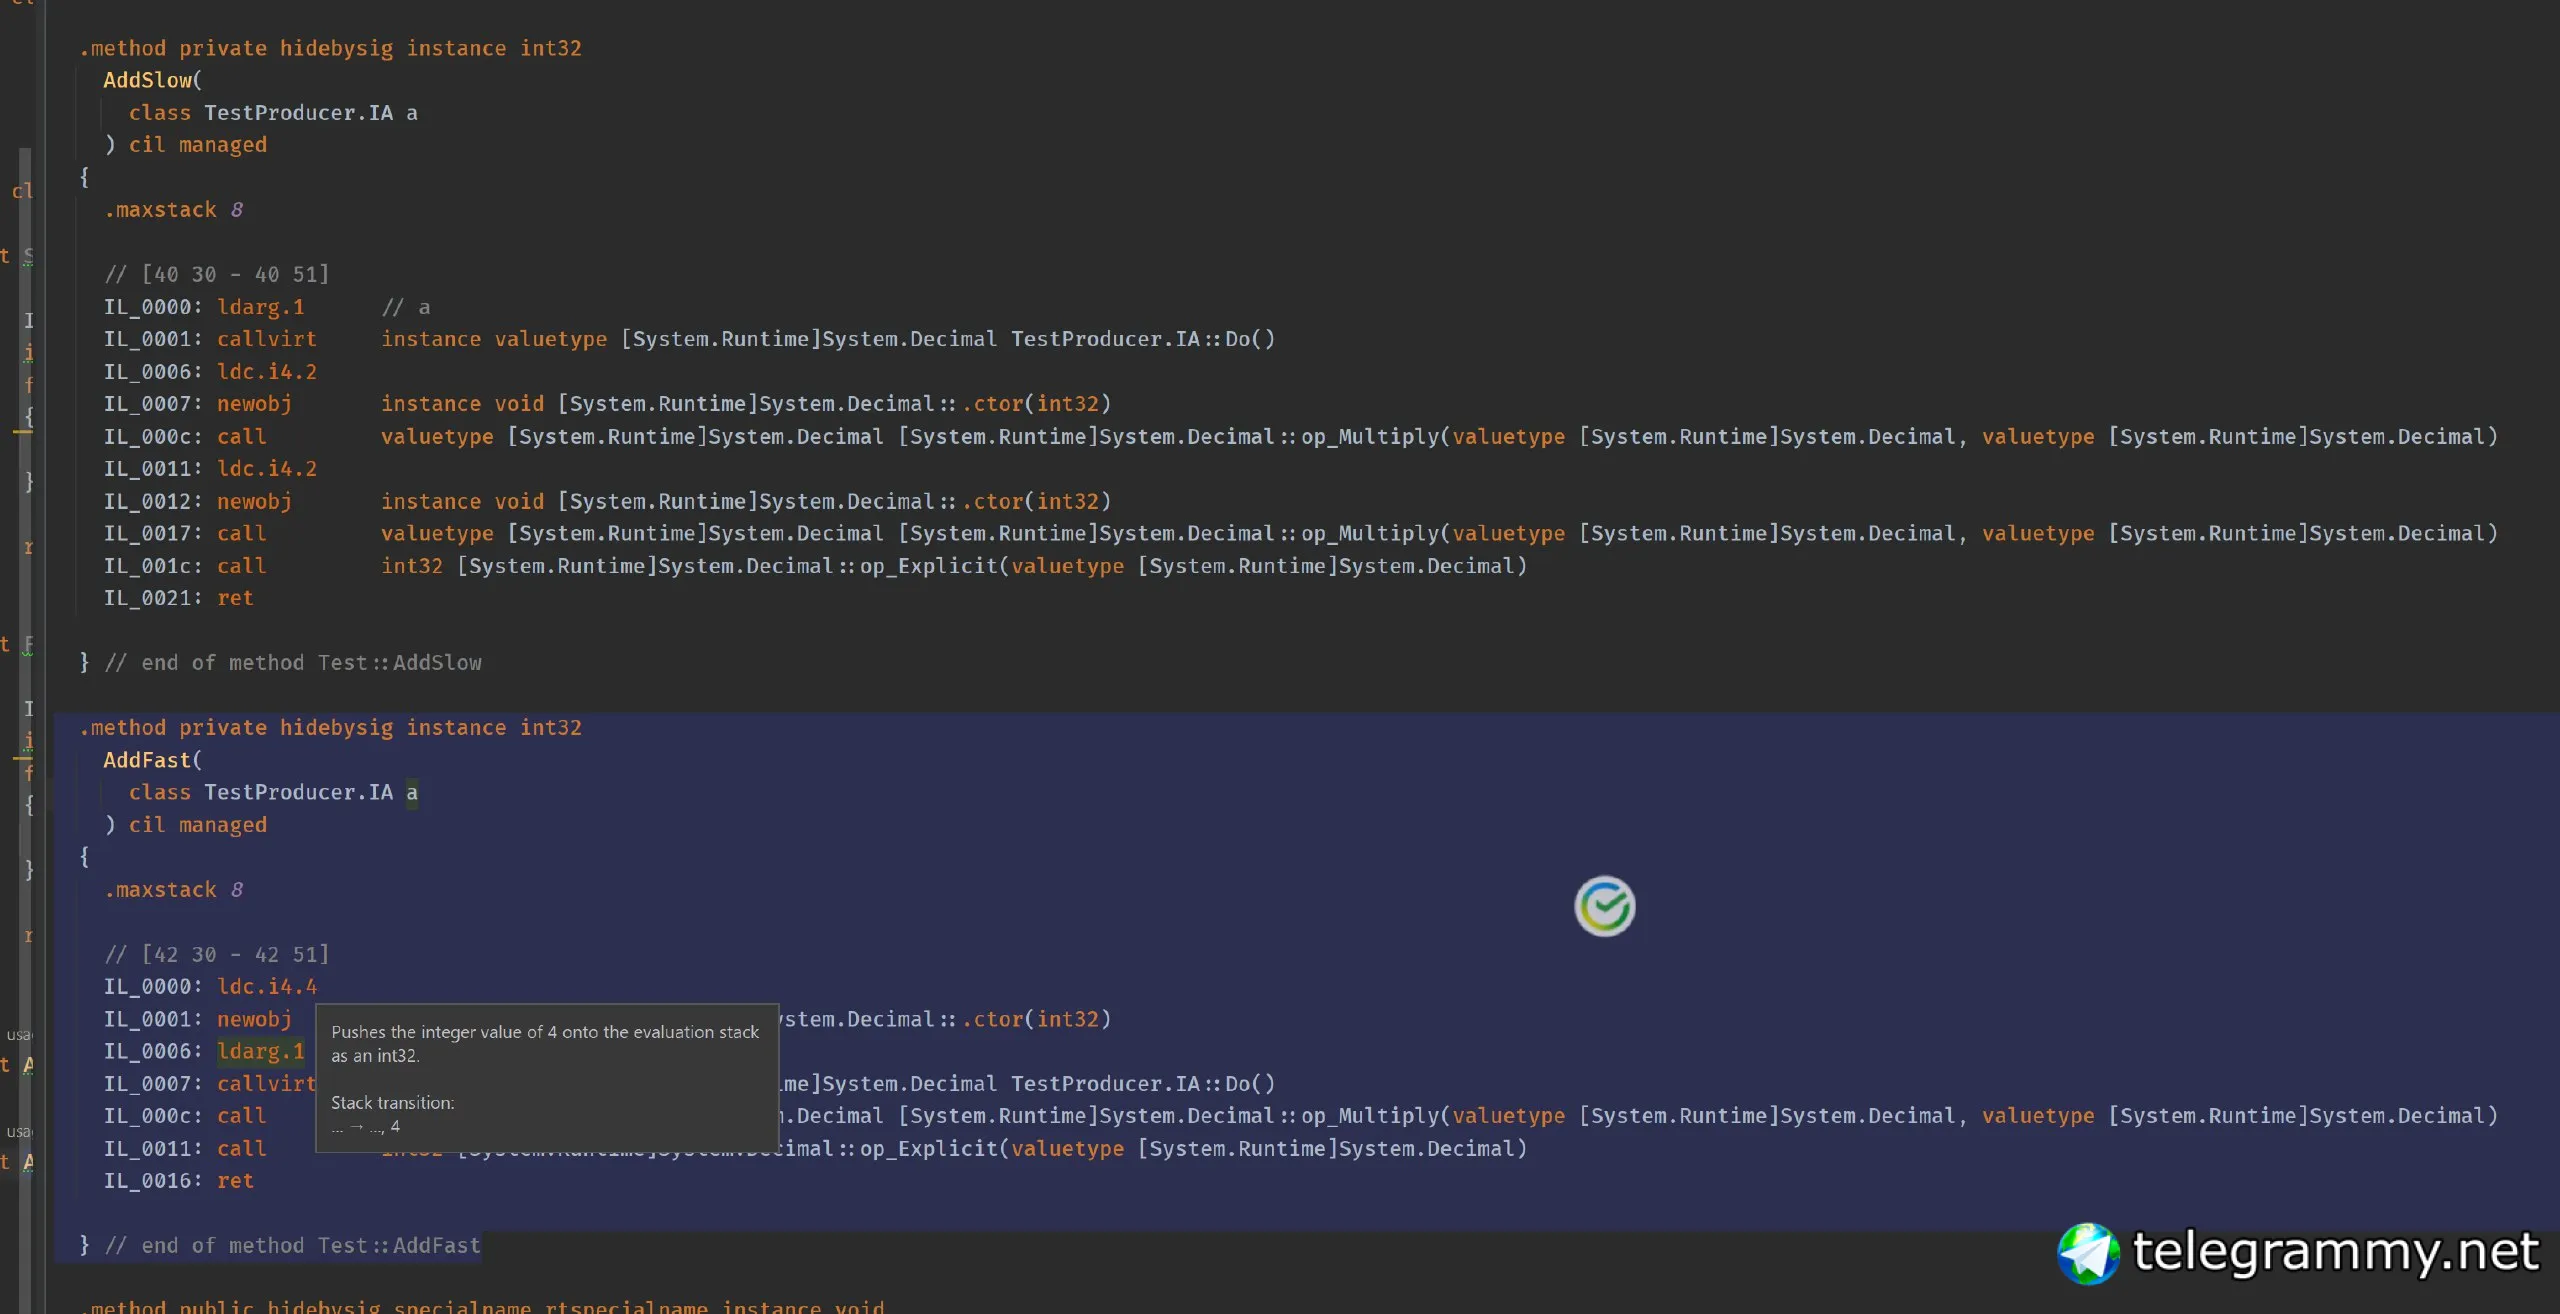
Тут в одном случае заинлайнилось, а в другом нет
Vasiliy
 Doge
обязан
Ну AOT компилятор обязан, а вот у джита не факт, что есть время так делать.
Раст вообще циклы убирает целиком и инлайнит насколько можно:
https://godbolt.org/z/c19PEa6rx
IdiocyAcceptance
Там 4 превратилась в константу, а в первом случае нет и у нас 2 decimal умножения
IdiocyAcceptance
А децимал - медленный кусок в C#
IdiocyAcceptance
И тут видимо розлин видит что decimal * 2 = decimal, а 2 * 2 = int
IdiocyAcceptance
И не факт, что операции 100% равнозначны
IdiocyAcceptance
Возможно что PGO тут поможет как раз и вставит инлайн проверку на конкретную реализацию интерфейса
 Viacheslav
С этого поржал
https://twitter.com/fillpackart/status/1484066658616586243?t=plMA_HhzjudPuvuIqI3wyg&s=19
Ну это классика. Помню, в санчасти один чел от скуки подошёл к старлею и спросил есть ли шахматы. В ответ получил: «может тебе ещё лекарств дать?»)))
IdiocyAcceptance
IdiocyAcceptance
Понятно
 Kirill
 Anatoly
Kirill
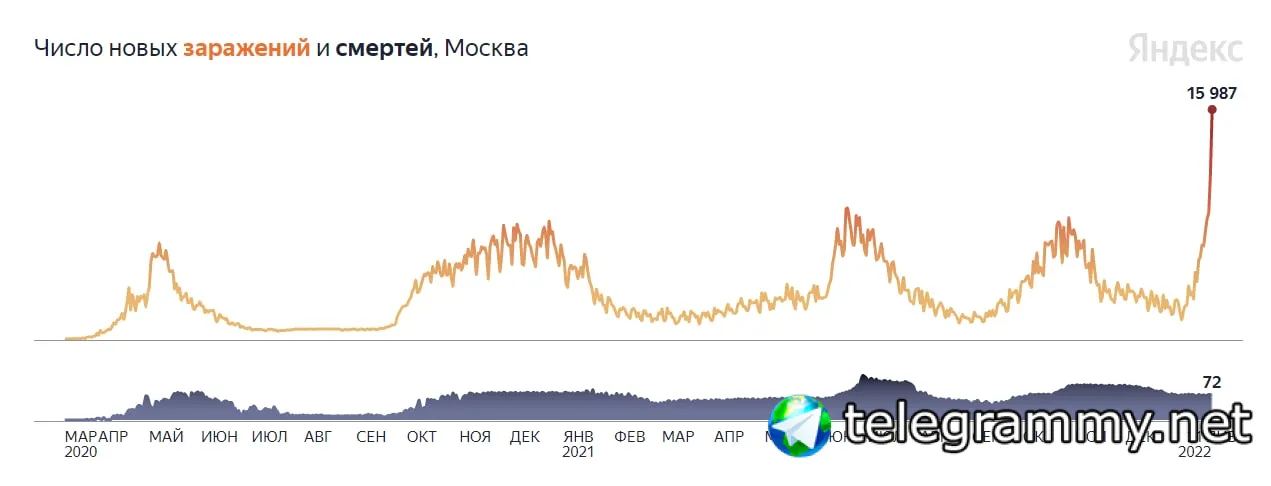
а можно зашортить список заболевших?
Kirill
вижу график, хочу делать предсказания и зарабатывать
Ilya
Надо поискать. Наверняка где-то ставки можно сделать.
Ayrat