так не в шифровании дело... эта ситуация наблюдается и на обычной установке без luks
Ты 42-ю киноите не смог поставить, или что?
 Al


 flexxxer
Ты 42-ю киноите не смог поставить, или что?
ты читать умеешь? если не умеешь не берись. выше все написано. или мне по второму разу повторять?
Al
ты читать умеешь? если не умеешь не берись. выше все написано. или мне по второму разу повторять?
Пиши на форум главарь может поможет.
 Dima
 blind
ребят, никто не знает, есть какая-нибудь программа или команда чтобы проверить в целом состояние старой флешки, хорошая она или нет?
имею ввиду не скорость, а наличие/отсутствие ошибок
flexxxer
ребят, никто не знает, есть какая-нибудь программа или команда чтобы проверить в целом состояние старой флешки, хорошая она или нет?
имею ввиду не скорость, а наличие/отсутствие ошибок
если поддерживает smart то smartctl --health /dev/sdX
 Longley
ребят, никто не знает, есть какая-нибудь программа или команда чтобы проверить в целом состояние старой флешки, хорошая она или нет?
имею ввиду не скорость, а наличие/отсутствие ошибок
Поищи аналог Victoria hdd для линукса, их несколько штук я находил.
Dima
ребят, никто не знает, есть какая-нибудь программа или команда чтобы проверить в целом состояние старой флешки, хорошая она или нет?
имею ввиду не скорость, а наличие/отсутствие ошибок
Если у тебя Workstation то через приложение Диски
blind
если поддерживает smart то smartctl --health /dev/sdX
не знаю, в гном дисках эта опция недоступна, но может потому что на флешку сейчас образ записан
Dima
Оно должно быть уже установлено
blind
Оно должно быть уже установлено
да оно и на сильвере есть, но опция smart почему-то недоступна, может из-за того что образ записан на флешку
Alex
Проскочила новость что роском позор научился блокировать протокол xray
Alex
Даже интересно на что тогда дальше придется переходить такими темпами
flexxxer
а так эти способы давно известны если у тебя обычный xtls/websocket
Alex
а так эти способы давно известны если у тебя обычный xtls/websocket
Да не речь как раз о тоафике который маскируется под запросы https
 Таков
cnews dot ru/news/top/2025-05-05_vlasti_rossii_nauchilis
Чет из всей новости "некто в телеграмме сказал, но это неизвестно где"
flexxxer
Да не речь как раз о тоафике который маскируется под запросы https
так эшер 2 это профан лол. давно угораю с его канала
xtls с маскировкой под уже существующий валидный сайт с поддержкой TLS не защищает от целого ряда "проверок", так называемый эшером "статистический анализ" очень сложное определение для:
- сборки статистики по количеству трафика по айпи адресам
- сортировки наиболее часто посещаемых
- активной проверки айпи-адресов (серверов на них) на наличие веб-сайтов
- активной проверки что веб-сайты на этих серверах имеют DNS-записи валидные указывающие на сайты на этих серверах (xtls от этого не спасает от слова совсем никак и это не входило в спектр этого протокола) и еще парочки штук
об этих уязвимостях давно было известно, точнее со старта. именно поэтому xtls (aka reality) давно в китае никто не юзает, а в иране постоянные блокировки серверов с ними
 Алексей
Дано:
Патчкорд LAN RJ45
Девайс, к которому подключается LAN кабель с одной стороны, и патчкорд с другой, чтобы его удлинить таким образом.
Вопрос: как называется эта штука, в которую подключается кабель? Не розетка же?
 olegon.ru
Дано:
Патчкорд LAN RJ45
Девайс, к которому подключается LAN кабель с одной стороны, и патчкорд с другой, чтобы его удлинить таким образом.
Вопрос: как называется эта штука, в которую подключается кабель? Не розетка же?
это
https://www.dns-shop.ru/product/6de285e58335526f/prohodnoj-soedinitelnyj-adapter-rj45-5bites-8p8c-rj-45/
Алексей
Да
Алексей
Ок, благодарю
flexxxer
И какой тогда протокол используют китайцы и какой самый не блокируемый?)
в xray есть не только xtls. документацию если почитать а не туториалы от профанов то можно узнать что есть решение позволяющее разместить прокси рядом с вебсайтом на том же самом IP, том же самом порте (+на том же самом tcp), который будет для "своих" работать как прокси, а для остальных кидать на сайт. и для стороннего наблюдателя что будет сниффить каждый бит разницы между посещением сайта и посещением прокси не будет
очевидно если человек другие меры не принимает (шифрованный неутекаемый днс и парочка других штук) то это все бессмысленно
flexxxer
как раз в основном из-за утечки днс роскомнадзор и находит и банит узлы. много мозгов не надо чтобы понять что человек пошел на прокси если прилетел запрос на инстаграмм а потом в течение секунды запрос не идет на инсту а идет на какой-то йахуу или soyjack dot party
Alex
в xray есть не только xtls. документацию если почитать а не туториалы от профанов то можно узнать что есть решение позволяющее разместить прокси рядом с вебсайтом на том же самом IP, том же самом порте (+на том же самом tcp), который будет для "своих" работать как прокси, а для остальных кидать на сайт. и для стороннего наблюдателя что будет сниффить каждый бит разницы между посещением сайта и посещением прокси не будет
очевидно если человек другие меры не принимает (шифрованный неутекаемый днс и парочка других штук) то это все бессмысленно
А сайт сделанный на коленке не вызовет подозрения со странными запросами?)
flexxxer
А сайт сделанный на коленке не вызовет подозрения со странными запросами?)
так в том то и дело. не надо делать сайт на коленке
flexxxer
как говорил люк смит надо становиться интернет ленд-лордом
Alex
так в том то и дело. не надо делать сайт на коленке
В добавок еще как я понимаю нужно еще и за домен забошлять по мимо еще и выделенного сервера и надеяться что сам хостер не сольет инфу куда надо, в добавок человеку который создаст сайт на который тоже будут ходить люди сканить его и так далее, следовательно нужно его админить и защищать как минимум от дос атак, но по поводу сайта тут все же Олег знает больше с чем придется столкнуться
Alex
В добавок это все равно будет вызывать подозрение, какой-то чел ходит на сайт "popka.com" с исходящим подозрительным трафиком)
flexxxer
В добавок еще как я понимаю нужно еще и за домен забошлять по мимо еще и выделенного сервера и надеяться что сам хостер не сольет инфу куда надо, в добавок человеку который создаст сайт на который тоже будут ходить люди сканить его и так далее, следовательно нужно его админить и защищать как минимум от дос атак, но по поводу сайта тут все же Олег знает больше с чем придется столкнуться
ну во-первых хетзнер оплаты из СНГ не принимает, и это хорошо (есть много других провайдеров)
во-вторых фантазировать на счет слива статистики в РФ не надо) если бы собирал мне бы сказали с какой страны сервак дудосили мне 😁 хотя не только у меня был подобный опыт
сайт "защищать"? от ддос? я если что не девопс но разобрался как geoip-блоки для iptables завести (а необходимость в них есть и она очевидна если изучишь историю ддосов) и троттлинг через nginx. про anubis (WAF с хеш-консенсусом на гошке) который нивилирует старания amazon и остальных молчу
flexxxer
В добавок это все равно будет вызывать подозрение, какой-то чел ходит на сайт "popka.com" с исходящим подозрительным трафиком)
это релеватно только в случае подхода белых списков, но доменов популярных пока что больше чем памяти у fpga для фильтрации/статистики по sni (это и есть техническая форма DPI)
Alex
ну во-первых хетзнер оплаты из СНГ не принимает, и это хорошо (есть много других провайдеров)
во-вторых фантазировать на счет слива статистики в РФ не надо) если бы собирал мне бы сказали с какой страны сервак дудосили мне 😁 хотя не только у меня был подобный опыт
сайт "защищать"? от ддос? я если что не девопс но разобрался как geoip-блоки для iptables завести (а необходимость в них есть и она очевидна если изучишь историю ддосов) и троттлинг через nginx. про anubis (WAF с хеш-консенсусом на гошке) который нивилирует старания amazon и остальных молчу
Сложно, очень сложно в этих ваших заумных терминах и не понятных словечках, но что ж по поводу слива тут или приземляешься и даешь инфу или летишь в бан без возможности подключения веб морды своего хоста, тем более они уже это тестируют вовсю, в добавок от ддос атак атак мало завести блок по geoip особенно от всяких любителей посканить и посмотреть, а что у тебя там такого. А еще и вы говорите что не девопс? эка столько мороки и ради чего? Ну да ладно мне это все равно не интересно для чего
flexxxer
Сложно, очень сложно в этих ваших заумных терминах и не понятных словечках, но что ж по поводу слива тут или приземляешься и даешь инфу или летишь в бан без возможности подключения веб морды своего хоста, тем более они уже это тестируют вовсю, в добавок от ддос атак атак мало завести блок по geoip особенно от всяких любителей посканить и посмотреть, а что у тебя там такого. А еще и вы говорите что не девопс? эка столько мороки и ради чего? Ну да ладно мне это все равно не интересно для чего
так напрямую от хетнзера не надо покупать и не будет бана. я так уже год с чем-то живу как и сервер)
по поводу ddos: ну я предпочитаю изучить вопрос и проблему прежде чем искать решение и его применять. в случае ddos проблема как раз в том что в Бразилии, Китае и США есть ботнеты. ставишь геоблок на Китай (до твоего хетзнера/ovh/что-то-еще-даже-в-рф обычным юзерам не достать), Бразилию (как-будто там и так до твоего сайта достучатся получится...), США (ну тут по пожеланию). и ничто не мешает переключать гео-блок при ддосе, это так к слову. и очевидно про Anubis не забываем
Dima
нашёл классный сайт с гайдами для systemd https://systemd-by-example.com/
Павел
нашёл классный сайт с гайдами для systemd https://systemd-by-example.com/
спасибо, в закладки.
 Vladislav
И какой тогда протокол используют китайцы и какой самый не блокируемый?)
Старлинк ставьте себе на дачу. Только перепаяте геоблок. Работоспособно
 итер
Старлинк ставьте себе на дачу. Только перепаяте геоблок. Работоспособно
Это вроде как незаконно
Alex
Тем более если все таки Илон Маск приедет за твоим старлинком повод будет взять автограф у него)
Vladislav
Это вроде как незаконно
В Москве такое ставить не стоит, могут вычислить по частоте, а в деревне сканировать частоты никто не станет
итер
В Москве такое ставить не стоит, могут вычислить по частоте, а в деревне сканировать частоты никто не станет
Предлагаешь в деревню переезжать?
Таков
Старлинк ставьте себе на дачу. Только перепаяте геоблок. Работоспособно
Да там цена в районе сотки
Vladislav
Посадят в цугундер.
ОЙ ли. Стоит уже у одного знакомого в лен.области год с лишним с перепаяным блоком - работает ))
Vladislav
Предлагаешь в деревню переезжать?
Это я советую всем и без старлинка. Нефиг в городе делать
итер
И всё-таки какой протокол используют в Китае?
Dima
там всё интереснее. из китая идёт настолько мало сетевых кабелей, что их можно по пальцам пересчитать
Dima
так что они могут делать больно по-другому
Vladislav
Vladislav
Строго говоря, у них мало кабелей, потому что нагрузка наружу небольшая. Но есть и плюс - мало платят зарубежным провайдерам )) Удобно, когда есть автономная локалка
Dima
Строго говоря, у них мало кабелей, потому что нагрузка наружу небольшая. Но есть и плюс - мало платят зарубежным провайдерам )) Удобно, когда есть автономная локалка
так-то да
но в чьих интересах это используется. я бы даже сказал, какого класса
Таков
И всё-таки какой протокол используют в Китае?
Как не удивительно есть и шадоусокс, вероятно ежедневно меняющийся, не знаю, знаю только где такой взять чтобы работал
Vladislav
Vladislav
всё правильно. опенсорс же
Опенсорс про совместную разрабку без бюрократии между юриками, а не про то, что вы любите ))
Dima
Опенсорс про совместную разрабку без бюрократии между юриками, а не про то, что вы любите ))
действительно тонко. не все поймут😏
итер
Dima
 Erian
 olegon.ru
 flexxxer
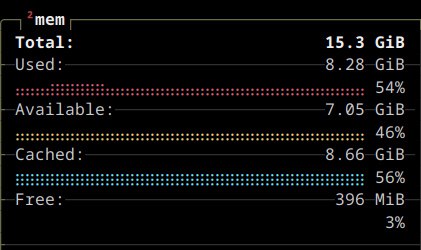
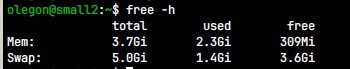
тут вполне себе указано что до притыка еще 7 гигов
 An
Недавно писал, что время слитает после выхода из слипа, опять появилось
An
Так не только таймзона изменилась, так еще и время само другое, минуты неправильно показывает
An
Пишет Forward time jump detected! Но не синхронизирует, это как-то исправить можно?
olegon.ru
Пишет Forward time jump detected! Но не синхронизирует, это как-то исправить можно?
отлистай на предыдущее обсуждение и покажи то, что просил показать
An
chronyc tracking
Reference ID : A29FC801 (time.cloudflare.com)
Stratum : 4
Ref time (UTC) : Wed May 07 09:58:12 2025
System time : 13727.498046875 seconds fast of NTP time
Last offset : +0.000282711 seconds
RMS offset : 889.411010742 seconds
Frequency : 2.170 ppm fast
Residual freq : +0.019 ppm
Skew : 0.150 ppm
Root delay : 0.072069116 seconds
Root dispersion : 0.002011202 seconds
Update interval : 1039.9 seconds
Leap status : Normal