 Игорь


настройки
Игорь
нет
Игорь
там порт 58496
Игорь
и по этому тоже не заходит
 Vladislav
и по этому тоже не заходит
Что за виртуалка? Федора? На федоре порты всегда открыты из коробки
Vladislav
Углепластик, я тебя видел, выходи
Игорь
alma linux 9.4
Игорь
Ладно, пойду спать, завтра на работу. Приду буду разбираться.
Vladislav
Ладно, пойду спать, завтра на работу. Приду буду разбираться.
Порт пишется после домена, если что. Я захожу на свой так: site.com:2053/vpnpanel
Игорь
Порт пишется после домена, если что. Я захожу на свой так: site.com:2053/vpnpanel
Ты видимо в настройках менял. WebBasePath
Vladislav
Ты видимо в настройках менял. WebBasePath
Да. Из консоли тоже можно, если нужно. Посмотри внизу в панели по выбору цифру пункты старт и стоп, вдруг панель не запущена у тебя
Игорь
у меня по дефолту не открывается, а ты говоришь, что то менять)
Vladislav
у меня по дефолту не открывается, а ты говоришь, что то менять)
Внизу есть опции запуска и стопа, попробуйте запустить
Игорь
Внизу есть опции запуска и стопа, попробуйте запустить
Panel state: Running
Start automatically: Yes
xray state: Running
 REDis
 Арсений
Кто?
Да, человек, которому в основном чате пытались помочь с загрузкой установки федоры с флешки
 Boris
 Kos
 Vasiliy Glazov
 Таков
Ааа. Хз
Ну тогда ответ — поменять видео в старом компе на новое. Желательно сразу на АМД, чтобы не страдать. Либо — устанавливать спины с Х11, раз в них всё норм.
Vladislav
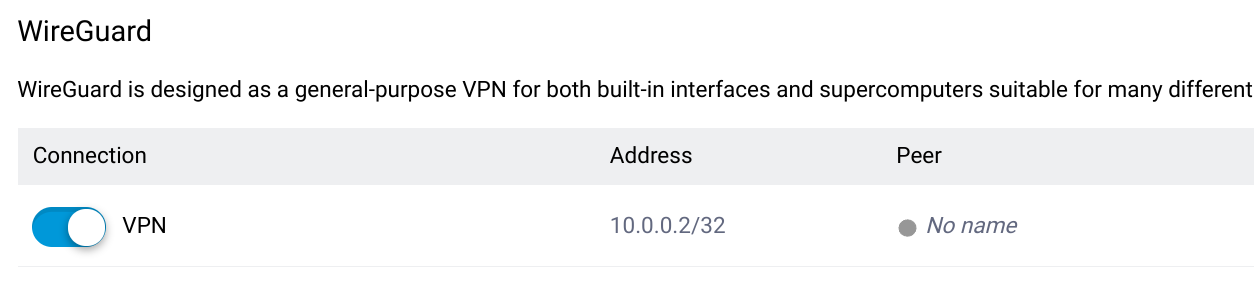
баг в кинетике:
перезапуск вг через кнопку приводит к сложной ситуации, пир не подхватыватся, приходиться удалять конфиг и импортировать заново
Vladislav
 Vladislav
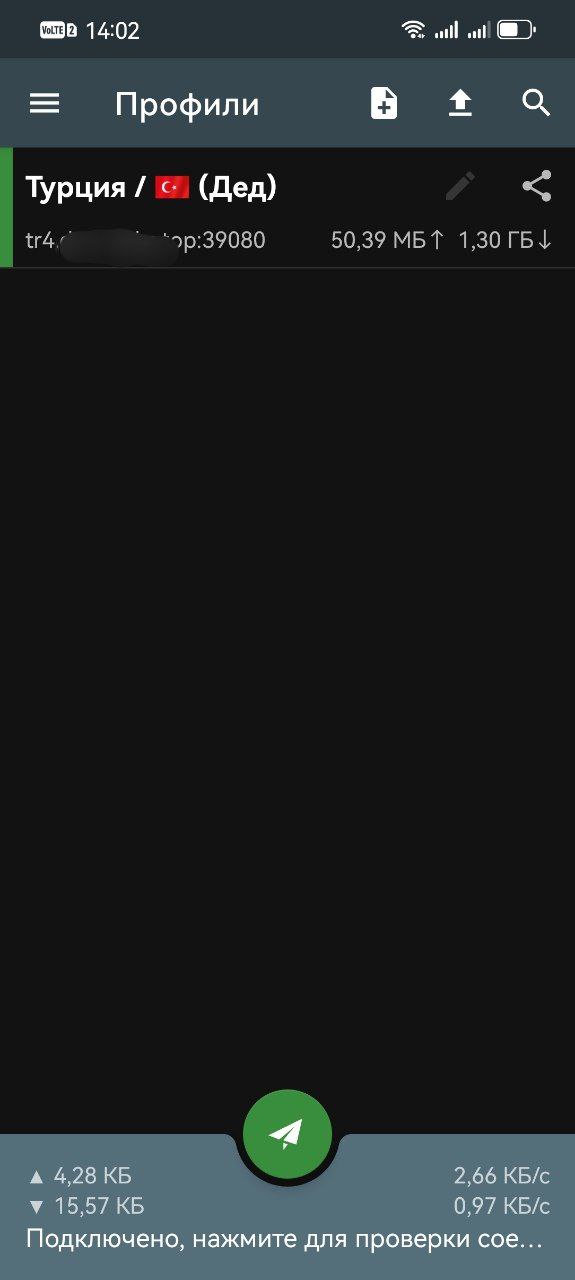
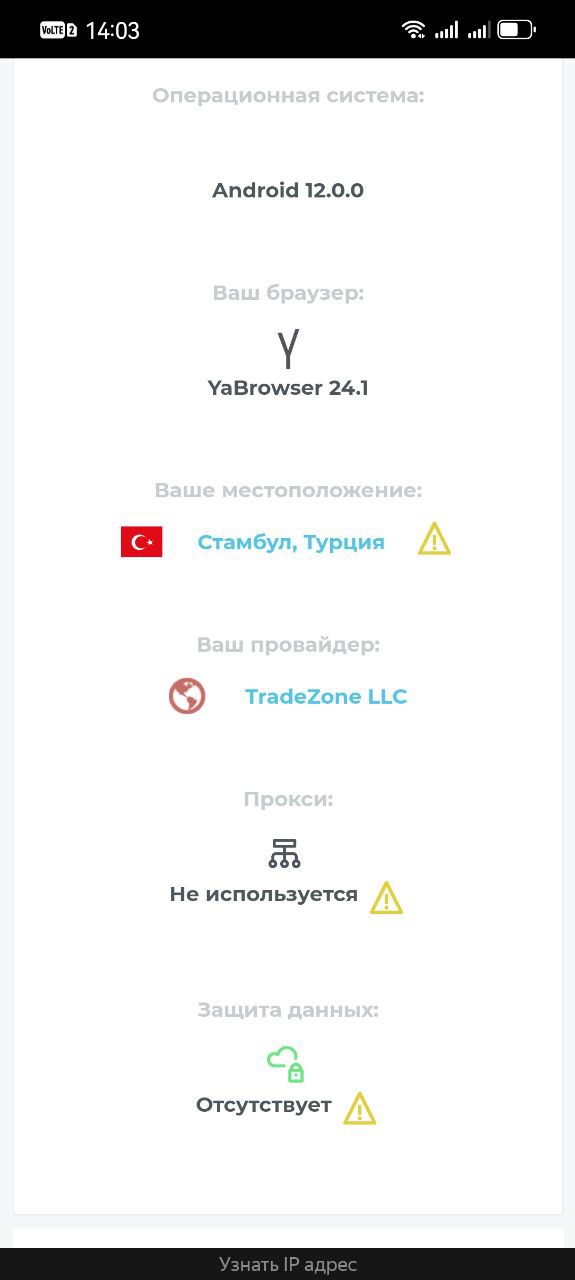
в России вг совсем умер? уже даже у провайдера родителей не работает, а недавно еще фурычило
 flexxxer
в России вг совсем умер? уже даже у провайдера родителей не работает, а недавно еще фурычило
ни вг ни опенвпн не работали у меня на провайдерах сотовой связи с февраля 2024 (питер). шедоусокс сдох где-то летом 2024
на кабельном тоже самое только смещение по времени вперед небольшое
Таков
в России вг совсем умер? уже даже у провайдера родителей не работает, а недавно еще фурычило
У меня не работал в предыдущем месяце вообще. После положили весь vpnjantit.
flexxxer
я не понимаю на че рассчитывают люди использующие немаскирующиеся под https траффик, типа щас один протокол заблочат перейду на другой, айпишник точно-точно не попадет в бан лист при закручивании гаек или че?
Vladislav
а хттп прокси работает.. интересная цензура, с каждым годом качество спецов в РКН растет ))
flexxxer
скорее оборудование что они закупают дорожает как и его объем увеличивается
Сергей
я не понимаю на че рассчитывают люди использующие немаскирующиеся под https траффик, типа щас один протокол заблочат перейду на другой, айпишник точно-точно не попадет в бан лист при закручивании гаек или че?
Wireguard/openvpn не блокируются, если весь трафик в них не совать и норм провайдеров выбирать (провайдеров, у которых vpn). Гайки могут закрутить так сильно, что и маскировка под https не спасёт, но сейчас процесс "запретов" похож на ИБД, может в декабре после тренировок что-то и поменяется
Vladislav
будете трассу тянуть из Финляндии, а потом продавать доступ в локалку )
flexxxer
Wireguard/openvpn не блокируются, если весь трафик в них не совать и норм провайдеров выбирать (провайдеров, у которых vpn). Гайки могут закрутить так сильно, что и маскировка под https не спасёт, но сейчас процесс "запретов" похож на ИБД, может в декабре после тренировок что-то и поменяется
какие "норм"? все что норм по моему мнению забанены давно, а блокировки давно по протоколу так как на своей же vps-ке развернутый wireguard не работает в то время как всякие шедоусокс до последних пор работали вообще на изи под тем же самым айпишником и портом, как это объяснишь умник?
flexxxer
будете трассу тянуть из Финляндии, а потом продавать доступ в локалку )
кореш с работы сказал россия большая не везде проверяют леса на наличие кабеля 😁
flexxxer
Wireguard/openvpn не блокируются, если весь трафик в них не совать и норм провайдеров выбирать (провайдеров, у которых vpn). Гайки могут закрутить так сильно, что и маскировка под https не спасёт, но сейчас процесс "запретов" похож на ИБД, может в декабре после тренировок что-то и поменяется
кончено, просто как в Татарстане либо Иране: белые списки сайтов + белые списки айпи адресов
flexxxer
ps в Иране кончено не все так сложно, там просто бан на сервер если на нем много трафика гоняется
Vladislav
кореш с работы сказал россия большая не везде проверяют леса на наличие кабеля 😁
вам тянуть не надо ничего, на границах с Латвией и Финляндией берет старлинк, а там уже локалка внутренняя
Сергей
какие "норм"? все что норм по моему мнению забанены давно, а блокировки давно по протоколу так как на своей же vps-ке развернутый wireguard не работает в то время как всякие шедоусокс до последних пор работали вообще на изи под тем же самым айпишником и портом, как это объяснишь умник?
Могу отправить в пешее за такие нападки. Если у вас не работает - дело в конкретном vps, провайдере и в конкретных руках.
Vladislav
😁 буду чату диски возить с федорой новой раз в полгода, старые добрые 90ые
flexxxer
Могу отправить в пешее за такие нападки. Если у вас не работает - дело в конкретном vps, провайдере и в конкретных руках.
еще раз, на этом же конкретном vps на том же порту (443) с тем же айпишником wg/openvpn не работают из рф, в то время как shadowsocks/https работает, как так? объясните!
flexxxer
и это еще в марте 2024 было, не сейчас
Арсений
😁 буду чату диски возить с федорой новой раз в полгода, старые добрые 90ые
И мне привези, пожалуйста, 100 в 1 игр для линукса! )
Таков
😁 буду чату диски возить с федорой новой раз в полгода, старые добрые 90ые
Ты на митапы не ходишь, наклеек и футболок не возишь 🙂
Vladislav
И мне привези, пожалуйста, 100 в 1 игр для линукса! )
что так скромно )) в прошлый раз 3 литра вискаря с дютика заказали
Vladislav
Ты на митапы не ходишь, наклеек и футболок не возишь 🙂
так я же не айтишник, меня не пригласят)
Таков
 Таков
 Vladislav
Таков
Борис мне мстит за упоминания в основном чате? 🙂
flexxxer
Таков
в2рай хорошая штука, но под линукс только один клиент веб и тот через раз работает ( на трубке хорош конечно
Ой да надо ли гуй для таких мелочей 😅
Vladislav
Кто-то нашел рабочий клиент v2ray на линукс, кроме v2rayA?
flexxxer
Кто-то нашел рабочий клиент v2ray на линукс, кроме v2rayA?
да, давно пользуюсь Nekoray. работает как часы, "клиентов" вот сейчас буду на винде переводить с v2rayn на nekoray
Vladislav
да, давно пользуюсь Nekoray. работает как часы, "клиентов" вот сейчас буду на винде переводить с v2rayn на nekoray
о, не знал, что он кроссплатформ. Щас заряжу своим на компы
Таков
так хотя бы в докер засунуть и ладно, но нечего
Вот кстати, наверное да. Но вообще я был удивлен что из коробки оно всё недоступно. 😅
Vladislav
Вот кстати, наверное да. Но вообще я был удивлен что из коробки оно всё недоступно. 😅
русские втянутся в это, как приспичит) вайгард же завезли в кде и гном
flexxxer
о, не знал, что он кроссплатформ. Щас заряжу своим на компы
только если dns кастомный хотите вместо дкфолтного гугловского и желательно https вместо plaintext то надо будет попердолиться чутка с конфигом (ну или взять пример у меня)
Vladislav
только если dns кастомный хотите вместо дкфолтного гугловского и желательно https вместо plaintext то надо будет попердолиться чутка с конфигом (ну или взять пример у меня)
поделись, раз предложил =) может и чату пригодится
Таков
русские втянутся в это, как приспичит) вайгард же завезли в кде и гном
Я между делом видел какой-то экстеншн для старых версий гнома для вкл/выкл шс, но это неполноценно.
 Ugleplastic
flexxxer
поделись, раз предложил =) может и чату пригодится
сейчас докопаюсь найду... если что этот днс внутри тоннеля впн а не от обычного идет, но лучше вообще не использовать plaintext
Vladislav
сейчас докопаюсь найду... если что этот днс внутри тоннеля впн а не от обычного идет, но лучше вообще не использовать plaintext
да я вкручу некстднс куда дотянусь )
Сергей
еще раз, на этом же конкретном vps на том же порту (443) с тем же айпишником wg/openvpn не работают из рф, в то время как shadowsocks/https работает, как так? объясните!
Это особенность работы ТСПУ, не стоит искать в их работе простую логику, там много нюансов. Триггером выступает не только тип трафика и ip адрес и порт, но и объём трафика, количество подобных клиентов у данного провайдера и скорее всего ещё множество параметров, о которых простым пользователям неизвестно. Касаемо shadowsocks - да, он чуть-чуть надежней, но триггер в виде объёма трафика никак не избежать, то есть при желании никакой протокол не поможет. Однако если аккуратно пользоваться (трафик разделять и много пользователей не совать на одну vps, плюс настроить не по первому гайду из интернета, плюс провайдера не хайпового использовать) - всё работает как часы даже на wireguard и openvpn (а большинство "заблокированных сайтов" до сих пор без vpn доступны)
flexxxer
Это особенность работы ТСПУ, не стоит искать в их работе простую логику, там много нюансов. Триггером выступает не только тип трафика и ip адрес и порт, но и объём трафика, количество подобных клиентов у данного провайдера и скорее всего ещё множество параметров, о которых простым пользователям неизвестно. Касаемо shadowsocks - да, он чуть-чуть надежней, но триггер в виде объёма трафика никак не избежать, то есть при желании никакой протокол не поможет. Однако если аккуратно пользоваться (трафик разделять и много пользователей не совать на одну vps, плюс настроить не по первому гайду из интернета, плюс провайдера не хайпового использовать) - всё работает как часы даже на wireguard и openvpn (а большинство "заблокированных сайтов" до сих пор без vpn доступны)
он уже не работает в питере на паре кабельных провайдеров и телефонных, надежный 🤡 ровно до момента пока тспу не научились в логику "если траффик непонятное месево вместо нормального протокола" что положило работу obfs4 для тора
flexxxer
Это особенность работы ТСПУ, не стоит искать в их работе простую логику, там много нюансов. Триггером выступает не только тип трафика и ip адрес и порт, но и объём трафика, количество подобных клиентов у данного провайдера и скорее всего ещё множество параметров, о которых простым пользователям неизвестно. Касаемо shadowsocks - да, он чуть-чуть надежней, но триггер в виде объёма трафика никак не избежать, то есть при желании никакой протокол не поможет. Однако если аккуратно пользоваться (трафик разделять и много пользователей не совать на одну vps, плюс настроить не по первому гайду из интернета, плюс провайдера не хайпового использовать) - всё работает как часы даже на wireguard и openvpn (а большинство "заблокированных сайтов" до сих пор без vpn доступны)
то есть мы уже в иранском сценарии да? на моем впнище от 100 гигов в месяц идет и бана нет, и конечно же это первое что мы делали с корешем когда настроили впн (гоняли как можно больше траффика).
на данный момент в рф столько много траффика что ввести подход "давайте банить все где много траффика похожего на впн" не сработает, поэтому цель роскомпозора это сокращение траффика что он успешно делает чтобы достичь возможности банить сервера похожие на впны как это делают в иране
Таков