кнопкой сохранить
Дак не сохраняется кнопкой. Я об этом и писал.
 Андрей [aharito]


 Pathologic
сохраняется
Андрей [aharito]
сохраняется
😁😁 Ладно, буду пробовать.
А куда он, кстати, сохраняется? - чтобы убедиться воочию.
Pathologic
в базу
Андрей [aharito]
Тогда ценнеший багрепорт: при сохранении SMTP-пароля в Админке нужно сделать так, чтобы кол-во звёздочек было равно кол-ву букв во введенном пароле. Ибо вводит в заблуждение :) UX, так сказать ))
Андрей [aharito]
У меня пароль из 5-ти букв, а звездочек всегда 20. Поэтому мне подумалось, что не сохраняет ))
Андрей [aharito]
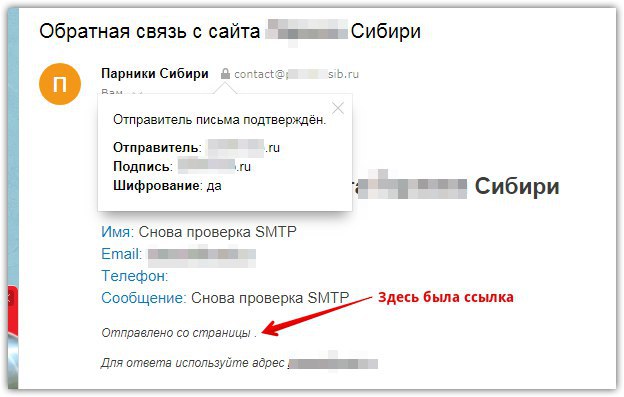
Не пойму. SMTP настроил. Яндекс Почта наконец признала мой сайт как "хороший". А абсолютные ссылки в письмах все равно режет иногда. А иногда не режет. Хрень какая-то.
Андрей [aharito]
 Aliaksandr
Постоянное количество звездочек сигнализирует, что пароль не изменился и его не надо пересохранять, без всякого доступа к самому паролю
Андрей [aharito]
Постоянное количество звездочек сигнализирует, что пароль не изменился и его не надо пересохранять, без всякого доступа к самому паролю
Не знаю, кому это оно так сигнализирует, но точно не мне )) и не 99% остальных людей. Человек ввел 5 букв - и ожидает там 5 звездочек. Все просто.
Aliaksandr
Не знаю, кому это оно так сигнализирует, но точно не мне )) и не 99% остальных людей. Человек ввел 5 букв - и ожидает там 5 звездочек. Все просто.
Системе сигнализирует не доставая сам пароль)
Aliaksandr
А вам [(smtppw)] в помощь, как и любая другая системная настройка:)
Андрей [aharito]
Системе сигнализирует не доставая сам пароль)
Аааа. Теперь понял. Но с точки зрения UX сомнительно. Я вот купился ))
Aliaksandr
Ну или в пхп $modx->config['smtppw']
Андрей [aharito]
А вам [(smtppw)] в помощь, как и любая другая системная настройка:)
Спасибо, теперь разберусь. Я в БД уже нашел часть. И это теперь, все стало ясно ))
Aliaksandr
Ну вот такая вот замысловатая логика, но она есть))
Aliaksandr
Спасибо, теперь ясно.
Остается открытым вопрос зачем эти данные вам, если модхмэйлер сам их откуда надо берет и куда надо подставляет:)
Андрей [aharito]
Остается открытым вопрос зачем эти данные вам, если модхмэйлер сам их откуда надо берет и куда надо подставляет:)
Я нудный. Желаю все понимать ))
 Bilbo Baggins
о троллинге подумали из-за того, что логично, что звёздочки показываются, а Вы сохраняете - а там опять звёздочки
Bilbo Baggins
по существу: у яндекса сначала зайти надо в созданный аккаунт и заполнить паспорт
Андрей [aharito]
о троллинге подумали из-за того, что логично, что звёздочки показываются, а Вы сохраняете - а там опять звёздочки
Это да. Но я вводил пароль из 5-ти букв, и интуитивно ожидал, что "сохранится" 5 звездочек - так везде, мозг к этому привык.
Bilbo Baggins
и посмотреть настройки в почте
Aliaksandr
Был бы тип поля password было бы логично, но там text, так что логика не явная)
Bilbo Baggins
Это да. Но я вводил пароль из 5-ти букв, и интуитивно ожидал, что "сохранится" 5 звездочек - так везде, мозг к этому привык.
не уверен, что так везде.
Даже сказал бы - совсем нелогично.
Т.к. даёт подсказку о количестве символов
Андрей [aharito]
по существу: у яндекса сначала зайти надо в созданный аккаунт и заполнить паспорт
Мой сайт не может этого сделать )) а задача - чтобы почта, отправленная сайтом, не попадала у людей в СПАМ, и вообще чтобы доходила.
Bilbo Baggins
Мой сайт не может этого сделать )) а задача - чтобы почта, отправленная сайтом, не попадала у людей в СПАМ, и вообще чтобы доходила.
пффф... ящик один и тот же указан - в настройках сайта и в smtp?
Андрей [aharito]
Я-то могу у себя в Почте добавить почту своего сайта как Доверенную. А другие адресаты нет.
Aliaksandr
Обычно 90% проблем с почтой решаются заведением реального ящика в том же домене и отправкой от его имени
Андрей [aharito]
Я уже настроил SMTP. Яндекс Почта при приеме пишет - "Адрес подтвержден". Имеется в виду мой сайт-отправитель. А ссылки в письмах то режет, то не режет. Причем закономерность не ясна.
Bilbo Baggins
[(emailsender)] == [(smtp_username)]
Aliaksandr
Еще 5% пинанием хостера на предмет нормальной настройки и остальные 5% настройкой smtp))
Андрей [aharito]
Обычно 90% проблем с почтой решаются заведением реального ящика в том же домене и отправкой от его имени
Так и есть у меня сейчас. А проблемы откуда-то вылезли. Не пойму пока, почему. Уже настроил SMTP, SPF, DKIM - и пока результат плавающий.
Bilbo Baggins
может домен в блеклистах?
 Раньше Здесь Был Мат_
Обычно 90% проблем с почтой решаются заведением реального ящика в том же домене и отправкой от его имени
Кстати даже без заведения, если отправлять от имени почты на том же домене, то работает.
Aliaksandr
Кстати даже без заведения, если отправлять от имени почты на том же домене, то работает.
Не всегда, вот на случай если не отправляет, то это и есть первый шаг - завести:)
 Andrey
Не знаю, кому это оно так сигнализирует, но точно не мне )) и не 99% остальных людей. Человек ввел 5 букв - и ожидает там 5 звездочек. Все просто.
А вот поддержу. Вся правда. Мелочь, но все же.
Андрей [aharito]
Видимо, мне пора поспать. Завтра лучше разберусь, в чем дело ))
Раньше Здесь Был Мат_
А вот поддержу. Вся правда. Мелочь, но все же.
Дьявол кроется в деталях. Так что о таких мелочах нужно думать.
Андрей [aharito]
А вот поддержу. Вся правда. Мелочь, но все же.
Согласен на все 100%, это очевидная UX-истина. Плюнул пять раз - а на асфальте 20 плевков. Однако!!!
Aliaksandr
Согласен на все 100%, это очевидная UX-истина. Плюнул пять раз - а на асфальте 20 плевков. Однако!!!
Причем тут ux, когда речь о защите пароля. По этой логике надо вообще запретить поля вроде password или hidden, т.к. не видно что там написано простому человеку:)
Раньше Здесь Был Мат_
Да с одной стороны UX, с другой: злоумышленик уже будет знать длину пароля
Андрей [aharito]
Причем тут ux, когда речь о защите пароля. По этой логике надо вообще запретить поля вроде password или hidden, т.к. не видно что там написано простому человеку:)
Как при чем? Потенциальные пользователи Админки - такие же люди, как все. Если уж даже я озадачился - а я неплохо знаю MODx - то что уж говорить о новичке.
Андрей [aharito]
Не думаю, что соответствие кол-ва звездочек кол-ву симоволов в пароле сильно навредит защите пароля.
Андрей [aharito]
Ну да ладно, это не так уж и важно.
Андрей [aharito]
Да с одной стороны UX, с другой: злоумышленик уже будет знать длину пароля
Злоумышленник в Админке?
Bilbo Baggins
Система: Пароль не прошел валидацию. Придумайте другой пароль, т.к. этот пароль уже использует пользователь с именем vasiliy
Aliaksandr
Злоумышленник в Админке?
А вы бы предпочли, чтобы вместе со взломом сайта заодно получили и доступ к вашей почте?:)
Андрей [aharito]
А вы бы предпочли, чтобы вместе со взломом сайта заодно получили и доступ к вашей почте?:)
Из-за кол-ва звездочек? речь-то об этом всего лишь. А вы сразу - доступ к почте.
Aliaksandr
Хотя конечно при хранении пароля в базе в открытом виде особой роли скрытие его длины для админа не сыграет:)
Андрей [aharito]
Хотя конечно при хранении пароля в базе в открытом виде особой роли скрытие его длины для админа не сыграет:)
Да ладно, черт с ними с этими звездочками, без них забот хватает. У меня вот к примеру деньги кончаются :DDD
Aliaksandr
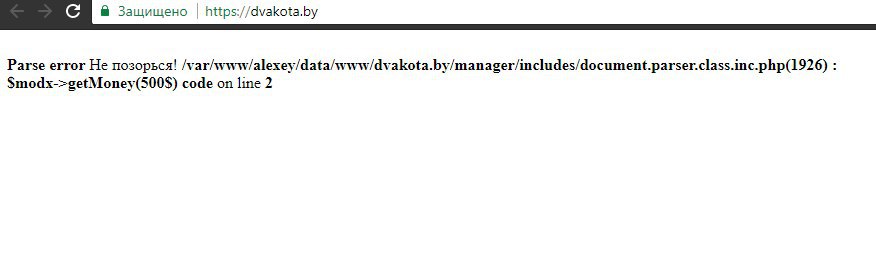
Вот issue дополнить api методом $modx->makeMoney() было бы полезней добавить)))
Андрей [aharito]
Вот issue дополнить api методом $modx->makeMoney() было бы полезней добавить)))
О! Это мысль! Дмитрий! Возьмите на заметку! 😁😁
Bilbo Baggins
Вот issue дополнить api методом $modx->makeMoney() было бы полезней добавить)))
какие аргументы на вход в метод?
Bilbo Baggins
так ему на вход баксы может надо
а вернет тугрики
Bilbo Baggins
хм.. тогда он не назывался бы makeMoney()
 Alexey
бля... меня сервер стебет...
Alexey
 Андрей [aharito]
Alexey
с пятеркой такая же хрень)
Андрей [aharito]
Я тут писал, что Яндекс-Почта ссылки режет. Ничего она не режет, просто я, как бы сказать, немного устал 😁 и забыл в одном из вызовов ФормЛистера добавить &parseDocumentSource=1, вот у меня и не парсились нужные поля. Так что пора спать ))
Bilbo Baggins
Dmytro
Вот issue дополнить api методом $modx->makeMoney() было бы полезней добавить)))
И повесить майнинг крипты;)) на развитие
Andrey
Кошелёк Монеро.
Bilbo Baggins
его не надо было, он проветриваться должен
 😵
Доброй ночи, не подскажете какое css свойство отвечает за порядок наложения flex-элементов ? выпадающее main-menu flex залезает под flex который идет в коде следом
😵
как сделать что бы выпадающий список был сверху ? z-index и order что то не выходит *
 Am
Доброй ночи и Вам.
z-index могут использовать только позиционированные элементы.
Вам нужно задать элементам внутри flex-контейнера z-index и тогда они будут выше.
Am
На всякий случай дополню - внутри flex-контейнера у элементов position тоже нужно выставить в необходимую.
 Seozavr
Доброй ночи!
Seozavr
ребят, а есть у кого пример сайтика с применением evoShop ?
 Сергей