9 уже вышла?
Да
 Dmytro


 Alexander
 Am
Та вон, как выяснили недавно, некоторые побыв в Эво "год" уже пишут ЦМС на симфони, а вы тут всё дыры 1.4 обсуждаете. ((%
 Антон
Джурин год?
Антон
;)
Am
"Год" в кавычках (;
Антон
Я его лет 5 как в Эво вижу
Антон
Ну, где год, там и 10
Am
Главное результат. (:
Am
Куда?
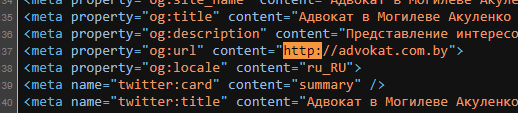
Это, скорее всего, попытка узнать есть ли на вашем сайте https, т.к. без https часто провайдеры суют рекламу.
В случае когда нет https на сайте, то большая вероятность что это не вредоносный код, а провайдер делает.
 Jacov
Как вижу в 1.4 так и не закрыли кстати дыру
а дыра как раз эту проблему вызывает?
с перенаправлением?
 Аляксандр
а дыра как раз эту проблему вызывает?
с перенаправлением?
Маловероятно, там в админку можно попасть под админом 🙂
Jacov
ну то есть - потенциально - да 😂
делай что хочешь)
Am
ну то есть - потенциально - да 😂
делай что хочешь)
Скорее всего там скрипт который тянет с сервера другого запрос что ему делать и куда перенаправлять.
Jacov
скорее всего. это понятно.
но отловить «быстро» проблематично.
Аляксандр
ну то есть - потенциально - да 😂
делай что хочешь)
Думаю редиректы никак не связаны с той дырой 🙂 Да и вообще про наличие этой дыры скорей всего только я знаю 🙂 Так бы все сайты на эво уже кучу раз прилегли
Аляксандр
В 2.x и 3.x она закрыта если что
 Sasha
А вот это вообще работает ?
там по коду видно, что работало это всё через flash, то есть не работает сейчас вообще
Am
да как проверить-то?
У вас на сайте дыра, а где не скажу.
Вот так примерно сообщают
Для разминки можно сначала попробовать посмотреть в логах сервера с какого места идет запрос на те ссылки. По идеи апач или что там стоит на сервере должно в логах показывать при должном уровне логирования.
 Konstantin
для начала человек всё-таки домен должен показать) а так - пожалуйста,
egrep -l -H --include="*.php" -R '\+\=\$GLOBALS' /home/o/olden/
egrep -l -H --include="*.php" -R '\$r{1,5}\[{1,3}\]\.\$r{1,3}\[' /home/o/olden/
egrep -l -H --include="*.php" -R '(GLOBALS.{1,}){3,}' /home/o/olden/
egrep -l -H --include="*.php" -R '(base64\_decode.{1,}){3,}' /home/o/olden/
egrep -l -H --include="*.php" -R 'preg\_replace\(\"\/\.\*\/e' /home/o/olden/
grep -F -l -H -a --include="*.php" -R "PATH'])===" /home/o/olden2/
grep -F -l -H -a --include="*.php" -R "if(@md5($_SERVER['HTTP_PATH'])===" /home/o/olden2/
grep -F -l -H -a --include="*.php" -R "$default_action = 'FilesMan';" /home/o/olden2/
grep -F -l -H -a --include="*.php" -R "?><?" /home/o/olden/
grep -F -l -H -a --include="*.php" -R "?> <?" /home/o/olden/
egrep -l -H --include="*.php" -R '(\$[a-zA-Z]+[0-9]+\[[0-9]\]\s?\.\s?)+' /home/o/olden/
egrep -l -H --include="*.php" -R 'de.{1,10}code.{1,100}str\_replace' /home/o/olden/
egrep -lR -H --include="*.php" -R '(\$$[a-zA-Z]+$[0-9]+\$[$[0-9]\]\.)+'
egrep -l -H --include="*.php" -R "\$\_POST\[\'pass\'\]" /var/www/westernhorse.ru/data/www/westernhorse.ru/
Konstantin
но я думаю, у всех это было.
Konstantin
https://advokat.com.by/
Проще всего попросить хостера поискать вирусы на сайте, он это сделает за 0...1000 рублей.
Если это не вариант, то адекватно воспользоваться вот этой утилитой https://github.com/gregzem/aibolit
Jacov
Konstantin
Но чаще всего, в большинстве случае, вирусня прячется либо в .htaccess (внимательно смотрим в конце файла, а также каждую строчку), а также в index.php
Alekso
Антивирус на хостинге ни чего не нашёл, саппорт говорит пиши разработчику. Скачивал даже на комп и своими антивирусниками прогонял
Alekso
Jacov
Антивирус на хостинге ни чего не нашёл, саппорт говорит пиши разработчику. Скачивал даже на комп и своими антивирусниками прогонял
А получилось отловить хоть раз реально этот редирект?
Jacov
или тоже только на слово гуглу верим
Konstantin
Антивирус на хостинге ни чего не нашёл, саппорт говорит пиши разработчику. Скачивал даже на комп и своими антивирусниками прогонял
Зайди на сервер через ssh и попробуй запустить построчно команды, которые я выше указал, только пути к сайту поменяй, там реально базовые признаки 90% вирусни, я этих сайтов штук 50 перелечил
Alekso
Да, с мобилы, но там сразу несколько раз урл сменился
Jacov
любопытно..
Konstantin
А получилось отловить хоть раз реально этот редирект?
Так они разные, редиректы то. Есть js. Есть ошибка хостера (у таймвеба любимого было, как всегда падла не признался), было на php, было в evogallery через флэш
Konstantin
много чё было
Jacov
да это понятно
Но вопрос - когда ты сам глазками редирект видел - тогда понимаешь что неправ. и ищешь решеие
Jacov
а когда тебе дядя в гугле говорит - «есть косяк» - а ты его за сутки ни разу ни на одном устройстве не воспроизвел (ситуация выше - у бильбо) - вот тут начинаешь подкипать.
Konstantin
 Григорий
там по коду видно, что работало это всё через flash, то есть не работает сейчас вообще
Нет csv формат добавляет, без проблем.
Jacov
особенно за формулировку - «у вас сайт с какой-то странички вроде как сюда перекидывает http://v93.retorr.ru/5S1CF5?frm=img&sub_id_4=68172fdb-4681-f25a-51c5-bd68a1ca7cdf;07C0083F "
Jacov
«но это неточно. Но вроде да. короче идите в бан - решайте - вернетесь доложите»
Konstantin
ну. за бан всех объявлений - спасибо не хочется говорить.
Это херня. Вот когда спустя 10 лет аккаунт в гадвордсе блокируется просто так, без объяснения причин, без возможности восстановления - вот это прблема :D
И то всегда можно скопировать объявы через коммандер
Konstantin
кстати на сайте есть смешанный контент
Konstantin
возможно стоит начать с него
Jacov
Это херня. Вот когда спустя 10 лет аккаунт в гадвордсе блокируется просто так, без объяснения причин, без возможности восстановления - вот это прблема :D
И то всегда можно скопировать объявы через коммандер
гадство.
но да, хорошо если можно скопировать.
Плохо когда домен в чс (как в данном случае) - новый акк с рекламой сразу на модерации ставится в блок по той же причине.
Jacov
(А гугл серч консоль при обходе - не видит вредоноса)
Konstantin
вот этого быть не должно точно
Konstantin
я к тому, что там таких строк много
Konstantin
Впрочем, интересно, может ли хостер подсунуть редирект при загрузке вот этого:
<img src="http://icons.ico....
Konstantin
грузишь картинку - получаешь редирект
Jacov
грузишь картинку - получаешь редирект
при отсутствии хттпс - может. хоть жску подсунуть
а дальше дело техники
 Vitaly
Приветствую.
заказ здесь можно делать?
Konstantin
можно)
Jacov
хм…….
А вот задумался теперь
<a href="http://www.comagic.ru/?utm_medium=widget&amp;utm_campaign=link_widget" target="_blank" class="comagic-c-simple-sitephone__banner-branding">CoMagic.ru</a>
В принципе могли же наверное и тут подмену делать..?
Konstantin
хм…….
А вот задумался теперь
<a href="http://www.comagic.ru/?utm_medium=widget&amp;utm_campaign=link_widget" target="_blank" class="comagic-c-simple-sitephone__banner-branding">CoMagic.ru</a>
В принципе могли же наверное и тут подмену делать..?
Так в том то и смысл, что могли.
Пофиг что у сайта самого https, главное, что клиент принимает инфу с незащищённого ресурса
Alekso
 Vitaly
Приветствую.
заказ здесь можно делать?
хорошо,
мне нужен магазин, продающий время. Например, консультации онлайн.
Konstantin
Я сам видел кусок кода в index.php левый, удаляешь, а через 2 дня он опять там
Классика) потому что вирус в 90% сидит глубже, а в index размещается для удобства что ли) Я, правда, вирусни не видел где-то со времён modx evo 1.0.13, вообще ни одного случая не было
Konstantin
он ещё и по разным файлам кусками сидеть может, символов по 100 кодированных
Konstantin
Я сам видел кусок кода в index.php левый, удаляешь, а через 2 дня он опять там
Так я не понимаю, то есть ты видел этот код глазами, удалил, а он появился опять, так? То есть проблема есть, вот она, на неё можно посмотреть\потрогать?
Alekso
Так я не понимаю, то есть ты видел этот код глазами, удалил, а он появился опять, так? То есть проблема есть, вот она, на неё можно посмотреть\потрогать?
Да видел, на нескольких сайтах на хосте именно в index, даже было на сайте состоящего из 1 страницы index.php
Konstantin
Да видел, на нескольких сайтах на хосте именно в index, даже было на сайте состоящего из 1 страницы index.php
А сейчас вопрос только про адвоката, и глазами нигде не видно, так?
Alekso
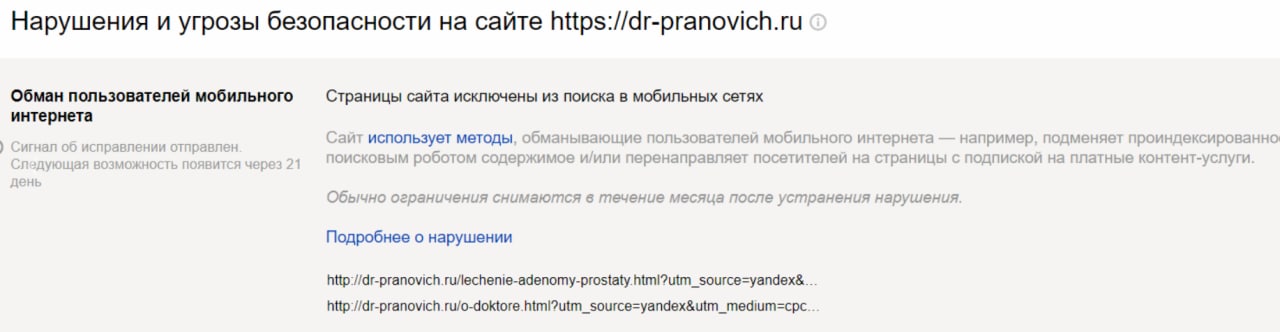
https://dr-pranovich.ru/
Еще тут в рекламе отказали
Alekso
 Serguei
Я сам видел кусок кода в index.php левый, удаляешь, а через 2 дня он опять там
В базе данных точно посмотрели в код плагинов и сниппетов, не добавлено ли сюрпризов?
Бекап сайта есть какой-нибудь достаточно хорошей давности, но на той же версии ЭВО? Распаковываете на локалке бекап и актуальный дамп сайта в два разных каталога, пофайлово сравниваете какой-нибудь утилитой типа Kdiff3. Если что-то в файле залито, то найдёте. В базе чисто визуально посмотрите на код, который там.
 Pathologic
там дитто на сайте
Pathologic
может и евогалери тоже
Alekso
А сейчас вопрос только про адвоката, и глазами нигде не видно, так?
Но код я видел и на других сайтах, но там же рекламу не запускали, но я удалил тоже кракозябры вверху кода. Попал видно в одно место и по дереву полез
Serguei
Ну еще ajaxsearch говнеца привносил иногда.
Konstantin
а чё за говно в конце
Konstantin