 Aliaksandr


Как вы его используете до сих пор, тянете тот дырявый индекс со старых версий?
 Михаил
Получаю похожую ошибку Call to a member function free_result() on null, этот фикс не помог
Вот тут надо заменить: https://github.com/extras-evolution/ajaxSearch/blob/cd73e10de54f9dea374f12c458fb0f593134cf2d/assets/snippets/ajaxSearch/classes/ajaxSearchRequest.class.inc.php#L200
if ($pfields !== '') {
на
if (!empty($pfields)) {
Михаил
ну и в подобных проверках также
 EVO bot Лёшка
Буду спамить каждый день)
EVO 2.0 - Собираем донат :)
http://modx.im/blog/news/5744.html
У кого не открывается modx.im смотрим тут http://modx-gu.ru/
Уже собрано: 574$
 Pathologic
про ошибку пишут, а не про взлом
 Сергей
Не. Ошибка вылезает.
версия 1.12.0 из экстраз, с исправлениями нотайсов.
вызов такой
[!AjaxSearch? &liveSearch=`1`!]
https://monosnap.com/file/SP97crKitr6O7Svo1hCLE8o8XNvqeY
Pathologic
версия 1.12.0 из экстраз, с исправлениями нотайсов.
вызов такой
[!AjaxSearch? &liveSearch=`1`!]
https://monosnap.com/file/SP97crKitr6O7Svo1hCLE8o8XNvqeY
там запрос неправильно формируется:
SELECT sc.id, sc.pagetitle, sc.longtitle, sc.description, sc.alias, sc.introtext, sc.template, sc.menutitle, sc.content, sc.publishedon, GROUP_CONCAT( DISTINCT CAST(ntv.id AS CHAR) SEPARATOR "," ) AS tv_id, GROUP_CONCAT( DISTINCT ntv.value SEPARATOR "," ) AS tv_value FROM `modx_site_content` sc LEFT JOIN( SELECT DISTINCT tv.id, tv.value, tv.contentid FROM `modx_site_tmplvar_contentvalues` tv ) AS ntv ON sc.id = ntv.contentid WHERE ((sc.published=1) AND (sc.searchable=1) AND (sc.deleted=0) AND (sc.privateweb=0)) GROUP BY sc.id HAVING (((sc.pagetitle LIKE '%тест%') OR (sc.longtitle LIKE '%тест%') OR (sc.description LIKE '%тест%') OR (sc.alias LIKE '%тест%') OR (sc.introtext LIKE '%тест%') OR (sc.menutitle LIKE '%тест%') OR (sc.content LIKE '%тест%') OR (tv_ LIKE '%тест%'))) ORDER BY `publishedon`,`pagetitle`
Aliaksandr
Наверно там должно быть tv_value
 Андрей
вызов сниппета покажете?
[!AjaxSearch?
&ajaxSearch=0
&landingPage=78
&showResults=0
&showIntro=0
&extract=1
&ajaxClass=go
!]
EVO bot Лёшка
[!AjaxSearch?
&ajaxSearch=0
&landingPage=78
&showResults=0
&showIntro=0
&extract=1
&ajaxClass=go
!]
http://docs.evo.im/04_extras/ajaxsearch.html
Сергей
[!AjaxSearch?
&ajaxSearch=0
&landingPage=78
&showResults=0
&showIntro=0
&extract=1
&ajaxClass=go
!]
вот эту строчку поменяйте на
https://github.com/extras-evolution/ajaxSearch/blob/master/assets/snippets/ajaxSearch/classes/ajaxSearchRequest.class.inc.php#L123
list($ptable, $pfields) = explode(':', $p . ':');
Evgeniy
Сергей
@raven2323
В экстраз переустановите AjaxSearch, но выберите ветку master, а не 1.12.0
Evgeniy
Сейчас 1.12.1 подготовлю
Андрей
@raven2323
В экстраз переустановите AjaxSearch, но выберите ветку master, а не 1.12.0
Master работает, ошибка ушла. Спасибо.
Алексей
AjaxSearch дырявый, ещё 4 года назад его снес, постоянно взламывали и дополнительно защиту от взлома от "Ревизиум" поставил всё взломы прекратились
Evgeniy
Evgeniy
Раньше на аудит безопасности заявок в разы больше было. Сейчас каждый второй сам чистит или под ревизумом сидит
Сергей
Алексей
У хостера бесплатный антивирус от Ревизиума показывает где дырки за 5 минут
Evgeniy
У хостера бесплатный антивирус от Ревизиума показывает где дырки за 5 минут
Ну вы же понимаете, что это чисто теоретически работает
Алексей
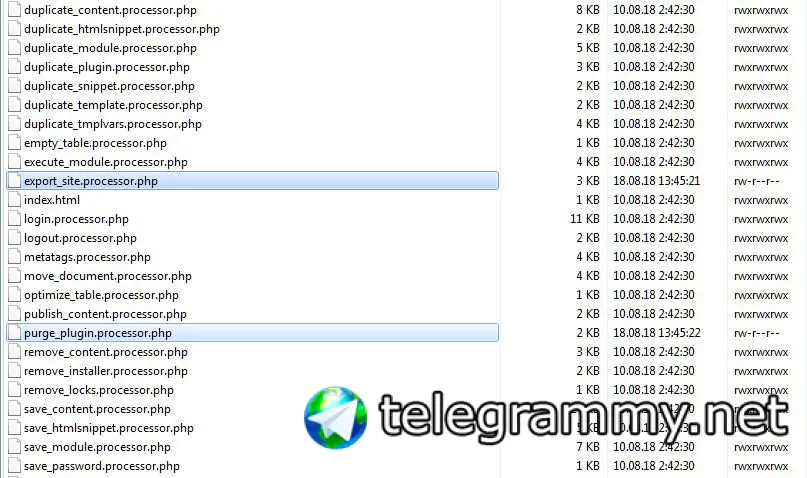
Я не очень разбираюсь, сначала вручную чистил, потом стало ясно что надо сносить AjaxSearch все через него идёт
Pathologic
 Pathologic
а такие права ревизиум выставил?
Pathologic
или разработчики какие-то
Evgeniy
Зачастую, далеко не только AjaxSearch виновен. 50% криворукость разработчиков. Еще 30% это дырявые компоненты (AjaxSearch, Shopkeeper и т.п. давно не обновляемые). Ну и 20% это безграмотность администратора сайта (как правило это заказчик). Ревизиум хорошая альтернатива для тех, у кого нет своего VDS с настроеным Fail2Ban и ClamAV сканером. Нет толкового программиста, который бы соблюдал гигену кода и администрирования сайта.
Evgeniy
В общем мораль такая, что ревизиум защищает лишь от массовых взломов, как это было с Рево. Как это происходило с AjaxSearch. От точечных напастей он врятли защитит. На счет чистки сказать ничего не могу, но если судить по их вакансиям и ПО, то там в ход идут регулярки и прочее. Т.е. опять таки, от качественно спрятанных закладок такой подход не спасает.
Evgeniy
Если смотрели мой доклад с MODX Moscow, то там интересный пункт был про закладки в ТВ параметрах. Сомневаюсь, что компания не специализирующаяся на MODX найдет подобное.
Pathologic
специализирующаяся тоже не найдет
Pathologic
я думаю, что большинство компаний просто из готовых компонентов собирают
Алексей
Единственное после установки защиты заметил что упали позиции в Яндексе, может просто совпадение, а может как то повлияло
Андрей
Скорее совпадение
Dmytro
Обновил в extras AjaxSearch до 1..12.1 теперь работает без ошибок
Anonymous
Ребят вопрос. Есть МультиТВ. Выводится записи все норм. Только вопрос. Как сделать, чтобы записи выводились именно по полю name и по алфавиту?
 NeOleg
Есть же там параметр - &orderBy=``
EVO bot Лёшка
Буду спамить каждый день)
EVO 2.0 - Собираем донат :)
http://modx.im/blog/news/5744.html
У кого не открывается modx.im смотрим тут http://modx-gu.ru/
Уже собрано: 574$
Radj
/create_trigger@Dim_ov_Bot
 Whatever
Андрей
/create_trigger@Dim_ov_Bot
Aliaksandr
Каких страниц?
Aliaksandr
Относишь веб-пользователя к определенной группе и Даешь права доступа этой группе. Если речь о веб-пользователях и фронте
Aliaksandr
Или просто пишешь свой сниппет/плагин, который проверит пользователя и ресурс, и если что-то не так заредиректит на нужную страницу
 Andrey
http://www.php.su/articles/?cat=apache&page=010
EVO bot Лёшка
http://docs.evo.im/04_extras/multitv.html
 Andrey
Проверяйте ребя сайты, походу новая волная взломов через ajax search. Я уже чищу(
Андрей
Какие симптомы если ломанули? Где смотреть? Понятно что идиотские вопросы, но всё же.
 Камиль
не парюсь т.к. всегда использовал evoSearch :)
Andrey
да прям в корне сразу видно левые файлы, айболит во внутренних папка видит кучу левого, index.php тоже с включениями, но айболит не видит
Алексей
Проверяйте ребя сайты, походу новая волная взломов через ajax search. Я уже чищу(
Эта проблема 4 летней давности, до сих пор получается не решена, вопрос к тем кто не снёс ajax searh перед сносом посмотрел по метрике, клиенты практически не пользовались внутренним поиском, это только у меня у остальных эта функция актуальна, популярна и приносит реальный результат или никто не смотрит нужная она или нет?
Сергей
Aliaksandr
site:site.ru ищем что надо :)
Андрей
Или если навигация и структура, пардон, гавно. Но в 80% да, для галочки в основном.
Сергей
У кого версия php 7 и выше, и включен вывод ошибок на максимум, тому взломы не страшны)
Andrey
У кого версия php 7 и выше, и включен вывод ошибок на максимум, тому взломы не страшны)
А что поменялось в php 7 что взломы не страшны?
Dmytro
Проверяйте ребя сайты, походу новая волная взломов через ajax search. Я уже чищу(
А запиненое сообщение не видно?
Или статьи на модх им модх ру модх про? ;) про то что дыра в АяксСерч и то что задатали и надо обновить
Andrey
А запиненое сообщение не видно?
Или статьи на модх им модх ру модх про? ;) про то что дыра в АяксСерч и то что задатали и надо обновить
видно, но ситуация ахтунговая, лишний раз не повредит напомнить)
Dmytro
Ага поправил
Evgeniy
видно, но ситуация ахтунговая, лишний раз не повредит напомнить)
Странно, что сам факт наличия ajaxsearch у вас не вызывает вопросов.
Andrey
Странно, что сам факт наличия ajaxsearch у вас не вызывает вопросов.
Т.е. я должен знать и предвидеть уязвимости всех комопнентов наизусть?)) Точно так же можно и сказать почему наличие EVO не вызвало вопросов?)) Компонет стоит давно. Увидел новость, проверил - сайт заражен 25 октября
DG
Добрый день!
сейчас для evo какой нибудь форум или интеграция с другим движком? Раньше было phpBB (когда то много лет назад ставил) а сейчас даже сайта нет где этот модуль. (или может у кого нибудь остались исходники
DG
Evgeniy
Т.е. я должен знать и предвидеть уязвимости всех комопнентов наизусть?)) Точно так же можно и сказать почему наличие EVO не вызвало вопросов?)) Компонет стоит давно. Увидел новость, проверил - сайт заражен 25 октября
Компонент не раз компромитировался. И не обновлялся уже несколько лет. Если вы используете код, за которым никто не следит - логично, что нужно подискать замену (в данном случае хотя бы evoSearch).
Сравнение с Evo, которое вы привели было бы более правильное в другом контексте: вы используете MODX Evolution версии 1.0, и вдруг обнаруживаете, что сайт взломали. Начинаете трубить об этом, но выясняется, что на дворе давно уже не MODX Evolution, а Evolution CMS. Более того, актуальная версия 1.4.5
Evgeniy
Помимо AjaxSearch -> EvoSearch есть еще ряд других примеров, которые должны быть у всех в уме:
* WebLogin -> WebLoginPE -> решения на базе MODxAPI
* Jot -> JotX
* Ditto -> DocLister
Evgeniy
Если в очередной раз найдется уязвимость в Ditto, то мне даже интересно, кто займется ее устранинем.
Pathologic
кстати, про аякссерч - я его обновлял на сайте с ревизиумом, из-за которого, как я подозреваю, у многих файлов стояли права только на чтение; в итоге extras пишет, что все прошло успешно, а на деле обновилось только то что в базе
Evgeniy
Помимо AjaxSearch -> EvoSearch есть еще ряд других примеров, которые должны быть у всех в уме:
* WebLogin -> WebLoginPE -> решения на базе MODxAPI
* Jot -> JotX
* Ditto -> DocLister
Забыл еще добавить evogallery -> SimpleGallery
Evgeniy
И тут сразу же пример, аналогичный уязвимости в AjaxSearch. Давным давно, evoGallery компонент содержал замечательный файлик https://github.com/VladimirShugaev/EvoGallery/blob/master/assets/modules/evogallery/js/uploadify/uploadify.php который позволял загружать произвольные файлы. Было время, когда ради безопасности тех, кто не следит за актуальностью компоненов, добавили файлик в ядро https://github.com/evolution-cms/evolution/blob/1.3.x/assets/modules/evogallery/js/uploadify/uploadify.php
Evgeniy
Теперь файла assets/modules/evogallery/js/uploadify/uploadify.php в ядре нет ибо это компонент виновен, а не ядро. Если опять начнутся взломы через EvoGallery, то тоже трубить начнете?
Andrey
тогда надо убрать ajaxsearch из Extras, либо помечать его там как "устаревший, не рекомендуемый"
Evgeniy
А есть еще UploadifyEvo с уязвимостью аналогичной EvoGallery - https://github.com/sashabeep/uploadify-evo/blob/master/assets/modules/uploadify/uploadify.php