имена контейнеров составляются как название_директории_имясервиса_номерреплики
есть еще переменная COMPOSE_PROJECT_NAME которую можно запихать в .env
тогда она подставится в самое начало названия
Это если не указывать container_name, верно? Потому что если указывать, то имена просто берутся из этого поля
 Kirill


 rince
Это если не указывать container_name, верно? Потому что если указывать, то имена просто берутся из этого поля
да, если указать имя контейнера тогда оно полностью оттуда берется
Kirill
а зачем делается ребилд контейнера?
я с докером только учусь работать. Конфигурацию меняю в docker-compose.yml и запускаю
 Саша
просто docker-compose build - это почти что docker build -f <путь до докер файла в докер-композ> <контекст>
Саша
ты получается именно собираешь новый контейнер, а я бы предположил что разработчику надо выполнить composer install, потому и спрашиваю, почему ребилд?)
Kirill
Если я в docker-compose.yml добавил еще один сервис или, например, поменял версию какого-нибудь сервиса, мне нужно запускать ребилд?
 George
Если я в docker-compose.yml добавил еще один сервис или, например, поменял версию какого-нибудь сервиса, мне нужно запускать ребилд?
добавил новый - достаточно docker compose up
George
если изменил старый на уровне переменных и описания компоуза - docker compose up
George
если поменял ФАЙЛЫ, которые в образ едут - надо ребилдить
Kirill
если поменял ФАЙЛЫ, которые в образ едут - надо ребилдить
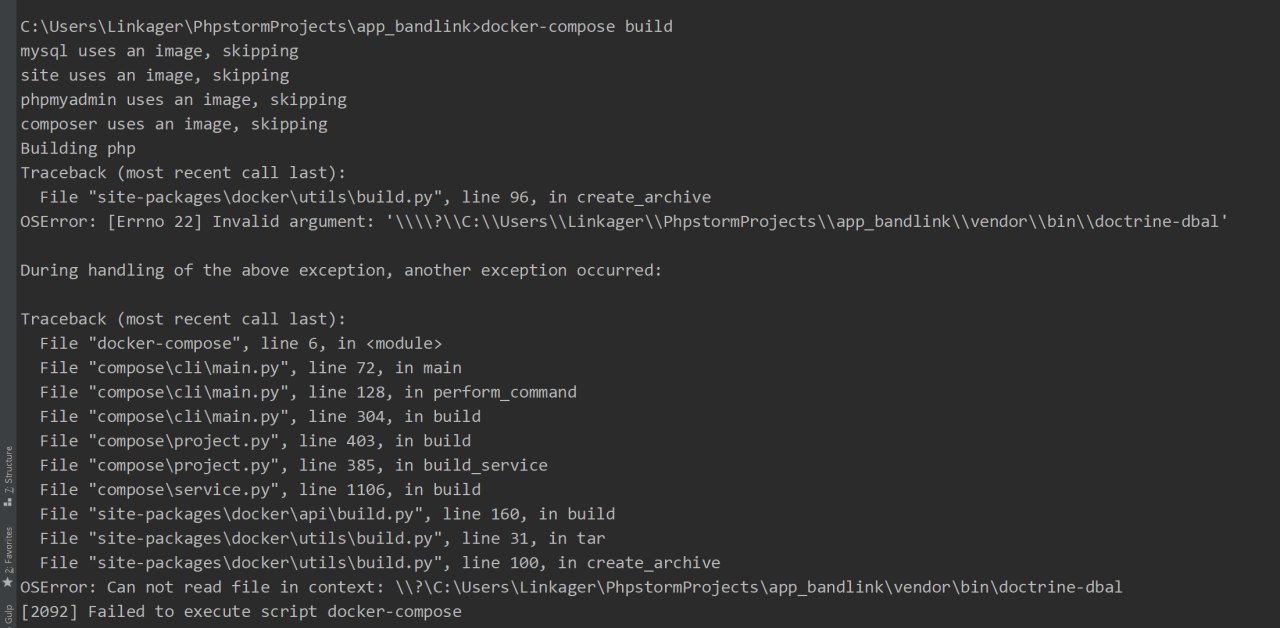
и в этом случае ругается на папку vendor почему-то
George
и в этом случае ругается на папку vendor почему-то
как именно ругается ? конкретное сообщение
Kirill
 Саша
@kkirill001 а кинь пожа compose файл на пасте-бин какой-нибудь, посмотрю как это сделано
George
ой венда
rince
 Kirill
ну мне говорили, что с докером везде хорошо)
Саша
про мак и винду промолчали)
rince
у тебя получается после запуска какой-то команды появляется директория на хосте с которой ты хочешь ребилднуть?
Саша
а в докерфайле что получается?
Kirill
да
Саша
что-то типа copy . .
rince
я хз как в винде, но на линухе у этой директории был бы пользователь и группа root:root
Kirill
rince
может тебе прав не хватает?
Kirill
Kirill
Спасибо за помощь
Саша
хм, а почему так, я бы понял, если бы он при запуске ругался, а он при билде ругается же
Саша
или он на моменте когда контекст кидает в докер фейлится?
Саша
по идее можно написать .dockerignore, но не знаю это ли надо по итогу)
Anonymous
ребят, .idea нужно в .dockerignore ?
Макс
ребят, .idea нужно в .dockerignore ?
В dockerignore лучше полностью исключать все лишние файлы, включая директорию www
Anonymous
ок, спасибо
Kirill
по идее можно написать .dockerignore, но не знаю это ли надо по итогу)
Да, добавил папку vendor в .dockerignore и команда docker-compose build работает
Kirill
спасибо еще раз!
 Roman
я сделал измения, как рестартануть контейнер, что бы он пересобрался?
 道
я сделал измения, как рестартануть контейнер, что бы он пересобрался?
тебе надо сделать новую версию образа на основе текущего контейнера с изменениями, потом можешь запушить его в регистри и юзать его
Roman
тебе надо сделать новую версию образа на основе текущего контейнера с изменениями, потом можешь запушить его в регистри и юзать его
Что делает команда docker restart? Он ведь не пересобирает контейнер, а зачем тогда нужна?
Anvar
Идентична командам docker stop & docker start
道
но я понял, что он хочет собрать новый образ на основе измененного контейнера
Anvar
docker commit
Anvar
но я бы не советовал
Anvar
Уж лучше написать Dockerfile и там все нужные изменения сделать
 Vitaliy
Привет! Подскажите можно ли видеть какой юзер стартанул контейнер?
Anvar
Можно
 Olega
rince
Да, добавил папку vendor в .dockerignore и команда docker-compose build работает
А она тебе не нужна была чтоль? Я думал нужна
 Саша
он ее при билде контейнера не трогает, прокидывает как вольюм в контейнер
Саша
а билд фейлил, потому что она в текущем контексте и неясно с какими пермишенами)
Саша
он ее при билде контейнера не трогает, прокидывает как вольюм в контейнер
при билде образа конечно же)
Kirill
А она тебе не нужна была чтоль? Я думал нужна
Ну нужна конечно. Но это же парка vendor, я ещё заполняю каждый раз. Она и в .gitognore лежит
Nick
Ребята привет. Поправьте меня если мыслю неверно.
Настраиваем Traefik и http запросы (ВСЕ РАБОТАЕТ):
1) Настроил entrypoint 80, на 80 порте он слушает трафик
2) Создал router и связываю с entrypoit`ом
3) Далее нужно добавить rule, если запросы совпадают, то Traefik посылает на это правило. В моем случае мой домен traefik.volkov.club
4) Нужно добавить service порт, который будет слушать трафик от роутера, у меня дашборд, поэтому 8080
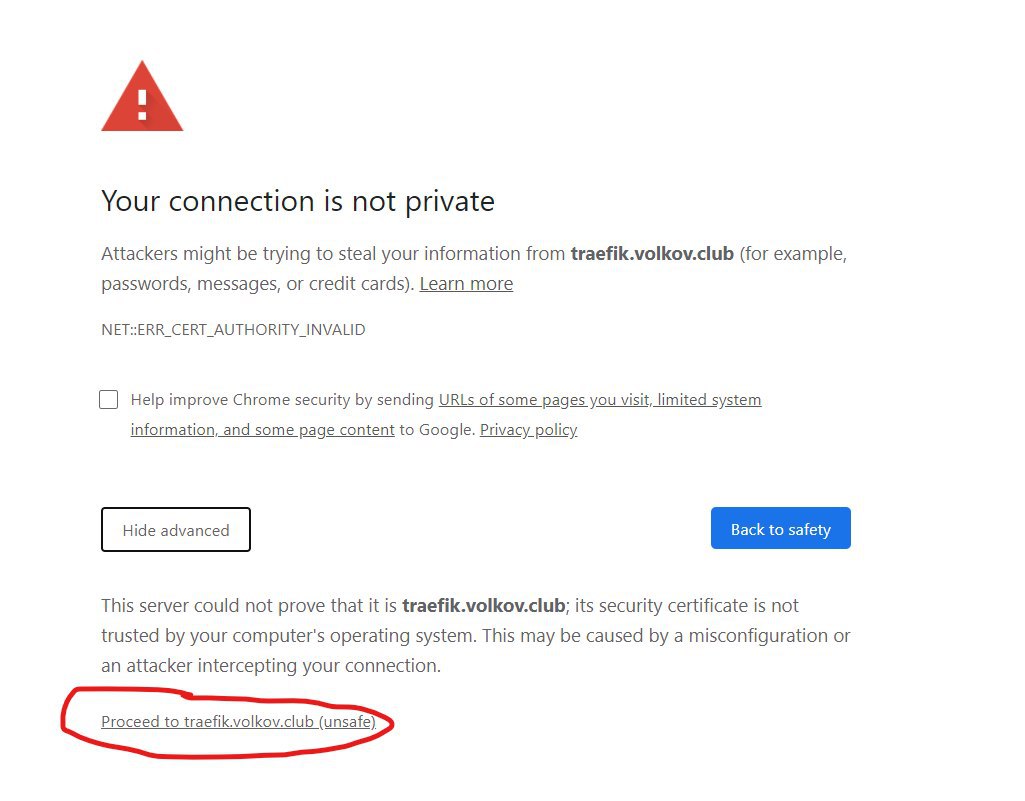
Теперь я хочу настроить Traefik на https, но специально НЕ добавляю сертификат, ведь браузер скажет: "осоторожно нет сертификата", но пустить ведь должен, верно?
1) Настроил entrypoint 443, на 443 порте он слушает трафик
2) Создал router и связываю с entrypoit`ом
3) Далее снова добавяю rule на мой домент traefik.volkov.club
4) Сервис остается тот же, потому что мы принимаем все также на порт 8080.
Теперь вопрос, почему во втором случае HTTPS уже не работает? Что я упускаю? Ошибка 404 page not found
George
Ты настраиваешь трефик 2.*?
George
Настройка через конфиг файл или лейблы ?
 Никита
согласен с Георгом, покажи конфиг, а там будет уже понятно
Nick
Traefik v.2*, через лейблы, все в одном docker-compose.yml. Минуту, спасибо, что отозвались)
Nick
я работаю с docker-swarm
Nick
docker-compose.yml:
Nick
version: "3.3"
services:
traefik:
image: "traefik:v2.2"
deploy:
labels:
- traefik.enable=true
- traefik.docker.network=traefik-public
# ROUTER HTTP
- traefik.http.routers.traefik-http.entrypoints=web
- traefik.http.routers.traefik-http.rule=Host(traefik.volkov.club)
# ROUTER HTTPS
- traefik.http.routers.traefik-https.entrypoints=websecure
- traefik.http.routers.traefik-https.rule=Host(traefik.volkov.club)
- traefik.http.services.traefik.loadbalancer.server.port=8080
command:
- "--log.level=DEBUG"
- "--api.insecure=true"
# Enable the access log, with HTTP requests
- --accesslog
# Enable the Traefik log, for configurations and errors
- --log
# Activates the Swarm Mode (instead of standalone Docker).
- "--providers.docker.swarmMode=true"
# Expose containers by default through Traefik. If set to false, containers that don't
# have a traefik.enable=true label will be ignored from the resulting routing configuration.
- "--providers.docker.exposedbydefault=false"
# ENTRY POINTS
- "--entrypoints.web.address=:80"
- "--entrypoints.websecure.address=:443"
ports:
- "80:80"
- "8080:8080"
- "443:443"
volumes:
# Add Docker as a mounted volume, so that Traefik can read the labels of other services
- /var/run/docker.sock:/var/run/docker.sock:ro
# Mount the volume to store the certificates
- traefik-public-certificates:/opt/traefik/
networks:
- "traefik-public"
volumes:
# Create a volume to store the certificates, there is a constraint to make sure
# Traefik is always deployed to the same Docker node with the same volume containing
# the HTTPS certificates
traefik-public-certificates:
networks:
traefik-public:
external: true
Никита
да вроде верно, не вижу только где router к service прикручен
George
Где его лейблы ?
Nick
Под сервисом я имел в виду: "- traefik.http.services.traefik.loadbalancer.server.port=8080"
Nick
У меня еще whoami, но сейчас я хочу разобраться для начала с дашбордом, почему не открывается у меня когда я пишу HTTPS://мой домен? а только лишь через HTTP
Nick
 George
Начнём с того, что у тебя дашборд на 8080
Никита