 UglyKoyote


у него в разных местах лежат файлы, которые надо тащить в контейнер. и каждый раз список каталогов разный, ну или меняется местами
UglyKoyote
Как файлы попадут в этот каталог?
 道
а, тогда понятно, тогда да, можно симлинки создавать скриптом
道
но кто-то же кладет пути в этот текстовый файл, этот кто-то может и симлинк создать
UglyKoyote
но кто-то же кладет пути в этот текстовый файл, этот кто-то может и симлинк создать
угу, поэтому как по мне - лучше на этапе сборки скриптов лучше решать этот вопрос. и тогда костыли не нужны будут
 Есбол
Всем привет, с контейнера доступ по порту 5432 есть, файрвол включаю на серваке доступ пропадает, хотя в списке правил стоит порт контейнера и 5432, что еще может быть?
.
Ребят, почему Swarm мертв?
 Nurmukhamed
 Evgenii
Дмитрий
ребят
Дмитрий
какого хрена докер не слушает ipv4
Дмитрий
ubuntu 20.04
Nurmukhamed
rhel
Там есть проблема с RHEL Docker port-forwarding.
И эта проблема до сих пор не решена
Дмитрий
ну я видел
Дмитрий
но там то как бы rhel
Дмитрий
а тут ubuntu
Дмитрий
по идее все тот же iptables
Александр
Добрый день!
запуск контейнера после ребута.
# container-cc482e2fa8e86c108e1cda0ce722076b072ca0b441612c6f5fdd631e5fc7d893.service
# autogenerated by Podman 2.0.4
# Tue Aug 18 14:01:02 MSK 2020
[Unit]
Description=Podman container-cc482e2fa8e86c108e1cda0ce722076b072ca0b441612c6f5fdd631e5fc7d893.service
Documentation=man:podman-generate-systemd(1)
Wants=network.target
After=user@1000.service network-online.target
[Service]
User=centos
Group=centos
Environment=PODMAN_SYSTEMD_UNIT=%n
Restart=always
ExecStart=/usr/bin/podman start cc482e2fa8e86c108e1cda0ce722076b072ca0b441612c6f5fdd631e5fc7d893
ExecStop=/usr/bin/podman stop -t 10 cc482e2fa8e86c108e1cda0ce722076b072ca0b441612c6f5fdd631e5fc7d893
ExecStopPost=/usr/bin/podman stop -t 10 cc482e2fa8e86c108e1cda0ce722076b072ca0b441612c6f5fdd631e5fc7d893
PIDFile=/run/user/1000/containers/overlay-containers/cc482e2fa8e86c108e1cda0ce722076b072ca0b441612c6f5fdd631e5fc7d893/userdata/conmon.pid
KillMode=none
Type=forking
LimitNOFILE=1048576
LimitNPROC=65036
[Install]
WantedBy=multi-user.target default.target
кто может подсказать, что делать:
podman v2.0.4
Error: error creating tmpdir /run/user/1000/libpod/tmp: mkdir /run/user/1000: permission denied
1) задал XDG_RUNTIME_DIR=/run/user/1000
2) добавлено cat .config/containers/libpod.conf
tmp_dir = "/run/user/1000/libpod/tmp"
3) исправлено cat .config/containers/storage.conf
runroot = "/run/user/1000"
 central
поднял docker registry:2 создал файл htpasswd, когда делаю docker login то прокатывает любая комбинация символов в качестве пароля и логина, как это вообще работает, зачем спрашивает логин и пароль если он не играет никакой роли
central
поднял docker registry:2 создал файл htpasswd, когда делаю docker login то прокатывает любая комбинация символов в качестве пароля и логина, как это вообще работает, зачем спрашивает логин и пароль если он не играет никакой роли
но поднял nginx авторизацию и заработало, короче как то странно
 Asilbek
добрый вечер. что может произойти если удалить лог в /var/lib/docker/containers/id_container/ ****-json.log ?
Asilbek
и правильно ли удалить его
UglyKoyote
добрый вечер. что может произойти если удалить лог в /var/lib/docker/containers/id_container/ ****-json.log ?
https://stackoverflow.com/questions/41091634/how-to-clean-docker-container-logs
 Feztix
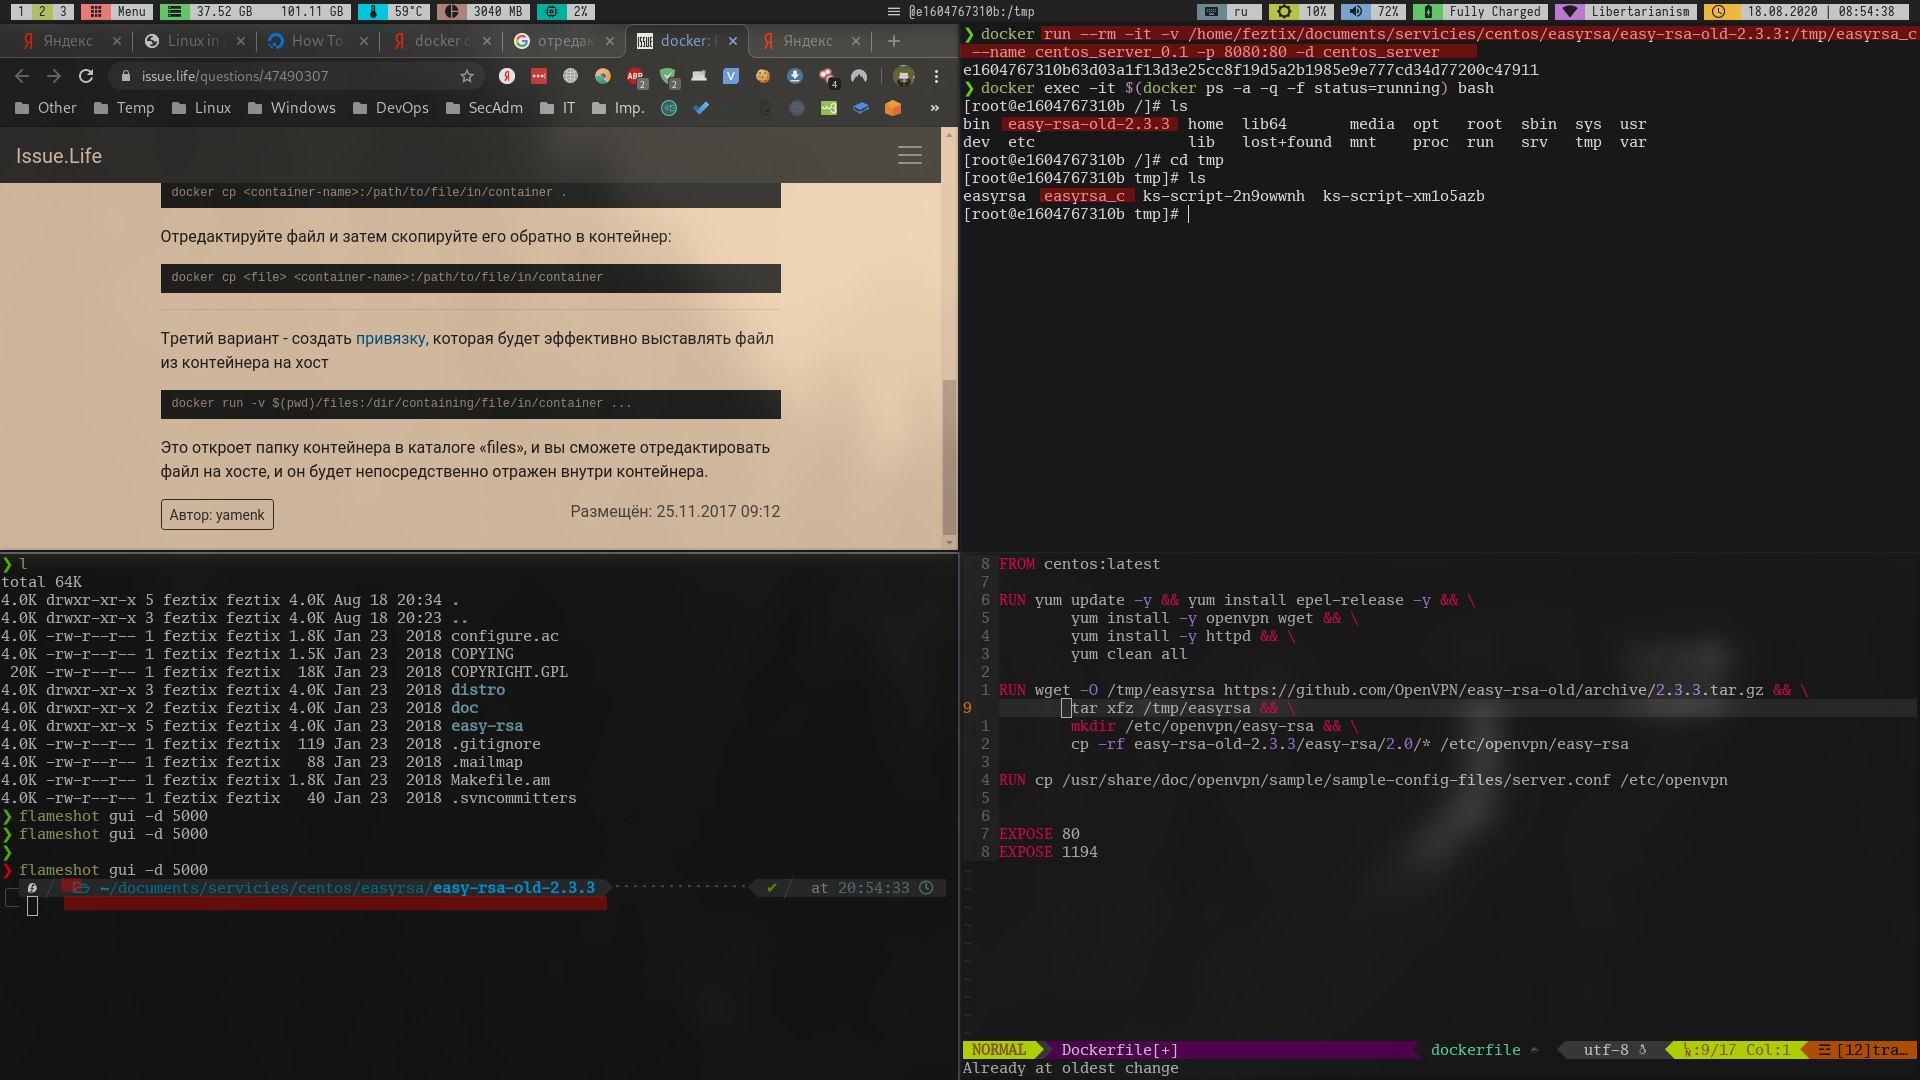
Привет, я новичок. Подскажите, пожалуйста, что не так? Я смонтировал папку easyrsa old в tmp/easyrsa_c. Но он создал помимо этого сделал ещё дубликат в root папке. Я выделил красным. Справа снизу на всякий dockerfile. Как мне убрать дубликат? Или где я недосмотрел?
Feztix
 A1EF
Ты распаковываешь архив в /tmp но не указываешь куда. Он и распаковывает тебе в текущий каталог по умолчанию, т.е. в /root судя по всему
Feztix
я ему указываю
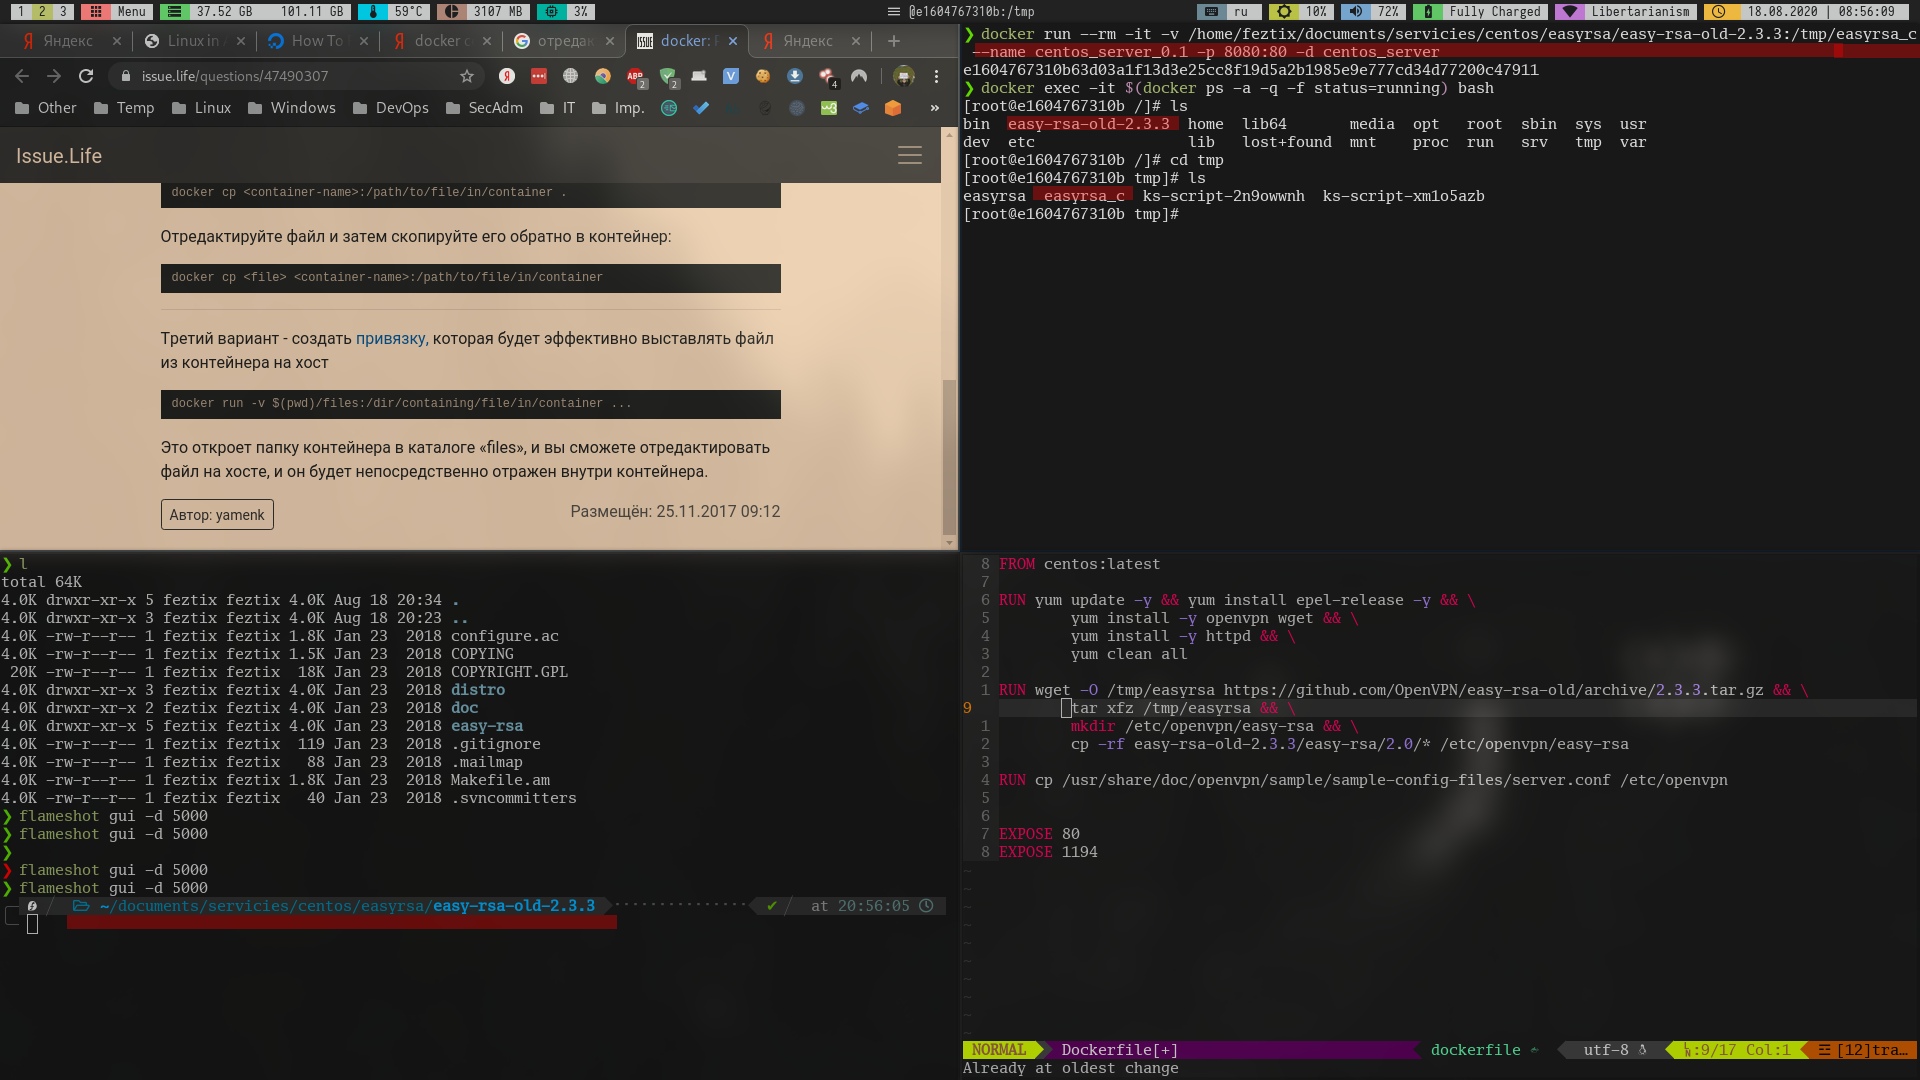
docker run --rm -it -v /home/feztix/documents/servicies/centos/easyrsa/easy-rsa-old-2.3.3:/tmp/easyrsa_c --name centos_server_0.1 -p 8080:80 -d centos_server
Feztix
 A1EF
Ты когда tar xzf делаешь, у тебя создается каталог в текущей директории. И потом нигде не удалясется просто. В image прям. А вольюм честно как ты указал прокинулся
Feztix
Так там через tar же в tmp создается
A1EF
Нет конечно. Ты в /tmp wget'ом лишь скачал, а tar xzf /tmp/easyrsa распакует отнюдь не в /tmp
Feztix
😳
Feztix
Вот это для меня открытие если честно, спасибо большое
A1EF
tar распакует в текущую директорию, если не передать иное ключом -C
A1EF
Либо перед tar сделай cd /tmp..
Den
Всем привет, делаю первые шаги в docker скажите как в docker-compose поставить версию php 5.5.38 ?
 inqfen
Мда
inqfen
Тебя не смущает, что docker-compose - декларативное описание, что и как должно быть запущено? Как ты в нем что-то устанавливать собрался?
Sebor▂▅▇█▓▒░
Тебя не смущает, что docker-compose - декларативное описание, что и как должно быть запущено? Как ты в нем что-то устанавливать собрался?
мож он про теги образов спрашивает?)
inqfen
Вроде конкурс угадайки не объявляли
Nick
Ребята, работал кто с Docker Swarm + Traefik + какой-нибудь сервис (Whoami в моем случае)? Traefik не видит сервисы, я уже все просто все перепробовал. Разные версии Traefik и начальные элементарные Userguide example из документации не выходит, выдает на сервисе: "404 page not found". Фаирвол порты открыты, не знаю, в чем может быть проблема.
 Ivan
Nick
version: "3.3"
services:
traefik:
image: "traefik:v2.2"
container_name: "traefik"
command:
#- "--log.level=DEBUG"
- "--api.insecure=true"
- "--providers.docker=true"
- "--providers.docker.exposedbydefault=false"
- "--entrypoints.web.address=:80"
ports:
- "80:80"
- "8080:8080"
volumes:
- "/var/run/docker.sock:/var/run/docker.sock:ro"
whoami:
image: "containous/whoami"
container_name: "simple-service"
labels:
- "traefik.enable=true"
- "traefik.http.routers.whoami.rule=Host(whoami.localhost)"
- "traefik.http.routers.whoami.entrypoints=web"
Anonymous
Nick
запускаю docker stack deploy -c docker-compose.yml docker
Nick
там нужно поменять еще домен, например: http://your_own_domain и должна появится информация, подобная этой:
Nick
Hostname: d7f919e54651
IP: 127.0.0.1
IP: 192.168.64.2
GET / HTTP/1.1
Host: whoami.localhost
User-Agent: curl/7.52.1
Accept: */*
Accept-Encoding: gzip
X-Forwarded-For: 192.168.64.1
X-Forwarded-Host: whoami.localhost
X-Forwarded-Port: 80
X-Forwarded-Proto: http
X-Forwarded-Server: 7f0c797dbc51
X-Real-Ip: 192.168.64.1
inqfen
Я вот предположил про image, но отбросил эту мысль из-за слова установить
Nick
но у меня 404 page not found
Nick
этот конфиг без докерсварма это правда, я просто уже пытаюсь максимально упрощенный пример из документации решить и не выходит
Саша
этот конфиг без докерсварма это правда, я просто уже пытаюсь максимально упрощенный пример из документации решить и не выходит
https://docs.traefik.io/v1.5/user-guide/swarm-mode/#deploy-trfik вот тут написано, что главное условие чтобы все это заработало, траефик должен быть запущен на управляющей ноде docker swarm
Саша
этот конфиг без докерсварма это правда, я просто уже пытаюсь максимально упрощенный пример из документации решить и не выходит
тогда оно должно работать без докер-сварма
Nick
Nick
не выходит
Nick
точнее не в этом дело, у меня 3 manager nodes
Саша
ну это не принципиально, ты сейчас пытаешься просто в докер-композ запустить?
Саша
version: "3.3"
services:
traefik:
image: "traefik:v2.2"
container_name: "traefik"
command:
#- "--log.level=DEBUG"
- "--api.insecure=true"
- "--providers.docker=true"
- "--providers.docker.exposedbydefault=false"
- "--entrypoints.web.address=:80"
ports:
- "80:80"
- "8080:8080"
volumes:
- "/var/run/docker.sock:/var/run/docker.sock:ro"
whoami:
image: "containous/whoami"
container_name: "simple-service"
labels:
- "traefik.enable=true"
- "traefik.http.routers.whoami.rule=Host(whoami.localhost)"
- "traefik.http.routers.whoami.entrypoints=web"
если что, у тебя тут ` - "traefik.http.routers.whoami.rule=Host(whoami.localhost)"` ошибка
Саша
должно быть - "traefik.http.routers.whoami.rule=Host(`whoami.localhost`)"
Саша
и этот whoami.localhost должен резолвится во что-то внутри контейнера
Саша
желательно в тот ip, на который ты будешь обращаться
Nick
желательно в тот ip, на который ты будешь обращаться
они по примеру говорят заменить на свой домен
Nick
я заменил на whoami.volkonik.xyz
Саша
version: "3.3"
services:
traefik:
image: "traefik:v2.2"
container_name: "traefik"
command:
#- "--log.level=DEBUG"
- "--api.insecure=true"
- "--providers.docker=true"
- "--providers.docker.exposedbydefault=false"
- "--entrypoints.web.address=:80"
ports:
- "80:80"
- "8080:8080"
volumes:
- "/var/run/docker.sock:/var/run/docker.sock:ro"
extra_hosts:
- la5490:192.168.1.64
whoami:
image: "containous/whoami"
container_name: "simple-service"
labels:
- "traefik.enable=true"
- "traefik.http.routers.whoami.rule=Host(`la5490`)"
- "traefik.http.routers.whoami.entrypoints=web"
Саша
curl -i --header "Host: la5490" 192.168.1.64
HTTP/1.1 200 OK
Content-Length: 337
Content-Type: text/plain; charset=utf-8
Date: Tue, 18 Aug 2020 19:50:27 GMT
Hostname: 9160efd1fc09
IP: 127.0.0.1
IP: 172.27.0.3
RemoteAddr: 172.27.0.2:41038
GET / HTTP/1.1
Host: la5490
User-Agent: curl/7.68.0
Accept: */*
Accept-Encoding: gzip
X-Forwarded-For: 192.168.1.64
X-Forwarded-Host: la5490
X-Forwarded-Port: 80
X-Forwarded-Proto: http
X-Forwarded-Server: e6071fbdb6fd
X-Real-Ip: 192.168.1.64
Саша
вот смотри как образец
Nick
Оооо спасибо! сейчас попробую
Саша
здесь траефик знает, что у меня доменное имя la5490 - ip моего ноута
Саша
и при запросе на ip ноута с заголовком Host я получаю ответ