Ну то есть как запустить контейнер, в котором основной процесс - это запуск php скрипта, который условно вечно в цикле задания разгребает....
У вас-же эти процессы друг с дружкой по сети общаются?
 Vadim "Oxyd"


 mario
so many edits
 Viktor
У вас-же эти процессы друг с дружкой по сети общаются?
Нет, это процессы внутри одного и без того небольшого приложения... оно читает данные из кролика, записывает в бд, откуда потом их можно читать через рест апи. А второй процесс обрабатывает данные из бд и шлёт смс через внешний сервис.
 Pavel
так у вас это все скриптом запускается или как?
Viktor
Ну можно сказать что скриптом
Pavel
ну и скрипт в энтрипоинт и всё
 Boriss
dns сервер в докере норм? посоветуйте что-нибудь плз
Vadim "Oxyd"
dns сервер в докере норм? посоветуйте что-нибудь плз
Вот отчего-то мне кажется, что запихивать инфраструктурные штуки в докер — так себе идея. Особенно такие штуки от которых в немалой степени зависит беспроблемная работа самого докера(кубера).
 inqfen
Sebor▂▅▇█▓▒░
Вот отчего-то мне кажется, что запихивать инфраструктурные штуки в докер — так себе идея. Особенно такие штуки от которых в немалой степени зависит беспроблемная работа самого докера(кубера).
Почти все компоненты кубера крутятся в контейнерах. В том числе и его днс
Vadim "Oxyd"
Почти все компоненты кубера крутятся в контейнерах. В том числе и его днс
Хммм... Надо-бы почитать как там это всё организовано.
inqfen
Почти все компоненты кубера крутятся в контейнерах. В том числе и его днс
В некоторых инсталляциях - вообще все
 Александр Вербецкий
Друзья) А как мне сделать возможность многосайтовости в docker? отчасти только новичок начинаю только работать)
Александр Вербецкий
Куда капать?
Александр Вербецкий
Мне нужно, чтобы у меня от одних и тех же образов работали разные сайты по разным ссылкам. Не вручную же адреса каждого прописывать в volume..
 Anatoly
Александр Вербецкий
понять бы о чем я) мне нужно написать docker-compose таким образом, чтобы можно было быстро создавать много сайтов на одних и тех же контейнерах
Александр Вербецкий
К примеру. Взял репозиторий с docker, импортнул его в свой - указал пути к mysql и файлам - и все работает
Александр Вербецкий
В каждом проекте должен быть файл .env? Это так решается?
Александр Вербецкий
Но как сделать volume для разных сайтов?
Viktor
Это в конфигах nginx по идее
Александр Вербецкий
то есть у меня получается один конфиг nginx на несколько сайтов?
Viktor
Я на 1 сайт делаю 1 конфиг-файл
Александр Вербецкий
а как мне написав docker-compose.yml один раз потому использовать разные конфиги?
Александр Вербецкий
я наверное из-за неопытности непонятно разговариваю))
Viktor
а как мне написав docker-compose.yml один раз потому использовать разные конфиги?
Сделать volume для конфигов например (/etc/nginx/conf.d)
Александр Вербецкий
То есть я верно понимаю - я указываю в volume путь к главной папке, а уже в ней делаю просто файлики для разных сайтов?
Александр Вербецкий
и также с проектами?
Александр Вербецкий
а что делать с базами?
Viktor
То есть я верно понимаю - я указываю в volume путь к главной папке, а уже в ней делаю просто файлики для разных сайтов?
Думаю сначала стоит разобраться как работает nginx и понять что он делает, уже потом переходить ко второй части этого балета))))
Viktor
Без него все равно задачу не решить по идее
 Dima
 central
Запускаю контейнер с пробросом 53 порта все работает, запускаю с network=host начинает ругастья на то что порт занят, при этом порт не занят, это как?
central
пробрасываю оба
central
да
Dima
Vadim "Oxyd"
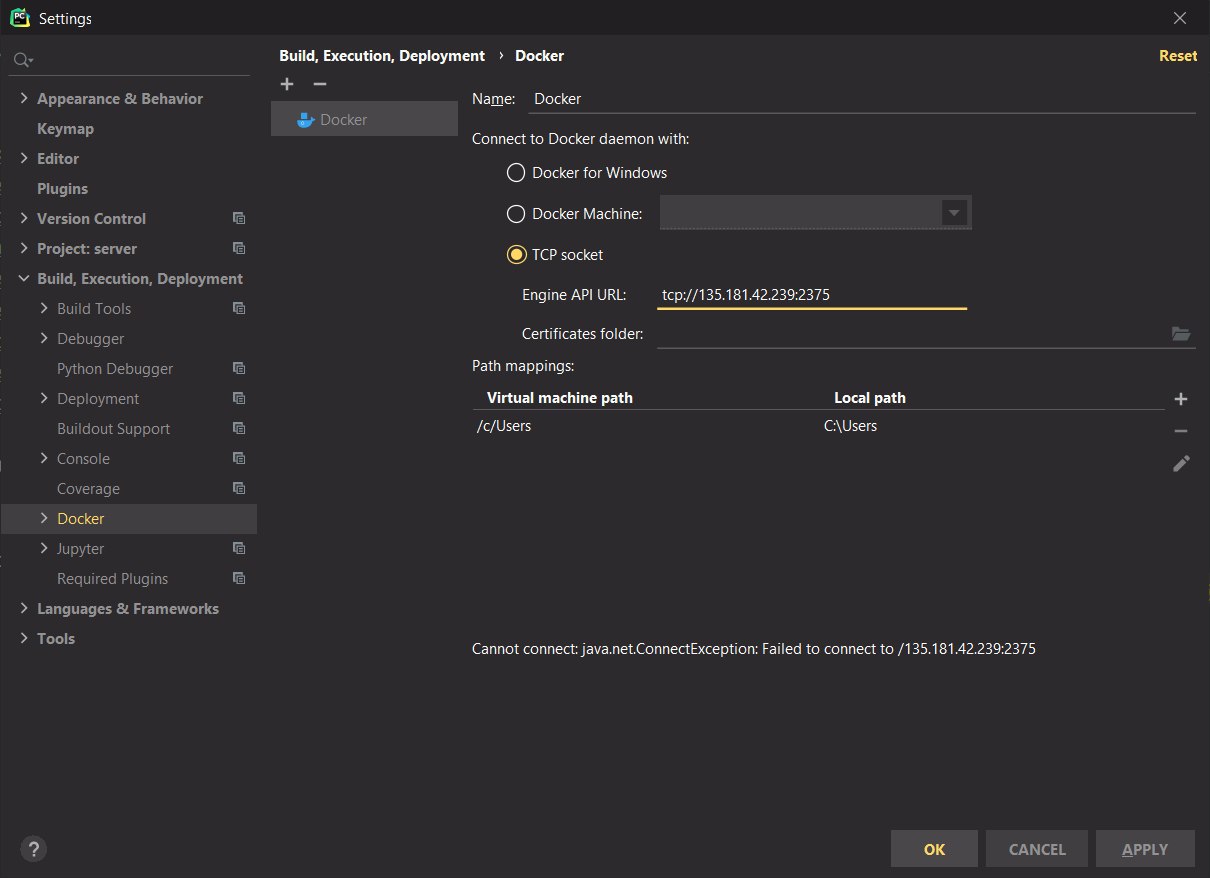
на серваке добавил к парметрам запуска -H=tcp://0.0.0.0:2375 и смог подключиться через пайчарм. Теперь вопрос, как это сделать безопасным? оно же торчит просто в интернет открытым к коннекту зная только адрес сервера
Меняйте на -H-tcp://127.0.0.1:2375 и пробрасывайте порт на свою машину по SSH.
 Дара
 Дара
Добрый день всем
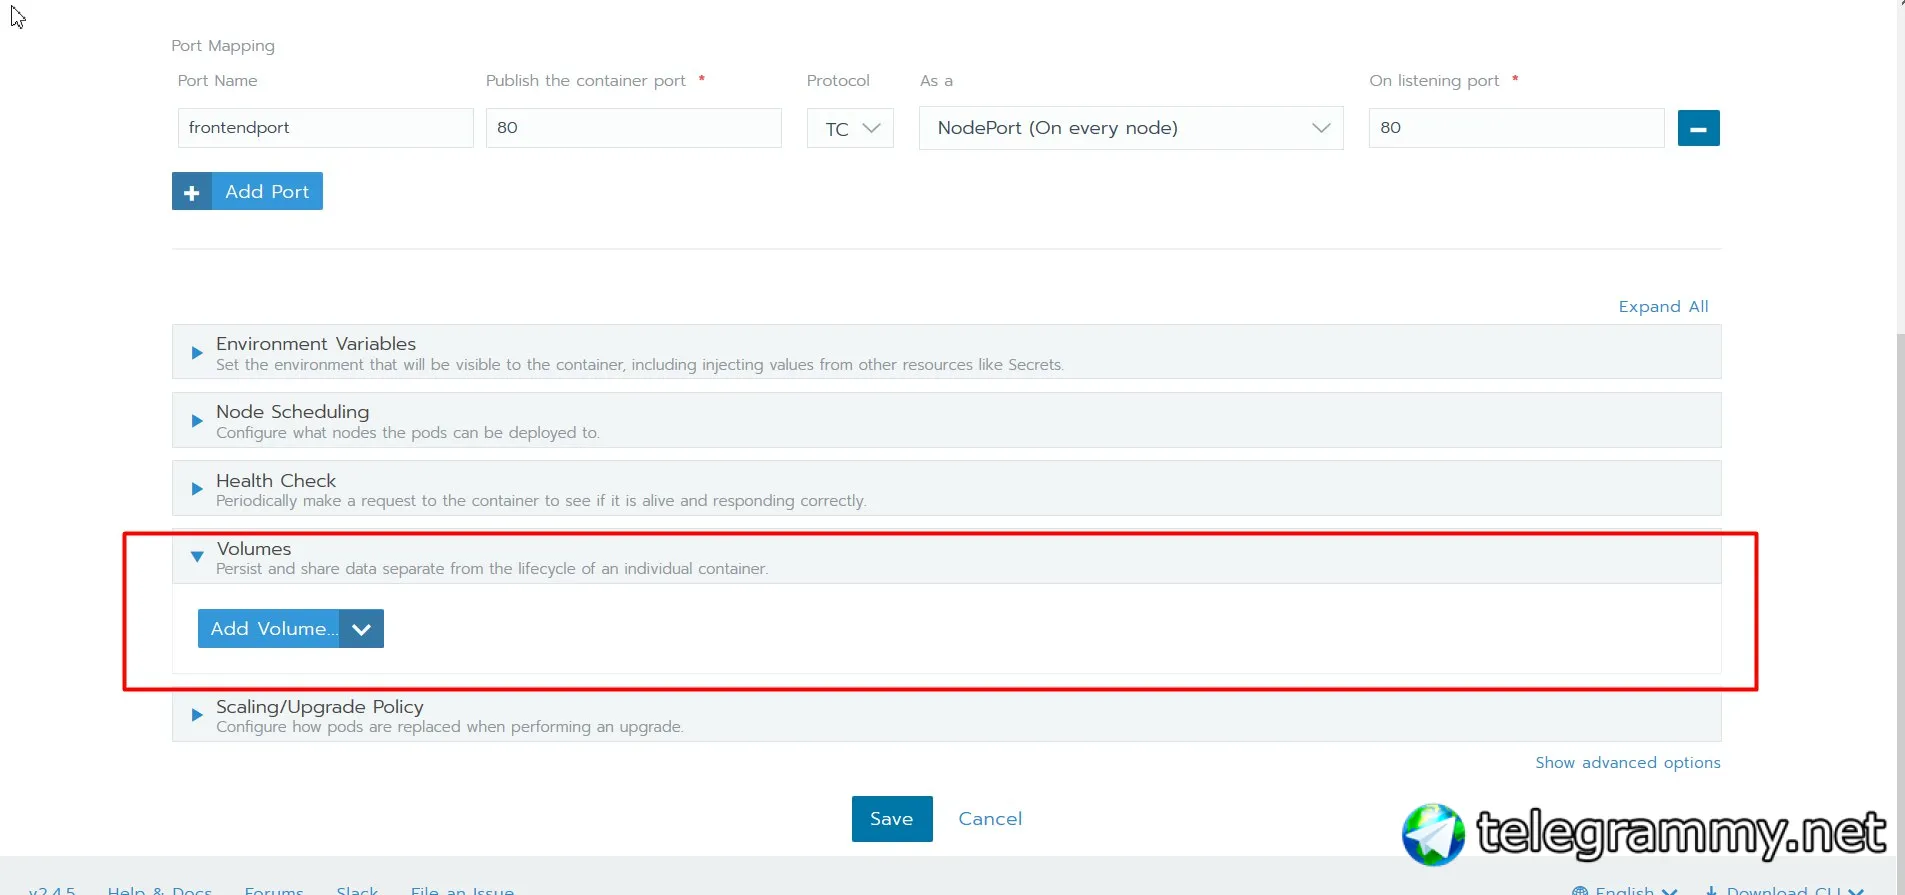
а как в rancher передать настройки nginx dcoker image-у через volume?
Дара
Добрый день всем
а как в rancher передать настройки nginx dcoker image-у через volume?
Возможно ли это сделать в файле dockerfile?
inqfen
Гугл persistent volume
inqfen
Пишешь его в ямлике и все
inqfen
Не забудь только storage class создать
Dima
Меняйте на -H-tcp://127.0.0.1:2375 и пробрасывайте порт на свою машину по SSH.
решение проблемы с безопасностью находиться в "пробрасывайте порт на свою машину по SSH"?
Dima
я ж подключаюсь через пайчарм, а он не использует ssh
Anonymous
Странно, если у вас полная версия пайчарма то ssh там должен быть
Anonymous
Как и в остальных продуктах jb
 Dima
Странно, если у вас полная версия пайчарма то ssh там должен быть
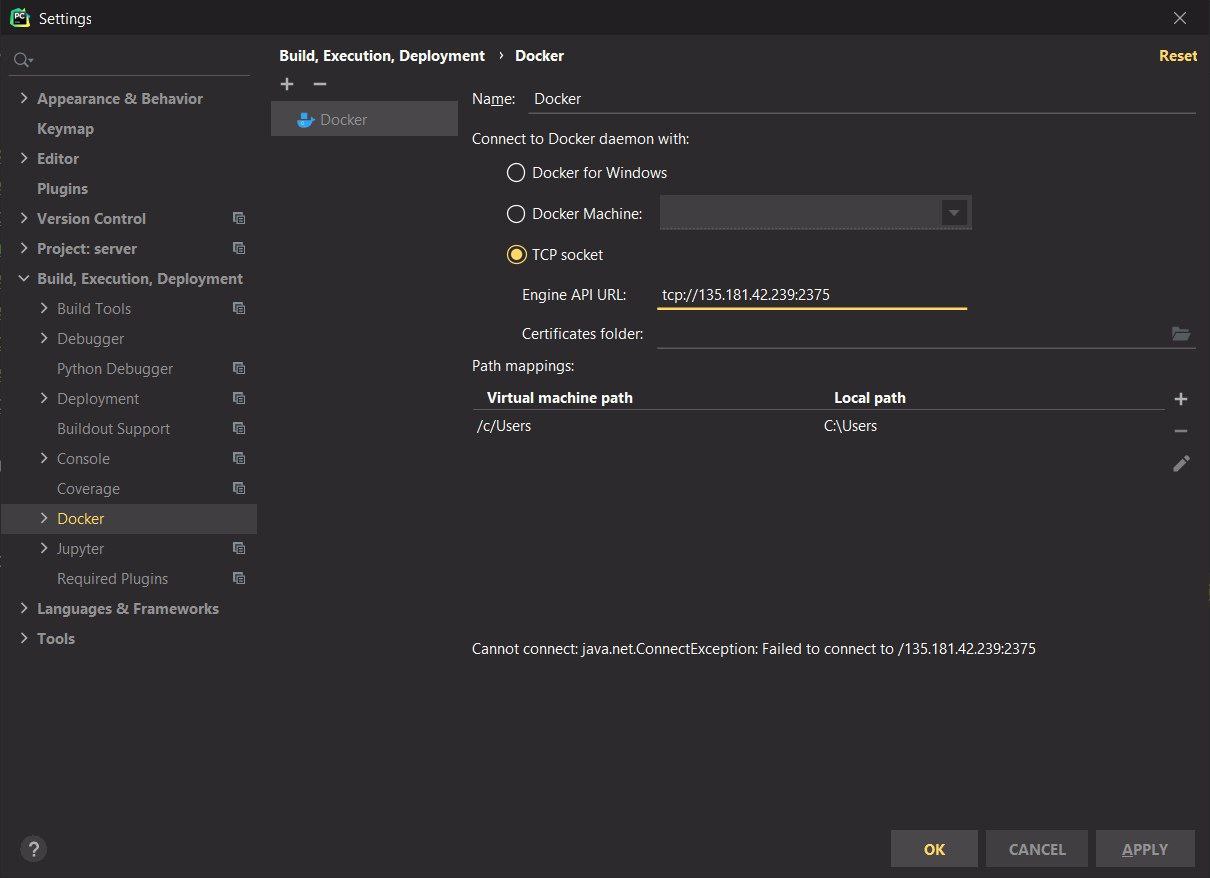 Mikhail
Всем привет! Подскажите, кто как очищает теги в Docker Hub для приватных репозиториев ? Есть около 20+ репозиториев, с огромным колвом тегов для каждого образа. Нужно оставлять только месячные и несколько тегов которые из списка. Как можно реализовать ? На сколько понимаю, какого-то решения как к примеру ECR lifecycle policy нет ?
Vadim "Oxyd"
я ж подключаюсь через пайчарм, а он не использует ssh
И что что не использует? Загуглите "проброс портов через SSH" Это один из самых популярных запросов в гугле. Вкратце, вы будете подключаться к нужному вам порту, на вашей локальной машине, но на самом деле трафик будет шифроваться и уходить на ваш сервер.
Dima
И что что не использует? Загуглите "проброс портов через SSH" Это один из самых популярных запросов в гугле. Вкратце, вы будете подключаться к нужному вам порту, на вашей локальной машине, но на самом деле трафик будет шифроваться и уходить на ваш сервер.
да то, что мне надо интерфейс пайчарма который будет работать с докером, а то что вы говорите абсолютно ничего не дает, так как это не поодерживается
Sebor▂▅▇█▓▒░
Vadim "Oxyd"
Ага. Он ещё и спорит...
Dima
только пока оно не рабтает), невозможно подключиться после этого к нему, даже локально
Dima
https://docs.docker.com/engine/security/https/ вот по этой инструкции следовал
Dima
Ага. Он ещё и спорит...
чего я спорю? Может по тому, что вы мне предлагаете, то что не работает просто?
Dima
сейчас после этого еще скажете, что никто никому ничем не обязан
Dima
скорее всего именно так, но я точь в точь по гайду шел, что-то упускаю
Vadim "Oxyd"
чего я спорю? Может по тому, что вы мне предлагаете, то что не работает просто?
Эта штука простая как табурет. Она не может не работать.
Dima
Эта штука простая как табурет. Она не может не работать.
проброс портов? как вы предлагаете мне соединить это решение с подключением к докеру через пайчарм? А иначе зачем оно мне, я бы мог просто по ссш команды запускать же
Vadim "Oxyd"
скорее всего именно так, но я точь в точь по гайду шел, что-то упускаю
ssh -L 127.1:2375:127.1:2375 username@135.181.42.239 И в этом вашем пичарме пишете 127.0.0.1:2375
Dima
ssh -L 127.1:2375:127.1:2375 username@135.181.42.239 И в этом вашем пичарме пишете 127.0.0.1:2375
а еще я говорил, что у меня виндовс выше. Так что ТСП+ТЛС единственный вариант, который я нашел
Vadim "Oxyd"
а еще я говорил, что у меня виндовс выше. Так что ТСП+ТЛС единственный вариант, который я нашел
В винде уже сто лет как есть полноценный SSH клиент и сервер. Будем продолжать бесполезный спор?
Sebor▂▅▇█▓▒░
я так и делаю, не я про проброс портов по ссш начал говорить
Ссх туннель в твоём случае - самое быстрое и простое решение
Mikhail
Ку, написал запрос который выгребает список всех тагов в приватном репозитории. Есть возможность из списка исключить таги месячной давности ? какой нибудь sort и тд. ?
curl -H "Authorization: Bearer ${TOKEN}" https://${API_DOMAIN}/v2/${DOCKER_HUB_ORG}/${DOCKER_HUB_REPO}/tags/list | jq -r '.tags[]'
 shuu
как присвоить label значение в виде list?
 KOPACb
дратути
KOPACb
поскажите как правильно получать доступ к мастер-ноде сворма из контейнеров?
KOPACb
в бд там
KOPACb
в редис
inqfen
правильно - никак
inqfen
Контейнер кроме каких-то исключений не должен иметь доступ никуда наружу (ну кроме просто сети). А тем более к управлению кластером
KOPACb
то есть БД тоже ркутить внутри кластера? =/
Viktor
Кто-нибудь сталкивался с проблемой, что COPY в Dockerfile не докопировывает файлы?
Сегодня такая ситуация, разраб добавил папку с 3 файлами в реп. 1 шаг gitlab-ci готовит файлы и кладет в артифакты - проверил - там папка с 3 файлами есть. далее следующий шаг заворачивает это в образ:
COPY ./php /var/www
Захожу потом в работающий контейнер - там папка появилась, а файлов в ней вообще нет. Проверил на сервере и локально - значит с образом проблема видимо... Пробовал пересобрать - тоже не помогло...