 Anonymous


а можно же одновременно залогинится в несколько докер репозиториев ? и чтобы потом когда делаешь пуш - чтобы образ лился в нужный реп в зависимости от имени образа
Anonymous
ну например несколько учеток амазона, докер хаба, и еще че го тамм, и в каждой несколько репозиториев
 George
в рамках одного FQDN тебе придется все равно перелогиниваться
Anonymous
и когда хочешь стянуть образ - он же в какой то последовательности опрашивает репозитории нет ли у них такого-то образа?
George
George
По fqdn
Anonymous
не матерись)
Anonymous
это меня не остановит ведь я не знаю что такое fqdn)
 Ruslan
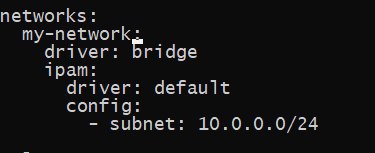
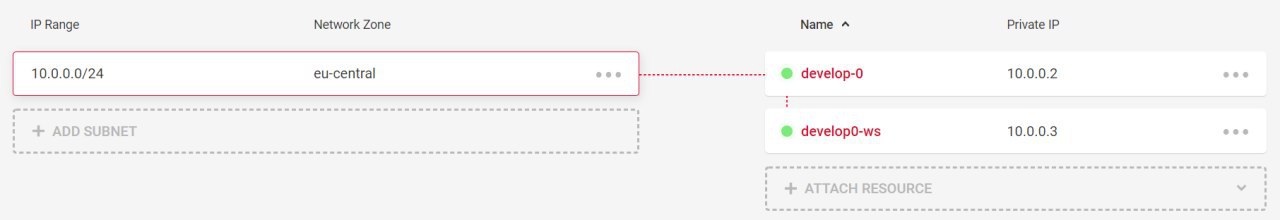
У меня есть приватная сеть 10.0.0.0/24.
В ней находятся сервера 10.0.0.2 и 10.0.0.3.
Я могу с 10.0.0.3 спокойно пингануть 10.0.0.2.
На 10.0.0.2 у меня стоит докер, все контейнеры поднимаются через docker-compose и находятся в одной сети (я задал пустую сеть, и каждому контейнеру в compose указал эту сеть), и контейнеры между собой обращаются по имени контейнера. У всех контейнеров, которые экспозят порты, явно написано 127.0.0.1:port:port, то есть доступ к ним разрешен только через локальную сеть.
К примеру есть у меня контейнер, который экспозит 127.0.0.1:15672:15672, я хочу, чтобы я мог получить доступ к этому контейнеру не только с 127.0.0.1, а так же и с 10.0.0.3. Как это можно сделать?
Ruslan
В идеале вообще я хочу на всю подсеть 10.0.0.0/24 разрешить доступ, количество серверов в этой подсети будет расти, и всем им нужен будет доступ к контейнерам на 10.0.0.2
Ruslan
 George
публикуешь либо в network host (и тогда ограничение можешь сделать на уровне файрволла)
George
либо публикуй сервисы на 0.0.0.0, а не 127.0.0.1
George
еще вариант - если у тебя http сервисы - публикуешь через nginx
George
 Антон
либо на приватную сеть 10.0.0.2
Антон
там где композ поднят
George
ну, и да - если у тебя приватная сеть и ты публикуешь на нее всю свой сервис, то в него при неудачном стечении обстоятельств можно будет провалиться и из интернета (если там будут кривые нат или форвард правила)
Антон
а так связка 127.0.0.1 + нджинкс, если извне юзаешь
Антон
еще вариант - если у тебя http сервисы - публикуешь через nginx
можно же и тсп и удп трфик пускать
Ruslan
либо публикуй сервисы на 0.0.0.0, а не 127.0.0.1
Указал в секции ports одного из сервиса вместо 127.0.0.1 - 0.0.0.0, теперь из любого места connection refused до нужного сервиса
Ruslan
еще вариант - если у тебя http сервисы - публикуешь через nginx
У меня не только HTTP сервисы, но и они есть, я так полагаю nginx мне не подойдет
Ruslan
публикуешь либо в network host (и тогда ограничение можешь сделать на уровне файрволла)
Извините, немного не понял, как опубликовать в network host?
Антон
Ruslan
либо на приватную сеть 10.0.0.2
Вот здесь интереснее. Указал 10.0.0.2 - теперь из 10.0.0.3 я могу приконнектиться. Нужно теперь всем что ли сервисам прописать 10.0.0.2,чтобы они тоже имели доступ
Антон
это будет эквивалентно на любом адрессе
George
Извините, немного не понял, как опубликовать в network host?
https://docs.docker.com/network/host/
Антон
да
Антон
без ип
Ruslan
А, понял. Щас попробую
Антон
что говрит хостовая тачка при проверки открытых портов
Антон
хостовая там где крутиться докер + композ
Антон
это эквивалентные записи, поэтому не может быть такого, что не работает
знаю ) но сталкивался с багами
Антон
где то прокатывало где то неть
Ruslan
что говрит хостовая тачка при проверки открытых портов
Хм, проверил в онлайн сервисе, с домена наружу открытый порт
Ruslan
У остальных контейнеров, которые сконфигурированы под 127.0.0.1:порт:порт, порты закрыты
Антон
ну значит нужно ковырять фаервол
Антон
а сетка как сделана приватная?
Ruslan
У меня докер с iptables вроде как работает сам и все переписывает
Ruslan
Фаерволом по сути выступает докер?
Антон
какая ос стоит хотя бы?
Ruslan
а сетка как сделана приватная?
Хороший вопрос, я в UI на хецнере ее натыкал. Что могу скинуть? ifconfig с ней?
Антон
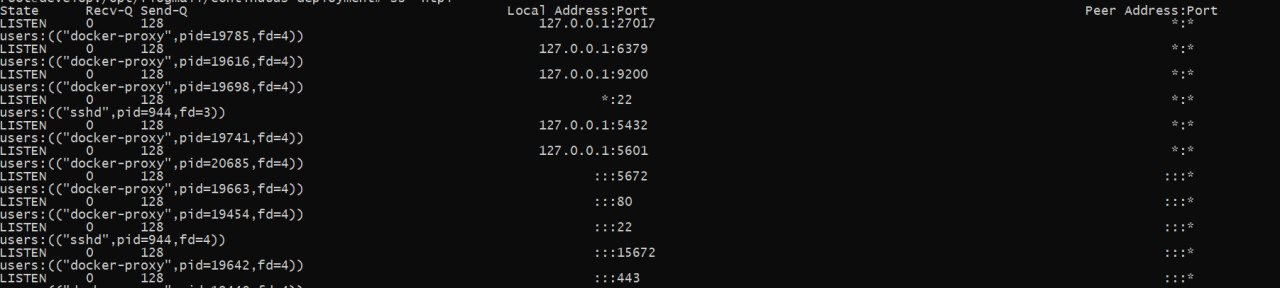
ss -ntpl
Ruslan
 Антон
Хороший вопрос, я в UI на хецнере ее натыкал. Что могу скинуть? ifconfig с ней?
какие правила в UI есть
Антон
если не ошибаюсь секьюрити группы
Ruslan
какие правила в UI есть
 Ruslan
Приватная сеть имеет значение? Айпишники пингуются между собой спокойно по адресам из приватной сети
Антон
с 10.0.0.3 до 10.0.0.2 телнет идет на 22
Антон
в общем нужно курить сетку
 Rujina Khaled
request canceled while waiting for connection - Plaintext Snippet - glot.io
https://glot.io/snippets/fp19efdtib
Rujina Khaled
Rujina Khaled
Как лечить?
Антон
а прокся пропускает до докер хаба?
Антон
таку чувство что нет инета
Антон
банально docker pull ubuntu
Artem
Не уверен, что вопрос сюда, но все же. Есть апка с бд, нужно из апки делать миграции в бд по запуску контейнера. Сейчас они прописаны в докерфайле и естественно пытаются сделаться до бд, как сделать чтоб они делались после? Отдельный имаж запускать?
Ruslan
в общем нужно курить сетку
Спасибо всем, сделал, возможно, костыльное решение - но работает. И до этого оно тоже работало, сори, оказывается контейнер который открывает этот порт долго раздупляется, и мне тут от рандома все было пока я тестил. Просто прописать 10.0.0.2:порт:порт - достаточно, работает отовсюду. Для SSH Port Forwarding единственное что нужно добавить еще 127.0.0.1:порт:порт, а так все ок.
Антон
Не уверен, что вопрос сюда, но все же. Есть апка с бд, нужно из апки делать миграции в бд по запуску контейнера. Сейчас они прописаны в докерфайле и естественно пытаются сделаться до бд, как сделать чтоб они делались после? Отдельный имаж запускать?
в монге и постгре есть папка куда можно закинуть скул лиюо джейсон
Антон
curl -i mail.ru
Антон
request canceled while waiting for connection - Plaintext Snippet - glot.io
https://glot.io/snippets/fp19efdtib
у меня такое бывало когда сетка на ВМ лагала
Антон
что то с проксей
 Roman
Всем привет!
Подскажите пожалуйста, есть ли способ подключиться через удаленный рабочий стол к работающему контейнеру Windows Server или какой то другой способ визуально увидеть, что творится в контейнере?
Вариант описанный по ссылке уже не работает https://withinrafael.com/2018/03/09/using-remote-desktop-services-in-containers/
Антон
прокся не пропускает дальше
Антон
ковыряйте проксю
Rujina Khaled
А почему на других машинах прокси доступно?