 Anonymous


Хм.. неа. По правде говоря, не в курсе что это. У меня несколько контейнеров через docker-compose
 inqfen
Всем добрый вечер.
Кто-нибудь сталкивался на macos с проблемой производительности вольюмов? Если под Linux запросы к web приложению отрабатывают в среднем по 40мс, то в macos 1.5сек, иногда до 3х доходит...
Возможно как-то тюнить дополнительно нужно?
Ещё и родной гиперкит с докером как говно работает
Anonymous
Ещё и родной гиперкит с докером как говно работает
Ну а вообще реально на Маке завести докер нормально? А то как-то обидно.
inqfen
Поставить виртуалку и все там держать
inqfen
Ну клиентом с макоси ходить, тут без разницы
Anonymous
Оох 😑
inqfen
А каталоги пробрасывать тем же виртуалбоксом, он это лучше умеет емнип
inqfen
В макоси у тебя как минимум ядра линукса немного не хватает
inqfen
Поэтому не в линуксе - всегда виртуалка
Anonymous
Ну так, докер это изоляция приложений в линупсе
Вот как бы да. Я просто тогда не понимаю тех, кто на ютубе демонстрирует все из-под мака.
Либо им по приколу страдать ради ОС, либо же как-то решили проблему.
inqfen
Ну так демонстрировать != работать постоянно, особенно с нагрузками
Anonymous
Ну так демонстрировать != работать постоянно, особенно с нагрузками
Ну мне так-то тоже не для нагрузок, а для разработки. Но 1.5сек это жесть. Со временем начинает раздражать.
Anonymous
В любом случае всем спасибо за консультацию.
inqfen
Возможно у них тоже какая-то виртуалбокс например
inqfen
Ты больше клиента докера же больше ничего не видишь
 Егор
https://ru.stackoverflow.com/questions/1144917/traefik-%d0%a0%d0%b0%d0%b7%d0%b4%d0%b5%d0%bb-docker-%d0%98%d0%bd%d1%81%d1%82%d1%80%d1%83%d0%ba%d1%86%d0%b8%d1%8f-domain
Зачем в traefik, в разделе docker, есть параметр domain? Я в доке не нашёл, зачем это нужно. Смотрел разные версии, но так и не понял.
https://docs.traefik.io/v1.4/configuration/backends/docker/
Егор
Подскажите. Как в traefik1.* связать несколько entryPoint с [acme]?
Егор
https://ru.stackoverflow.com/questions/1144948/%d0%a1%d0%b5%d1%80%d1%82%d0%b8%d1%84%d0%b8%d0%ba%d0%b0%d1%82-acme-%d0%b2-traefik
 Vova
 George
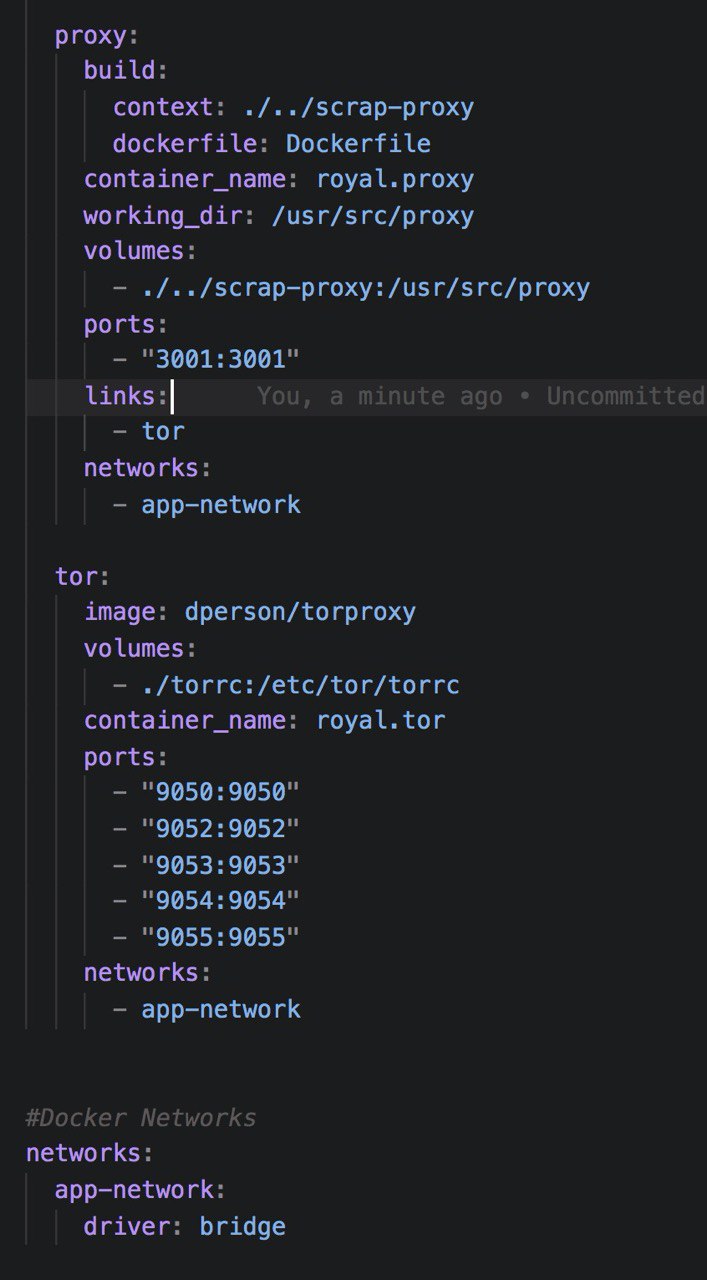
Это не поможет, потому что ты не понимаешь сети. От слова совсем
Егор
Т.е. я сделал так, чтобы это работало
Егор
Но с acme невозможно использовать несколько entrypoints
Егор
Теперь я делаю tls сертивикаты
Егор
Но они почему-то не работают
Егор
То ли не подцепляются
Егор
То ли ещё что
George
Может серт кривой, может конфиг
Егор
Ок, да, сертификаты я не пробовал ещё перегенерить
George
https://ru.stackoverflow.com/questions/1144917/traefik-%d0%a0%d0%b0%d0%b7%d0%b4%d0%b5%d0%bb-docker-%d0%98%d0%bd%d1%81%d1%82%d1%80%d1%83%d0%ba%d1%86%d0%b8%d1%8f-domain
Зачем в traefik, в разделе docker, есть параметр domain? Я в доке не нашёл, зачем это нужно. Смотрел разные версии, но так и не понял.
https://docs.traefik.io/v1.4/configuration/backends/docker/
Домен - вероятно, на случай, если несколько трефиков в один докер демон смотрят, но не уверен
Егор
Один трэфик
Егор
reverse-proxy_1 | time="2020-06-23T22:27:54Z" level=debug msg="Serving default cert for request: \"a.b.c\""
reverse-proxy_1 | time="2020-06-23T22:27:54Z" level=debug msg="http: TLS handshake error from 109.252.101.42:5230: remote error: tls: unknown certificate"
Anonymous
Всем привет. Начал изучать докер. Я правильно понял, что чтобы мои изменения вступили в силу и я мог их проверить, мне придётся каждый раз ребилдить образ?
George
+
George
Всем привет. Начал изучать докер. Я правильно понял, что чтобы мои изменения вступили в силу и я мог их проверить, мне придётся каждый раз ребилдить образ?
Код можно через bind mount/volume перезаписывать поверх того, что в образе
George
Так при разработке делают
George
Чтоб не ребилдить на каждый чих
Anonymous
Код можно через bind mount/volume перезаписывать поверх того, что в образе
Окей, я посмотрю, думаю это то что мне нужно.
Andrey
FROM python as base_image
…
FROM base_image as dev_image
… <- и вот это
RUN pip install
...
FROM base_image as release_image
… <- вот это должно быть одинаковым, иначе pip install пойдет заново
RUN pip install
...
Привет! Спасибо за совет. Переосознал мультистейджинг не без твоей подсказки и пересобрал образ =)
George
Hankey
Всем привет!
Подскажите пожалуйста, почему докер может игнорировать инсекьюр регистри?
в /etc/systemd/system/docker.service.d/docker-options.conf есть настройка
Environment="DOCKER_OPTS= --iptables=false \
--insecure-registry=myregistry.ru:5080 --insecure-registry=myregistry.ru:5081 --insecure-registry=myregistry.ru:5082 \
но при попытке запулить образ, докер обращается по https
Error response from daemon: Get https://myregistry.ru:5080/v2/: http: server gave HTTP response to HTTPS client
Если же в /etc/systemd/system/docker.service.d/docker-options.conf явно указать
Environment="DOCKER_INSECURE_REGISTRIES=--insecure-registry=myregistry.ru:5080 --insecure-registry=myregistry.ru:5081 --insecure-registry=myregistry.ru:5082
тогда образа пулятся норм. На другом стенде настройка с передачей инсекьюр регистри в systemd работает норм. Кто-нибудь решал подобный кейс?
George
вообще я тупо инсекур прописываю в /etc/docker/daemon.json
George
это проще всего и не надо ебаться с systemd оперрайдами
George
демон перезапускал?
George
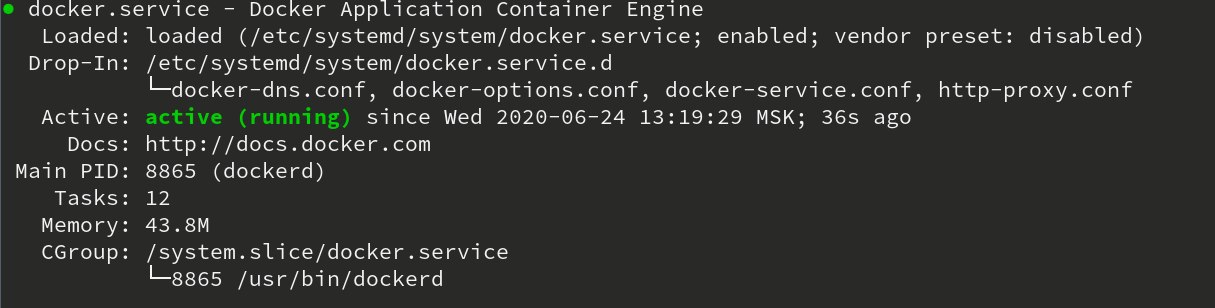
в systemctl status docker твой сниппет появляется?
Hankey
ххм
Hankey
 Hankey
странно, что не берет настройку из docker-options.conf
George
systemctl daemon-reload ?
Hankey
если что, ставил докер кубспреем
Hankey
в переменных ансибла прописывал инсекьюр регистри
 Alya
Mongodb Referencefield Для Json
https://progi.pro/mongodb-referencefield-dlya-json-9086482
 Boriss
W is cfdfçvv
Boriss
https://tfl.gov.uk/travel-information/stations-stops-and-piers/
George
Больше деталей
George
Ты хоть по тому порту коннектишь ?
George
И что
George
Локалхост поменяй на четыре нуля
George
В конфиге приложеньки
George
А проброс в докере 3000:3000
George
ports:
- 3000:3000
George
Нет, ты не прав
George
Абсолютно
George
Во всем 🤷♂
George
два тезиса
George
1. 0.0.0.0:3001:3000 - эквивалент 3001:3000
George
2. чтобы опубликовать приложение тебе нужно, чтобы внутри контейнера приложение слушало на 0.0.0.0, а не 127.0.0.1 (решается через конфиг приложения)