Каким образом работают метки в docker? Чтобы конкретизировать вопрос, я приведу пример.
version: '3'
services:
flask:
build: ./flask
image: flask
command: uwsgi --http-socket 0.0.0.0:5000 --wsgi-file app.py --callable app
labels:
- "traefik.enable=true"
- "traefik.backend=flask"
- "traefik.frontend.rule=${TRAEFIK_FRONTEND_RULE}"
traefik:
image: traefik:v1.7.24
volumes:
- /var/run/docker.sock:/var/run/docker.sock:ro
- ./traefik/traefik.toml:/etc/traefik/traefik.toml:ro
- ./traefik/acme:/etc/traefik/acme
ports:
- "80:80"
- "443:443"
- "8080:8080"
В traefik мы видим метки. Каким образом приложение внутри контейнера traefik узнаёт о метках. А самое главное, почему используются метки, а не переменные окружения? Какие задачи они выполняют?
SO: https://ru.stackoverflow.com/questions/1142291/%d0%9f%d0%be%d0%bb%d1%83%d1%87%d0%b8%d1%82%d1%8c-%d0%b7%d0%bd%d0%b0%d1%87%d0%b5%d0%bd%d0%b8%d0%b5-%d0%bc%d0%b5%d1%82%d0%ba%d0%b8-%d0%b2%d0%bd%d1%83%d1%82%d1%80%d0%b8-%d0%ba%d0%be%d0%bd%d1%82%d0%b5%d0%b9%d0%bd%d0%b5%d1%80%d0%b0
Traefik берет метки через вот это - /var/run/docker.sock:/var/run/docker.sock:ro
 AlexD

 AlexD
А переменные окружения не изменяются диначески после того как вы запустили еще пачку контейнеров c backend'ами для traefik, поэтому метки
 Егор
Traefik берет метки через вот это - /var/run/docker.sock:/var/run/docker.sock:ro
Каким образом он получает доступ туда? Либа какая-то есть?
AlexD
Каким образом он получает доступ туда? Либа какая-то есть?
https://docs.docker.com/engine/api/
Егор
Т.е. фактически, трафик делает внутри приложения запрос к коре докера?
Егор
Ептить
Егор
Ну, ладно
Евгений
Всем привет. Нужна небольшая помощь по настройке Docker (настройка Nginx), за вознаграждение. Пишите в личку, опишу задачу.
 Anton
Подскажите пожалуйста: пытаюсь добавить в докер-компоуз в качестве сервиса кролю (rabbitmq), вроде как он стартует, но при этом healthcheck фейлится.
Что я делаю не так?
rabbitmq:
image: rabbitmq
command: rabbitmq-server
expose:
- 5672
- 15672
healthcheck:
test: [ "CMD", "nc", "-z", "localhost", "5672" ] // альтернативно пробовал test: ["CMD", "curl", "-f", "http://localhost:15672"]
interval: 5s
timeout: 15s
retries: 3
логи: $ docker container logs 91545298d717
...
2020-06-17 19:21:50.708 [info] <0.683.0> Server startup complete; 0 plugins started.
completed with 0 plugins.
AlexD
Подскажите пожалуйста: пытаюсь добавить в докер-компоуз в качестве сервиса кролю (rabbitmq), вроде как он стартует, но при этом healthcheck фейлится.
Что я делаю не так?
rabbitmq:
image: rabbitmq
command: rabbitmq-server
expose:
- 5672
- 15672
healthcheck:
test: [ "CMD", "nc", "-z", "localhost", "5672" ] // альтернативно пробовал test: ["CMD", "curl", "-f", "http://localhost:15672"]
interval: 5s
timeout: 15s
retries: 3
логи: $ docker container logs 91545298d717
...
2020-06-17 19:21:50.708 [info] <0.683.0> Server startup complete; 0 plugins started.
completed with 0 plugins.
зайти в контейнер через docker exec и выполнить комнады healthcheck ручками, посмотреть на ошибки
Anton
cпасибо большое, сейчас попробую.
 Serik
 Anton
ubuntu@ip-172-31-35-16:/websites/docker-compose$ docker exec -it 91545298d717 /bin/bash
root@91545298d717:/# curl -f http://localhost:15672
bash: curl: command not found
root@91545298d717:/# nc -z localhost 5672
bash: nc: command not found
Как чудестно. Как бы его тогда проверить?
Или просто сменить имедж на тот, где что то из этого есть?
Anton
Спасибо большое за правильный совет
AlexD
ubuntu@ip-172-31-35-16:/websites/docker-compose$ docker exec -it 91545298d717 /bin/bash
root@91545298d717:/# curl -f http://localhost:15672
bash: curl: command not found
root@91545298d717:/# nc -z localhost 5672
bash: nc: command not found
Как чудестно. Как бы его тогда проверить?
Или просто сменить имедж на тот, где что то из этого есть?
создать свой образ на базе этого используя FROM rabbitmq и поставить curl или nc.
Anton
Устанвоить внутри курл
А это можно сделать как то кроме как создав свой образ на базе текущего или выбрав тот, в котором он есть?
Anton
ещё вижу такое вот в регистре и думаю может его использовать?
https://hub.docker.com/r/healthcheck/rabbitmq
M
А это можно сделать как то кроме как создав свой образ на базе текущего или выбрав тот, в котором он есть?
Зайди внутрь и сделай апт апдейт
M
И арт тнсталлл
M
Или АПК упдецт
M
АПК адд курл
M
Смотря от чего наследуется вообще образ
AlexD
ещё вижу такое вот в регистре и думаю может его использовать?
https://hub.docker.com/r/healthcheck/rabbitmq
это прототип, там буквально три строчки Dockerfile и healthcheck скрипт.
Anton
Зайди внутрь и сделай апт апдейт
Эм … оно же затрется после любого обновления. Ну и я так понимаю что состояние после команды docker compose и 3х проваленных попыток не изменится?
M
Эм … оно же затрется после любого обновления. Ну и я так понимаю что состояние после команды docker compose и 3х проваленных попыток не изменится?
ну тебе курл для теста нужен же или чего
M
я просто не вчитывался сообо
Serik
Кто имел проблему с assets php-fpm+yii2+nginx ?
Anton
ну тебе курл для теста нужен же или чего
для хелзчека. то-есть он должен быть в имедже, который в качестве сервиса в докер-компоуз
 Margarita
Подскажите, пожалуйста. Запускаю с помощью dockerfile через dockerrun.aws.json приложение на elastic beanstalk (aws).
FROM python:3.8
WORKDIR /var/app/current/
ADD requirements.txt /var/app/current/
RUN pip install -r requirements.txt
ADD . /var/app/current/
EXPOSE 8000
ENTRYPOINT ls && pwd && gunicorn myapp.wsgi:application --bind 0.0.0.0:8000 --workers 3
Локально при запуске образа ls выдает список файлов, pwd соответствует заданной директории, gunicorn запускается, все ок.
По логам aws ls отдает только сам docker.aws.json, pwd соответствует заданной директории, gunicorn запускается, но естественно не видит файлов, так как их нет. Я перерыла гугл, но не могу найти в чем может быть проблема. Кто-нибудь может подсказать? До запуска gunicorn проблем в логах не наблюдается. Пробовала запускать окружение с нуля, но проблема не уходит. Пробовала через eb cli (я еще совсем зеленая), в общем, через eb cli почему-то не запускается команда gunicorn(
Margarita
Ну, в общем, вопрос снят. У меня получилось через eb cli
B
Всем привет, хотел спросить: если я установлю в убунту нужные либы, а в докере запущу питоновский скрипт который будет пользоваться этой либой в убунту самом, он будет работать?
 central
I
А чатик по куберу есть? Надо изолировать доступ с пода только до локалки. Нашел, что делается через NetworkPolicy но у меня доступа к куберу нет.
Можно в деплойменте описать egress и там ограничить
 Simon
B
:/
I
но в целом да
B
Ля, значит по-любому :/ думал есть другой выход
B
Спасибо люди
I
Ля, значит по-любому :/ думал есть другой выход
Вообще ты хотел странного ) тут через namespaces наоборот добиваются изоляции окружения
I
А ты хочешь чтобы с хоста просочилось
Егор
Привет. https://github.com/uSasha/pydata_demo/blob/master/docker-compose.yml
В этой репке есть 2 контейнера. model_a, model_b. Каждый из них висит на 5000 порту. Почему они не конфликтуют?
central
Егор
Как это? https://github.com/uSasha/pydata_demo/blob/master/model_a/Dockerfile
Егор
Также, в traefik явно это указано, в метках
B
Привет ребята, хотел спросить. А есть путь как подключить usb device с клиентовского windows к докеру в облаке(aws) ?
B
или такое вообще невозможно ?
central
Привет ребята, хотел спросить. А есть путь как подключить usb device с клиентовского windows к докеру в облаке(aws) ?
есть софт который позволяет пробросить usb через сеть, но он по моему был для линукса
central
Также, в traefik явно это указано, в метках
а кто сказал что хосту хоть какое то значение имеет что за порты открыты в контейнере
Егор
а кто сказал что хосту хоть какое то значение имеет что за порты открыты в контейнере
Видимо, никто.
Как тогда traefik залезает в сеть контейнера и проксирует туда трафик?
central
Как это? https://github.com/uSasha/pydata_demo/blob/master/model_a/Dockerfile
expose вообще к открытым портам отношения не имеет читайте документацию
central
ports:
- "80:80"
- "8080:8080"
central
вот именно это и есть порты которые пробрасываются на хост и их не может быть открыто два одновременно
central
а по поводу всего остального, это все равно что утверждать что во всей сети не омжет быть открыто два одинаковых порта одновременно и не важно сколько у нас компов в этой сети
Егор
вот именно это и есть порты которые пробрасываются на хост и их не может быть открыто два одновременно
Правильно. Но эти порты указаны в traefik. Его порты видны наруже. А как traefik залезает в другой контейнер, в сеть других контейнеров.?
central
Правильно. Но эти порты указаны в traefik. Его порты видны наруже. А как traefik залезает в другой контейнер, в сеть других контейнеров.?
> Его порты видны наруже
нет
> А как traefik залезает в другой контейне
обращается по имени контейнера
RTFM
central
ты же можешь зайти на 80 порт сервера если у тебя самого на 80 поднят сервер, да же?
Егор
> Его порты видны наруже
нет
> А как traefik залезает в другой контейне
обращается по имени контейнера
RTFM
А что тогда делает ports? Что на что он мапит. Я всегда считал, что маппинг порта контейнера на порт хоста.
Егор
ты же можешь зайти на 80 порт сервера если у тебя самого на 80 поднят сервер, да же?
Ну, разумеется, могу. Если сервер висит на 80 порту. То чего бы мне туда не смочь зайти
central
А что тогда делает ports? Что на что он мапит. Я всегда считал, что маппинг порта контейнера на порт хоста.
имено так, и это единственное что может так делать ни один лейбл траефика так не МОЖЕТ
Егор
имено так, и это единственное что может так делать ни один лейбл траефика так не МОЖЕТ
А нафига тогда трафику выставлять лейбл?
Егор
Какая у него задача. Что происходит, когда я это делаю?
Егор
начнем с того что траефик не выставляет этот лейбл
Я его выставляю. Но если я этого не сделаю, то трафик не будет проксировать запросы на нужный контейнер
Егор
И здесь мне не ясно, если я указываю трафику 2 порта одинаковых, как он понимает, на какой порт нужно проксировать запросы
 Dan
Привет ребята, хотел спросить. А есть путь как подключить usb device с клиентовского windows к докеру в облаке(aws) ?
https://stackoverflow.com/questions/36050542/attempting-to-access-a-usb-device-from-docker-in-windows
B
https://stackoverflow.com/questions/36050542/attempting-to-access-a-usb-device-from-docker-in-windows
это докер в винде, а я хочу с винды в облако, в котором запущен докер
B
Егор
начнем с того что траефик не выставляет этот лейбл
Вот мне пришёл запрос из интернета. Как понимается, на какой контейнер отправлять запрос на model_a или на model_b?
 Александр
Не получается стартануть Docker c Redis из официального registry на базе alpine
docker run --restart=always --name redis_1 \
-v /opt/redis/etc/redis.conf:/usr/local/etc/redis/redis.conf \
-v /opt/redis/data:/data \
-p 127.0.0.1:6379:6379 redis:6.0.5-alpine redis-server \
/usr/local/etc/redis/redis.conf
redis-server
0
chown: .: Permission denied
chown: ./bases: Permission denied
chown: ./log: Permission denied
docker-entrypoint.sh
........................
echo $1
echo $(id -u)
# allow the container to be started with `--user`
if [ "$1" = 'redis-server' -a "$(id -u)" = '0' ]; then
find . \! -user redis -exec chown redis '{}' +
exec su-exec redis "$0" "$@"
fi
Даже сделал в основной системе пользователя redis и сделал владельцем этих файлов
ll /opt/redis/*
/opt/redis/data:
total 0
drwxrwxrwx. 2 redis redis 6 Jun 17 16:29 bases
drwxrwxrwx. 2 redis redis 6 Jun 17 16:29 log
/opt/redis/etc:
total 4
-rwxrwxrwx. 1 redis redis 1326 Jun 17 16:33 redis.conf
Сделал volume redis_db
docker volume inspect redis_db
[
{
"Driver": "local",
"Labels": {},
"Mountpoint": "/var/lib/docker/volumes/redis_db/_data",
"Name": "redis_db",
"Options": {},
"Scope": "local"
}
]
Создал руками в Linux субдиректории и файл лога, выставил права
ll /var/lib/docker/volumes/redis_db/*
total 0
-rw-r--r--. 1 polkitd redis 0 Jun 18 12:29 appendonly.aof
drwxr-xr-x. 2 polkitd redis 28 Jun 17 18:55 bases
drwxr-xr-x. 2 polkitd redis 30 Jun 17 18:54 log
ll -aln /var/lib/docker/volumes/redis_db/*
total 0
drwxr-xr-x. 4 999 1000 30 Jun 18 12:46 .
drwxr-xr-x. 3 0 0 19 Jun 17 18:32 ..
drwxr-xr-x. 2 999 1000 28 Jun 17 18:55 bases
drwxr-xr-x. 2 999 1000 30 Jun 17 18:54 log
Позьзоаватели в системе
uid=999(polkitd) gid=998(polkitd) groups=998(polkitd) context=unconfined_u:unconfined_r:unconfined_t:s0-s0:c0.c1023
uid=1000(redis) gid=1000(redis) groups=1000(redis) context=unconfined_u:unconfined_r:unconfined_t:s0-s0:c0.c102
Создал докер
docker run --restart=always --name redis_1 --user 999:1000 -d -v /opt/redis/etc/redis.conf:/usr/local/etc/redis/redis.conf -v redis_db:/data -p 127.0.0.1:6379:6379 redis:6.0.5-alpine redis-server /usr/local/etc/redis/redis.conf
Всё запустилось.
А если дать теже права на файлы и директории, которые просто созданы в системе, а не как volumes, то права на них ограничены, что докер только читать может эти файлы.
Reading the configuration file, at line 9
>>> 'logfile /data/log/redis-server.log'
Can't open the log file: Permission denied
[root@node-1 data]# ll log/redis-server.log
-rwxr-xr-x. 1 polkitd redis 4 Jun 17 22:25 log/redis-server.log
Почему так?
Andrei
3 менеджера и 1 воркера или 0 воркер в swarm будет работать? Прост хочу временно погасить часть инстунсов.
 VLAdiMIR
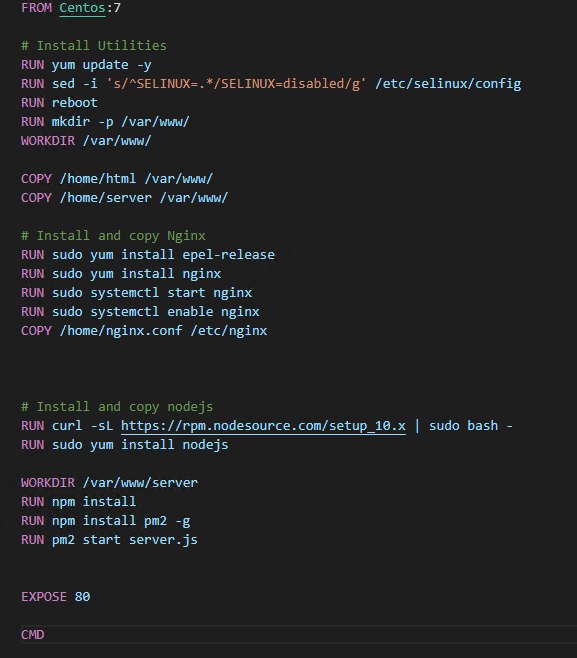
День добрый. Помогите разобраться. Только начал изучать docker, подкинулась задачка, Нужно запустить container docker Centos7+nginx+nodejs ну и что бы наружу смотрела веб приложение. Пишу DockerFile в начале пишу FROM Centos:7
VLAdiMIR
 VLAdiMIR
Вопрос возможно глупый что писать нужно в CMD ?