 Anonymous


в гугле видел только костыли с баш скриптами которые пингуют базу
Anonymous
есть варианты как фиксануть?
Anonymous
на сторону приложения ожидание базы тоже не хочу переносить, пушто я думаю что это не его ответственность
Nikita
ну как вариант, может подойдет
https://docs.docker.com/compose/compose-file/compose-file-v2/#healthcheck
 Andrii
или https://docs.docker.com/compose/compose-file/#restart_policy
попадает чуток да и дождется базы
M
на сторону приложения ожидание базы тоже не хочу переносить, пушто я думаю что это не его ответственность
Ну а чо, сдохнет база ваше приложение тоже сдохнет дат
M
А кто это будет обрабатывать
M
Дядя Федор?
M
Дядя Бендер?
Anonymous
 inqfen
на сторону приложения ожидание базы тоже не хочу переносить, пушто я думаю что это не его ответственность
Не упасть при недоступности базы - его ответственность
inqfen
Запущенной быть может, чтобы ответить например, ну и базу ждать
 Dmitry
юзаю compose
в нем 2 образа (сервер и постгря)
так вот, почему-то постгря не успевает подняться, и сервер падает с ошибкой "the database system is starting up"
хотя в yml указал depends_on: postgres
скажи прогеру, чтобы сделал нормально, и приложение делало несколько попыток коннекта в базу. Если откажется, сделай сам
inqfen
Кто-то должен давать корректный ответ, что сейчас не работаем (ну и возможно - почему не работаем в дев верианте)
Dmitry
без базы аппликуха жить не может
а если база упадет во время работы? Апликуха тоже упадет? И пользователю прилетит 502?
inqfen
А потом при доп сервисах вообще норм будет, упала база - упало приложение - упал сервис который от него зависит и так дальше все поехали
Anonymous
а если база упадет во время работы? Апликуха тоже упадет? И пользователю прилетит 502?
во время работы прила вернет ошибку
Anonymous
тут проблема только во время инициализации всей шарманки
Anonymous
короч вопрос решен, всем спасиб
Dmitry
во время работы прила вернет ошибку
ну значит не проблема реализовать тоже самое и при старте приложения. Либо делай это в приложении, либо костыли в entrypoint (ожидаение поднятия базы). Многие почему-то выбирают костыли, хотя нет никаких причин, не реализовать это в приложении, оно только надежнее будет
inqfen
При инициализации-то падает
Anonymous
я думаю что проблемы на стороне pg, либо самого композа
Anonymous
ибо depends_on не выполняет свою функцию
Dmitry
я думаю что проблемы на стороне pg, либо самого композа
нет, это проблемы на стороне приложения
Anonymous
сервисы зачем-то должны по порядку стартовать
Anonymous
сравни с тем же systemd
Dmitry
сравни с тем же systemd
systemd тебе это также не гарантирует. Инициализация базы != ее старту и корректной работы
Dmitry
сервисы зачем-то должны по порядку стартовать
как раз наоборот это антипаттерн. Каждый сервис должен уметь обрабатывать ошибки недоступности других сервисов, без разницы на каком этапе своей работы (инициализация, завершение, обычная работа)
Anonymous
🧐
inqfen
Ну есть исключения, но это какие-то сайдкары и они к сервису намертво приколачиваются обычно
inqfen
Да и нерабочий сайдкар можно обработать
Dmitry
Ну есть исключения, но это какие-то сайдкары и они к сервису намертво приколачиваются обычно
Да, и то в большом количество случаев, их делают из-за того что основной сервис некорректно сделан
Dmitry
🧐
ты с теми же проблемами столкнешься в любом оркестаторе nomad, kubrenetes, docker swarm. И в целом в любой распределенной системе
Dmitry
В таких штуках пытаться выстравивать порядок запуска - тупиковый путь
Dmitry
Но можно обмазать костылями: entrypoint, initContainers (если речь о k8s) и т.д. Наш долг сказать, что этот путь обычно боль
 Анастасия
Привет.
Я продакт, помогаю друзьям собирать курс по Docker. Нужны люди, которые контейнеризировали, контейнеризируют или хотят контейнеризировать. Напишите, пожалуйста, если готовы побеседовать минут 15.
Digital
всем привет!)
с Seccomp в докере кто-нить работал?
надо убрать из белого списка те, которые не нужны nginx(например)
inqfen
Digital
nginx-докер
с ним работаю
Digital
ну или просто
белый список системных вызовов для корректной работы nginx?
можно без докера
inqfen
Так дока тут
https://docs.docker.com/engine/security/seccomp/
Только seccomp там достаточно сомнительную полезность имеет как по мне
Digital
спасибо, посмотрю
Digital
не, не то
inqfen
Почему?
Anton
а по каком принципу назначаются права на папки при монтировании?
Anton
на локальной машине обычно root были, а на хостинге вообще теперь владелец zabbix
Anton
на папки Mysql, redis
Anton
у моего пользователя UID 1000, в образе mysql 0, у zabbix 999
 Den
Господа, может кто подсказать/указать на причину или ошибку связанную с ci/cd в гитлабе при клонировании репы со вложенными модулями ? Касается прав доступа. Не удается склонить вложенные модули - нет прав.
Den
Забыл указать, использую свой раннер, ключ для этого пользователя сгенерил и добавил в настройках главной репы в deploy keys
 Matvey
Привет, подскажите пожалуйста, команда COPY из Dockerfile подчиняется правилам языка Go функции filepath.Match(), не могли бы вы подсказать, как написать паттерн, благодаря которому я бы смог скопировать все папки и их содержимое в рабочую директорию при этом не копируя лишь одну папку.
https://riptutorial.com/docker/example/11005/copy-instruction
https://golang.org/pkg/path/filepath/#Match
 Anatoly
 Roman
Как мне сцепить сервис авторизации и чат?
 Sergey
 Дмитрий
Roman
🤷♂
 rince
Забыл указать, использую свой раннер, ключ для этого пользователя сгенерил и добавил в настройках главной репы в deploy keys
кажется этот ключ нужно добавлять в каждый сабмодуль
 らん (Даниил)
Roman
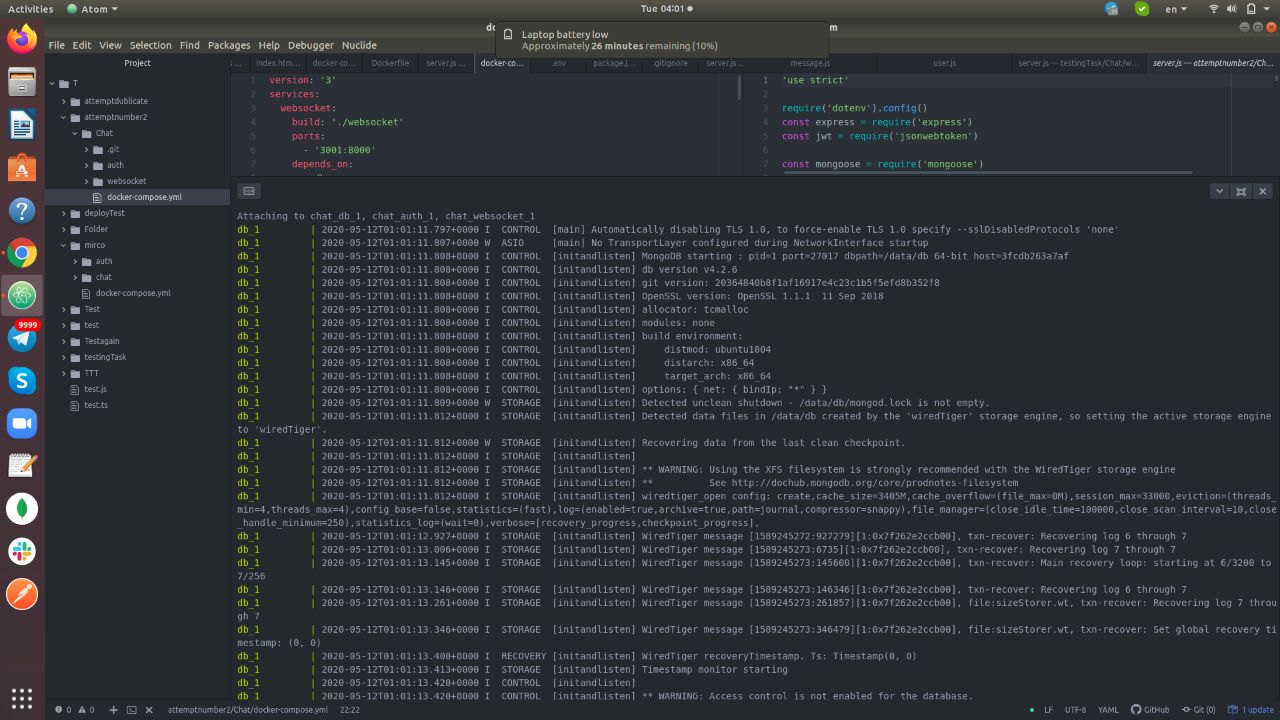
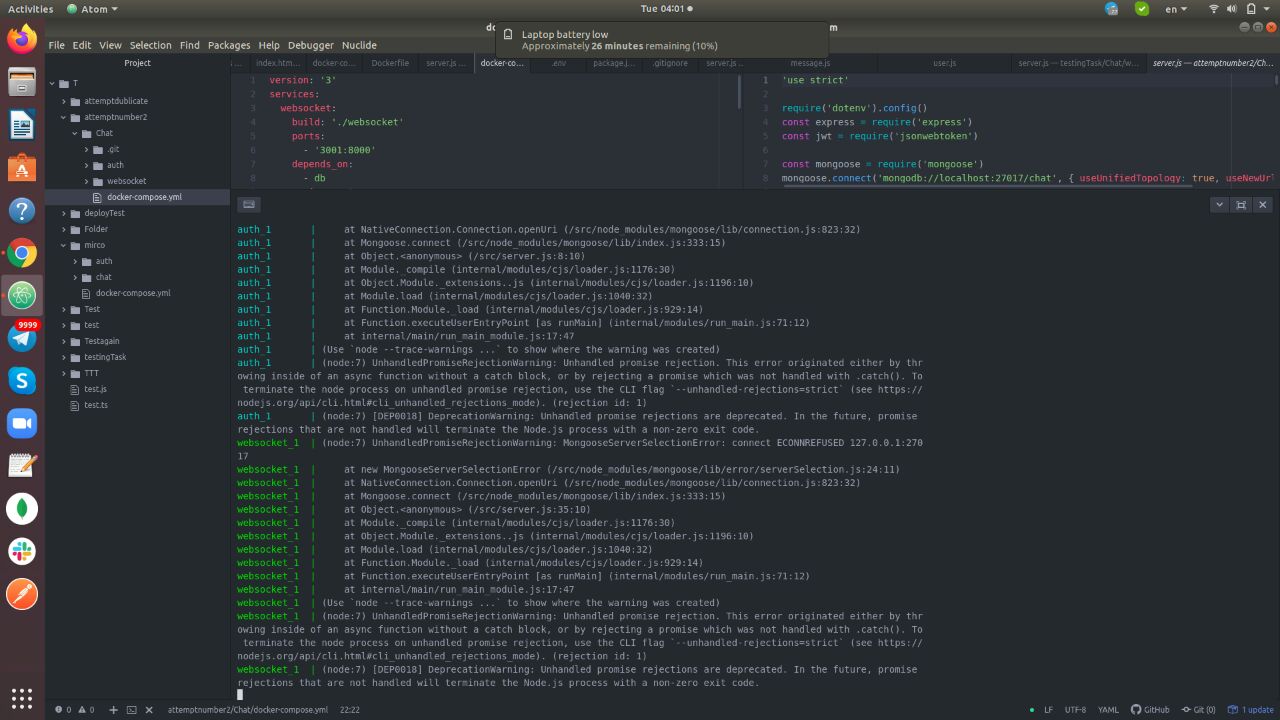
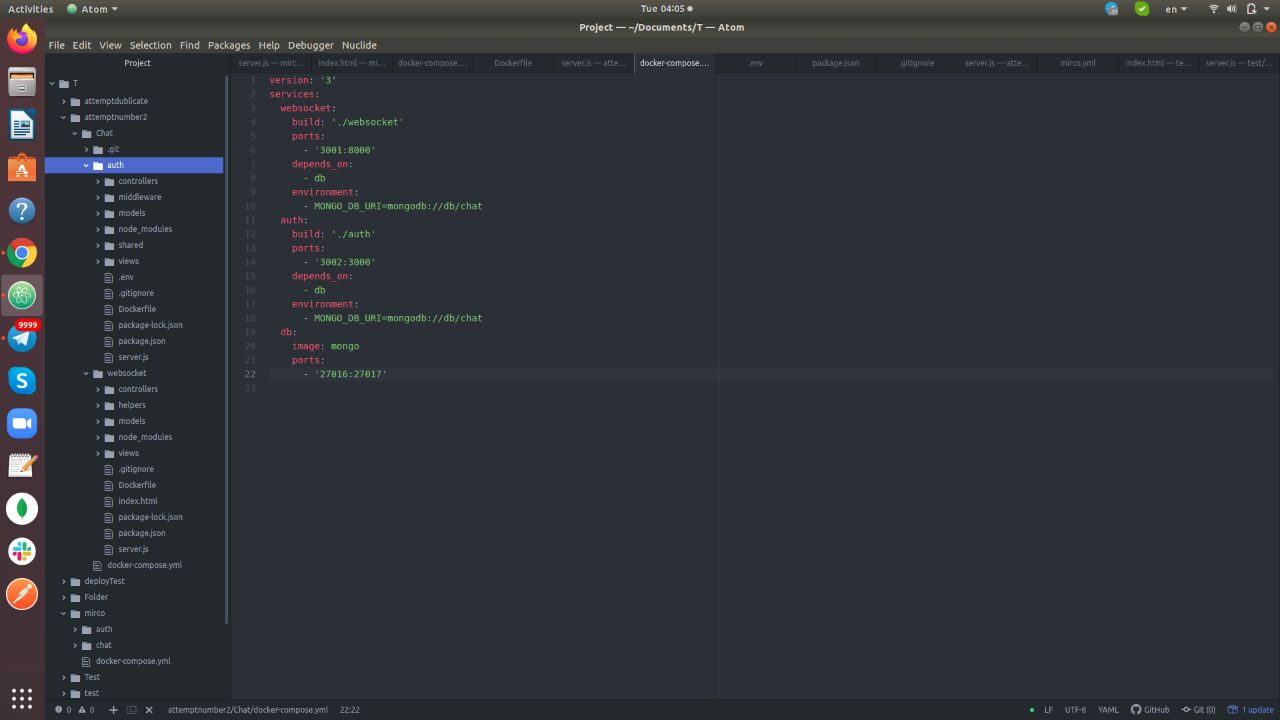
Подкасжите почему так происходит? Делаю монолит. 2 сервиса в одном. Все работает хорошо. Чат работает и сервис авторизации тоже. Потом я начал распиливать его на два сервиса. Делаю docker-compose up. Команда отрабатывает, а чат и авторизация не работают.
Вот ямл файл
version: '3'
services:
websocket:
build: './websocket'
ports:
- '3001:8000'
depends_on:
- db
environment:
- MONGO_DB_URI=mongodb://db/chat
auth:
build: './auth'
ports:
- '3002:3000'
depends_on:
- db
environment:
- MONGO_DB_URI=mongodb://db/chat
db:
image: mongo
ports:
- '27018:27017'
Roman
 Roman
 Roman
@rusdacent вот вывод
Roman
 Roman
 Roman
@etkee
rus
 Di
Roman
Bridge