То есть они поднимают машину на каждого юзера либо держат пулл?
в repl.to ты ожидаешь загрузку - за это время создаётся контейнер 100%
 Дмитрий


 Al
Посмотрел репл.ит там даже приложения сторонние же нельзя ставить. Так что вполне можно на всех один сервер допустим с питоном принимает просто текст выполняет и отдает на фронт.
.
Посмотрел репл.ит там даже приложения сторонние же нельзя ставить. Так что вполне можно на всех один сервер допустим с питоном принимает просто текст выполняет и отдает на фронт.
Да, позволить целую инфраструктуру из вирт серверов мы не можем
.
в repl.to ты ожидаешь загрузку - за это время создаётся контейнер 100%
Хорошо, как этот контейнер принимает код? Крутится программа и получает, например, запросом код, запускает, и отдает ответ?
Al
Да, позволить целую инфраструктуру из вирт серверов мы не можем
Тогда проблему с нагрузкой можно решит. Ответом пользователю сервер перегружен приходите позже.
Al
Хорошо, как этот контейнер принимает код? Крутится программа и получает, например, запросом код, запускает, и отдает ответ?
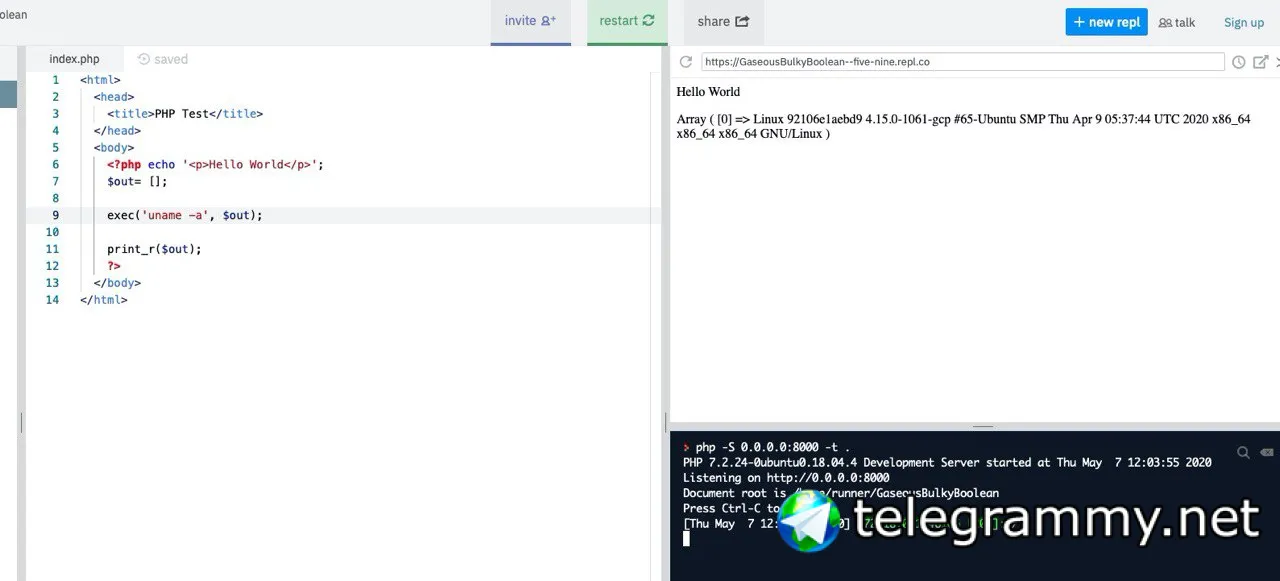
Ну да я вот смотрю stdout, stderr отдал пользователю и все. а принимает соответственно текст командной строки.
 Al
а не там же еще файлы можно писать
 Dmitry
Господа, а как сейчас правильно ограничивать порты на вне на докерхосте?
Всегда для экспортеров использовал
# iptables -A INPUT -p tcp --dport ${node_exporter_port} -j DROP
# iptables -I INPUT -m tcp -p tcp --dport ${node_exporter_port} -s ${white_IP} -j ACCEPT
но очередной экспортер что-то уже не закрывается
Дмитрий
Ну допустим базу данных ты там не установишь и никакое стороннее приложение.
Тогда вообще пофиг. Там даже на тачках судо нет - повышение прав хрен получишь
Дмитрий
Выбраться из песочницы только дырами ПО можно и то оч сложно
Дмитрий
Al
Я так понимаю у автора выше проблема что на каждого контейнер запускать как то жирно, надо пользователей как-то совместить не в ущерб безопасности.
.
Ну да я вот смотрю stdout, stderr отдал пользователю и все. а принимает соответственно текст командной строки.
думаю стоит ли морочиться с вырезанием всяких попыток запустить сабпроцессы и все прочее, что явно не допустимо
Al
Al
Без контейнеров, виртуализация просто chroot)
.
Без контейнеров, виртуализация просто chroot)
Не уверен, насколько это будет безопасно? Сетевые запросы будет сложно ограничить
Al
Глупо было б. Из чрута проще вроде вылезти
Да зато экономно. Если например твои пользователи не очень случайные может подойти. Ну или да chroot в контейнере.
.
Да зато экономно. Если например твои пользователи не очень случайные может подойти. Ну или да chroot в контейнере.
Очень случайные, к сожалению
Дмитрий
Да зато экономно. Если например твои пользователи не очень случайные может подойти. Ну или да chroot в контейнере.
 Дмитрий
чрутом так не ограничишь
Al
Дмитрий
То есть можно прокинуть в контейнер файл извне каким-то способом?
А вы перед задачей вопроса, читали документацию, и пробовали просто контейнер поднять ?
Дмитрий
То есть можно прокинуть в контейнер файл извне каким-то способом?
С хоста можно прокинуть файлы папки, да
.
А вы перед задачей вопроса, читали документацию, и пробовали просто контейнер поднять ?
Да, конечно. Я про то, что когда уже образ сбилжен
.
Потому что билдить образ каждый раз это секунд 10-15, нереальные задержки
Al
Да, конечно. Я про то, что когда уже образ сбилжен
На можно и через вебсервер прокинуть команду можно через файл на хосте.
 Фамилия
 Дмитрий
Потому что билдить образ каждый раз это секунд 10-15, нереальные задержки
Лайфхак - билдить с кешированием - в секунду уложитесь )
Al
Потому что билдить образ каждый раз это секунд 10-15, нереальные задержки
А что там сбилжевать ПО? Если меняются только статичные файлы их можно с хоста прокидывать.
.
А что там сбилжевать ПО? Если меняются только статичные файлы их можно с хоста прокидывать.
Как можно прокинуть помимо веб сервера внутри контейнера?
Al
Как можно прокинуть помимо веб сервера внутри контейнера?
docker run -d -v /host/path:/inside/container_path container_name
.
Лайфхак - билдить с кешированием - в секунду уложитесь )
Хм, посмотрю про кеширование, раньше не думал о таком
Al
или через композ
.
docker run -d -v /host/path:/inside/container_path container_name
Ага, при запуске. Я думал есть вариант когда контейнер уже стартанул
Дмитрий
Хм, посмотрю про кеширование, раньше не думал о таком
2 варианта.
1) Набилдить нужных имеджей и просто создавать контейнеры и удалять после остановки. И маунтить при запуске
2) Собирать с кешированием - но первый билд всегда будет долгим.
Al
ну так создавай внутри смонтированный папки еще папки.
Al
Фамилия
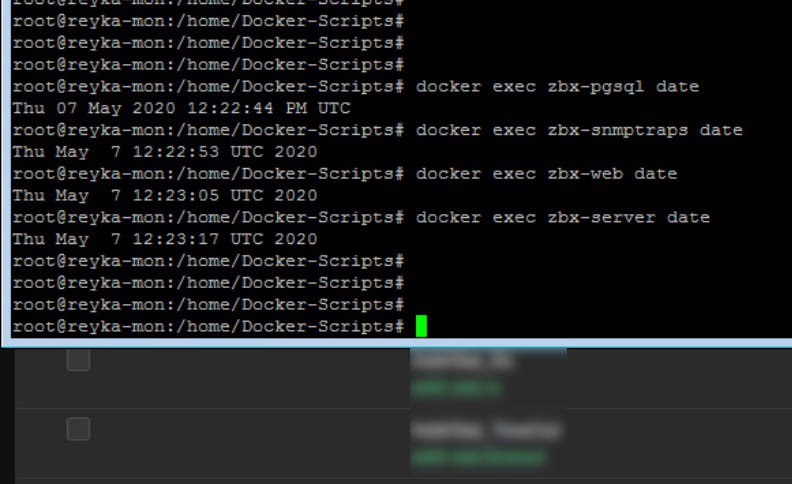
"docker run -e TZ=Europe/Moscow ..."
не помогает, всё равно UTC показывает
использую готовый image zabbix/zabbix-server-pgsql
.
@pechkin1007 @Med1c84 спасибо, попробую ваши варианты
Al
"docker run -e TZ=Europe/Moscow ..."
не помогает, всё равно UTC показывает
использую готовый image zabbix/zabbix-server-pgsql
Да в образе центоса на котором он сделан нет файлов таймзоны можешь их или положить перебилдив или docker run -it -e "TZ=Europe/Moscow" -v /usr/share/zoneinfo/:/usr/share/zoneinfo/ zabbix/zabbix-server-pgsql /bin/bash
Al
Если у тебя на хосте есть файлы от нужной таймзоны конечно)
 Aleksey
Привет! А подскажите статью про автодискавери прометеуса в сварме? Мой гугл сломан кубернетисом и я не могу найти ничего внятного
 Evgenii
 Гречушников
привет. щас будет тупейший вопрос, возможно, но я не вдавался во внутренности устройства симлинка.
вот мой докер композ https://pastebin.com/7ME0YU5y
создал симлинк через php образ. в nginx образе этот симлинк не работает. нет файла говорит. я верно понимаю, что тут между образами симлинки не канают?
 Виктор
 central
как обратится из контейнера к другому контейнеру с network=host?
M
по имени не?
Гречушников
Что за фамильярдность
Дмитрий
Добрый день! Можно вопрос задать по docker + systemd?
 Maksim
Дмитрий
мне нужно стартануть postgresql, который биндится к сетевому интерфейсу, который поднимает докер. прлписал в конфиге постгре соответственно:
After=network-online.target containerd.service docker.service
Wants=network-online.target containerd.service docker.service
но этого недостаточно. как надо?
Дмитрий
а, еще пробовал добавлять
Requires=docker.socket
M
А го если задать сетку статикой и давать несколько попыток старта постгрессц
M
Ну это так плохие советы от Оззи зоьеона
Дмитрий
ну то есть вся беда в том, что постгре пытается стартовать до того как докер поднял интерфейс и постгре не к чему биндиться
Дмитрий
да, плохие советы не годятся. хочется человеческого правильного решения
Nikolay
Привет всем, а как обеспечить актуальность docker образа. Есть возможность это сделать без сторонних средств?
Nikolay
watchtower ставил
Anonymous
как стопнуть докер контейнер если он не стопается и пишет ошибку что out of memory?
Anonymous
и docker ps тоже out of memory кидает
Anonymous
и вообще любые команды с докером
.
 Kudrat
Privet, hotim run delat' frontend i backend vmeste (toje postgres) s pomoshyu nginx. Frontend (Quasar/Vue) i Backend (Django rabotaet s gunicorn). Osnovnie docker fayli mojete nayti v etom PDF fayle. Frontend eto prosto statik fayli poetomu fayli vstavili v nginx container. Vse konteyneri rabotayut bez problem - mi mojem otkrit frontend v localhost:8082, no backend ne rabotaet v localhost:8000/admin (no django backend rabotaet v container'e - proverili v terminale) - pochemu nginx ne delaet route gunicorn v localhost:8000 - kak mojno poluchit' dostup k backend?
 Petr
а вижу мультистейдж есть)
 Ярослав
docker-compose покажи?
Ярослав
Пробовал
upstream nest_upstream {
server icb_api_node:3000;
keepalive 8;
}
Заменить на
upstream nest_upstream {
server socket-api:3000;
keepalive 8;
}
??
Ярослав
Оба пингуются от куда? Если ты в контейнер socket-api зайдёшь, nginx будет пинговаться?
Ярослав
А как ты пытаешься дотянутся до сервера nest_upstream извне? ты поднял докеры, и у тебя ест ьзапрос который идёт на server icb_api_node:3000; и он ничего не возращает?
.
Подскажите как поступить в данной ситуации
environment:
- POSTGRES_USER=${POSTGRES_USER}
Каким образом пробросить переменную в environment при вызове docker-compose up ?
.
Если я делаю POSTGRES_USER=user docker-compose up берется значение из .env
Ярослав
Если я делаю POSTGRES_USER=user docker-compose up берется значение из .env
Либо env, либо переменная снаружи видимо. Удали тогда её из env
.
По-другому никак ?