 Andrey


Хорошо вам). Не унываем, оставлю на ночь...качать....
 Люкс
Пару раз в три-четыре месяца ловим проблемы с Cogent.
Люкс
Хорошо вам). Не унываем, оставлю на ночь...качать....
Самый ненадёжный провайдер из североамериканских, на мой взгляд.
Andrey
Если бы это был единственный имэйдж) но все равно спасибо)
 @Dragos
 @Dragos
 Anonymous
Доброго утра, коллеги!
Возник вопрос с настройкой сети между docker-контейнерами в Centos 7
Задача - запустить обычное веб-приложение в docker.
Есть фронт, бекенд и бд в разных контейнерах.
Запускаю всё в docker-compose. Все сервисы находятся в одной docker network (bridge).
Видят друг друга по именам
Но трафик между контейнерами не ходит.
Причём из хостовой системы и из локальной сети все открытые и проброшенные порты доступны.
На Debian маршрутизация между контейнерами работает из коробки.
Но сейчас задача сделать то же самое на Centos 7 последней сборки.
Подскажите, пожалуйста, где может быть проблема?
Что-то мне кажется, что проблема может быть не в правилах firewalld, а в SELinux
@Dragos
Привет. Голову сломал себе
 Sigurður
нет у докера с селинукс никаких проблем
Sigurður
почему никто не читает логи..
@Dragos
почему никто не читает логи..
Если вы по моему вопросу - вижу что нет соединения. Но не пойму как решить. В гугле рою - но решения пока не нашел...
Anonymous
почему никто не читает логи..
Действительно, дельное замечание.
Однако я слабо знаю centos.
Но вот лога я не понимаю.
Я вижу постоянно льющийся поток, но не понимаю причин происходящего
Apr 29 08:25:33 centos kernel: IPv6: ADDRCONF(NETDEV_UP): eth0: link is not ready
Apr 29 08:25:33 centos kernel: IPv6: ADDRCONF(NETDEV_CHANGE): eth0: link becomes ready
Apr 29 08:25:33 centos kernel: IPv6: ADDRCONF(NETDEV_CHANGE): veth3f76a7e: link becomes ready
Apr 29 08:25:33 centos kernel: br-e25bbdc20453: port 7(veth3f76a7e) entered blocking state
Apr 29 08:25:33 centos kernel: br-e25bbdc20453: port 7(veth3f76a7e) entered forwarding state
Apr 29 08:25:33 centos NetworkManager[674]: <info> [1588137933.5852] device (veth3f76a7e): carrier: link connected
Apr 29 08:25:36 centos containerd: time="2020-04-29T08:25:36.786508464+03:00" level=info msg="shim reaped" id=e5c91176518ff0098abb6392cb42446631a6da6b2ce338aa4ae79edd04248483
Apr 29 08:25:36 centos dockerd: time="2020-04-29T08:25:36.788191720+03:00" level=info msg="ignoring event" module=libcontainerd namespace=moby topic=/tasks/delete type="*events.TaskDelete"
Apr 29 08:25:36 centos kernel: br-e25bbdc20453: port 9(vethf8a1ef8) entered disabled state
Apr 29 08:25:36 centos NetworkManager[674]: <info> [1588137936.9570] manager: (vethb951a8a): new Veth device (/org/freedesktop/NetworkManager/Devices/690)
Apr 29 08:25:36 centos kernel: br-e25bbdc20453: port 9(vethf8a1ef8) entered disabled state
Apr 29 08:25:36 centos kernel: device vethf8a1ef8 left promiscuous mode
Apr 29 08:25:36 centos kernel: br-e25bbdc20453: port 9(vethf8a1ef8) entered disabled state
Apr 29 08:25:37 centos NetworkManager[674]: <info> [1588137937.0102] device (vethf8a1ef8): released from master device br-e25bbdc20453
Apr 29 08:25:37 centos kernel: br-e25bbdc20453: port 9(vethe8632c6) entered blocking state
Apr 29 08:25:37 centos kernel: br-e25bbdc20453: port 9(vethe8632c6) entered disabled state
Apr 29 08:25:37 centos kernel: device vethe8632c6 entered promiscuous mode
Apr 29 08:25:37 centos kernel: IPv6: ADDRCONF(NETDEV_UP): vethe8632c6: link is not ready
Apr 29 08:25:37 centos kernel: br-e25bbdc20453: port 9(vethe8632c6) entered blocking state
Apr 29 08:25:37 centos kernel: br-e25bbdc20453: port 9(vethe8632c6) entered forwarding state
Apr 29 08:25:37 centos NetworkManager[674]: <info> [1588137937.1665] manager: (veth55380dd): new Veth device (/org/freedesktop/NetworkManager/Devices/691)
Apr 29 08:25:37 centos NetworkManager[674]: <info> [1588137937.1769] manager: (vethe8632c6): new Veth device (/org/freedesktop/NetworkManager/Devices/692)
Apr 29 08:25:37 centos containerd: time="2020-04-29T08:25:37.418296366+03:00" level=info msg="shim containerd-shim started" address="/containerd-shim/moby/e5c91176518ff0098abb6392cb42446631a6da6b2ce338aa4ae79edd04248483/shim.sock" debug=false pid=5387
Apr 29 08:25:37 centos kernel: br-e25bbdc20453: port 9(vethe8632c6) entered disabled state
Apr 29 08:25:38 centos kernel: IPv6: ADDRCONF(NETDEV_UP): eth0: link is not ready
Apr 29 08:25:38 centos NetworkManager[674]: <info> [1588137938.3289] device (vethe8632c6): carrier: link connected
Apr 29 08:25:38 centos kernel: IPv6: ADDRCONF(NETDEV_CHANGE): eth0: link becomes ready
Apr 29 08:25:38 centos kernel: IPv6: ADDRCONF(NETDEV_CHANGE): vethe8632c6: link becomes ready
Apr 29 08:25:38 centos kernel: br-e25bbdc20453: port 9(vethe8632c6) entered blocking state
Apr 29 08:25:38 centos kernel: br-e25bbdc20453: port 9(vethe8632c6) entered forwarding state
L
Hi, I noticed this group is for russians. I need (simple) help with docker. I promise it won't take long. If anyone's willing to help please talk with me on private. Thanks a bunch :)
 Ivgenich
Hi, I noticed this group is for russians. I need (simple) help with docker. I promise it won't take long. If anyone's willing to help please talk with me on private. Thanks a bunch :)
I think it's not a problem to make Your question right here in group.
L
Ehm, it's somewhat specific and stupid-related rather than docker-related haha. Thanks buddy. I'll fight with it a bit more and write here if I don't make it..
Nikolay
oops 🙂
Anonymous
Всем привет, решил поделиться с вами небольшим клиентом для Tinkoff инвестиций на Go, он позволяет слушать котировки акций в режиме онлайн и отсылать их на ваш Back-End, пример которого я изложил в предыдущем видеоуроке.
В следующих уроках мы с вами напишем базовый функционал для данного бота, а пока, самое время создать аккаунт и получить токен для Open API Tinkoff
https://github.com/AndreyMashukov/tinkoff-bot
M
/report
 Дмитрий
Всем привет, решил поделиться с вами небольшим клиентом для Tinkoff инвестиций на Go, он позволяет слушать котировки акций в режиме онлайн и отсылать их на ваш Back-End, пример которого я изложил в предыдущем видеоуроке.
В следующих уроках мы с вами напишем базовый функционал для данного бота, а пока, самое время создать аккаунт и получить токен для Open API Tinkoff
https://github.com/AndreyMashukov/tinkoff-bot
А в следующем уроке переведём все ваши деньги в биткоины и отправим на левый счёт?
Anonymous
А в следующем уроке переведём все ваши деньги в биткоины и отправим на левый счёт?
Прежде чем такое говорить посмотри на исходники
 Алексей 🌐🐘
 central
Pavlо
всем привет, а кто то разворачивал телеграм бот на джаве в докере
есть какие то рекомендации замечания и тд, может примеры какие то
 Sergey
всем привет, а кто то разворачивал телеграм бот на джаве в докере
есть какие то рекомендации замечания и тд, может примеры какие то
> а кто то разворачивал $NAME на $NAME в докере? есть какие то примеры?
А есть конкретика? Код может быть любой и настройки свои иметь
Pavlо
> а кто то разворачивал $NAME на $NAME в докере? есть какие то примеры?
А есть конкретика? Код может быть любой и настройки свои иметь
та в принципе проблем нет, я поднял все удачно, просто хотел узнать норм ли это засовавать в докер бота, как он будет при нагрузке вести себя и тд
Sergey
никакой разницы нет, бот такое же приложение, за нагрузкой сам смотри, повторяю, мы не знаем что за бот, для каких целей ты его писал, какое качество кода и пр
Pavlо
никакой разницы нет, бот такое же приложение, за нагрузкой сам смотри, повторяю, мы не знаем что за бот, для каких целей ты его писал, какое качество кода и пр
толковое замечание) ну тогда если будут проблемы вернусь уже с ними)) но надеюсь нет))
 Kirill
Вопрос про ssh.
Имею виндовый хост и линуксовый контейнер, хочу на стадии docker build качать с приватного гитлаба репы.
Так понимаю, для этого мне нужно как то прокинуть с хоста в контейнер свои ключи от гитлаба.
Как мне это сделать максимально некостыльно (без передачи ключей через параметры сборки и т.д.)?
Sergey
или просто код в контейнер пуллить
 Vladimir
Я взял из офиц доки с гитлаба, там описано как добавить ключ в контейнер , ну а потом я пуллил код с репы. Мне это не совсе нравится , но оно работает
L
Hi, I noticed this group is for russians. I need (simple) help with docker. I promise it won't take long. If anyone's willing to help please talk with me on private. Thanks a bunch :)
I'm back haha. Hope someone can help. Every bash file I try to run in a docker container fails with Permission denied
L
I even tried to use examples (which I assume are working for the author). This for example - https://github.com/eabglobal/juniper
 Vladislav
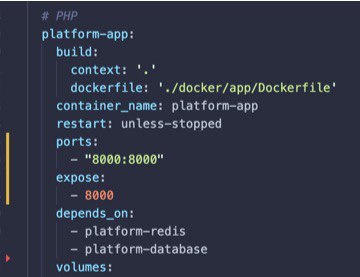
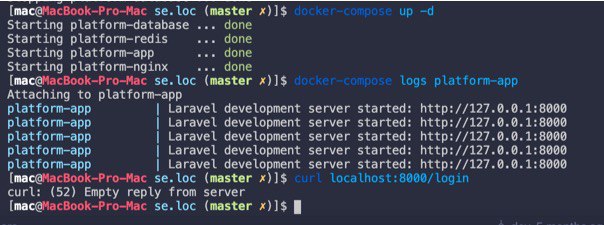
гайс, почему приложение недоступно извне,
Vladislav
 Vladislav
 Vladislav
Даже если из редис контейнера пустить курл platform-app:8000/login - connection refused
Vladislav
При этом я могу из platform-app обращаться ко всем остальным контейнерам
 inqfen
Потому что ларавель только локалхост слушает
inqfen
Сам-то читаешь что сюда скидываешь?
Sergey
I even tried to use examples (which I assume are working for the author). This for example - https://github.com/eabglobal/juniper
can you describe your task? what are you doing? code? links?
Sergey
Что имеешь ввиду под "код в контейнер пуллить"?
тебе зачем ключ ssh? тянуть код из репы и с ним билд где то делать, так?
Kirill
Я взял из офиц доки с гитлаба, там описано как добавить ключ в контейнер , ну а потом я пуллил код с репы. Мне это не совсе нравится , но оно работает
Можешь дать ссылку на доку? Сам не смог найти, мб мы о разном говорим
Sergey
ну и в чем проблема
Kirill
ну и в чем проблема
Ну я пишу RUN git clone gitlab.my_repo.git и без ключа он шлёт меня нахой
Vladimir
Можешь дать ссылку на доку? Сам не смог найти, мб мы о разном говорим
https://docs.gitlab.com/ee/ci/ssh_keys/
Вроде эта. С телефона не удобно
inqfen
И что что мапишь, если ларавель не слушает этот интерфейс?
 Pavel
[ 𝕂𝕣𝕒𝕦𝕤𝕖 ]
И что что мапишь, если ларавель не слушает этот интерфейс?
Ты имеешь ввиду сделать так?
8000:127.0.0.1:8000
 [ 𝕂𝕣𝕒𝕦𝕤𝕖 ]
Я чет тоже не догнал
inqfen
Пиздец просто блять, как вы что-то разрабатываете
inqfen
Докер тут как бы вообще не при чем
inqfen
У тебя и без него проект только с той же машины был бы доступен
[ 𝕂𝕣𝕒𝕦𝕤𝕖 ]
Пиздец просто блять, как вы что-то разрабатываете
Хм, а зачем данный чатик, если ты так относишься к вопрос тех, кто, недавно начал изучать docker
inqfen
Хм, а зачем данный чатик, если ты так относишься к вопрос тех, кто, недавно начал изучать docker
При чем тут докер, если у него его ларавель запускается неправильно?
 Александр
поубавь токсичности, ало
Но он прав, точно не знаю как
но обычно делается замена localhost на 0.0.0.0 - это как для всего мира тип работает
inqfen
Хм, а зачем данный чатик, если ты так относишься к вопрос тех, кто, недавно начал изучать docker
Или у тебя логика такая, что если я что угодно засунул в докер и неправильно запускаю - теперь это проблема докера?
Kirill
ну и в чем проблема
Конкретно пишу такие команды:
RUN mkdir ~/.ssh && ssh-keyscan gitlab.my_server.ru >> ~/.ssh/known_hosts
RUN git clone git@gitlab.my_server.ru:my_repo.git
Получаю вывод:
Cloning into 'my_repo'...
Warning: Permanently added the ECDSA host key for IP address '10.0.0.42' to the list of known hosts.
Permission denied, please try again.
Permission denied, please try again.
Received disconnect from 10.0.0.42 port 22:2: Too many authentication failures
Disconnected from 10.0.0.42 port 22
fatal: Could not read from remote repository.
Please make sure you have the correct access rights
and the repository exists.
inqfen
Так по логу проблема сразу очевидна и она не в докере
inqfen
это за 5 секунд вангую нагуглить можно
Sergey
или с хоста .ssh прокинь
Vladislav
При чем тут докер, если у него его ларавель запускается неправильно?
причем тут ларавель, если он работает
Vladislav
если из того же контейнера делать курл на localhost:8000 все возвращается
inqfen
причем тут ларавель, если он работает
При том, что ты не слушаешь тот интерфейс на который ходишь, а какие ты слушаешь - задается при его запуске
Kirill
так паблик кей ты забросил в аккаунт?
В аккаунте от гитлаба у меня добавлен ключ от хостовой винды, у меня как раз и вопрос как его прокинуть в docker build нормально
Александр
причем тут ларавель, если он работает
Без докера раскрути сайт/сервер как у тебя(без докера)
И попроси чтобы другие люди зашли. Не зайдут - проблема не в докере