угу
docker exec -it -u 0 postgis_1 /bin/sh -c 'apt-get -y install sudo && sudo -u postgres psql -U postgres -d gis -c "SELECT * FROM database”’ работает,
потому что пользователь с uid 0 - это root, и далее запуск от root запускает шелл который устанавливает sudo и вызывается пользователем postgres созданным в докер-образе,через sudo команду для выполнения запроса к БД
зачем sudo если есть su?
 AlexD

 AlexD
И почему сразу не указать -u postgres вместо -u 0 ?
 Sergey
хочу дать права отдельному пользователю, чтобы он смог запустить nmap
Тогда докер тут не причем. Настрой нужные capability внутри контейнера
su
хочу дать права отдельному пользователю, чтобы он смог запустить nmap
в Dockerfile можно создтаь пользоватля группу и раздать права
AlexD
хочу дать права отдельному пользователю, чтобы он смог запустить nmap
Nmap requires the following capabilities: CAP_NET_RAW, CAP_NET_ADMIN, CAP_NET_BIND_SERVICE.
 @Garant
 AlexD
Sergey
@Garant
 @Garant
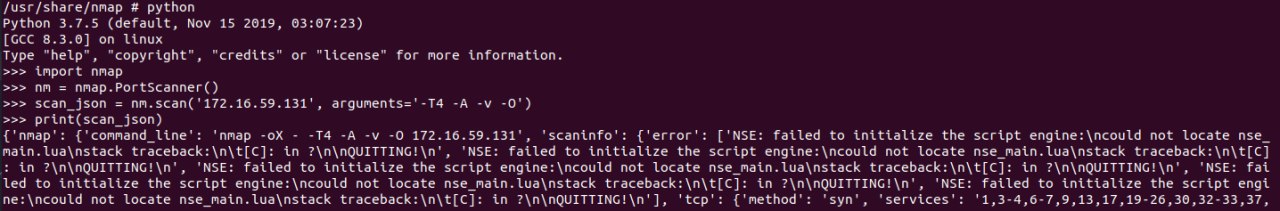
там же написано - не может найти nse_main.lua
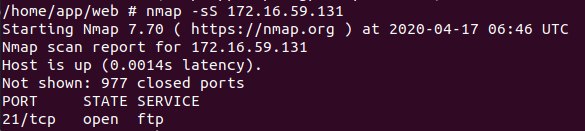
я не понимаю почему не может его найти, так то нмап запускается свободно
AlexD
я не понимаю почему не может его найти, так то нмап запускается свободно
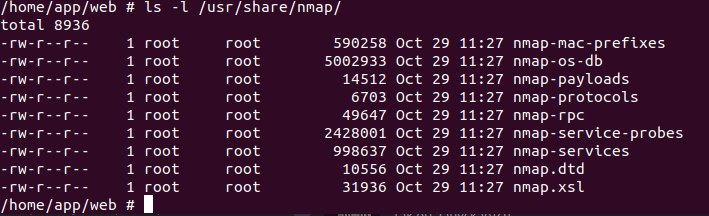
ls -l /usr/share/nmap/
AlexD
 AlexD
@Garant
какой дистрибутив?
это в контейнере докера. python:3.7.5-alpine. делаю RUN apk update && apk add nmap. И из requirements берется библиотека python-nmap.
AlexD
Aziz
Ребят, подскажите с решением,
Есть хост машина на которой есть конфиг файлы с кредами для подключения к БД.
Я через volumes прокидываю их в контейнер. В контейнере запускается tomcat, который считывает файл конфигурации
Вариант держать их на хост машине не подходит, так как не проходит Аудит по безопасности.
Закинуть и держать их внутри контейнера на постоянке тоже не вариант, можно подсмотреть и в самом контейнере, если зайти в него.
Нужно как скрыть все.
Я пока смотрю в сторону Voult Hashicorp.
стек:
ubuntu
java spring
MVN
docker
tomcat
 inqfen
Правильно смотришь
inqfen
Но в принципе, если кто-то зашёл в твой контейнер - у него уже есть доступ к приложению
Aziz
Но в принципе, если кто-то зашёл в твой контейнер - у него уже есть доступ к приложению
Да, но не к БД. Jar файлы java можно и не скрывать, пусть смотрят. В самом коде нет ничего сверх секретного. Важнее доступ к БД
inqfen
Можно залезть в память приложения и там посмотреть переменные, если уж на то пошло
inqfen
Доступа к бд в том числе
Aziz
Можно залезть в память приложения и там посмотреть переменные, если уж на то пошло
Ну можно и меня на электро стул посадить и я открою все пароли )) и даже пароль от steam ))
Aziz
Ну в целом спасибо, думал может есть че проще чем voult
inqfen
Ну я к тому, что в плане безопасности надо не париться как ничего не показать тому, кто в контейнер зашёл, а надо в контейнер не пускать
Aziz
А можно не пустить в контейнер? я имею ввиду если ты на хост машине с root правами, но в сам докер зайти нужны какие то креды ?
Aziz
А можно не пустить в контейнер? я имею ввиду если ты на хост машине с root правами, но в сам докер зайти нужны какие то креды ?
Вроде как нет особого смысла, если есть root, значит есть все.
https://stackoverflow.com/questions/48029133/how-to-add-credential-for-docker-exec-command
Anonymous
Привет
inqfen
 Сергей
Привет. Не могу разобраться со свармом, а вернее с host нетворк модом
You can also use a host network for a swarm service, by passing --network host to the docker service create command.
но в docker-compose доке
network_mode
Network mode. Use the same values as the docker client --network parameter, plus the special form service:[service name].
!!! This option is ignored when deploying a stack in swarm mode. !!!
Не понимаю можно ли заставить host networking работать в swarm моде?
Anonymous
Кому нужны курсы по юиксу?
Бафомет
Привет! Тупым вопросом, возможно покажется, не знаю, как тут к таким относятся. Но я только изучаю докер и ничего толком не нагуглил на счет этого (или не понимаю, что искать). На локальной машине есть несколько контейнеров. Каким инструментом мне теперь все эти контейнеры перенести на тестовый сервер, а затем на прод? Я так понял для этого нужно использовать ansible, верно или нет? Т.е. Dockerfile-ы переношу, на тестовый сервер, затем запускаю контейнеры? А каким инструментом мониторить запущенные контейнеры. Может ли в этом помочь zabbix? А если контейнер упадет, то каким образом сделать так, чтобы он автоматически запустился снова (я так понял в zabix-е можно поймать лог, по какой причине упал контейнер
)?
inqfen
Переносить контейнеры её надо, стартуешь новые из тех же образов
inqfen
Параметры рестарта при запуске выставляются ключом
inqfen
Мониторить удобнее всего промом
inqfen
@vizdrag тут боты к тебе пришли
Бафомет
Переносить контейнеры её надо, стартуешь новые из тех же образов
а ansible имеет место быть в этой истории?
inqfen
Он для деплоя
Бафомет
а каким образом тогда образы переносить на сервер? не вручную же? Есть же какой-то инструмент?
Бафомет
А после переноса запускать контейнеры
inqfen
А нахуя образы на серверах?
inqfen
Сбилдил, пушнул с реджистри и запускай где хочешь
 Den
работаю с докером около недели, понял что для этого ты делаешь релизы сбилдинные и хранишь к примеру на registry.gitlab.com
Den
а на проде у тебя docker-compose который сылкается на эти image
Den
правильно ли я понимаю коллеги ?
Alexandr
вопрос не совсем по докеру но уверен тут есть люди кто решил такую же проблему. Есть контейнер в php-fpm и иногда нужно заходить в него и запускать php script.php проблема в том что созданные файлы не доступны на хосте так как создаются от рута. А пользователь www-data не доступен для логина через su. Как сделать что бы зайти пользователем в контейнер, создать файл и этот файл можно было редактировать на хосте. Для www-data я id поставил 1000, тоесть я не могу создать юзера с id 1000
Alexandr
ну и не делать каждый раз chown/chmod
Den
а внутри скрипта запускаешь от рута ?
Den
получается
Den
а если внутри скрипта права ставить созданому файлу ?
Alexandr
рут стразу при подключении docker-compose exec php bash
 John
Alexandr
проблема с правами в том что при выполениние команды генерируются файлы в разных директориях и обходить каждый файл муторно
Дмитрий
привет всем! подскажите пожалуйста
с помощью команды
выполняется команда
docker-compose up -d --build
пересобирается image и запускается контейнер
в image ls
потом появляются “none ” image?
 Sergey
докер тут причем
 Muslim
привет всем! подскажите пожалуйста
с помощью команды
выполняется команда
docker-compose up -d --build
пересобирается image и запускается контейнер
в image ls
потом появляются “none ” image?
Мертвые старые образы, можно сделать docker image prune
 Ighor
кто знает если юзать конфиги в swarm, потом обновить конфиг то он толкается всем сервисам что его юзают или их надо пересоздавать чтобы подхватился?
Ighor
и нормально ли если ноды одного swarm разбросаны по дата центрам? или лучше чтобы все были только на одном?
inqfen
1. Лучше в одном, чтобы трафик между цодами не гулял долго
2. Лучше не сворм
Ighor
kubernetes?
Ighor
1. а там много трафика вообще? разве не только обновления?
 Max
.
inqfen
1. а там много трафика вообще? разве не только обновления?
А с еонтейнера на контейнер например?
inqfen
Если деплой не из одного сервиса
inqfen
Типа с фронта на бэк, с бэка в редис etc
Ighor
Если деплой не из одного сервиса
ну так то да но это же одноразово или при обновлениях что может даже не каждый день
inqfen
ну так то да но это же одноразово или при обновлениях что может даже не каждый день
Ты не понял, я про то, что есть у тебя несколько сервисов
inqfen
Один ходит к другому
Ighor
пытаюсь делать все независимыми
inqfen
И может контейнер одного сервиса ходить в другой цод на контейнер другого сервиса
Ighor
ага я теперь понял о чем вы