 inqfen


Тем более что так они будет работать везде, а не только там где есть докер композ
 olli
[root@dell15 ~]# reg ls --force-non-ssl http://localhost:60112
Repositories for localhost:60112
REPO TAGS
centos latest-centos-dell15
[root@dell15 ~]# reg ls --force-non-ssl localhost:60112
Get https://localhost:60112/v2/: http: server gave HTTP response to HTTPS client
[root@dell15 ~]#
Вот это можно как bugreport заводить или так и задумано что —force-non-ssl всё равно https использует? :?
olli
аналогичное через curl работает:
[root@dell15 ~]# curl localhost:60112/v2/_catalog
{"repositories":["centos"]}
[root@dell15 ~]#
inqfen
[root@dell15 ~]# reg ls --force-non-ssl http://localhost:60112
Repositories for localhost:60112
REPO TAGS
centos latest-centos-dell15
[root@dell15 ~]# reg ls --force-non-ssl localhost:60112
Get https://localhost:60112/v2/: http: server gave HTTP response to HTTPS client
[root@dell15 ~]#
Вот это можно как bugreport заводить или так и задумано что —force-non-ssl всё равно https использует? :?
USAGE:
reg [global options] command [command options] [arguments...]
inqfen
reg --force-non-ssl ls http://localhost:60112
olli
USAGE:
reg [global options] command [command options] [arguments...]
это понятно, что можно написать http:// , но тогда —force-non-ssl задуман криво. =) Это у меня профдеформация тестировщика - на мой взгляд при таком —help оно должно при —force-non-ssl по дефолту брать http:// , а не морочить мне голову.
inqfen
ну убери протокол, какая разница
inqfen
Ты команду написал неверно судя по доке
olli
так вот если убрать протокол ругается на несоответсвие. :) И это повод для багрепорта. :)
inqfen
еще раз
inqfen
reg --force-non-ssl ls localhost:60112
inqfen
так введи
olli
ты смотришь вообще что я пишу? я так и вводил, причём сразу показал в чат два варианта (слистай выше) - работающий (с http://) и нет (без протокола). :) Опять доки хорошие я плохой? ?-)
inqfen
inqfen
--force-non-ssl ls
и
ls --force-non-ssl
найди отличие
olli
то что ты предлагаешь ввести даст ошибку нет такой команды. :) эту опцию можно указать к ls , но не к reg. :)
inqfen
GLOBAL OPTIONS:
--debug, -d run in debug mode
--insecure, -k do not verify tls certificates
--force-non-ssl, -f force allow use of non-ssl
olli
[olli@dell15 ~]$ reg -f ls http://localhost:60112 2>&1 | head -n 2
-f: no such command
[olli@dell15 ~]$
Хороошая документация у докер ) Ладно.. Будет время и желание - запощу багрепорт.
inqfen
А у тебя какая версия?
inqfen
Самого reg
olli
[olli@dell15 ~]$ rpm -qa | grep ^reg
reg-0.15.5-2.fc30.x86_64
[olli@dell15 ~]$ rpm -qa | grep ^docker
docker-distribution-2.6.2-10.git48294d9.fc31.x86_64
docker-ce-19.03.8-3.fc31.x86_64
docker-ce-cli-19.03.8-3.fc31.x86_64
docker-compose-1.25.4-1.fc31.noarch
[olli@dell15 ~]$
inqfen
Протестил на последней, где изменения
reg ls --force-non-ssl test
INFO[0000] domain: test
INFO[0000] server address: test
Get http://test/v2/:
inqfen
У меня http и так подставилось
inqfen
С портом тоже проблем нет
reg ls --force-non-ssl localhost:60112
INFO[0000] domain: localhost:60112
INFO[0000] server address: localhost:60112
Get http://localhost:60112/v2/: dial tcp 127.0.0.1:60112: connect: connection refused
inqfen
0.16.1 работает
olli
а у тебя сам docker engine на чём бегает? (OS)
inqfen
linux
inqfen
Какая разница, урл сам reg формирует
olli
а дистриб?
inqfen
Куда ему обратиться
inqfen
ubuntu
inqfen
Только это тут не при чем как бы
inqfen
on 16 Jul 2018
v0.15.2
с багом ты почти на 2 года опоздал
olli
sudo dnf update reg
...
Nothing to do.
Ко мне ещё не прилетело в апдейтах для федоры твоей верссии. Вероятно у fedora 31 такое (и она ещё supported).
inqfen
https://github.com/genuinetools/reg/releases
inqfen
Бинарь скачай, его и юзай
olli
качать бинари вне системного мэнеджера пакетов => вести свой хост к проблемам dll hell хорошо знакомой виндузятникам. Ну это кому как нравится. Раз в 16й версии поправили - рано или поздно оно ко мне приедет..
Вопрос снимается.
inqfen
Если ось с древнейшим софтом - придется жить так
inqfen
И некоторый софт через пакеты не распространяется например
inqfen
Собственно во многих конторах часто делают свой репозиторий, где есть нужный софт нужных версий в таких случаях
 Pythonic
Есть монго
Есть монго контейнер
Надо написать docker-compose которые должен смонтировать локальные данные монго на контейнеровский, так как текущие данные на локалке лежат
Но проблема в том что монго может лежать на разных path для разных ОС. Как решается такая проблема?
inqfen
не надо так
Pythonic
Хм, импортировать(мигрировать) данные на контейнеровский надо? потом на name volume смонтировать?
inqfen
поднимаешь базу на volume/bind mount и заливаешь туда дамп
Pythonic
То есть делаю так
project:
image: mongo
volumes:
project_mongo:/var/lib/mongodb
volumes:
project_mongodb
Потом заливаю ручками дамп на /var/lib/docker/volumes/project_mongodb/_data/ ?
Pythonic
А зачем я усложняю), можно же дамп напряму на конейнеровскую монгу залить, и смонтировать на нужный volume
inqfen
Просто поднимаешь монгу с пустой базой на волюме и делаешь mongorestore
inqfen
Что тут усложнять и монтировать
inqfen
db_path сразу на волюм сделай и все
 Artem
народ всем ку! подскажите могу ли я настроить несколько сайтов на одном хосте с доменами (через nginx контенеры)? я думаю могу но когда домены привязываются они не воспринимают порты докера аки 8084 то как правильно это сделать подскажите?
inqfen
через проксирующий nginx все пустить, который живет в контейнере и проксирует в другие контейнеры
Artem
жесть
Artem
типа дополнительный nginx
Artem
который был бы на 80 порту получается
Artem
хм
inqfen
>бинарь
>установлен
 Илья | 😶☮️🐸
Приветствую, парни
Встала задача создания множества контейнеров с необходимостью ограничения возможного использования объема диска (с возможностью увеличения) контейнером. Какие материалы стоит изучить ?
 Владимир
Приветствую, парни
Встала задача создания множества контейнеров с необходимостью ограничения возможного использования объема диска (с возможностью увеличения) контейнером. Какие материалы стоит изучить ?
https://habr.com/ru/post/324918/
возможно это будет полезно
Илья | 😶☮️🐸
https://habr.com/ru/post/324918/
возможно это будет полезно
ну там про память + проц
Видимо придётся через lvm
Anonymous
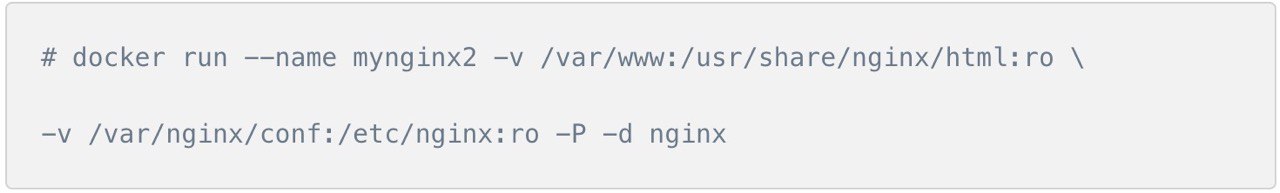
всем привет, подскажите, для использования nginx в контейнере docker какие директории\конфиги следует выносить в volumes? если есть возможность, был бы благодарен за пруф
Anonymous
 nortimg
 nortimg
 nortimg

 invariance
Господа, подскажите норм варик. Ситуация следующая: есть docker-compose, нужно развернуть два инстанса этих контейнеров на одном сервере. Как мне сделать разные порты на эти инстансы? через export и ${ENV_PORT} ?
 Roman
Всем привет!
Пожалуйста, подскажите, как в виндовом контейнере установить своё время?
Пробовал через cmd, командой time /t ..., но время не изменяется.
Anonymous
Всем привет!
Пожалуйста, подскажите, как в виндовом контейнере установить своё время?
Пробовал через cmd, командой time /t ..., но время не изменяется.
а что за кейс такой если не секрет? для чего это нужно?
Roman
а что за кейс такой если не секрет? для чего это нужно?
Для тестирования десктопного приложения, где есть зависимость от времени, чтобы не ждать нужного часа.
Anonymous
Для тестирования десктопного приложения, где есть зависимость от времени, чтобы не ждать нужного часа.
а ты не можешь в контейнере в entry point команду прописать ?
Anonymous
а какую команду ?
ну я не могу помочь в этом, я не работал с образами винды ну тот же sh скрипт для powershell
Roman
ну я не могу помочь в этом, я не работал с образами винды ну тот же sh скрипт для powershell
Спасибо за идею, попробую, но мне кажется, что будет то же самое, что и с time /t команду - ничего не изменится.
Может ли синхронизация времени в контейнере влиять и не давать изменять время?
Anonymous
Спасибо за идею, попробую, но мне кажется, что будет то же самое, что и с time /t команду - ничего не изменится.
Может ли синхронизация времени в контейнере влиять и не давать изменять время?
может быть просто в контейнере синхронизация времени включена можешь погуглить про это
Anonymous
Roman
может быть просто в контейнере синхронизация времени включена можешь погуглить про это
гуглил, но не нашел инфы, как её отключить.
Приложение на джаве, но это не имеет значения, до его запуска я еще не дошел, так как пока со временем разобраться не могу.
Есть идея подменять время для конкретного процесса, но не хотелось бы с таким костылем заморачиваться.
Anonymous
гуглил, но не нашел инфы, как её отключить.
Приложение на джаве, но это не имеет значения, до его запуска я еще не дошел, так как пока со временем разобраться не могу.
Есть идея подменять время для конкретного процесса, но не хотелось бы с таким костылем заморачиваться.
приложение на яве и юзается контейнер с виндой?
Roman
Да, по требованию нужно только на винде его тестить.
Anonymous
Да, по требованию нужно только на винде его тестить.
Сочувствую, ну удачи в изучении консольных утилит винды)
 Vadim
Приветствую, парни!
Помогите решить проблему с правами при монтировании каталогов в докер контейнер.
Запускаю контейнер под пользователем user1. При старте монтирую 2 каталога. Внутри докера формируются файлы в одном из монтированных каталогов. Эти файлы имеют права пользователя user2,
который не имеет sudo прав внутри докера.
Эти файлы мне впоследствии нужны. Имедж поменять не могу. Естесственно, нет прав, но то, чтобы изменять сформированные файлы на хосте, где запускался докер. Какой есть best practice для такого случая?