 George


Напиши на хабр статью с хейтом эльпайна
George
😂😂😂😂😂
 Dmitry
 CherryTea
Что за местный мем с альпайном?
 Sergey
я знаю только один
питоновские альпайн образы весят больше
чем питоновские убунту образы
 да, это я
Sergey
 Sergey
https://pythonspeed.com/articles/alpine-docker-python
M
я знаю только один
питоновские альпайн образы весят больше
чем питоновские убунту образы
Вроде был ещё вариант с медленностью работы питон приложений из-за ражн ц библиотек гцсс
 tatyana
Всем привет!
На хосте с запущенным докером имеется 100Гб физической оперативной памяти, в одном из контейнеров(elasticsearch) buff/cache достиг 80Гб. Вопрос: что будет когда у этого же контейнера buff/cache приблизится к размеру физической оперативной памяти? И будет ли он высвобождать память, когда она потребуется другим контейнерам?
 central
Всем привет!
На хосте с запущенным докером имеется 100Гб физической оперативной памяти, в одном из контейнеров(elasticsearch) buff/cache достиг 80Гб. Вопрос: что будет когда у этого же контейнера buff/cache приблизится к размеру физической оперативной памяти? И будет ли он высвобождать память, когда она потребуется другим контейнерам?
С таким объемами, надо ограничения ставить
tatyana
С таким объемами, надо ограничения ставить
так ограничение сработает только на реальную потребляемую память, верно? реальная потребляемая память на превышает 2х Гигов, а вот buff/cache уже 80Гб
central
так ограничение сработает только на реальную потребляемую память, верно? реальная потребляемая память на превышает 2х Гигов, а вот buff/cache уже 80Гб
Ограничение сработает на тот объем какой напишите
central
так ограничение сработает только на реальную потребляемую память, верно? реальная потребляемая память на превышает 2х Гигов, а вот buff/cache уже 80Гб
Понял, буферы и кешм это ну ваша забота они будут всегда и всегда будут стремиться заполнит весь объем оперативной памяти
tatyana
Понял, буферы и кешм это ну ваша забота они будут всегда и всегда будут стремиться заполнит весь объем оперативной памяти
я правильно понимаю, что этот буфер при необходимости высвободится?
central
если я правильно понял спрашивающего он говорит об буферах и кешах, которые пишет в ОЗУ ядром линукса дабы оптимизировать доступ к памяти и диску. они к докеру никакого отношения не имеют
central
ядро их записало ядро же ими и управляет, в зависимости от реализации это может работать разными способами
M
ядро их записало ядро же ими и управляет, в зависимости от реализации это может работать разными способами
Я вот уверен что ничего кроме перезапуска контейнера или дропа кешей внутри ему не поможет
M
Но это чисто чуйка
central
если смотреть изнутри контейнера или на хосте?
 inqfen
там как бы та же память что и на хосте
inqfen
Контейнеризация не виртуализация
 Demon cat
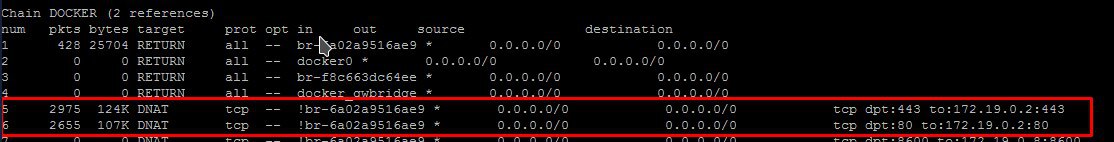
Всем привет. Подскажите пожалуйста. Есть некий контейнер с curl и traefik2 прослушивающий 443 и 80 порт хоста. Проблема в том, что telnet <внешнийIPХоста> 443 не проходит из контейнера с curl, пока не сделаешь такую запись на хосте:
sudo iptables -t nat -A PREROUTING -p tcp -i br-6a02a9516ae9 --dport 443 -j DNAT --to-destination 172.19.0.2:443
, где
br-6a02a9516ae9 - интерфейс сети proxy-traefik - в которой сидят оба контейнера
172.19.0.2:443 - адрес контейнера traefik
Костыль жуткий. Но работает. Не пойму почему docker/traefik сам не создает правила такого рода. ему же известно где и что запущенно.
Aleksey
Всем привет.
Я использую докер для отладки в Radare2 Linux екзешников на Маке.
Так же отлаживаю на линуксовом хосте без докера. Соответственно при запуске отладки запускаю анализ бинарника. Так вот на линуксовом хосте он моментом выполняется, а в докере тупит. Ясно что настройки докера по умолчанию не подходят, но вот что почитать на тему как понять в чем проблема и как оптимизировать работу софта в докере?
inqfen
Всем привет.
Я использую докер для отладки в Radare2 Linux екзешников на Маке.
Так же отлаживаю на линуксовом хосте без докера. Соответственно при запуске отладки запускаю анализ бинарника. Так вот на линуксовом хосте он моментом выполняется, а в докере тупит. Ясно что настройки докера по умолчанию не подходят, но вот что почитать на тему как понять в чем проблема и как оптимизировать работу софта в докере?
Выкинь яблочную поделку которую они называют виртуализацией и докер в виртуалбокс накати
Aleksey
Выкинь яблочную поделку которую они называют виртуализацией и докер в виртуалбокс накати
Эта свистоперделка и так в виртуалбоксе и без виртуалбокса не работает. Я просто хочу понять, может волюм добавить или ещё что поможет докеру. И просто посмотреть узкие места. Так как в докере под линуксом тоже тормоза наблюдаются
inqfen
Тогда надо смотреть где тупит
inqfen
Может надо что-то в sysctl контейнера например покрутить
inqfen
Лимиты, ещё что-то
Yuri
привет, кто-нибудь посоветует компанию, предоставляющую услуги DevOps?
George
Может тупо не хватать
George
It summa
George
Express42
George
It key
George
Nixys
Yuri
огромное спасибо
inqfen
(хотя на дешевых заказах они думаю везде)
Aleksey
По умолчанию докер в маке на 2 гигах памяти
Добавил с 2 до 8, эффекта нет. Тут как то посмотреть на чем тормозит и может надо какой нить раздел из контейнера в отдельный том вынести? Вообще профайлинг контейнера как можно сделать?
George
Профайлинг делаешь другим контейнером, в котором профайлер )
George
Никто же не мешает какую-нибудь нетдату или любой другой мониторинг запустить )
Demon cat
Всем привет. Подскажите пожалуйста. Есть некий контейнер с curl и traefik2 прослушивающий 443 и 80 порт хоста. Проблема в том, что telnet <внешнийIPХоста> 443 не проходит из контейнера с curl, пока не сделаешь такую запись на хосте:
sudo iptables -t nat -A PREROUTING -p tcp -i br-6a02a9516ae9 --dport 443 -j DNAT --to-destination 172.19.0.2:443
, где
br-6a02a9516ae9 - интерфейс сети proxy-traefik - в которой сидят оба контейнера
172.19.0.2:443 - адрес контейнера traefik
Костыль жуткий. Но работает. Не пойму почему docker/traefik сам не создает правила такого рода. ему же известно где и что запущенно.
 Владимир
тоже логичнее в докерчат задачть вопрос
M
Demon cat
прокинь порты правильно, как тебе надо
Порты прокинуты вроде бы корректно. С хостовой машины все прослушивается. Проблема доступа к порту 443 хоста именно с поднятого контейнера
Demon cat
в daemon.json закинуть парметр no-iptables типо
тогда все цепочки мне придется создавать в ручную так?
su
Всем привет.
Я использую докер для отладки в Radare2 Linux екзешников на Маке.
Так же отлаживаю на линуксовом хосте без докера. Соответственно при запуске отладки запускаю анализ бинарника. Так вот на линуксовом хосте он моментом выполняется, а в докере тупит. Ясно что настройки докера по умолчанию не подходят, но вот что почитать на тему как понять в чем проблема и как оптимизировать работу софта в докере?
А ты прокинь туда отладочные порты, авось заработает
Aleksey
А ты прокинь туда отладочные порты, авось заработает
А где про это почитать? Гугл поймёт Docker debug ports?
su
А где про это почитать? Гугл поймёт Docker debug ports?
у тебя отладка на каких портах подключена, без контейнера, на таких же ровно открываешь порты внутри контейнера
Aleksey
у тебя отладка на каких портах подключена, без контейнера, на таких же ровно открываешь порты внутри контейнера
Ни на каких, я просто запускаю контейнер с пробросом папки с проектом внутрь. А так все дефолтное. Соответсвенно у радара команда aas, которая бинарное анализирует безбожно тупит
su
Ни на каких, я просто запускаю контейнер с пробросом папки с проектом внутрь. А так все дефолтное. Соответсвенно у радара команда aas, которая бинарное анализирует безбожно тупит
вот посмотри по каким портам aas твой лезет в отладку, наверняка есть такие, и пропиши их -p 5000:5000
Aleksey
вот посмотри по каким портам aas твой лезет в отладку, наверняка есть такие, и пропиши их -p 5000:5000
Он не лезет. Это внутренняя команда утилиты. Внутри контейнера в линуксе r2 отлаживает бинарник, анализирует и тд. Тут надо как то посмотреть что именно в этот момент утилита делает и в чем затык у докера
su
Он не лезет. Это внутренняя команда утилиты. Внутри контейнера в линуксе r2 отлаживает бинарник, анализирует и тд. Тут надо как то посмотреть что именно в этот момент утилита делает и в чем затык у докера
вообще, докер рассчитан на запуск 1 процесса, все. на этом затык окончен. варик два костыли с crontab и спавном дочернего процесса, способного убиться когда надо
Ashenzari
Возник вопрос по монтированию томов.
Конфигурация такая: на хосте есть директория share, которую нужно смонтировать в контейнер с SAMBA, чтобы не держать самбу на хосте. При создании контейнера с самбой указываю -v /путь/на/хосте:/путь/в/контейнере, пути абсолютные. Контейнер запускается, шару получается открыть, но только ридонли
 A
привет, кто-нибудь посоветует компанию, предоставляющую услуги DevOps?
Flant https://flant.ru/services/devops-as-a-service
Ashenzari
Нужно определиться, проблема в конфиге самбы или в конфиге докера
A
Нужно определиться, проблема в конфиге самбы или в конфиге докера
Так зайдите в контейнер и проверьте аля touch 1.test
Aleksey
вообще, докер рассчитан на запуск 1 процесса, все. на этом затык окончен. варик два костыли с crontab и спавном дочернего процесса, способного убиться когда надо
Таки да, но вот может памяти не хватает, может временный файл создаёт. Только что Макос обновилась, после чего на ровном месте анализ aas в радаре заработал быстрее, но все равно не так быстро как в нативном линуксе.
 Beka
 Ashenzari
Так зайдите в контейнер и проверьте аля touch 1.test
Из контейнера без проблем в шару пишется и удаляется. Содержимое шары принадлежит nobody, наверное в этом проблема
A
A
Из контейнера без проблем в шару пишется и удаляется. Содержимое шары принадлежит nobody, наверное в этом проблема
Ну тогда смотрите конфиг самба
A
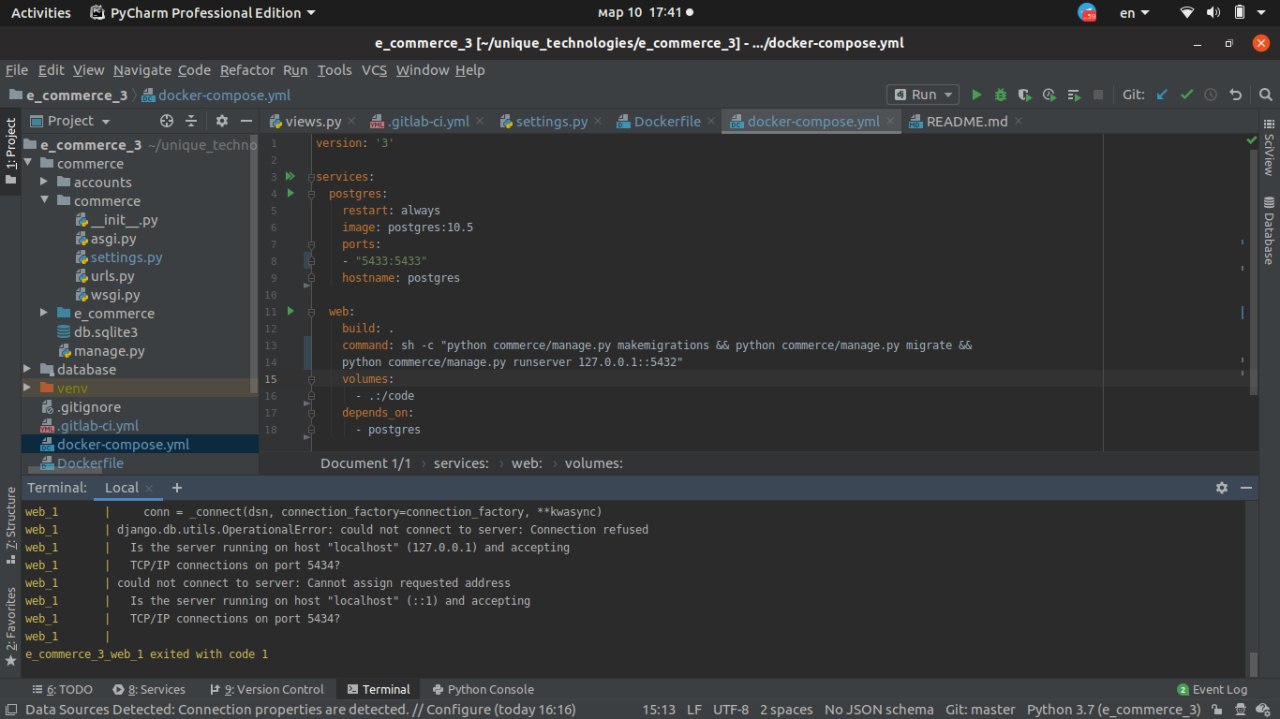
для pg?
Аля version: '3'
services:
mydb:
image: postgres
volumes:
- db-data:/var/lib/postgresql/data
ports:
- 5432:5432
 
volumes:
db-data:
driver: local
A
То есть в вашем случае добавить volume как в примере после image и самом конце его тоже указать. Создать docker volume create db-data перед запуском compose