 inqfen


ну и здесь спрошу
inqfen
Никто не встречал пакет с монгошеллом для альпайна?
inqfen
в mongodb-tools его сука нету
inqfen
А ставить весь пакет монги чтобы запустить несколько скриптов не хочу
 George
Не используй эльпайн. Или страдай
 да, это я
 🧤 Сэр Шурф
Здравствуйте, подскажите пожалуйста. Есть контейнер в докере, rclone + fuse система. Пытаюсь запустить rclone с allow_other но получаю ошибку option allow_other only allowed if 'user_allow_other' is set in /etc/fuse.conf
🧤 Сэр Шурф
Притом user_allow_other на хосте в etc/fuse.conf раскомментирована
su
Притом user_allow_other на хосте в etc/fuse.conf раскомментирована
вы через volumes пытаетесь получить конфигурацию хоста? у вас должен быть настроен маппинг файлов конфигурации в образе, ссылающийся на файлы конфигурации на хосте
🧤 Сэр Шурф
вы через volumes пытаетесь получить конфигурацию хоста? у вас должен быть настроен маппинг файлов конфигурации в образе, ссылающийся на файлы конфигурации на хосте
У меня вот так в компоузе https://pastebin.com/zA4vMYmN
🧤 Сэр Шурф
Добавлю --volume /etc/fuse.conf:/etc/fuse.conf:ro
su
Добавлю --volume /etc/fuse.conf:/etc/fuse.conf:ro
ну если файлы с хоста будут маппиться в докер образ, по верному пути, ваш rclone их увидит, по моему, так. если все остальное настроено.
 Maksim
Спасибо!!
Maksim
https://medium.com/@caysever/docker-compose-network-b86e424fad82
Maksim
Попробуем ещё раз
 Andrey
аля прошла неделя?)
Maksim
ну 4 вечера)
Maksim
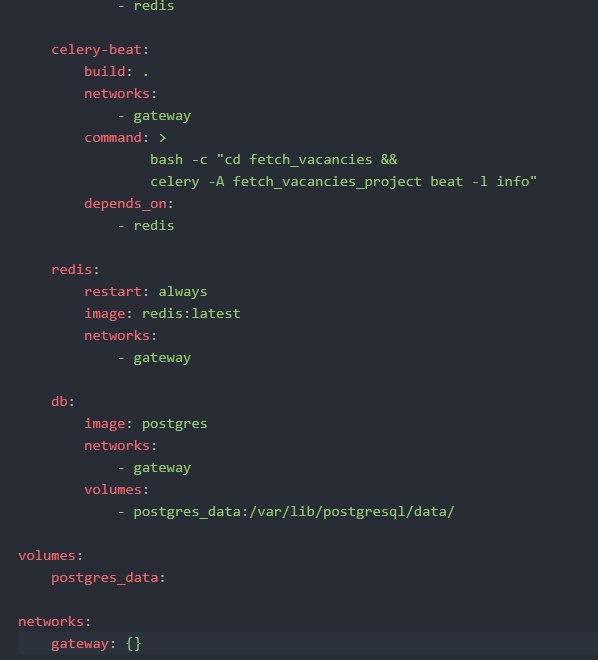
networks:
gateway: {}
и потом ко всем контейнерам ее прописать?
Maksim
сделал так, просто мб есть способ убрать повторений
Maksim
 Maksim
теперь я щастлив, таск отработал :D
Maksim
благодаря тебе
Andrey
я полетел...
Andrey
Andrey
дела
Bogdan
Я поднял в докре скл сервер docker start mssql
могу к нему дсоутчатся с хоста через bridge network по адресу 172.17.0.2
как сделать чтобы стучаться по хостнейму, например: mssql.bridge.docker ?
Denis
Подскажите как запустить в одном RUN /usr/sbin/mysqld_safe & && cat start.sql | mysql -u root ... игрался кто с таким?
Denis
цель скормит в mariadb sql файл на стадии билда
Andrey
Andrey
Я поднял в докре скл сервер docker start mssql
могу к нему дсоутчатся с хоста через bridge network по адресу 172.17.0.2
как сделать чтобы стучаться по хостнейму, например: mssql.bridge.docker ?
Если не только с этого хвоста до в днс внеси записи
Bogdan
ну я так понял docker DNS только внутри докера работает?
Andrey
ну я так понял docker DNS только внутри докера работает?
Смотри если тебе нужно с др контейнера и он в одной сети, то днс тащит и можно по имени, по другому не варик
Andrey
Твой путь нат
Bogdan
Смотри если тебе нужно с др контейнера и он в одной сети, то днс тащит и можно по имени, по другому не варик
ясно, тогда пропишу просто в /etc/hosts на хосте...)
M
А потом оно стреляет тебе в ногу
M
Ну или прямо сейчас
Bogdan
надо чтобы бразером ходить по 80 порту
Bogdan
И потом оно все равно стреляет тебе в ногу
окей, как сделать чтобы линуксовый хост автоматом видел докеровский DNS?
Andrey
окей, как сделать чтобы линуксовый хост автоматом видел докеровский DNS?
Богдан, нет причины для этогг
Andrey
Есть локал хост
George
окей, как сделать чтобы линуксовый хост автоматом видел докеровский DNS?
Если очень надо - есть костыль с консулом. Регаешь там контейнеры. А потом консул можно как днс подключить
Andrey
Если очень надо - есть костыль с консулом. Регаешь там контейнеры. А потом консул можно как днс подключить
Ёму не нужно, он этого не понимает
Bogdan
а может я хочу лучше понять как докер работает?
Andrey
George
а может я хочу лучше понять как докер работает?
В свете перехода на podman/containerd это актуально, ога
Denis
Ммм почему не при старте
Один раз прописать root пароль почистить анонимных пользователей и temp базы, при старте в этом смысла не вижу
Bogdan
Я хочу тебя отговорить делать глупости
в общем мне надо поднять сайт на PHP и подключится к нему отладчиком
не хочу биндить локльно порт 80 на машину, думаю напрямую на виртульный хост докера ходить.
мне чисто сделать пару правок и забыть, чтобы не ставить апачь не машину свою
 Muslim
По своей философии docker диктует: 1 контейнер - 1 процесс. У нас имеется монорепозиторий с общим образом, но разными командами запуска, это изолированные процессы, между которыми общие брокеры(rabbitmq, redis). Локально для разработки в docker-compose все это мы поднимем в отдельных контейнерах(src как volume для всех). Передали образ devops для helm-чартов, они предложили все сервисы развёрнуть в одном контейнере и повесить circus как супервизор. Могут ли быть какие-либо проблемы с этим подходом?
George
Вы не сможете обеспечить отказоустойчивость для редиса, ребита. И ещё. Редис - ребит явно должны быть снаружи контейнеров с процессами.
George
Либо о чем речь ?
Denis
уточняю что он имеет ввиду
M
Вы бы ещё обернули все в супервищор и в один контейнер пихнули
M
А стоп
M
Вы так и делаете
Muslim
Вы не сможете обеспечить отказоустойчивость для редиса, ребита. И ещё. Редис - ребит явно должны быть снаружи контейнеров с процессами.
redis и rabbitmq запускаются вне контейнера, отдельные ресурсы
George
redis и rabbitmq запускаются вне контейнера, отдельные ресурсы
ок, супервизор тогда для чего ?
Muslim
ок, супервизор тогда для чего ?
Чтобы запускать внутри контейнера все сервисы - веб-сервер, task producer+consumer, websocket messaging server и следить когда они падают
George
масштабироваться, деплоиться они должны все вместе ?
Denis
в одном контейнере или одном поде куберовском???
Muslim
масштабироваться, деплоиться они должны все вместе ?
Вот с этим не так очевидно, у нас веб-сервер не растёт, но количество consumer процессов может расти