Александр
Александр
но это похоже действительно извращение, лучше на самом хосте видимо поднять openvpn
Petr
и ты контейнер заворачиваешь в другой тунель?
Stanislav
вечер добрый
имеется контейнер хочу в нем усnановить mc
но выходит
/bin/sh: 4: yum: not found
как можно решить?
M
Max
Stanislav
docker exec -it labgate_BC5300 /bin/sh
# apt install mc
/bin/sh: 1: зapt: not found
# yum install mc
/bin/sh: 2: yum: not found
#
Anton
M
Pacman
Anton
Max
Pacman
pacman это же пакетный менеджер арча, не?
One
Max
Иноккентий
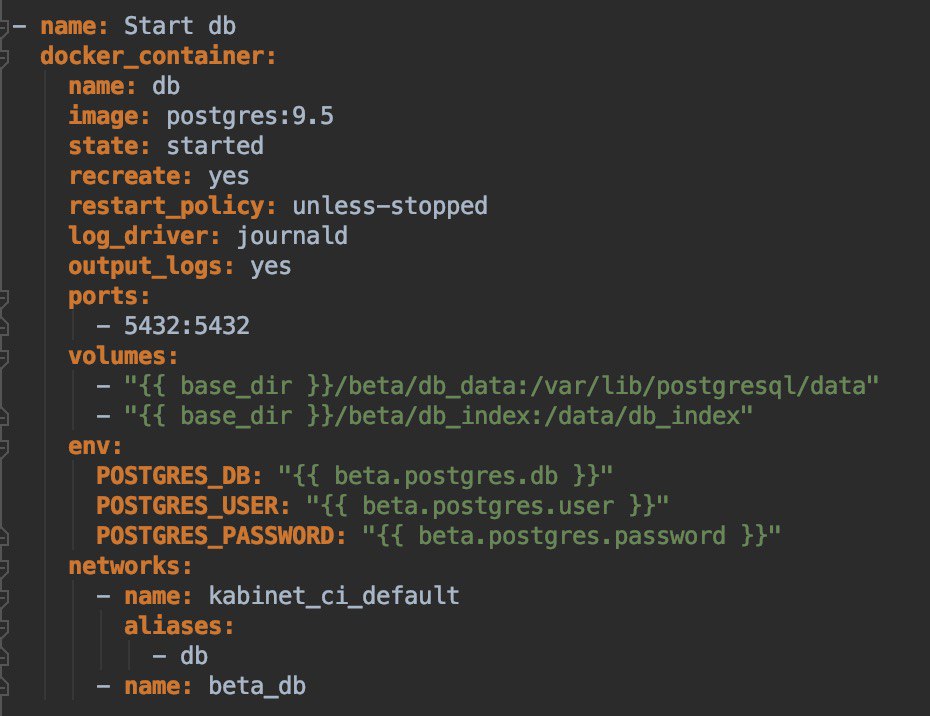
У меня есть вот такая штука и после запуска sender и res отказываются подключаться к кролику на стандартный amqp://guest:guest@127.0.0.1:5672/ хотя в браузере все открывается нормально, почему так?
M
Гу вообще сказал бы от чего наследуется
M
А то мы как псы
Max
Max
посмотрите в iptables, много прекрасного увидете
Иноккентий
Ок спасибо
Max
Ок спасибо
пожалуйста https://docs.docker.com/network/bridge/
Ильхом
Anton
в смысле то же самое? Ты зашел в образ?
Anton
docker --rm -it percona:latest sh
Anton
попадешь в образ
Anton
там ls -lh /var/lib | grep mysql
Ильхом
не не не, права дал лучше стало, другая ошибка появилась
Ильхом
django.db.utils.OperationalError: (1049, "Unknown database 'remobilka.ru'")
Ильхом
вот эта
Ильхом
одно лечим, другое колечим как говорится 🙈😅😅😅
Anton
ну нет такой БД
Anton
что за права? 777?)))
Ильхом
Ильхом
Ильхом
775
Ильхом
то-есть
Ильхом
или нужно 777?
Anton
или нужно 777?
нет, совсем не желательно так, это только в таких папках типа кэша, временных файлов
Anton
создай БД которую неможет найти
Sluagh
нзчт
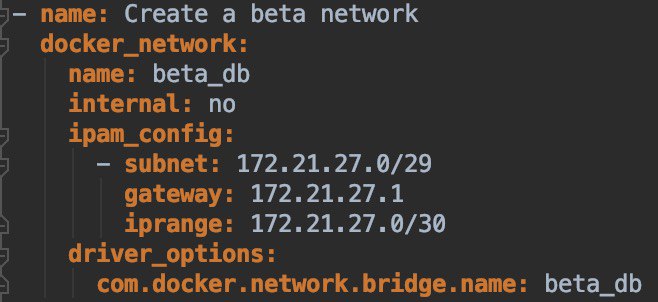
c custom поднялось, но только если явно прописать com.docker.network.bridge.enable_icc=true
Хотя это свойство есть и в default бридже. Помогли детали работы описанные вот тут https://success.docker.com/article/networking
Ну это так вдруг пригодится, т.к. стандартный докер хелп совсем скудный :(
Max
Max
Max
Sluagh
Александр
и ты контейнер заворачиваешь в другой тунель?
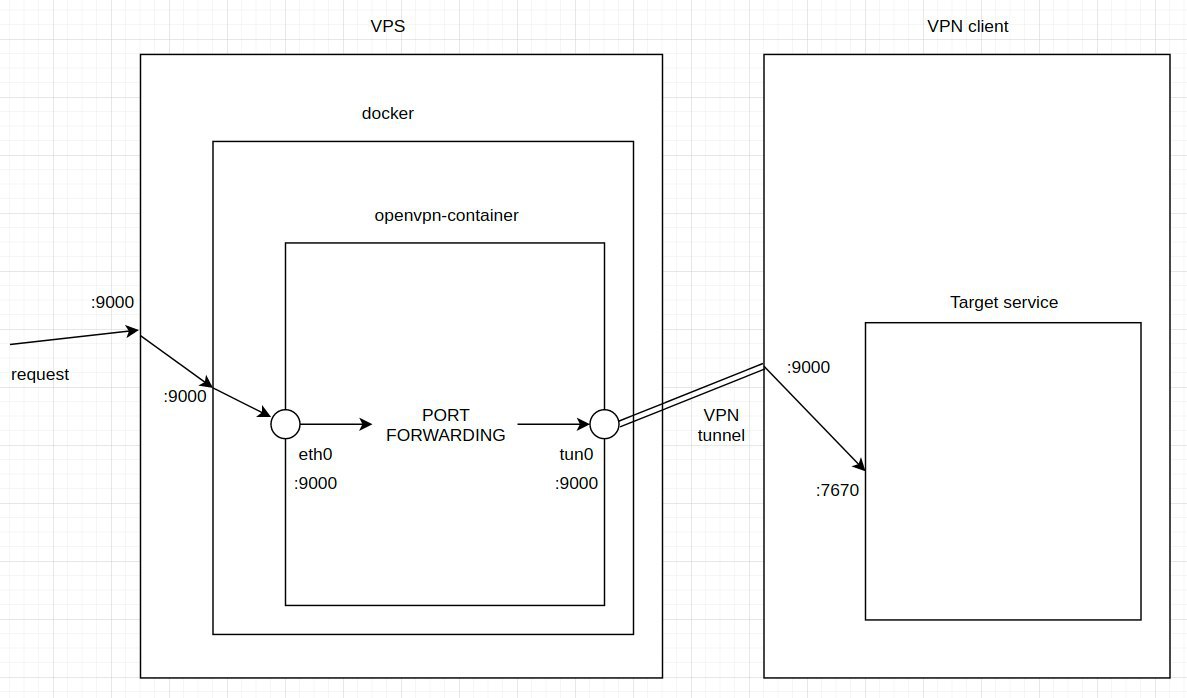
нет, через маппинг портов докера делаю:
docker run -p 9000:9000 ovpn-server
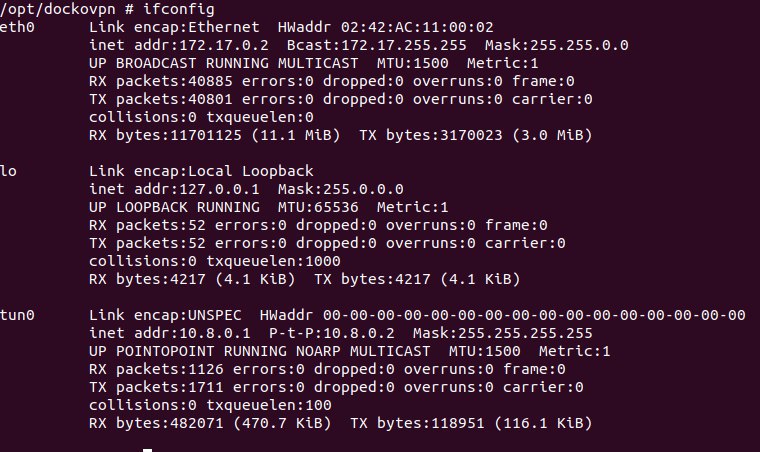
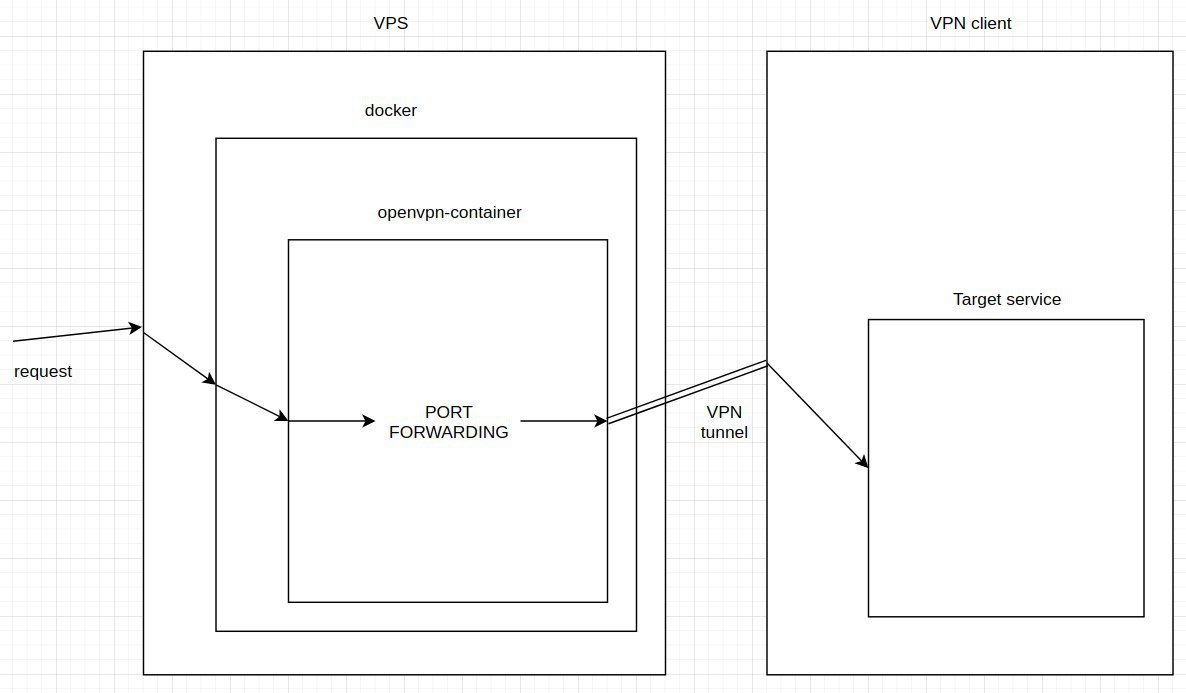
затем хочу чтобы когда придет на этот порт запрос перенапрвить в туннель на другой интерфейс. Написал такое правило (это внутри контейнера):
iptables -t nat -A PREROUTING -i eth0 -p tcp --dport 9000 -j DNAT --to 10.8.0.17:9000
но пакет не доходит до цели(
Petr
Petr
или я тебя не совсем понимаю, либо ты не понимаешь что делаешь
Petr
Возможно тебе вообще нужен socat
Александр
Sergey
в кубе бы через ингресс давно пробросил
Sergey
:D
Александр
при этом если делаю запрос из контейнера - ответ от сервиса приходит, если же по нарисованной схеме, то проброс порта отсылает пакет непонятно куда (нагрузка на туннель есть, а вот целевой сервис не получает никакого запроса)
M
Sergey
Александр
Petr
request на какой порт приходят?
Александр
9000
Александр
Илья
больше nat богу nat!
M
Александр
да)
Александр
на самом деле пытаюсь решить следующую задачу:
есть ресурс за серым IP. хочется получать к нему доступ. Подумал сделать так - на VPS с белым IP поднимаю VPN, хост с целевым ресурсом додключается как клиент к серверу и дальше пробрасываю все необходмые запросы на клиента.
Возможности сделать белый IP на целевом хосте нет
Petr
у тебя openvpn сам на каком порту?
Александр
1194, но мапится средствами AWS на 40к+ (не помню точно)
Petr
просто у меня ощущение складывается у тебя опенвпн на 9000 порту, ты подключаешься к нему и по этому же порту у тебя идут реквесты
Petr
тогда ясно изи, используй socat
Petr
правда я не использовал его на проде, за одно проверишь
Petr
у client статичный айпи?
Александр
ок, прочекаю, спасибо
Petr
ща скину тебе
Petr
socat TCP-LISTEN:9000,fork TCP:10.8.0.17:9000 &
Petr
запихай это в entrypoint
Petr
не забудь установить пакет socat
Petr
я в маке так, проблемы с портами и прочими зарезолвил
Petr
чтобы он мог к локалхост обращаться
Petr
по сути в другое место стучится :D
Petr
Александр
фантастика! работает) спасибо!
Petr
:D
Александр
но почему iptables не справились я так и не понял