 vient


вопрос снимается, проблемы исчезли после передачи -it в run
 central
но копирования файлов из этой директории дает просто пустую папку
 Stas
Повторю свой вчерашний вопрос может кто сегодня что подскажет так как решения пока не нашел:
подскажите раньше писал в докер файле для добавления юзера
RUN addgroup -gid 1000 node \
&& adduser -uid 1000 -GROUP node -shell /bin/sh --disabled-login --disabled-password nodeно после переустановки системы начало при сборке выдавать adduser: Specify only one name in this mode
а без команды добавления юзера у меня все файлы созданные в докера становятся в системе рид онли
 George
Ты так и не дал фактуру
George
Первое что нужно проверить айди юзера в докере и на хост машине. Они запросто могут разъехаться по разным причинам, т.к. никто не гарантирует, что 1000 юзер свободен, а тогда нумерация новых начнется с 1001
Stas
щас перечитаю
George
Ну, и ты завсегда можешь файлы создавать с маской 777 (херово, но прокатит)
Stas
Ну, и ты завсегда можешь файлы создавать с маской 777 (херово, но прокатит)
ну скажем так я думаю что прокатит но за такое по рукам надо давать:)
Stas
ну мне чисто для локальнойц разработки докер нужен ну и на будущее что бы научится его юзать но если учится тот более менее правильно а не переучиватся что тяжелее потом
George
ну мне чисто для локальнойц разработки докер нужен ну и на будущее что бы научится его юзать но если учится тот более менее правильно а не переучиватся что тяжелее потом
Тогда тебе совет - прокидывать uid /gid юзера на стадии билда образа через --build-arg
George
Или на стадии запуска контейнера и потом внутри gosu делать в нужного юзера
George
Типо docker build --build-arg UID=$(id -u) --build-arg GID=$(id -g) и далее по списку
Stas
Типо docker build --build-arg UID=$(id -u) --build-arg GID=$(id -g) и далее по списку
это я читал, такое более менее знаю щас тогда попытаюсь так сделать
 Dmitry
Господа, а как сейчас лучше всего докер давать простым юзерам (не руту), все так же через группу?
Есть тупая таска на тему ззапуска тестов в контейнере руками (пока еще руками) и мало ли появилось что-то, что ограничивает докер по юзерам и они могут свои контейнеры сами и шатать
 Sergey
а что надо то, обезопасить что то?
Dmitry
а что надо то, обезопасить что то?
да, хотелось бы чтобы юзер не мог повалить чужие контейнеры, поэтому группу давать пока еще думаю
Dmitry
решение все или ничего такое себе, поэтому и решил спросить, мало ли что-то за последние годы появилось
Sergey
да, хотелось бы чтобы юзер не мог повалить чужие контейнеры, поэтому группу давать пока еще думаю
дефайн юзер
юзер внутри контейнера? разработчик работающий в команде с товарищами в пределах одной машины?
Dmitry
дефайн юзер
юзер внутри контейнера? разработчик работающий в команде с товарищами в пределах одной машины?
>разработчик работающий в команде с товарищами в пределах одной машины?
Ага, у каждого свой компоуз
Sergey
>разработчик работающий в команде с товарищами в пределах одной машины?
Ага, у каждого свой компоуз
ну если у каждого будет доступ хотя бы до управления демоном, то все остальное смысла не имеет =)
Dmitry
ну вот да, кто-то решит ребутнуть докер и всем остальным испортит жизнь
George
первое - буквально недавно в докер приехало разграничение демона по юзерам. Такое себе - пока не тестил
George
второй вариант - ты можешь каждому пользователю нарезать sudo на определенное подмножество команд для каждого конкретного контейнера или группы
George
у пользователя все равно останется возможность сломать докер, но это будет сделать сильно сложнее
Dmitry
первое - буквально недавно в докер приехало разграничение демона по юзерам. Такое себе - пока не тестил
А можно ссылку? беглый гугл не дал результатов.
Второй вариант, кажется и буду делать, спасибо
George
А можно ссылку? беглый гугл не дал результатов.
Второй вариант, кажется и буду делать, спасибо
https://docs.docker.com/engine/security/rootless/
George
типо так, но повторюсь, что не копал сильно
 Isaac
Утра
На php-fpm-alpine ошибку получаю groupadd not found, погуглив понял, что alpine не содержит useradd u groupadd. Подскажите как мне добавить пользователя с правами
George
George
2. Руками сформировать файлы passwd, groups
 Ruslan
камрады, посоветуйте образ nginx, в котором можно через переменные указать на каком порту подняться и на какой порт другого контейнера проксировать запросы
скорее всего есть готовый образ под это
 Andrey
камрады, посоветуйте образ nginx, в котором можно через переменные указать на каком порту подняться и на какой порт другого контейнера проксировать запросы
скорее всего есть готовый образ под это
а сам нет, это же быстро, зачем под это имедж отдельный
Andrey
Anonymous
Всем привет!
Посоветуйте, пожалуйста, каким образом легче всего поднять 2 полностью идентичных окружения на одном сервере? Есть docker-compose файл, мне нужно поднять 2 одинаковых окружения под dev и stage окружения
 inqfen
-p
Anonymous
github.com/docker/distribution
Как заливать имеджы в этот registry?
Креды авторизации созданы. Если попытаться залить имедж то отбрасывает. По-идее надо создать там проект, а репозиторий создастся сам. Может я что-то делаю не так или не понимаю. Помогите, пожалуйста.
Paruyr
Хочу что бы все контейнеры (или определенные, по лейблу например) были в одной сети
Какие есть готовые решения? Что бы в ручку не подключать
George
 Григорий
Хочу что бы все контейнеры (или определенные, по лейблу например) были в одной сети
Какие есть готовые решения? Что бы в ручку не подключать
ну так загнать в цикл то, что делаешь руками и все
зачем усложнять
Paruyr
Окей, постараюсь)
В Kubernetes можно создавать Service, что бы получить доступ к поду с любого другого пода в кластере (те из общей сети)
Если похожее решение для Docker?
 victor
Господа, я в недоумении - вчерась всё работало, а сегодня не хочет
docker run --rm -v "$PWD":/usr/src/myapp -w /usr/src/myapp golang:1.8 go build -v
can't load package: package .: no buildable Go source files in /usr/src/myappls $PWD
Dockerfile Jenkinsfile README.md main.go
 Boris 🦍
Господа, я в недоумении - вчерась всё работало, а сегодня не хочет
docker run --rm -v "$PWD":/usr/src/myapp -w /usr/src/myapp golang:1.8 go build -v
can't load package: package .: no buildable Go source files in /usr/src/myappls $PWD
Dockerfile Jenkinsfile README.md main.go
очевидно, что запускаешь не в той директории. в которой запускал вчера))
Boris 🦍
хотя. ls вроде, опровергает мои слова, х3 )
George
Окей, постараюсь)
В Kubernetes можно создавать Service, что бы получить доступ к поду с любого другого пода в кластере (те из общей сети)
Если похожее решение для Docker?
нет, но то что ты хочешь - называется сервис-дискавери или лоад балансинг
George
можно реализовать через consul, например
Paruyr
Ага, только не с Consul)
Paruyr
Ну или с Consul, только что бы контейнеры с label-ами сервиса попадали в каталог
Anonymous
добрый день, не могли бы подсказать?
Anonymous
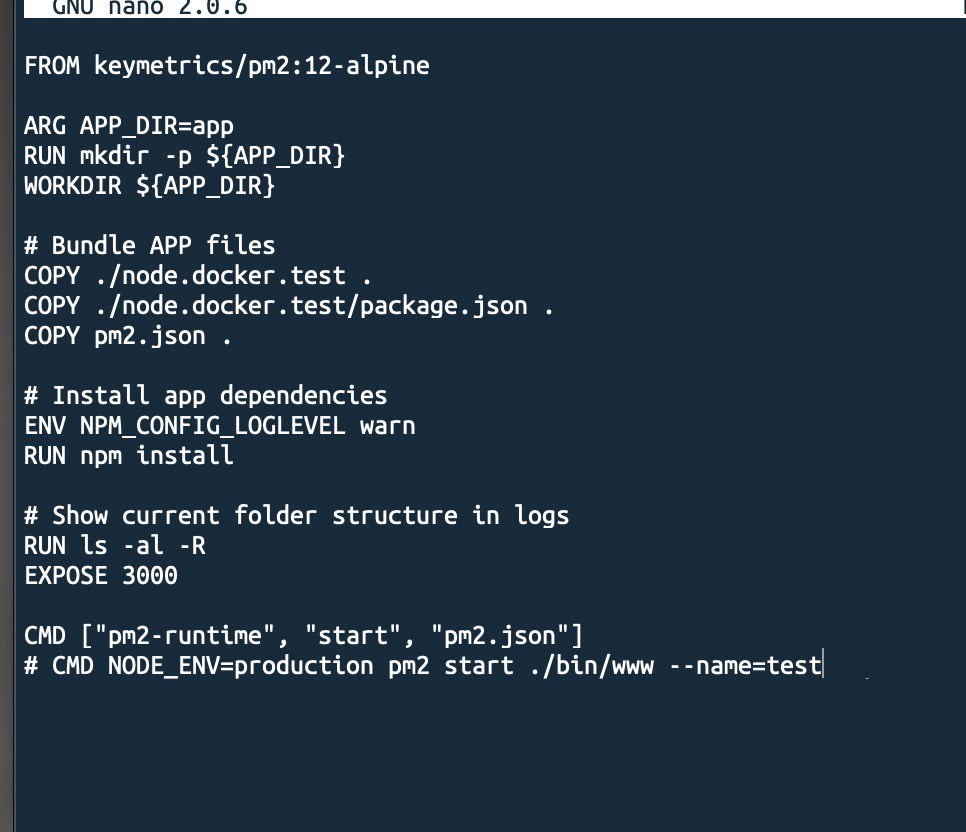
вот начал играться с докером, есть две vps на hetzner
1: выступает nginx proxy и перекидывает на локальный ip+port второго сервера
2: на втором сервере развернуто приложение на nodejs
кинул нагрузку через loader.io на 10к клиентов - все спокойно держит
Anonymous
решил на втором сервере приложение на nodejs засунуть в докер
Anonymous
в итоге не держит и 1000 клиентов
Anonymous
 Anonymous
что не так я делаю?
George
сколько потоков ?
George
а вообше нефиг в докер пихать
George
без докера производительность минимум на 5% больше будет
Anonymous
1 vcpu и 8vcpu разницы не дали
Anonymous
та дело в том, что разница 800%
 Stanislav
парни привет, подскажите пожалуйста, хочу внедрить continuous deployment, на какие инструменты смотреть? проект очень простой, три контейнера фронт+бек+нгинкс
Andrey
Andrey
+
Stanislav
я за гитлаб
ну гитлаб я и так юзаю, у меня есть абстрактная проверка кода на корректность, а дальше мне нужно обновить на сервере код и перезапустить все контейнеры (а если это zerodown то вообще супер)
Stanislav
это же явно не гитлаб
Anonymous
и наоборот
Anonymous
и смотрю сколько клиентов выдержит
Stanislav
а, я понял что вы имеете в виду) немного понятия перепутал, да
George
Гитбаг или шитлаб? 😂
Stanislav
ну мой вопрос в целом какими инструментами автоматизировать обновление приложения