 Aleksey


 Follow The White Rabbit 🐰
Aleksey
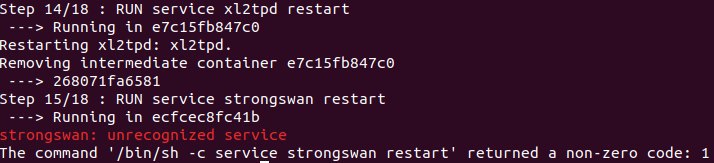
Не знаю как apt get работает дебиан не трогал, возможно если он какойто пакет не находит все равно ставит оставшиеся и говорит ок
Follow The White Rabbit 🐰
 Aleksey
Follow The White Rabbit 🐰
Aleksey
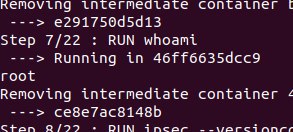
Вообще лайфхак - сначала ручками делаешь в контейнере что ты хочешь а потом уже пишешь докерфайлы
Aleksey
Так чтобы запустиь systemd в контрйнере это отдельный гайд
Aleksey
https://developers.redhat.com/blog/2019/04/24/how-to-run-systemd-in-a-container/
Aleksey
https://hub.docker.com/r/centos/systemd
Aleksey
Зачем ты вообще в дебиан пихаешь systemd если в нем инит и гайд для инита написан
Follow The White Rabbit 🐰
Вообще лайфхак - сначала ручками делаешь в контейнере что ты хочешь а потом уже пишешь докерфайлы
Алексей, правильно я понял, мне нужно запустить контейнер с убунтов в интерактивном режеме и попробовать прописать команды руками?
Aleksey
Aleksey
Да ты все правильно понял
 George
 George
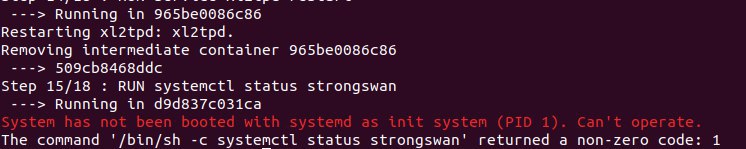
у тебя нет понимания - образ - это по сути файловая система. Ей до барабану запущены ли сервисы или нет, потому что при каждом старте контейнера - все окружение подымается из образа заново. Т.е. если ты хочешь стартовать strongswan, то тебе надо хачить entrypoint
George
вообще это достаточно интересная история - стоит ли пихать strongswan в контейнер, т.к. насколько я помню - он все равно через модуль ядра работает
 Andrey
George
ну, будет сам демон в контейнере - и что? какая выгода?
Andrey
не зависимо
 Anonymous
Ребят, не хочет активироваться python venv. В startup.sh пишу source venv/bin/activate - не срабатывает.
George
разных впнов? на уровне конфига в хост системе решается на ура
George
George
да, очевидного ответа у меня нет )
Andrey
разных впнов? на уровне конфига в хост системе решается на ура
Это понятно ,но может там для тестов
Andrey
В общем то да...
Andrey
да хоть квм не суть...но не при сборке статус проверять точно
Andrey
 Follow The White Rabbit 🐰
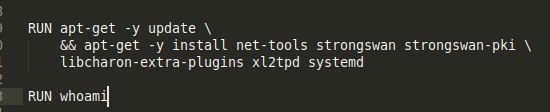
у тебя нет понимания - образ - это по сути файловая система. Ей до барабану запущены ли сервисы или нет, потому что при каждом старте контейнера - все окружение подымается из образа заново. Т.е. если ты хочешь стартовать strongswan, то тебе надо хачить entrypoint
Друзья, мне нужно подключиться в контейнере по l2tp + ipsec vpn. Как это сделать, непринципиально. Если есть другие варианты, буду рад
George
Друзья, мне нужно подключиться в контейнере по l2tp + ipsec vpn. Как это сделать, непринципиально. Если есть другие варианты, буду рад
эм... ну, смотри - я аргументировал, почему в контейнере это не очень хорошо. Можешь объяснить - почему ИМЕННО в контейнере?
George
т.е. вариант - у меня зачесалась левая пятка - не устраивает
Andrey
Друзья, мне нужно подключиться в контейнере по l2tp + ipsec vpn. Как это сделать, непринципиально. Если есть другие варианты, буду рад
К тебе много вопросов ,но не хочу знать уже даже причину. Ответ - Есть готовые образы! не городи фигню
Andrey
Друзья, мне нужно подключиться в контейнере по l2tp + ipsec vpn. Как это сделать, непринципиально. Если есть другие варианты, буду рад
https://hub.docker.com/r/vimagick/strongswan/dockerfile
Follow The White Rabbit 🐰
Andrey
самому бы научиться))
Ну в смысле зачем впн в контейнере...а так юрл выше твой ,там всё включено и ман есть
Follow The White Rabbit 🐰
даже вот всё за тебя https://hub.docker.com/r/philplckthun/strongswan
это вроде сервер?..
мне клиент нужен
Andrey
ааа ничёсе
 Sergey
А разве не пофигу?
Строннсван же клиент/сервер сразу, как настроишь, так и будет ?
George
аааа
Andrey
это вроде сервер?..
мне клиент нужен
там можно и так и так ,но решил за тебя поискать клиент https://hub.docker.com/r/atashi/xl2tpd_client
Follow The White Rabbit 🐰
Ну в смысле зачем впн в контейнере...а так юрл выше твой ,там всё включено и ман есть
Есть сервак с настроеным vpn (l2tp + ipsec). Мне нужно к нему подлючиться после сборки и закинуть файлы и выполнить парочку команд
George
да, это все очень актуально при условии, что l2tp / ipsec - ЯДЕРНЫЕ МОДУЛИ
George
linux-x1:~ # lsmod | grep l2tp
l2tp_ppp 32768 0
l2tp_netlink 28672 1 l2tp_ppp
l2tp_core 36864 2 l2tp_ppp,l2tp_netlink
pppox 16384 1 l2tp_ppp
ip6_udp_tunnel 16384 1 l2tp_core
udp_tunnel 16384 1 l2tp_core
ppp_generic 49152 2 pppox,l2tp_ppp
George
Есть сервак с настроеным vpn (l2tp + ipsec). Мне нужно к нему подлючиться после сборки и закинуть файлы и выполнить парочку команд
намек - у тебя это без привилегированного режима все равно работать не будет
George
т.е. не в любой системе сборки это получится
George
я уж не говорю, что dind - не твой выбор в этом случае
Andrey
Есть сервак с настроеным vpn (l2tp + ipsec). Мне нужно к нему подлючиться после сборки и закинуть файлы и выполнить парочку команд
короче то что я те скинул пойдёт
George
Andrey
ссам собирал? 😃
Стопе, просто юзал для мини тестов айписек. Что собирал ? По ссылке готовый имедж
Andrey
Собрать он может где угодно а перекинуть уже с этого образа.
Andrey
Andrey
хы
Andrey
и что что гитлаб?
Ну он собирает где хочет, передаёт артами в джобу где этот имедж с впн клиентом и перекидывает
George
если б все так просто )
Andrey
Ну не вижу очевидных проблем
Andrey
Гитлаб с артами норм работает , тот имедж как клиент тоже..тадамм
Follow The White Rabbit 🐰
там можно и так и так ,но решил за тебя поискать клиент https://hub.docker.com/r/atashi/xl2tpd_client
простите за глупый вопрос, как им пользоваться? описания нет
Andrey
Я пёс его знает...запусти ,залезь в него ,там же обычный xl2tp , 2 конфига поправишь и всё
Andrey
простите за глупый вопрос, как им пользоваться? описания нет
Если этот косячет ,то 2ой линк точно на норм имедж ,инфа сотка
 Андрей
Привет ребят!
Почему могут не прокидываться volumes от letsencrypt by certbot сертификаты в docker container nginx-а?
https://qna.habr.com/q/695639
Andrey
Привет ребят!
Почему могут не прокидываться volumes от letsencrypt by certbot сертификаты в docker container nginx-а?
https://qna.habr.com/q/695639
С чего взял что они *не прокинулись*
Andrey
Где пруфы
Андрей
С чего взял что они *не прокинулись*
nginx | nginx: [emerg] cannot load certificate "/etc/letsencrypt/live/domen.ru/fullchain.pem": BIO_new_file() failed (SSL: error:02001002:system library:fopen:No such file or directory:fopen('/etc/letsencrypt/live/domen.ru/fullchain.pem','r') error:2006D080:BIO routines:BIO_new_file:no such file)
Andrey
Привет ребят!
Почему могут не прокидываться volumes от letsencrypt by certbot сертификаты в docker container nginx-а?
https://qna.habr.com/q/695639
Ты был там (в контейнере) что бы заявлять так?
Андрей
Ты был там (в контейнере) что бы заявлять так?
docker ps
CONTAINER ID IMAGE COMMAND CREATED STATUS PORTS NAMES
8c8f15865564 nginx:1.15-alpine "nginx -g 'daemon of…" 27 minutes ago Restarting (1) 3 seconds ago nginx
Andrey