 Александр


Вроде писал там nameserver 8.8.8.8 нет эффекта
 RapidCodeLab
https://askubuntu.com/questions/91543/apt-get-update-fails-to-fetch-files-temporary-failure-resolving-error
Александр
это гуглится, ошибка белым по черному пишет, что не так
Ошибка гуглится но там у половины уже стоят и Nano и вим, Окей можно и через tee но не понимаю пока . Спасибо ща гляну
RapidCodeLab
Ошибка гуглится но там у половины уже стоят и Nano и вим, Окей можно и через tee но не понимаю пока . Спасибо ща гляну
я честно не сталкивался, но куда копать понятно
RapidCodeLab
попингуй из контейнера всякое
Александр
попингуй из контейнера всякое
В контейнере вообще ничего нет, ни пинг ни ifconfig вообще ничего про интернеты , и папок многих и т.д
RapidCodeLab
какой образ, конкретно
Александр
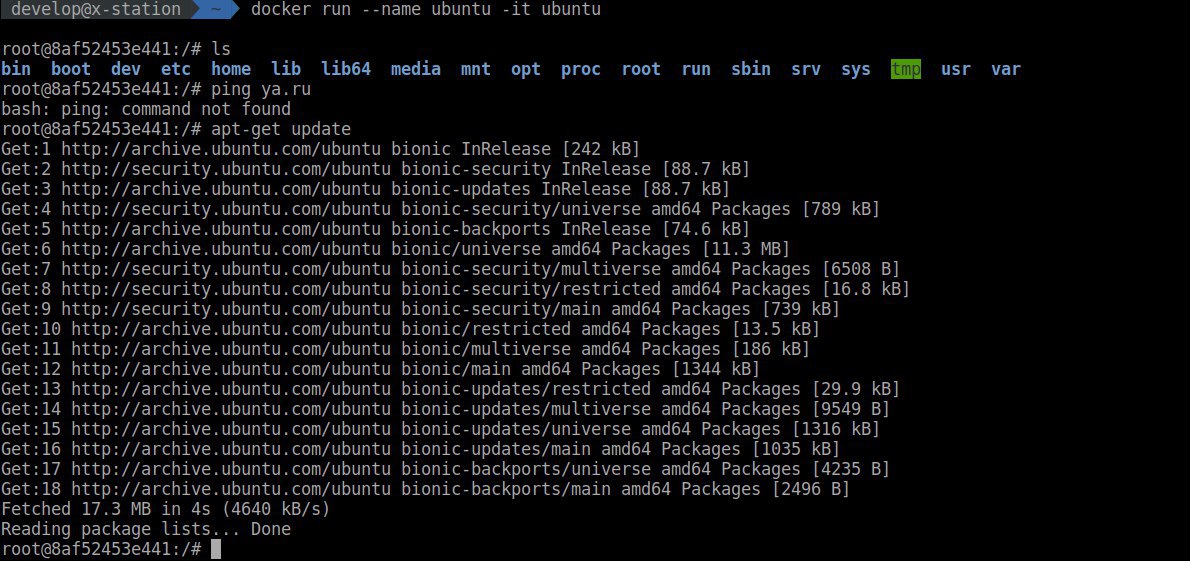
Да любой , ну для примера даже docker run ubuntu( apt get я не могу использовать - ошибка что не качается )
RapidCodeLab
Александр
 RapidCodeLab
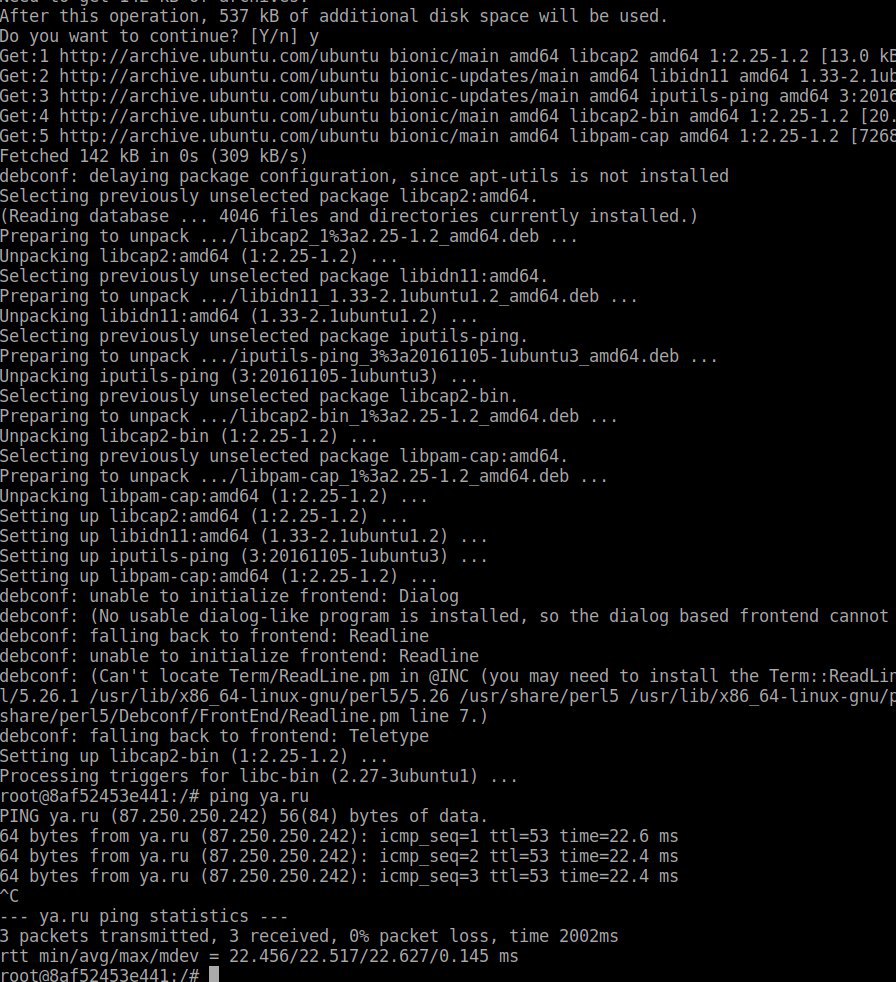
apt-get install iputils-ping
RapidCodeLab
 RapidCodeLab
docker run --name ubuntu -it ubuntu
RapidCodeLab
в самом начале
RapidCodeLab
вообщем что-то ты делаешь не так)
RapidCodeLab
docker run --name ubuntu -it ubuntu
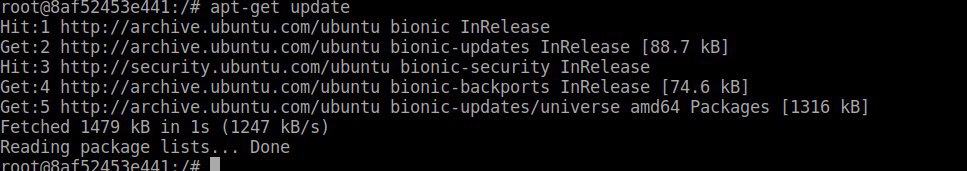
apt-get update
apt-get install iputils-ping
Александр
вообщем что-то ты делаешь не так)
Спасибо что проверил но вообще не взлетает, грешу тоже на днс, но прямо жесть
RapidCodeLab
вот три команды я выполнил
RapidCodeLab
ну я не знаю как так не "дает") может у тебя образ все таки какой-то другой под именем ubuntu уже
 Виктор
Образ какой запускаешь? Оф? Каноникал?
 Leonid
Коллеги, помогите советом. Нужно пересобрать образ из google cloud registry (т.к поменялся адрес ресурса) и отправить его в Container Registry обратно. Как проще сделать? нужно это для app (Cloud run)
Leonid
Жаль напрямую нельзя в cloud run отправлять
 Nikolay
 Nikolay
su
Алексей
Всем здрасти.
version: '3.6'
services:
nginx:
image: nginx:${NGINX_VERSION:-latest}
container_name: nginx
ports:
- 80:80
- 443:443
volumes:
- ${NGINX_CONF_DIR:-./nginx}:/etc/nginx/conf.d
- ${NGINX_LOG_DIR:-./logs/nginx}:/var/log/nginx
- ${WORDPRESS_DATA_DIR:-./wordpress}:/var/www/html
- ${SSL_CERTS_DIR:-./certs}:/etc/letsencrypt
- ${SSL_CERTS_DATA_DIR:-./certs-data}:/data/letsencrypt
depends_on:
- wordpress
restart: always
...
всё нормально nginx отвечает.
Но в логах светятся только внутренние IP адреса docker-а:
wordpress | 172.20.0.5 - 28/Nov/2019:17:00:29 +0000 "GET /index.php" 200
wordpress | 172.20.0.5 - 28/Nov/2019:17:00:47 +0000 "POST /index.php" 200
т.е. я реально не вижу с какого IP пришли на сайт. Вижу только внутренний докера 172.20.0.5
Алексей
Как сделать что бы nginx получал внешние IP? Обыскался уж 😞 Толи вопрос неправильно задаю, толи чо 😊
 Sergey
Как сделать что бы nginx получал внешние IP? Обыскался уж 😞 Толи вопрос неправильно задаю, толи чо 😊
Пробовали так?
ports:
- 127.0.0.1:80:80
Ваш IP вместо 127.0.0.1
Алексей
Пробовали так?
ports:
- 127.0.0.1:80:80
Ваш IP вместо 127.0.0.1
Если ставлю -$EXTERNAL-IP:80:80
то оно вобще перестаёт работать, что в общем то странно.
Так то оно на 0.0.0.0:80 садится, т.е.е на все IP и на внешний тоже, но сидит там docker-proxy и он и занимается тем, что проксирует.
 Andrey
Спасибо порыскаю. По слову host искать?
https://google.gik-team.com/?q=nginx+docker+real+ip+header
Алексей
https://google.gik-team.com/?q=nginx+docker+real+ip+header
Спасибо. Правильный вопрос - половина ответа.
Anonymous
всем ку, кто может поделиться кейсом, когда вам приходилось делать доставку контейнеров не через pull, а скачкой tar образа
в каких случаях это может имешь приемущество?
su
всем ку, кто может поделиться кейсом, когда вам приходилось делать доставку контейнеров не через pull, а скачкой tar образа
в каких случаях это может имешь приемущество?
мне никогда, всегда приватные (локальные) репозитарии спасали
 Dmitry
Всем привет, подскажите, как правильно в докере использовать cron? погуглил, какая-то холиварная и велосипедная тема. Запускать вне контейнеров для меня не вариант) Заранее благодарен
su
Всем привет, подскажите, как правильно в докере использовать cron? погуглил, какая-то холиварная и велосипедная тема. Запускать вне контейнеров для меня не вариант) Заранее благодарен
правильно - это чтобы он просто заработал, по моему. насколько я понимаю, не всегда получается. потому что там нужно что-то, что будет висеть в активе, чтобы контейнер не завершался
Anonymous
Задачка на утро:
host -> registry
Забрать на хосте контейнеры из реджистри
Условия:
скорость интернета: 700kbps/s с постоянными разрывами соединения
Надо спулить 10 контейнеров, суммарный вес ~150MiB
Пулить с помощью:
docker pull или docker-compose pull
Допустим начался пуллинг. Что произойдет в момент обрыва соединения?
а) скачка остановиться и придется скачивать все заново
б) даже при разрыве соединения процесс останется фоном на хосте и будет пуллить до победного
в) свой вариант
Дополнительные баллы:
Каким образом оптимизировать пулл контейнеров в условия плохого соединения и постоянного обрыва коннектов?
))))))))))
su
Задачка на утро:
host -> registry
Забрать на хосте контейнеры из реджистри
Условия:
скорость интернета: 700kbps/s с постоянными разрывами соединения
Надо спулить 10 контейнеров, суммарный вес ~150MiB
Пулить с помощью:
docker pull или docker-compose pull
Допустим начался пуллинг. Что произойдет в момент обрыва соединения?
а) скачка остановиться и придется скачивать все заново
б) даже при разрыве соединения процесс останется фоном на хосте и будет пуллить до победного
в) свой вариант
Дополнительные баллы:
Каким образом оптимизировать пулл контейнеров в условия плохого соединения и постоянного обрыва коннектов?
))))))))))
docker pull
а)
локальный репозитарий (если не найдет локально, проксирует на удаленный репозитарий)
Donald
как скормить сварму локальные докерфайлы? не хочу заливать их в хаб
 inqfen
docker на маке, nginx+php, волум кешед, большая задержка ввода/вывода 9-12 секунд никто не сталкивался?
в инторнетах пишут что на маке производительность не очень но не уже то всё совсем плохо.
Выкинуть родную виртуализацию мака и юзать виртуалбокс
 Artem
docker-sync юзай
У докер синка какие-то дикие проблемы есть с двухсторонней синхронизацией. Часто отваливается и долго не поднимается
Artem
У никого не было опыта настройки его работы по нормальному? Я и node_modules и vendor и var/cache игнорил
 George
делаешь так. Каждый отдельный слой - пушишь как отдельный образ
George
тогда у тебя вместо образа A со слоями a1, a2, a3, a4, a5
будут образа A1 (a1), A2 (a1+a2), A3 (a1+a2+a3) ... A (a1+...+a5)
George
и ты сможешь их последовательно спуллить. В чем выгода? В том, что если ты пуллишь просто A, то в случае обрыва, у тебя удаляются все скачанные и недокачанные слои
George
в случае закачки последовательно - A1, например, скачался, то A2 будет качать не a1+a2, а только a2
George
и тебе еще тогда очен выгодно декомпозировать эти слои на максимально маленькие
George
т.е. один слой на 100МБ - плохо, 10 по 10МБ - хорошо
George
> Допустим начался пуллинг. Что произойдет в момент обрыва соединения?
а) скачка остановиться и придется скачивать все заново
б) даже при разрыве соединения процесс останется фоном на хосте и будет пуллить до победного
в) свой вариант
комбо между а и б. Там есть зашитое жестко количество ретраев. Скажем, 5. Если за 5 попыток ничего не получилось - сваливаемся в А
George
Всем привет, подскажите, как правильно в докере использовать cron? погуглил, какая-то холиварная и велосипедная тема. Запускать вне контейнеров для меня не вариант) Заранее благодарен
тебе лучше рассказать подробнее зачем тебе там крон внутри
George
всем ку, кто может поделиться кейсом, когда вам приходилось делать доставку контейнеров не через pull, а скачкой tar образа
в каких случаях это может имешь приемущество?
это не имеет преимуществ. Потому что через docker pull - у тебя есть авторизация и ты можешь качать послойно.
В случае передачи через tar - ты качаешь весь образ БЕЗ ВОЗМОЖНОСТИ докачики слоев.
George
плюс попробуй тогда skopeo... Очень гибкая утилита для менеджмента образов (но не сборки)
Donald
есть сервис db в сварме, как узнать, какой у него внутренний ip и постучаться с другого контейнера?
George
зачем? по уму ты должен через днс идти
George
либо сворм должен тебе предоставлять какую-то точку входа в сервис
Donald
зачем? по уму ты должен через днс идти
через какой DNS? я хочу оставаться во внутренней шифрованной сети swarm
George
ну, сворм же предоставляет интерфейс обнаружения сервисов?
Donald
откуда я знаю. сервисы я и сам найду, мне бы внутренний днс
George
ну, смотри
George
у тебя вариантов два. Первый - попробовать у сворма найти эти финтифлюшку
George
если не заработает - положить рядом какой-нибудь consul и в нем регистрировать твой инстанс БД (придется немного захачить докерфайл) и в нем же тогда прописывать как найти БД
George
в клиенте идешь в консул - получаешь текущий айпи - все счастливы
inqfen
Вроде по имени сервиса и можно обращаться
inqfen
Не помню уже, юзал сворм давно и мне до сих пор стыдно
inqfen
Там ещё и падает все как трехногая собачка
 artb1sh
 inqfen
Было бы там что осиливать
artb1sh
Nayls
Да, если они в общей сети, то по алиасу все ищется.
inqfen
Куб при всех наворотах работает стабильнее, срамота какая-то