 inqfen


Тогда конфиг выкладывай весь
 Yegor
 rmshell
Yegor
А ты можешь в приложухе посмотреть все прилетевшие заголовки? С конфигом nginx выше
починил уже, поставил set_real_ip_from 0.0.0.0/0; и перезапустил контейнер с гиперкорном, заработало (без перезапуска не работало)
 Александр
Сделал образ, в нем скрипт CMD start.sh выглядит таким образом:
#!/bin/bash
/usr/sbin/sshd
nginx -g 'daemon off;'
python3 /opt/renew.py
Если первым ставлю пайтон, то через ps -afx не вижу nginx, если наоборот, то не вижу чтобы выполнялся пайтоновский скрипт. sshd всегда работает. Что я не так делаю?
inqfen
В консоли запусти и узнаешь
Александр
В консоли запусти и узнаешь
так когда в контейнер потом захожу и запускаю пайтоновский скрипт или наоборот nginx, то все ок.
inqfen
ключевое слово - или
inqfen
контейнер - один процесс
inqfen
ты запускаешь например nginx, он запустился, забрал себе всякие std и работает
Александр
ключевое слово - или
я имею ввиду когда запущен nginx в контейнере. В него захожу и запускаю python. Работает. При этом работает всегда sshd.
inqfen
Все
inqfen
inqfen
представь себе, что ты шелл и последовательно это выполняешь
inqfen
Ок. Почему тогда sshd нормально работает вместе с nginx?
потому что он запустился и вернул обратно все std, а nginx так не делает
inqfen
если запускаешь больше одного процесса - юзай supervisord
 Anonymous
Добрый вечер) Скажите новичку в контейнере)) Как достучаться к постгресу запущенному на докере в cli интерфейсе?
inqfen
docker exec %container-name% psql
inqfen
ну или что тебе там надо
Anonymous
Спасибо святой человек)
inqfen
то есть даже docker -h это для профессионалов?(
Anonymous
Я изучал порт 5432 пол вечера
inqfen
про документацию вообще молчу
Anonymous
Мне стыдно но это я не чекнул по привычки тыкнул -help
inqfen
inqfen@inqfen-laptop:~/repos/my/general/general-terraform$ docker --help
Usage: docker [OPTIONS] COMMAND
A self-sufficient runtime for containers
Options:
--config string Location of client config files (default "/home/inqfen/.docker")
-c, --context string Name of the context to use to connect to the daemon (overrides DOCKER_HOST env var and default context set with "docker context use")
-D, --debug Enable debug mode
-H, --host list Daemon socket(s) to connect to
-l, --log-level string Set the logging level ("debug"|"info"|"warn"|"error"|"fatal") (default "info")
--tls Use TLS; implied by --tlsverify
--tlscacert string Trust certs signed only by this CA (default "/home/inqfen/.docker/ca.pem")
--tlscert string Path to TLS certificate file (default "/home/inqfen/.docker/cert.pem")
--tlskey string Path to TLS key file (default "/home/inqfen/.docker/key.pem")
--tlsverify Use TLS and verify the remote
-v, --version Print version information and quit
Management Commands:
builder Manage builds
config Manage Docker configs
container Manage containers
context Manage contexts
engine Manage the docker engine
image Manage images
network Manage networks
node Manage Swarm nodes
plugin Manage plugins
secret Manage Docker secrets
service Manage services
stack Manage Docker stacks
swarm Manage Swarm
system Manage Docker
trust Manage trust on Docker images
volume Manage volumes
Commands:
attach Attach local standard input, output, and error streams to a running container
build Build an image from a Dockerfile
commit Create a new image from a container's changes
cp Copy files/folders between a container and the local filesystem
create Create a new container
diff Inspect changes to files or directories on a container's filesystem
events Get real time events from the server
exec Run a command in a running container
export Export a container's filesystem as a tar archive
history Show the history of an image
images List images
import Import the contents from a tarball to create a filesystem image
info Display system-wide information
inspect Return low-level information on Docker objects
kill Kill one or more running containers
load Load an image from a tar archive or STDIN
login Log in to a Docker registry
logout Log out from a Docker registry
logs Fetch the logs of a container
pause Pause all processes within one or more containers
port List port mappings or a specific mapping for the container
ps List containers
pull Pull an image or a repository from a registry
push Push an image or a repository to a registry
rename Rename a container
restart Restart one or more containers
rm Remove one or more containers
rmi Remove one or more images
run Run a command in a new container
save Save one or more images to a tar archive (streamed to STDOUT by default)
search Search the Docker Hub for images
start Start one or more stopped containers
stats Display a live stream of container(s) resource usage statistics
stop Stop one or more running containers
tag Create a tag TARGET_IMAGE that refers to SOURCE_IMAGE
top Display the running processes of a container
unpause Unpause all processes within one or more containers
update Update configuration of one or more containers
version Show the Docker version information
wait Block until one or more containers stop, then print their exit codes
Run 'docker COMMAND --help' for more information on a command.
Anonymous
🙏 сохранил как отче наш
Stas
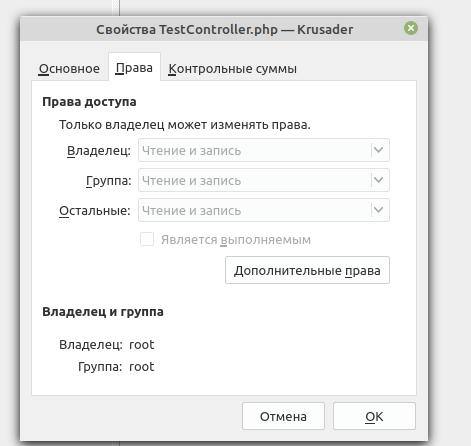
подскажите: вопрос ньюбский но что то немогу правильно нагуглить ответ (как правильно нагуглить или ответ может кто знает). Файлы созданые в контейнере докера выдны у меня в системе но если я пытаюсь их из системы редактировать то сохранить немогу. при том что права для редактирования сторонними пользователями на файл навешены если я правильно понял. Может надо что то все таки что то поправить с настройками юзера в докер файле или где то еще.
Stas
 Stas
судя по третьей строке права у сторонних юзеров тоже есть на редактирование
rmshell
Stas
ок спс
 Den
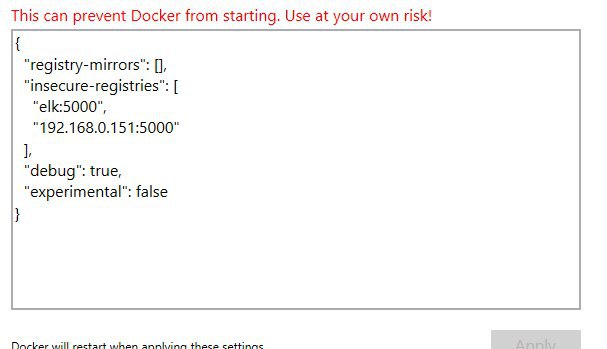
Добрый день всем, подскажите пожалуйста, в чём может быть проблема, сделал репозиторий в интрасеть, есть днс который кидает с нужного адреса на реп.
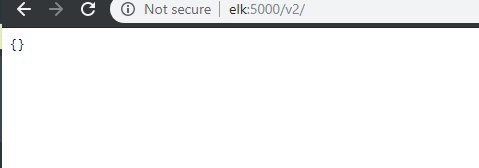
Но если указать реп по имени домена elk:5000\образ не работает, а по ип всё ок.
 George
что такое реп - docker registry?
что за elk:5000?
George
что там с хттпс?
Den
есть реп на серваке в интрасети
Den
да
Den
 Den
по ип всё работает
George
полное доменное имя задай
Den
по домену нет
George
типа elk.my.org
George
в /etc/hosts короткое имя elk есть?
Den
 Den
заработало
Den
тоесть он игнорит днс?
George
кмк, потому что имя короткое
George
т.е. если бы ты сделал elk.my_company.com - FQDN, то все было бы ок, но это не точно
 Dmitry
Подскажите как правильно по вашему мнению хранить конфиги для докер-компоуза - как переменные окружении через enviroment: или через volumes: пробрасывать конфиги? Спасибо!
George
Никак. Задай вопрос по конкретному сервису, который хочешь обернуть в докер
Dmitry
Никак. Задай вопрос по конкретному сервису, который хочешь обернуть в докер
ну например джанга. Внутри контейнер с убунту и uwsgi. Для uwsgi есть конфиг, я его покдлючаю через volume сейчас. Это норм?
George
могу сказать такую вещь - оркестраторы (включая докер компоуз) отслеживают изменения только в самих переменных. Т.е. если положишь конфиг в вольюм, то сервис не будет перезапущен, чтобы перечитать конфиг - это надо будет делать руками. С другой стороны - конфиг в вольюм - не требует ПЕРЕСОЗДАНИЯ контейнера при изменении конфига, т.к. изменение переменных окружения ТРИГГЕРИТ пересоздание контейнера
George
вот и думай сам
George
ну например джанга. Внутри контейнер с убунту и uwsgi. Для uwsgi есть конфиг, я его покдлючаю через volume сейчас. Это норм?
при прочих равных - от вольюмов лучше отказаться. Т.е. для разработки - для пошарить код между контейнеров и хостовой средой - да, норм, но для продакшена - контейнер должен быть максимально самодостаточен
Dmitry
Den
Den
когда elk стек накатываешь, значение размера кучи увеличиваешь на хосте
George
да, тюнить параметры ядра на хосте. Но это не ява с хост машины
George
а тупо докер наследует sysctl с хоста - ядро-то общее
George
всм папочка прилинковывается?
я сейчас ругаться буду. Можешь вопросы задавать так, чтобы на них можно было ответить?
George
какая папочка? куда? ты о чем вообще?
Den
я сейчас ругаться буду. Можешь вопросы задавать так, чтобы на них можно было ответить?
что значит наследует sysctl с хоста?
George
что значит наследует sysctl с хоста?
включи голову, пожалуйста. У тебя есть ядро. В нем есть некие конфигурационные параметры. Ты их можешь менять через sysctl. Ядро у докер-контейнера общее с хостом. Дальше продолжать?
Den
включи голову, пожалуйста. У тебя есть ядро. В нем есть некие конфигурационные параметры. Ты их можешь менять через sysctl. Ядро у докер-контейнера общее с хостом. Дальше продолжать?
параметры в этом случае это конфиг файлы с хоста?
 Алексей
George
хост машины
если я правильно понял твои слова - нет, sysctl.conf НЕ ПРОБРАСЫВАЕТСЯ в контейнер
George
у тебя как это работает - система загружается, хост подцепляет дефолтные настройки, потом в какой-то момент перезаписывает их из системного sysctl.conf
Den
да, в этом и был вопрос