 Дмитрий


1. Есть. Например DockStation
 kSandr
1. portainer
 Evennes
7) Насколько хорошо друг от друга обособлены песочницы отдельных контейнеров? Вопрос связан с доступом к данным одного контейнера из другого, не беря в расчет уязвимости
kSandr
тем более ... ))))
веб-гуи по прежнему гуи, но не каждый гуи - веб гуи )
Дмитрий
4. У пользователей винды вылазит нереально много траблов, которых нет у Linux юзеров
Evennes
4. У пользователей винды вылазит нереально много траблов, которых нет у Linux юзеров
Тогда про винду с докером забуду =)
Буду разворачивать на линуксе
Дмитрий
Докер работает так как задумано только на Unix системах
Дмитрий
6) Верно ли я понимаю, что кортейнеризация при прочих равных высвободит немало аппаратных ресурсов(той же оперативной памяти), когда в данный момент для запуска чего-нибудь мелкого вебсерверного я каждый раз поднииаю отдельную ОС в виртуалке?
Верно только для Linux систем. Все остальные запускаются на полноценных виртуалках )
 rambling
добрый день, господа, очень странная проблема:
пытаюсь заранить контейнер (алйпанг голанг, не суть) со слипом вместо бинарника (для тестов) - пишу
--entrypoint /bin/sh -c sleep 2s
он отвечает
docker: Error response from daemon: OCI runtime create failed: container_linux.go:346: starting container process caused "exec: \"/bin/sh -c '/bin/sleep 2s'\": stat /bin/sh -c '/bin/sleep 2s': no such file or directory": unknown.
делаю тзображению инспект:
"Env": [
"PATH=/usr/local/bin:/usr/local/sbin:/usr/local/bin:/usr/sbin:/usr/bin:/sbin:/bin", ...
и
"Cmd": [
"/bin/sh",
"-c",
"#(nop) WORKDIR /app"
] ...
проблему можно обойти, но интересно почему все-таки нет. гуглеж особого результата не дал
rambling
или просто куда воевать чтобы понятнее стало
 Petr
Petr
Отлично =)
1) Есть ли gui для управления контейнерами? Деплой, запуск/остановка, бекап...
2) Есть ли функционал репликации куда-нибудь в процессе работы?
3) Насколько прозрачна настройка сегмента сети для докера?
4) Насколько полноценен docker в Windows, от отсутствия чего фундаментального дергается глаз?)
Бэкапы не нужны, контейнеры стэйтлесс
Petr
Хотя в любой момент можешь состояние закоммитить
Petr
Можно экспортировать в tar
Petr
Потом скормить chroot, а в нем запустить докер
Petr
И повторять до безумия)
rambling
Бэкапы не нужны, контейнеры стэйтлесс
бекапы нужны. я понимаю что сейчас 60% проектов тянет с докерхаба, но когда он ложится то у всех сиай встает.
Petr
Отлично =)
1) Есть ли gui для управления контейнерами? Деплой, запуск/остановка, бекап...
2) Есть ли функционал репликации куда-нибудь в процессе работы?
3) Насколько прозрачна настройка сегмента сети для докера?
4) Насколько полноценен docker в Windows, от отсутствия чего фундаментального дергается глаз?)
Различие с виндой, боль переноса строк. В юникс средах, файловая система регистрозависимая. В hyper-v не пробросишь видуху, нельзя работать с cuda. Точнее там почти все есть, но кастрировано. Вечно отваливающийся маппинг файловой системы. При обновлении докера, иногда обновляется hyper-v машина, и все контейнеры образы и тд удаляются.
Petr
Petr
Ничто не мешает, поднять свой registry
rambling
всм не мешает, я к тому что это МАСТ
rambling
поднять свой режистри, настроить систему и тянуть оттуда
rambling
и в контексте экосистемы это и есть бекапы.
rambling
не будешь же ты билдить каждый раз когда надо откатить приложение
Petr
не будешь же ты билдить каждый раз когда надо откатить приложение
Так при откате, просто должно быть переключение на предыдущий билд
Petr
Зачем его билдить заново
Petr
Просто моментально переключился на предыдущий
 Michael
/report
rambling
Зачем его билдить заново
не за чем. я ведь о том же. бекап в констексте докера это имеджи старых билдов.
 Evgeniy
Всем привет, есть ли возможность при сборке докер образа в Dockerfile прописать шаг который вызовет скрипт на хосте а не внутри контейнера ?
 Artur
нет
Alexey
Evgeniy
зачем? )
допустим я хочу собрать джарник пережде чем его пихать в образ, а тащить в образ весь проект с ситемой сборки не хочу
Alexey
 George
используй мейкфайл или твой любимый способ сборки
George
последним шагом - сборка докера. Причем в твоем случае даже докер демон не нужен. Можно легко приспособоить альтернативы типы kaniko/buildah
Evgeniy
последним шагом - сборка докера. Причем в твоем случае даже докер демон не нужен. Можно легко приспособоить альтернативы типы kaniko/buildah
просто в моей системе получает дешевле изменить Докер файл чем то что вызывает docker build поэтому искал такой костыль
George
не надо так делать
Dmitrii
Привет всем. Есть проблема с iptables, а именно нужно оставить доступ к докер-демону только с нескольких адресов, но не лишать контейнеры интернета.
Dmitrii
есть ли вариант кроме ограничения по портам?
George
эм... а как это взаимосвязано? Ну, ты порт докер-демона легко ограничишь файрволлом...
George
без того, чтобы испортить работспоосбность контейнеров
kSandr
парни, а я правильно понимаю что если стартануть дукер с опцией —live-restore , то при его рестарте не будут падать контейнеры ? ... почему она не стоит подефолту ? есть какие-то подводные камни ? кто трогал ?
rambling
потому что контейнеры смертны, относись к ним как к стаду, они не должны жить вечно и не падать
rambling
если ты их конечно не используешь просто как прослойку для увеличения латенси фс -000)))
Денис
Парни, подскажите, find: '/var/lib/mysql/': Permission denied уже 2-й образ. Уже даже не мой. Какого..?)
 RapidCodeLab
Парни, подскажите, find: '/var/lib/mysql/': Permission denied уже 2-й образ. Уже даже не мой. Какого..?)
так вроде четко написано , в чем дело
George
George
например, ты меняешь параметры демона типа стореджа. Или сети. И тут еще лив рестор. Несовместно это
kSandr
хм ... т.е. при смене некоторых параметров с этой опцией не стартанет ?
kSandr
развалится при старте ?
Денис
так вроде четко написано , в чем дело
я вижу что прав нет, но как это править пока не сообразил. Подумал, что нужно зайти в контейнер и дать права, но на заходит т.к. не запускается. Или я вообще ничег не понял)
rambling
дай права снаружи на 777 и бросай в контейнер, работать будет, но хуево
rambling
лучше разберись со стратегией того как ты там разворачиваешь свое этсамое
rambling
какой пользователь в имейдже, какой ранит и т.д.
rambling
а кто пробовал сквашить образ при билде?
rambling
пишут что еще тестовое
Dmitrii
эм... а как это взаимосвязано? Ну, ты порт докер-демона легко ограничишь файрволлом...
Если сделать как рекомндует официальная дока https://docs.docker.com/network/iptables/#restrict-connections-to-the-docker-daemon, то мы должны дропать все, кроме одного адреса. Это же зацепляет и контейнеры. Однако решение уже нашлось, как о ожидалось, нужно правильно прописать правила для цепочки DOCKER-USER
George
вообще фигня какая-то
George
докер демон публикует 2735(6). Тебе никто не мешает в цепочке INPUT нарезать на него правильные правила, не трогая DOCKER-USER вовсе
George
🤷♂️
George
вот смотри
George
By default, all external source IPs are allowed to connect to the Docker daemon. To allow only a specific IP or network to access the containers, insert a negated rule at the top of the DOCKER filter chain.
George
они сами себе противоречат в двух соседних предложениях
George
нафига нам ограничивать контейнеры, когда мы хотим ограничит доступ к демону?
George
дичь какая-то
rambling
ты пробовал запустить что-то в докере наружу каким-то портом и поставить дефолт полиси для инпута дроп*
rambling
?
rambling
пробовал нмапом щупать как оно снаружи выглядит?
Денис
Подскажите нубу, https://pastebin.com/73ECk4Tb
1. Насколько верно, что делаю команду по созданию пользователя, иначе нет прав
2. Почему если раскомментировать ост. строки, то не отрабатывает php
Спасибо. Только пробую войти в docker, не судите строго
Anonymous
Всем привет, может кто встречался с проблемой. Есть залипший контейнер, stop/kill/exec и прочее на него не работает, висит бесконечно, рестарт демона не помогает, так как контейнер стартует, и да, все на маке
 Maxim
Денис
 Денис
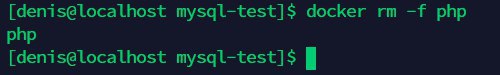
fedora если это важно
Денис
а, тю))