 Рубикон


Живы
 Anton
кто как указывает таймзону в контейнерах? Через волум /etc/timezone?
Anton
Просто вдруг не все контейнеры используют переменную TZ
marantz
Пока не сталкивался с такими
Anton
волум не помог
Anton
- /etc/timezone:/etc/timezone:ro
Anton
хотя docker exec -it home_php cat /etc/timezone показывает такую же таймзону, как на хостовой
Anton
наверное из-за того, что в альпин не установлен tzdata
 Рустам
Парни почему Temporary failure in name resolution при использовании compose может быть?
 Sergey
Парни почему Temporary failure in name resolution при использовании compose может быть?
а перевод фразы тебе ни о чем не говорит?
Рустам
Вопрос почему так
Sergey
иди от источника проблемы, какой контейнер при каких условиях его ловит
Anonymous
Парни кто юзал rabbitmq в контенере ?
Рустам
иди от источника проблемы, какой контейнер при каких условиях его ловит
Если я пытаюсь пинговать любой контейнер на хосте по имени
Sergey
Если я пытаюсь пинговать любой контейнер на хосте по имени
и через кого они должны резолвиться
Рустам
не знаю, потому и спрашиваю
Sergey
https://docs.docker.com/v17.09/engine/userguide/networking/default_network/configure-dns/
Andrei
Хелп, ни с того ни с сего днс резолвинг перестал работать в swarm куда копать
 kSandr
нужно пойти в чатик и задать вопрос, всегда так делаю
kSandr
главное не пиши никакой ошибки, и выводов логов, и не пытайся что-либо дебажить ... это особый чатик с вангами, они должны сами догадываться, иначе ничего не выйдет )
Andrei
сори парни , сложно собраться мыслями прод все таки ..
 Alexey
ну так просто выключи - сходи покурить, подумать, может пообедать - глядишь мысль придет
Рубикон
проиеспектируй сети
Рубикон
docker inspect
Рустам
https://docs.docker.com/v17.09/engine/userguide/networking/default_network/configure-dns/
Несколько раз перечитал - так и не въехал. Добавил в /etc/docker/daemon.json адрес своего шлюза - в cat /etc/resolv.conf показывает только:
nameserver 127.0.0.11
options ndots:0
Сервис, естественно, после сохранения файла перезапустил.
Andrei
парни сери все ок, проблема была на стороне базы
kSandr
 kSandr
сори парни , сложно собраться мыслями прод все таки ..
да кто спорит, я всегда так делаю когда прод лежит )
Andrei
) мне сложно сказать что конкретно было в силу того что база как сервис факт в том что с периметра swarm не резолвился
kSandr
) мне сложно сказать что конкретно было в силу того что база как сервис факт в том что с периметра swarm не резолвился
предполагается, что если ты грешишь на нерабочий резолвинг необходимо прогнать несколько тестовых вариантов , это например проверить резолвинг гугла, проверить резолвинг других внутренних сервисов, проверить резолвинг сервисов от различных dns серверов , и когда нихрена не будет работать - уже можно кричать, что неработает резолвинг ...
Т.Е. для вынесения вердикта по той или иной ошибке лучше подтвердить её несколькими испытаниями
kSandr
ща спросит глупость
Andrei
согласен сорян
kSandr
согласен сорян
забей, просто основная идея что прежде чем что-то спрашивать, нужно провести некий базовый траблшутинг ...
Andrei
 ep4sh
Товарищи помогите, попал в логиечскую петлю)
Имею Dockerfile простецкий (уже с элементами дебага):
FROM centos:7.0
...
...
WORKDIR ${REPORT_DIR}
RUN curl -H "X-JFrog-Art-Api:$ART_API_KEY" -O "https://artifactory.local/repo/exec_file" && ls -lai && chmod +x exec_file
RUN ls -lai
CMD ["${REPORT_DIR}/exec_file", ">", "${REPORT_DIR}/${REPORT_CSV}"]
Во время билда наблюдаю, что новом layer (последний RUN) скаченный файл уже отсутсвует:
https://paste.ubuntu.com/p/fdZ85vTFrR/
Я неверно что-то делаю?
Anton
Всем привет! Кто может подсказать/поделится опытом по оркестрации на Swarm Kit?
 Viktor
если это действительно логическая ошибка, я обычно билжу образ до проблемного места, а потом все команды вручную пытаюсь запустить и смотрю по ходу дела результат. Иногда все само по себе становится очевидно
т.е. не факт, что в слоях проблема, может быть проблема как раз у тебя в строке curl -H "X-JFrog-Art-Api:$ART_API_KEY" -O "https://artifactory.local/repo/exec_file" && ls -lai && chmod +x exec_file
но я еще раз глянул, у тебя есть в каждом слое ls и вряд ли chmod удаляет файл))
Viktor
вроде docker swarm уже не поддерживается
Viktor
а swarmkit - не в курсе, сорри 🙂
Anton
меня интересует использование .env файлов. Раньше для запуска контов мы использовали docker-compose и .env файлы с необходимым набором переменных окружения. Судя по документации в docker stack deploy нет возможности .env файлы пропихнуть. Я нашел вариант через set -a && . ./.env && set +a && docker stack deploy. Но может есть еще какие "райт уэй" варианты
Viktor
php-batch-search-label:
container_name: php-batch-search-label
...
env_file:
- /var/www/adposium/swarm.env
вот у нас на серваке админы так написали
Viktor
это то? по идее работает) в сворм режиме
 Oleg
Ребят, подскажите пожалуйста, откуда может появится ошибка x509: certificate signed by unknown authority при запуске docker registry через команду
docker run -d -p 2001:5000 \
--name docker-registry \
--restart=always \
-v ~/registry:/var/lib/registry \
registry:2
Anton
про попытке обратиться к реестру?
Anton
собстно возникает по причине того, что "демон" с которого идёт попытка работы с реестром (например логин в него) не доверяет всей цепочке сертификатов, под которыми работает реестр. Если работаете на винде, необходимо положить всю цепочку сертификатов в хранилище сертификатов и они автоматически пробросятся в docker
Anton
есть еще вариант добавления этого реестра в unsafe-registry тогда при обращении к нему docker не будет проверять сертификат
Anton
Если запрашиваем registry из линукса, то можно положить всю цепочку сертификатов в /etc/docker/certs.d/адрес_вашего_registry
Anton
вообще на сколько я понимаю тут сильно зависит от того под каким сертификатом работает сам реестр и есть возможность упаковать сертификат сервера и CA в один файл и запустить под ним реестр
Anton
как то так
Oleg
как то так
То есть я правильно понял, что если клиент докера пытается пушить или пулить что-то через https а сам реестр об этом https ничего не знает, то работать не будет?
Anton
То есть я правильно понял, что если клиент докера пытается пушить или пулить что-то через https а сам реестр об этом https ничего не знает, то работать не будет?
грубо говоря когда клиент докера пытается пушить или пулить, он проверяет сертификат реестра
Anton
смотрит на сертификат этого реестра и всю цепочку CA. Если кому то в этой цепочке нету доверия то ловим вот такую ошибку
Oleg
смотрит на сертификат этого реестра и всю цепочку CA. Если кому то в этой цепочке нету доверия то ловим вот такую ошибку
У меня вот такая ситуация. Доступ к машине через доменное имя с сертификатом letsencrypt, а от него проксирует на порт на localhost через http. То есть у докера нет доверия к этому самому проксированию? Или мне нужно положить в registry сертификат для доменного имени?
Anton
а адрес реестра как выглядит? https://доменноеимя.local
Oleg
а адрес реестра как выглядит? https://доменноеимя.local
Да, только домен верхнего уровня name, а не local
Anonymous
Всем привет. Есть вопрос по докеру. У меня есть гейтвей, микросервисы и у каждого мс своя база, поднимаю я через докер-компос каждый сервис и гейтвей. Можно ли как-то сгруппировать это и поднимать из Dockerfile сервиса не только сам сервис, но и базу к нему?
 Владимир
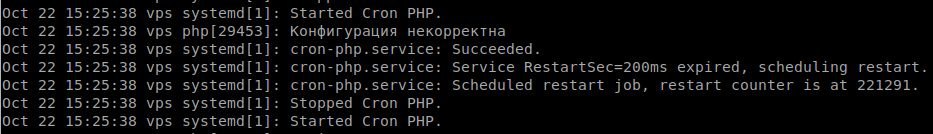
Доброго всем дня, как мне в системд вырубить логирование старта и падения конкретной службы в /var/log/daemonю.log?
Anonymous
Или лучше в каждом мсе писать cache_from и имейдж базы?
 George
Владимир
она засирает логи)
Anton
Да, только домен верхнего уровня name, а не local
Я помнится смотрел какой сертификат прилетает по адресу реестра через
openssl s_client -showcerts -connect www.domain.com:443
И его закинуть в докер клиент с которого идёт обращение
Владимир
она молжет сделать так 5 раз в секунду))
George
у него есть служебные сообщения.
George
может все-таки бороться с корневой причиной, а не со следствиями?
George
ну, отключи сер в daemon
George
это обычно syslog срет
Владимир
 George
с причиной падения сервиса